


कैसे दस लाख फर्जी इनवॉइस ने पासकी सुरक्षा को एंटरप्राइज यूजर्स के खिलाफ खड़ा कर दिया

मैंने अपने शुरुआती करियर का एक बड़ा हिस्सा एक पेनेट्रेशन टेस्टर के रूप में कर्मचारियों को दुर्भावनापूर्ण लिंक पर क्लिक करने के लिए बरगलाने में बिताया। उस समय, यह आसान था। कुछ वर्तनी की गलतियों और एक संदिग्ध अटैचमेंट वाला खराब तरीके से तैयार किया गया ईमेल आमतौर पर काम कर जाता था। आज, खेल पूरी तरह से अलग है। मैंने हाल ही में अगस्त के एक बड़े उल्लंघन (breach) से संबंधित कैंपेन लॉग्स की एक श्रृंखला का विश्लेषण किया, और इसकी बारीकी परेशान करने वाली है। हमलावर अब टाइपो (typo) को पहचानने की आपकी अक्षमता पर भरोसा नहीं करते हैं। वे सुरक्षित रहने की आपकी इच्छा और वैध कॉर्पोरेट प्रक्रियाओं में आपके विश्वास पर भरोसा करते हैं।
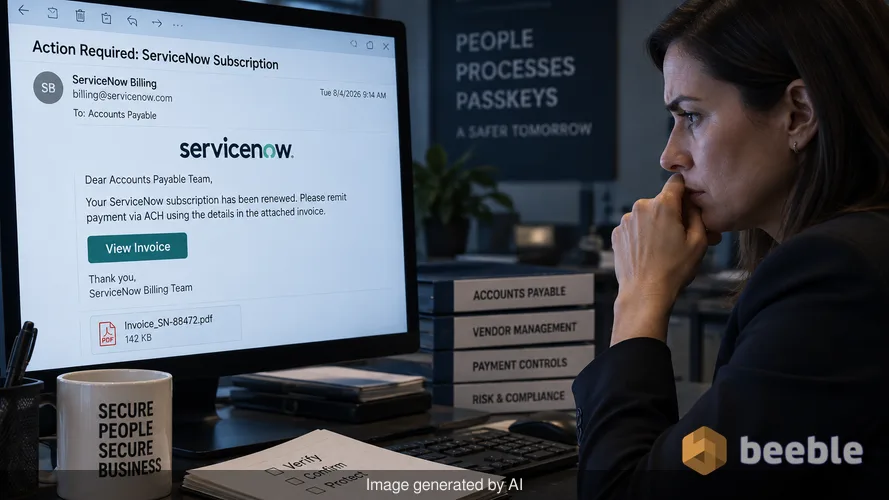
3 और 5 अगस्त, 2026 के बीच, माइक्रोसॉफ्ट ने एक परिष्कृत थ्रेट एक्टर को ट्रैक किया जिसने दस लाख से अधिक स्कैम ईमेल भेजे। इन संदेशों ने रियल एस्टेट और विनिर्माण सहित कई क्षेत्रों में संयुक्त राज्य अमेरिका के अकाउंट्स पेएबल विभागों को लक्षित किया। लक्ष्य सरल था: वित्त कर्मियों को एक फर्जी ServiceNow सब्सक्रिप्शन के लिए ऑटोमेटेड क्लियरिंग हाउस (ACH) ट्रांसफर शुरू करने के लिए राजी करना। जो बात इस घटना को आधुनिक सोशल इंजीनियरिंग का एक मास्टरक्लास बनाती है, वह यह है कि कैसे हमलावरों ने पारंपरिक सुरक्षा को दरकिनार करने के लिए पासकी (passkeys) की ओर उद्योग-व्यापी बदलाव का लाभ उठाया।
जेनरेटिव एआई और कार्यकारी प्रतिरूपण (executive impersonation) का एक सटीक संगम
फ़िशिंग ऐतिहासिक रूप से 'अनकैनी वैली' (uncanny valley) की समस्या से ग्रस्त रही है। एक संदेश लगभग सही दिखता था, लेकिन उसका लहजा अजीब लगता था। इस कैंपेन ने उस घर्षण को दूर कर दिया। माइक्रोसॉफ्ट सिक्योरिटी रिसर्च ने सबूत पाया कि ऑपरेटरों ने ईमेल टेम्प्लेट तैयार करने के लिए जेनरेटिव आर्टिफिशियल इंटेलिजेंस का उपयोग किया। एआई को वास्तविक कॉर्पोरेट संचार या अधिकारियों के बायोडाटा प्रदान करके, हमलावरों ने ऐसा टेक्स्ट तैयार किया जो लक्षित सीईओ की विशिष्ट पेशेवर आवाज की नकल करता था। यह एआई युग का डिजिटल ट्रोजन हॉर्स है। यह अब एक सामान्य लालच नहीं है; यह एक तैयार की गई कहानी है।
जब एक वित्त अधिकारी को ऐसा ईमेल मिलता है जो बिल्कुल उनके बॉस की तरह लगता है, तो उनका संदेह कम हो जाता है। हमलावरों ने केवल एक इनवॉइस नहीं भेजा। उन्होंने हमले को मनगढ़ंत ईमेल थ्रेड्स के साथ परतों में लपेटा। इन थ्रेड्स ने ऐसा दिखाया जैसे कि सीईओ और अन्य अधिकारियों ने पहले ही ServiceNow भुगतान पर चर्चा की थी और उसे मंजूरी दे दी थी। जोखिम के दृष्टिकोण से, यह संस्थागत सहमति का एक गलत अहसास पैदा करता है। कर्मचारी केवल एक बिल का भुगतान नहीं कर रहा है। वे एक ऐसे निर्देश को निष्पादित कर रहे हैं जो उचित कमांड श्रृंखला के माध्यम से आया हुआ प्रतीत होता है।
पर्दे के पीछे, हमलावरों ने इन संदेशों को भेजने के लिए थर्ड-पार्टी ईमेल डिलीवरी इंफ्रास्ट्रक्चर का दुरुपयोग किया। सुरक्षा गेटवे से बचने का यह एक चतुर तरीका है। चूंकि ईमेल विश्वसनीय, उच्च-प्रतिष्ठा वाले सर्वरों से आते हैं, वे अक्सर उन शुरुआती स्पैम फिल्टर को दरकिनार कर देते हैं जो एक नए पंजीकृत डोमेन को पकड़ लेते हैं। इंफ्रास्ट्रक्चर वैध है, लेकिन सामग्री दुर्भावनापूर्ण है।
हमलावर पासकी में संक्रमण को हथियार क्यों बना रहे हैं
पासकी को फ़िशिंग का अंत माना जाता है। FIDO2 मानकों का उपयोग करके, वे उपयोगकर्ता की पहचान को एक भौतिक उपकरण और एक विशिष्ट डोमेन से जोड़ते हैं। यह उपयोगकर्ता को गलती से अपनी साख (credentials) किसी फर्जी साइट में दर्ज करने से रोकता है। हालांकि, पुराने पासवर्ड और आधुनिक पासकी के बीच की संक्रमण अवधि एक बड़ा हमला क्षेत्र (attack surface) है। माइक्रोसॉफ्ट की रिपोर्ट इस बात पर प्रकाश डालती है कि कैसे थ्रेट एक्टर्स अब क्लाउड वातावरण में सेंध लगाने के लिए पासकी-थीम वाली सोशल इंजीनियरिंग का उपयोग करते हैं।
कई मामलों में, लालच में एक संदेश शामिल होता है जो उपयोगकर्ता को बताता है कि उनके खाते की सुरक्षा पुरानी हो गई है। ईमेल उपयोगकर्ता को नई कॉर्पोरेट सुरक्षा आवश्यकताओं को पूरा करने के लिए पासकी में "अपग्रेड" करने के लिए प्रेरित करता है। यह आधुनिक सुरक्षा का एक वास्तुशिल्प विरोधाभास है: जितना अधिक हम उपयोगकर्ताओं को नई तकनीक अपनाने के लिए कहते हैं, उतना ही वे इसके बारे में संकेतों को देखने की उम्मीद करते हैं। जब उपयोगकर्ता लिंक पर क्लिक करता है, तो उन्हें एक एडवरसरी-इन-द-मिडल (AitM) प्रॉक्सी पर निर्देशित किया जाता है।
यह प्रॉक्सी उपयोगकर्ता और वास्तविक माइक्रोसॉफ्ट लॉगिन पेज के बीच बैठता है। जैसे ही उपयोगकर्ता अपनी पासकी "सेट अप" करने का प्रयास करता है, हमलावर रीयल-टाइम में सेशन टोकन को कैप्चर कर लेता है। यह टोकन एक 'गोल्डन टिकट' है। यह हमलावर को मल्टी-फैक्टर ऑथेंटिकेशन (MFA) को बायपास करने की अनुमति देता है क्योंकि सिस्टम को लगता है कि उपयोगकर्ता पहले ही प्रमाणित हो चुका है। हमलावर पासकी को क्रैक नहीं कर रहा है; वे नामांकन प्रक्रिया को ही हाईजैक कर रहे हैं।
क्लाउड अकाउंट हाईजैकिंग की कार्यप्रणाली का विश्लेषण
एक बार जब हमलावर हाईजैक किए गए सेशन के माध्यम से क्लाउड वातावरण तक पहुंच प्राप्त कर लेता है, तो मिशन दृढ़ता (persistence) और डेटा चोरी (exfiltration) की ओर स्थानांतरित हो जाता है। अगस्त के कैंपेन में, लक्ष्य वित्तीय धोखाधड़ी था, लेकिन पहुंच ने बहुत कुछ करने की अनुमति दी। एक बार माइक्रोसॉफ्ट 365 वातावरण के अंदर, एक हमलावर के पास कंपनी के आंतरिक कामकाज का सूक्ष्म दृश्य होता है। वे संवेदनशील अनुबंध पढ़ सकते हैं, पेरोल डेटा देख सकते हैं, और अपने अगले लक्ष्य को खोजने के लिए आंतरिक चैट की निगरानी कर सकते हैं।
एंड-यूज़र के दृष्टिकोण से, कुछ भी गलत नहीं लगता है। नए लॉगिन के लिए कोई अलर्ट नहीं आता है क्योंकि हमलावर ने एक वैध सेशन टोकन का उपयोग किया है। यह वह जगह है जहाँ नेटवर्क परिधि (perimeter) की एक अप्रचलित किले की खाई के रूप में अवधारणा स्पष्ट हो जाती है। हमलावर पहले से ही तिजोरी के अंदर है क्योंकि उन्होंने गार्ड का बैज तब चुरा लिया था जब उसे जारी किया जा रहा था।
डेटा अखंडता (Data integrity) अगली शिकार है। हमलावर सहेजे गए इनवॉइस टेम्प्लेट पर बैंक खाते के विवरण को संशोधित कर सकते हैं या मेल फॉरवर्डिंग नियम सेट कर सकते हैं जो उनके निशानों को छुपाते हैं। यदि कोई अकाउंट्स पेएबल क्लर्क किसी संदिग्ध ईमेल को सत्यापित करने के लिए उसका उत्तर देता है, तो एक छिपा हुआ नियम उस उत्तर को तुरंत ट्रैश में ले जा सकता है। क्लर्क को लगता है कि उन्हें नजरअंदाज किया जा रहा है, जबकि हमलावर एक समझौता किए गए मेलबॉक्स से तार खींचना जारी रखता है।
फ़िशिंग प्रतिरोध की ओर बदलाव को नेविगेट करना
हम अक्सर मानव फ़ायरवॉल के बारे में बात करते हैं, लेकिन यदि अंतर्निहित प्रोटोकॉल त्रुटिपूर्ण है तो सबसे अच्छा फ़ायरवॉल भी विफल हो जाता है। एआई-जेनरेटेड प्रतिरूपण को पहचानने के लिए कर्मचारियों पर भरोसा करना एक हारने वाली रणनीति है। एक जवाबी उपाय के रूप में, संगठनों को सख्त फ़िशिंग-प्रतिरोधी MFA की ओर बढ़ना चाहिए। इसका अर्थ है एसएमएस कोड और पुश नोटिफिकेशन से हटकर हार्डवेयर कुंजियों या प्लेटफॉर्म-बाउंड पासकी की ओर बढ़ना जो आसान AitM हाईजैकिंग की अनुमति नहीं देते हैं।
हालाँकि, तकनीक केवल आधी लड़ाई है। सक्रिय रूप से कहें तो, वित्त विभाग को एक सत्यापन प्रक्रिया की आवश्यकता है जो ईमेल के बाहर मौजूद हो। यदि कोई सीईओ दस लाख डॉलर के ACH ट्रांसफर के लिए कहता है, तो नीति में एक ज्ञात फोन नंबर या आमने-सामने वीडियो कॉल के माध्यम से द्वितीयक सत्यापन की आवश्यकता होनी चाहिए। ये आउट-ऑफ-बैंड चेक ही एआई द्वारा इतनी अच्छी तरह से बनाई गई कहानी को तोड़ने का एकमात्र तरीका हैं।
हमले की सतह का आकलन करने के लिए थर्ड-पार्टी जोखिमों को देखने की भी आवश्यकता होती है। इस कैंपेन में हमलावरों ने ServiceNow का प्रतिरूपण किया, जो आईटी क्षेत्र में एक व्यापक वेंडर है। यदि आपका संगठन इन सेवाओं का उपयोग करता है, तो आपके कर्मचारी उस ब्रांडिंग वाले ईमेल पर भरोसा करने के लिए पहले से ही अभ्यस्त हैं। यह प्रतिरूपण को बहुत अधिक प्रभावी बनाता है।
सूक्ष्म पहचान नियंत्रणों के साथ लहर को मोड़ना
सुरक्षा एक अंतिम अवस्था नहीं है। यह सुदृढ़ीकरण की एक निरंतर प्रक्रिया है। इन एआई-संचालित अभियानों से बचाव के लिए, आईटी टीमों को कंडीशनल एक्सेस नीतियां लागू करनी चाहिए जो यथासंभव सख्त हों। उदाहरण के लिए, आप सेशन टोकन के जीवनकाल को प्रतिबंधित कर सकते हैं या यह आवश्यक कर सकते हैं कि लॉगिन केवल अनुपालन करने वाले, कंपनी-प्रबंधित उपकरणों से ही हो। यह चोरी किए गए सेशन टोकन की उपयोगिता को सीमित करता है।
खतरे के परिदृश्य को देखते हुए, यह स्पष्ट है कि हमलावर अब केवल सॉफ्टवेयर में तकनीकी कमजोरियों की तलाश नहीं कर रहे हैं। वे हमारे वर्कफ़्लो में कमजोरियों की तलाश कर रहे हैं। वे इस तथ्य का फायदा उठाते हैं कि हम व्यस्त हैं, कि हम मददगार बनना चाहते हैं, और हम उन उपकरणों पर भरोसा करते हैं जो हमारी कंपनियां प्रदान करती हैं।
मैं हमेशा अपने स्रोतों से कहता हूं कि सबसे खतरनाक शोषण वह है जो एक मानक संचालन प्रक्रिया (SOP) जैसा दिखता है। इस अगस्त कैंपेन ने साबित कर दिया कि GenAI और पहचान-आधारित लालच का मिश्रण उच्च-स्तरीय सुरक्षा स्टैक को भी दरकिनार कर सकता है। पैचिंग को एक तरफ छोड़ दें, तो आपके पास सबसे महत्वपूर्ण रक्षा एक ऐसी संस्कृति है जहाँ "विश्वास करें लेकिन सत्यापित करें" केवल एक नारा नहीं है, बल्कि हर वित्तीय लेनदेन का एक अनिवार्य हिस्सा है।
सुरक्षा नेताओं के लिए मुख्य निष्कर्ष
- AitM प्रॉक्सी के माध्यम से सेशन हाईजैकिंग को रोकने के लिए FIDO2 हार्डवेयर कुंजियों जैसे फ़िशिंग-प्रतिरोधी MFA को लागू करें।
- ईमेल-आधारित प्रतिरूपण को बायपास करने के लिए सभी उच्च-मूल्य वाले वित्तीय लेनदेन के लिए आउट-ऑफ-बैंड सत्यापन स्थापित करें।
- समझौता किए गए खातों में गुप्त उपस्थिति की पहचान करने के लिए नियमित रूप से मेल फॉरवर्डिंग नियमों और मेलबॉक्स अनुमतियों का ऑडिट करें।
- कर्मचारियों को विशेष रूप से "अकाउंट अपडेट" या "सुरक्षा नामांकन" के लालच के खतरों पर प्रशिक्षित करें जो वैध आईटी पहलों की नकल करते हैं।
- असामान्य लॉगिन पैटर्न को फ्लैग करने के लिए व्यवहार विश्लेषण (behavioral analytics) का उपयोग करें, जैसे कि अप्रत्याशित आईपी रेंज से उपयोग किया जा रहा सेशन टोकन।
स्रोत:
- Microsoft Security Research: Analysis of August 2026 CEO Impersonated Campaigns
- NIST Special Publication 800-63B: Digital Identity Guidelines
- MITRE ATT&CK Framework: Techniques T1566 (Phishing) and T1557 (Adversary-in-the-Middle)
अस्वीकरण: यह लेख केवल सूचनात्मक और शैक्षिक उद्देश्यों के लिए है। यह एक पेशेवर साइबर सुरक्षा ऑडिट या इंसिडेंट रिस्पांस सेवा की जगह नहीं लेता है। अपने संगठन की सुरक्षा स्थिति में बदलाव करने से पहले हमेशा एक योग्य सुरक्षा पेशेवर से परामर्श लें।



आप दूसरी तरफ देखिए।
हमारा एंड-टू-एंड एन्क्रिप्टेड ईमेल और क्लाउड स्टोरेज समाधान सुरक्षित डेटा एक्सचेंज का सबसे शक्तिशाली माध्यम प्रदान करता है, जो आपके डेटा की सुरक्षा और गोपनीयता सुनिश्चित करता है।
/ एक नि: शुल्क खाता बनाएं
