


Comment un million de fausses factures ont retourné la sécurité des clés d'accès contre les utilisateurs en entreprise

J'ai passé une grande partie de mon début de carrière en tant que testeur d'intrusion à essayer de tromper les employés pour qu'ils cliquent sur des liens malveillants. À l'époque, c'était facile. Un e-mail mal formaté avec quelques fautes d'orthographe et une pièce jointe suspecte suffisait généralement. Aujourd'hui, le jeu est totalement différent. J'ai récemment analysé une série de journaux de campagne issus d'une violation massive en août, et le niveau de finition est inquiétant. Les attaquants ne comptent plus sur votre incapacité à repérer une faute de frappe. Ils comptent sur votre désir d'être en sécurité et sur votre confiance dans les processus d'entreprise légitimes.
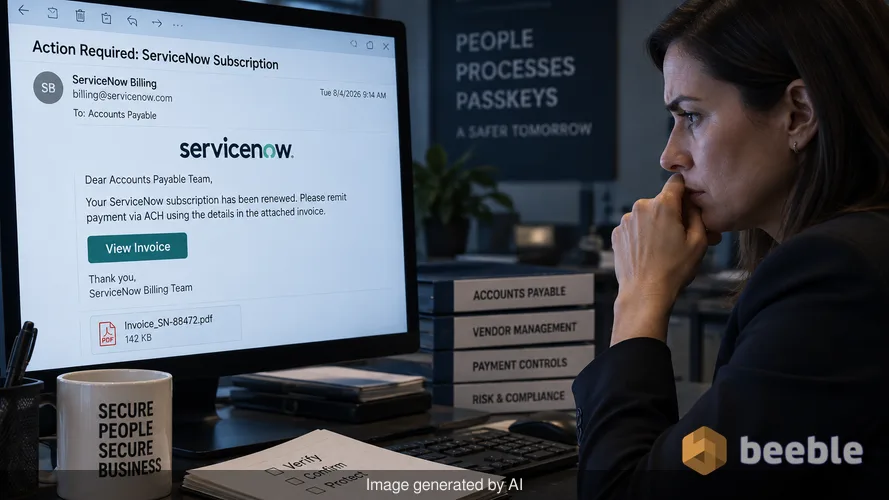
Entre le 3 et le 5 août 2026, Microsoft a suivi un acteur de menace sophistiqué qui a envoyé plus d'un million d'e-mails frauduleux. Ces messages ciblaient les départements de comptabilité fournisseurs aux États-Unis dans plusieurs secteurs, notamment l'immobilier et l'industrie manufacturière. L'objectif était simple : convaincre le personnel financier d'initier des transferts Automated Clearing House (ACH) pour un faux abonnement ServiceNow. Ce qui fait de cet incident une leçon magistrale d'ingénierie sociale moderne, c'est la manière dont les attaquants ont exploité la transition de l'industrie vers les clés d'accès (passkeys) pour contourner les défenses traditionnelles.
La tempête parfaite de l'IA générative et de l'usurpation d'identité de cadres
Le phishing a historiquement souffert du problème de la « vallée de l'étrange ». Un message semblait presque correct, mais le ton sonnait faux. Cette campagne a supprimé cette friction. Microsoft Security Research a trouvé des preuves que les opérateurs ont utilisé l'intelligence artificielle générative pour rédiger des modèles d'e-mails. En alimentant l'IA avec des communications d'entreprise réelles ou des biographies de dirigeants, les attaquants ont généré des textes imitant la voix professionnelle spécifique d'un PDG cible. C'est le cheval de Troie numérique de l'ère de l'IA. Il ne s'agit plus d'un leurre générique ; c'est un récit sur mesure.
Lorsqu'un responsable financier reçoit un e-mail qui ressemble exactement à celui de son patron, son scepticisme chute. Les attaquants n'ont pas seulement envoyé une seule facture. Ils ont superposé l'attaque avec des fils de discussion e-mail fabriqués. Ces fils donnaient l'impression que le PDG et d'autres cadres avaient déjà discuté et approuvé le paiement ServiceNow. Du point de vue du risque, cela crée un faux sentiment de consensus institutionnel. L'employé ne se contente pas de payer une facture. Il exécute une directive qui semble être passée par la chaîne de commandement appropriée.
En coulisses, les attaquants ont abusé des infrastructures de distribution d'e-mails tierces pour envoyer ces messages. C'est un moyen habile d'échapper aux passerelles de sécurité. Parce que les e-mails proviennent de serveurs de confiance à haute réputation, ils contournent souvent les filtres anti-spam initiaux qui bloqueraient un domaine nouvellement enregistré. L'infrastructure est légitime, mais le contenu est malveillant.
Pourquoi les attaquants militarisent la transition vers les clés d'accès
Les clés d'accès (passkeys) sont censées marquer la fin du phishing. En utilisant les standards FIDO2, elles lient l'identité d'un utilisateur à un appareil physique et à un domaine spécifique. Cela empêche un utilisateur de saisir accidentellement ses identifiants sur un site frauduleux. Cependant, la période de transition entre les mots de passe hérités et les clés d'accès modernes constitue une surface d'attaque massive. Le rapport de Microsoft souligne comment les acteurs de menaces utilisent désormais l'ingénierie sociale sur le thème des clés d'accès pour pénétrer dans les environnements cloud.
Dans de nombreux cas, le leurre consiste en un message indiquant à l'utilisateur que la sécurité de son compte est obsolète. L'e-mail invite l'utilisateur à « mettre à niveau » vers une clé d'accès pour répondre aux nouvelles exigences de sécurité de l'entreprise. C'est le paradoxe architectural de la sécurité moderne : plus nous demandons aux utilisateurs d'adopter de nouvelles technologies, plus ils s'attendent à voir des messages à ce sujet. Lorsque l'utilisateur clique sur le lien, il est dirigé vers un proxy Adversary-in-the-Middle (AitM).
Ce proxy se situe entre l'utilisateur et la véritable page de connexion Microsoft. Pendant que l'utilisateur tente de « configurer » sa clé d'accès, l'attaquant capture le jeton de session en temps réel. Ce jeton est un laissez-passer précieux. Il permet à l'attaquant de contourner l'authentification multi-facteurs (MFA) car le système croit que l'utilisateur s'est déjà authentifié. L'attaquant ne casse pas la clé d'accès ; il pirate le processus d'enrôlement lui-même.
Dissection de la mécanique du détournement de comptes cloud
Une fois que l'attaquant accède à l'environnement cloud via une session détournée, la mission se déplace vers la persistance et l'exfiltration. Dans la campagne d'août, l'objectif était la fraude financière, mais l'accès permettait bien plus. Une fois à l'intérieur d'un environnement Microsoft 365, un attaquant a une vue granulaire du fonctionnement interne de l'entreprise. Il peut lire des contrats sensibles, consulter des données de paie et surveiller les discussions internes pour trouver sa prochaine cible.
Du point de vue de l'utilisateur final, rien ne semble anormal. Il n'y a pas d'alerte pour une nouvelle connexion car l'attaquant a utilisé un jeton de session valide. C'est ici que le concept du périmètre réseau comme fossé de château obsolète devient clair. L'attaquant est déjà à l'intérieur de la chambre forte parce qu'il a volé le badge du garde pendant qu'il était en cours d'émission.
L'intégrité des données est la victime suivante. Les attaquants peuvent modifier les coordonnées bancaires sur les modèles de facture enregistrés ou configurer des règles de transfert d'e-mails qui cachent leurs traces. Si un commis à la comptabilité fournisseurs répond à un e-mail suspect pour le vérifier, une règle cachée pourrait instantanément déplacer cette réponse vers la corbeille. Le commis pense être ignoré, tandis que l'attaquant continue de tirer les ficelles depuis une boîte aux lettres compromise.
Naviguer vers la résistance au phishing
Nous parlons souvent du pare-feu humain, mais même le meilleur pare-feu échoue si le protocole sous-jacent est défaillant. Compter sur les employés pour repérer une usurpation d'identité générée par l'IA est une stratégie perdante. Comme contre-mesure, les organisations doivent s'orienter vers une MFA strictement résistante au phishing. Cela signifie s'éloigner des codes SMS et des notifications push pour se diriger vers des clés matérielles ou des clés d'accès liées à la plateforme qui ne permettent pas un détournement AitM facile.
Cependant, la technologie ne représente que la moitié de la bataille. De manière proactive, le département financier a besoin d'un processus de vérification qui existe en dehors de l'e-mail. Si un PDG demande un transfert ACH d'un million de dollars, la politique devrait exiger une vérification secondaire via un numéro de téléphone connu ou un appel vidéo en face à face. Ces vérifications hors bande sont le seul moyen de briser le récit que l'IA construit si bien.
L'évaluation de la surface d'attaque nécessite également d'examiner les risques liés aux tiers. Les attaquants de cette campagne ont usurpé l'identité de ServiceNow, un fournisseur omniprésent dans l'espace informatique. Si votre organisation utilise ces services, vos employés sont pré-conditionnés à faire confiance aux e-mails arborant cette marque. Cela rend l'usurpation d'identité beaucoup plus efficace.
Inverser la tendance grâce à des contrôles d'identité granulaires
La sécurité n'est pas un état final. C'est un processus continu de durcissement. Pour se défendre contre ces campagnes pilotées par l'IA, les équipes informatiques doivent mettre en œuvre des politiques d'accès conditionnel aussi strictes que possible. Par exemple, vous pouvez restreindre la durée de vie des jetons de session ou exiger que les connexions ne se produisent qu'à partir d'appareils conformes et gérés par l'entreprise. Cela limite l'utilité d'un jeton de session volé.
En observant le paysage des menaces, il est clair que les attaquants ne recherchent plus seulement des vulnérabilités techniques dans les logiciels. Ils recherchent des vulnérabilités dans nos flux de travail. Ils exploitent le fait que nous sommes occupés, que nous voulons être utiles et que nous faisons confiance aux outils fournis par nos entreprises.
Je dis toujours à mes sources que l'exploit le plus dangereux est celui qui ressemble à une procédure opérationnelle standard. Cette campagne d'août a prouvé qu'un mélange de GenAI et de leurres sur le thème de l'identité peut contourner même les piles de sécurité haut de gamme. Au-delà des correctifs, la défense la plus critique que vous ayez est une culture où « faire confiance mais vérifier » n'est pas seulement un slogan, mais une partie obligatoire de chaque transaction financière.
Points clés à retenir pour les responsables de la sécurité
- Mettez en œuvre une MFA résistante au phishing, comme les clés matérielles FIDO2, pour empêcher le détournement de session via des proxys AitM.
- Établissez une vérification hors bande pour toutes les transactions financières de haute valeur afin de contourner l'usurpation d'identité par e-mail.
- Auditez régulièrement les règles de transfert d'e-mails et les autorisations des boîtes aux lettres pour identifier une persistance furtive dans les comptes compromis.
- Formez spécifiquement les employés aux dangers des leurres de « mise à jour de compte » ou d'« enrôlement de sécurité » qui imitent les initiatives informatiques légitimes.
- Utilisez l'analyse comportementale pour signaler les modèles de connexion inhabituels, comme un jeton de session utilisé à partir d'une plage IP inattendue.
Sources :
- Microsoft Security Research: Analysis of August 2026 CEO Impersonated Campaigns
- NIST Special Publication 800-63B: Digital Identity Guidelines
- MITRE ATT&CK Framework: Techniques T1566 (Phishing) and T1557 (Adversary-in-the-Middle)
Avertissement : Cet article est fourni à des fins d'information et d'éducation uniquement. Il ne remplace pas un audit de cybersécurité professionnel ou un service de réponse aux incidents. Consultez toujours un professionnel de la sécurité qualifié avant d'apporter des modifications à la posture de sécurité de votre organisation.



On se retrouve de l'autre côté.
Notre solution de messagerie cryptée de bout en bout et de stockage en nuage constitue le moyen le plus puissant d'échanger des données en toute sécurité, garantissant ainsi la sûreté et la confidentialité de vos données.
/ Créer un compte gratuit
