


Jak milion fałszywych faktur obróciło zabezpieczenia Passkey przeciwko użytkownikom korporacyjnym

Spędziłem znaczną część mojej wczesnej kariery jako tester penetracyjny, próbując nakłonić pracowników do klikania w złośliwe linki. Wtedy było to łatwe. Źle sformatowana wiadomość e-mail z kilkoma błędami ortograficznymi i podejrzanym załącznikiem zazwyczaj wystarczała. Dziś gra toczy się zupełnie inaczej. Niedawno analizowałem serię logów kampanii z potężnego naruszenia bezpieczeństwa z sierpnia i poziom dopracowania jest niepokojący. Napastnicy nie polegają już na twojej niezdolności do dostrzeżenia literówki. Polegają na twoim pragnieniu bezpieczeństwa i zaufaniu do legalnych procesów korporacyjnych.
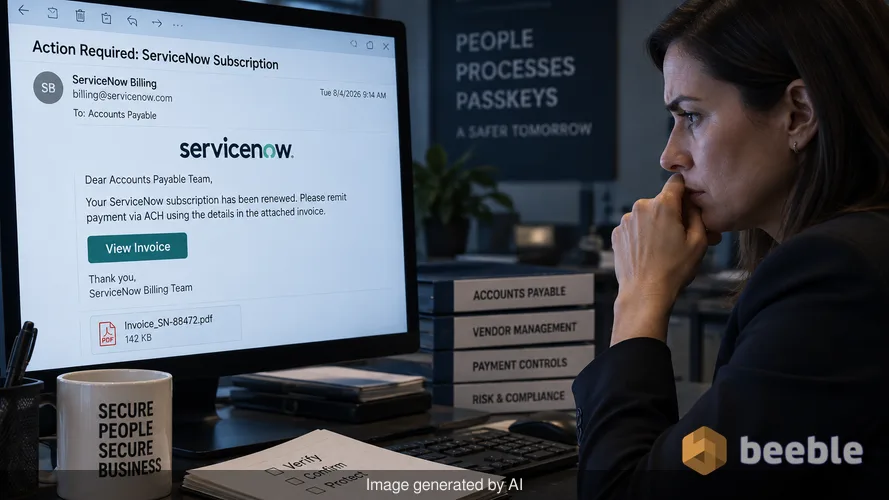
Między 3 a 5 sierpnia 2026 r. Microsoft śledził wyrafinowanego aktora zagrożeń, który wysłał ponad milion oszukańczych wiadomości e-mail. Wiadomości te były skierowane do działów rozliczeń w Stanach Zjednoczonych w kilku sektorach, w tym w nieruchomościach i produkcji. Cel był prosty: przekonać personel finansowy do zainicjowania przelewów Automated Clearing House za fałszywą subskrypcję ServiceNow. To, co czyni ten incydent arcydziełem nowoczesnej socjotechniki, to sposób, w jaki napastnicy wykorzystali ogólnobranżowe przejście na klucze dostępu (passkeys), aby ominąć tradycyjne zabezpieczenia.
Idealna burza generatywnej sztucznej inteligencji i podszywania się pod kadrę zarządzającą
Phishing historycznie cierpiał na problem „doliny niesamowitości”. Wiadomość wyglądała prawie poprawnie, ale ton wydawał się niewłaściwy. Ta kampania usunęła to tarcie. Microsoft Security Research znalazł dowody na to, że operatorzy używali generatywnej sztucznej inteligencji do przygotowywania szablonów wiadomości e-mail. Karmiąc AI rzeczywistą komunikacją korporacyjną lub życiorysami kadry zarządzającej, napastnicy generowali teksty naśladujące specyficzny, profesjonalny głos docelowego dyrektora generalnego. To cyfrowy koń trojański ery AI. To już nie jest generyczna przynęta; to skrojona na miarę narracja.
Kiedy pracownik działu finansów otrzymuje wiadomość e-mail, która brzmi dokładnie tak, jak ich szef, sceptycyzm spada. Napastnicy nie wysłali tylko jednej faktury. Obudowali atak sfabrykowanymi wątkami e-mail. Wątki te sprawiały wrażenie, jakby CEO i inni dyrektorzy już omówili i zatwierdzili płatność dla ServiceNow. Z perspektywy ryzyka tworzy to fałszywe poczucie instytucjonalnego konsensusu. Pracownik nie tylko płaci rachunek. Wykonuje polecenie, które wydaje się przechodzić przez właściwą ścieżkę służbową.
Za kulisami napastnicy nadużywali infrastruktury dostarczania poczty e-mail osób trzecich do wysyłania tych wiadomości. To sprytny sposób na uniknięcie bramek bezpieczeństwa. Ponieważ e-maile pochodzą z zaufanych serwerów o wysokiej reputacji, często omijają wstępne filtry antyspamowe, które wyłapałyby nowo zarejestrowaną domenę. Infrastruktura jest legalna, ale treść jest złośliwa.
Dlaczego napastnicy uzbrajają proces przejścia na klucze dostępu
Klucze dostępu (passkeys) mają być końcem phishingu. Korzystając ze standardów FIDO2, wiążą one tożsamość użytkownika z fizycznym urządzeniem i konkretną domeną. Zapobiega to przypadkowemu wprowadzeniu danych uwierzytelniających na fałszywej stronie. Jednak okres przejścia między starszymi hasłami a nowoczesnymi kluczami dostępu stanowi ogromną powierzchnię ataku. Raport Microsoftu podkreśla, jak aktorzy zagrożeń wykorzystują teraz socjotechnikę opartą na motywie kluczy dostępu do włamań do środowisk chmurowych.
W wielu przypadkach przynęta obejmuje wiadomość informującą użytkownika, że zabezpieczenia jego konta są nieaktualne. E-mail zachęca użytkownika do „aktualizacji” do klucza dostępu, aby spełnić nowe korporacyjne wymagania bezpieczeństwa. To architektoniczny paradoks nowoczesnego bezpieczeństwa: im częściej mówimy użytkownikom o wdrażaniu nowych technologii, tym bardziej spodziewają się oni komunikatów na ten temat. Gdy użytkownik kliknie link, zostaje przekierowany do serwera proxy typu Adversary-in-the-Middle (AitM).
Ten serwer proxy znajduje się między użytkownikiem a prawdziwą stroną logowania Microsoft. Gdy użytkownik próbuje „skonfigurować” swój klucz dostępu, napastnik przechwytuje token sesji w czasie rzeczywistym. Ten token to złoty bilet. Pozwala napastnikowi ominąć uwierzytelnianie wieloskładnikowe (MFA), ponieważ system wierzy, że użytkownik został już uwierzytelniony. Napastnik nie łamie klucza dostępu; przejmuje sam proces rejestracji.
Analiza mechaniki przejmowania kont w chmurze
Gdy napastnik uzyska dostęp do środowiska chmurowego za pośrednictwem przejętej sesji, misja przesuwa się w stronę utrzymania dostępu i eksfiltracji danych. W sierpniowej kampanii celem było oszustwo finansowe, ale dostęp pozwalał na znacznie więcej. Po wejściu do środowiska Microsoft 365 napastnik ma szczegółowy wgląd w wewnętrzne funkcjonowanie firmy. Może czytać poufne umowy, przeglądać dane płacowe i monitorować wewnętrzne czaty, aby znaleźć kolejny cel.
Z perspektywy użytkownika końcowego nic nie wydaje się nie tak. Nie ma powiadomienia o nowym logowaniu, ponieważ napastnik użył ważnego tokena sesji. To tutaj koncepcja obwodu sieciowego jako przestarzałej fosy zamkowej staje się jasna. Napastnik jest już wewnątrz skarbca, ponieważ ukradł identyfikator strażnika w momencie jego wydawania.
Kolejną ofiarą jest integralność danych. Napastnicy mogą modyfikować dane kont bankowych na zapisanych szablonach faktur lub konfigurować reguły przekierowania poczty, które zacierają ich ślady. Jeśli pracownik działu rozliczeń odpowie na podejrzany e-mail w celu jego weryfikacji, ukryta reguła może natychmiast przenieść tę odpowiedź do kosza. Pracownik myśli, że jest ignorowany, podczas gdy napastnik nadal pociąga za sznurki ze skompromitowanej skrzynki pocztowej.
Nawigowanie w stronę odporności na phishing
Często mówimy o ludzkim firewallu, ale nawet najlepszy firewall zawiedzie, jeśli podstawowy protokół jest wadliwy. Poleganie na tym, że pracownicy dostrzegą impersonację wygenerowaną przez AI, jest strategią przegraną. Jako środek zaradczy organizacje muszą przejść na ścisłe, odporne na phishing MFA. Oznacza to odejście od kodów SMS i powiadomień push w stronę kluczy sprzętowych lub kluczy dostępu powiązanych z platformą, które nie pozwalają na łatwe przejęcie sesji przez AitM.
Jednak technologia to tylko połowa sukcesu. Mówiąc proaktywnie, dział finansowy potrzebuje procesu weryfikacji, który istnieje poza pocztą e-mail. Jeśli dyrektor generalny prosi o przelew ACH na milion dolarów, polityka powinna wymagać wtórnej weryfikacji za pośrednictwem znanego numeru telefonu lub rozmowy wideo twarzą w twarz. Te kontrole poza pasmem (out-of-band) to jedyny sposób na przełamanie narracji, którą AI buduje tak dobrze.
Ocena powierzchni ataku wymaga również przyjrzenia się ryzyku ze strony podmiotów trzecich. Napastnicy w tej kampanii podszywali się pod ServiceNow, wszechobecnego dostawcę w przestrzeni IT. Jeśli Twoja organizacja korzysta z tych usług, Twoi pracownicy są wstępnie uwarunkowani do ufania e-mailom z tym brandingiem. To sprawia, że podszywanie się jest znacznie skuteczniejsze.
Odwracanie karty dzięki ziarnistej kontroli tożsamości
Bezpieczeństwo nie jest stanem końcowym. To ciągły proces utwardzania systemów. Aby bronić się przed kampaniami napędzanymi przez AI, zespoły IT powinny wdrażać zasady dostępu warunkowego (Conditional Access), które są tak rygorystyczne, jak to tylko możliwe. Na przykład można ograniczyć czas życia tokena sesji lub wymagać, aby logowania odbywały się wyłącznie ze zgodnych urządzeń zarządzanych przez firmę. Ogranicza to użyteczność skradzionego tokena sesji.
Patrząc na krajobraz zagrożeń, jasne jest, że napastnicy nie szukają już tylko luk technicznych w oprogramowaniu. Szukają luk w naszych przepływach pracy. Wykorzystują fakt, że jesteśmy zajęci, że chcemy być pomocni i że ufamy narzędziom dostarczanym przez nasze firmy.
Zawsze powtarzam moim źródłom, że najniebezpieczniejszy exploit to taki, który wygląda jak standardowa procedura operacyjna. Ta sierpniowa kampania udowodniła, że mieszanka GenAI i przynęt związanych z tożsamością może ominąć nawet zaawansowane stosy bezpieczeństwa. Pomijając patchowanie, najbardziej krytyczną obroną, jaką posiadasz, jest kultura, w której „ufaj, ale sprawdzaj” nie jest tylko sloganem, ale obowiązkową częścią każdej transakcji finansowej.
Kluczowe wnioski dla liderów bezpieczeństwa
- Wdróż odporne na phishing MFA, takie jak klucze sprzętowe FIDO2, aby zapobiec przejmowaniu sesji przez proxy AitM.
- Ustanów weryfikację poza pasmem (out-of-band) dla wszystkich transakcji finansowych o wysokiej wartości, aby ominąć podszywanie się oparte na e-mailach.
- Regularnie audytuj reguły przekierowania poczty i uprawnienia do skrzynek pocztowych, aby zidentyfikować ukryte próby utrzymania dostępu na skompromitowanych kontach.
- Szkól pracowników konkretnie w zakresie zagrożeń związanych z przynętami na „aktualizację konta” lub „rejestrację zabezpieczeń”, które naśladują legalne inicjatywy IT.
- Używaj analityki behawioralnej do flagowania nietypowych wzorców logowania, takich jak token sesji używany z nieoczekiwanego zakresu IP.
Źródła:
- Microsoft Security Research: Analysis of August 2026 CEO Impersonated Campaigns
- NIST Special Publication 800-63B: Digital Identity Guidelines
- MITRE ATT&CK Framework: Techniques T1566 (Phishing) and T1557 (Adversary-in-the-Middle)
Zastrzeżenie: Ten artykuł służy wyłącznie celom informacyjnym i edukacyjnym. Nie zastępuje profesjonalnego audytu cyberbezpieczeństwa ani usługi reagowania na incydenty. Zawsze skonsultuj się z wykwalifikowanym specjalistą ds. bezpieczeństwa przed wprowadzeniem zmian w postawie bezpieczeństwa Twojej organizacji.



Do zobaczenia po drugiej stronie.
Nasze kompleksowe, szyfrowane rozwiązanie do poczty e-mail i przechowywania danych w chmurze zapewnia najpotężniejsze środki bezpiecznej wymiany danych, zapewniając bezpieczeństwo i prywatność danych.
/ Utwórz bezpłatne konto
