



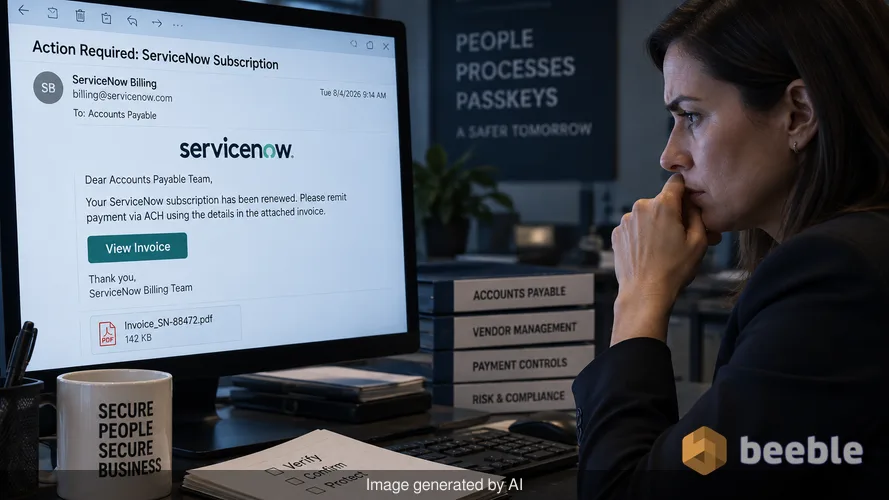
我在职业生涯早期花了大量时间作为渗透测试人员,试图诱导员工点击恶意链接。那时,这很容易。一封格式糟糕、有几个拼写错误且带有可疑附件的电子邮件通常就能奏效。今天,游戏规则完全不同了。我最近分析了 2026 年 8 月一次大规模违规事件的一系列活动日志,其精细程度令人不安。攻击者不再依赖于你发现错别字的能力。他们依赖于你对安全的渴望以及对合法公司流程的信任。
在 2026 年 8 月 3 日至 5 日期间,微软追踪到一个复杂的威胁行为者,该行为者发送了超过一百万封诈骗邮件。这些邮件针对美国多个行业的应付账款部门,包括房地产和制造业。目标很简单:说服财务人员为虚假的 ServiceNow 订阅发起自动清算所 (ACH) 转账。使这一事件成为现代社会工程学典范的原因在于,攻击者如何利用全行业向通行密钥 (Passkeys) 的转变来绕过传统防御。
生成式人工智能与高管冒充的完美风暴
网络钓鱼在历史上一直受到“恐怖谷”问题的困扰。信息看起来几乎正确,但语气感觉不对。这次活动消除了这种摩擦。微软安全研究中心发现证据表明,操作者使用生成式人工智能来起草邮件模板。通过向 AI 提供实际的公司通信或高管简历,攻击者生成了模仿目标 CEO 特定专业口吻的文本。这是 AI 时代的数字特洛伊木马。它不再是一个通用的诱饵;而是一个量身定制的叙事。
当财务主管收到一封听起来完全像他们老板的邮件时,他们的怀疑度就会下降。攻击者不仅发送了一张发票。他们还通过伪造的邮件线程对攻击进行了分层。这些线程让它看起来像是 CEO 和其他高管已经讨论并批准了 ServiceNow 的付款。从风险角度来看,这创造了一种虚假的机构共识感。员工不仅仅是在支付账单。他们是在执行一项似乎已经通过适当指挥链的指令。
在幕后,攻击者滥用第三方电子邮件发送基础设施来发送这些邮件。这是规避安全网关的一个聪明方法。因为电子邮件源自受信任、声誉良好的服务器,它们通常会绕过最初的垃圾邮件过滤器,而这些过滤器本会拦截新注册的域名。基础设施是合法的,但内容是恶意的。
为什么攻击者将向通行密钥的过渡武器化
通行密钥本应是网络钓鱼的终结。通过使用 FIDO2 标准,它们将用户的身份绑定到物理设备和特定域名。这可以防止用户意外地在虚假网站上输入凭据。然而,传统密码与现代通行密钥之间的过渡期是一个巨大的攻击面。微软的报告强调了威胁行为者现在如何利用以通行密钥为主题的社会工程来入侵云环境。
在许多情况下,诱饵涉及一条告知用户其账户安全已过期的消息。邮件提示用户“升级”到通行密钥,以满足新的公司安全要求。这是现代安全的架构悖论:我们越是告诉用户采用新技术,他们就越期望看到相关的提示。当用户点击链接时,他们会被引导至一个中间人 (AitM) 代理。
该代理位于用户和真实的微软登录页面之间。当用户尝试“设置”其通行密钥时,攻击者实时捕获会话令牌。这个令牌是一张黄金门票。它允许攻击者绕过多因素身份验证 (MFA),因为系统认为用户已经通过了身份验证。攻击者并不是在破解通行密钥;他们是在劫持注册过程本身。
剖析云账户劫持的机制
一旦攻击者通过劫持的会话获得对云环境的访问权限,任务就转向了持久化和数据窃取。在 8 月的活动中,目标是金融欺诈,但获得的访问权限允许进行更多操作。一旦进入 Microsoft 365 环境,攻击者就可以细致地查看公司的内部运作。他们可以阅读敏感合同、查看工资数据,并监控内部聊天以寻找下一个目标。
从最终用户的角度来看,似乎没有任何异常。由于攻击者使用了有效的会话令牌,因此没有新登录的警报。这清楚地表明,网络边界作为过时的护城河这一概念已不再适用。攻击者已经在金库内部了,因为他们在警卫证件发放时偷走了它。
数据完整性是下一个受害者。攻击者可以修改保存的发票模板上的银行账户详细信息,或设置隐藏其踪迹的邮件转发规则。如果应付账款职员回复一封可疑邮件进行核实,隐藏的规则可能会立即将该回复移至垃圾箱。职员认为自己被忽视了,而攻击者则继续从受损的邮箱中操纵局面。
应对向防钓鱼能力的转变
我们经常谈论人为防火墙,但如果底层协议有缺陷,即使是最好的防火墙也会失效。依靠员工发现 AI 生成的冒充行为是一种失败的策略。作为对策,组织必须转向严格的防钓鱼 MFA。这意味着要从短信验证码和推送通知转向硬件密钥或平台绑定的通行密钥,这些方式不允许轻易的 AitM 劫持。
然而,技术只是战斗的一半。主动来说,财务部门需要一个存在于电子邮件之外的验证流程。如果 CEO 要求进行百万美元的 ACH 转账,政策应要求通过已知的电话号码或面对面视频通话进行二次验证。这些带外 (Out-of-band) 检查是打破 AI 构建的完美叙事的唯一方法。
评估攻击面还需要查看第三方风险。此次活动中的攻击者冒充了 ServiceNow,这是 IT 领域普遍存在的供应商。如果您的组织使用这些服务,您的员工就会预先倾向于信任带有该品牌标识的电子邮件。这使得冒充更加有效。
利用细粒度身份控制扭转局面
安全不是一个最终状态。它是一个持续的加固过程。为了防御这些 AI 驱动的活动,IT 团队应实施尽可能严格的条件访问策略。例如,您可以限制会话令牌的生命周期,或要求仅从合规的、公司管理的设备进行登录。这限制了被盗会话令牌的效用。
观察威胁态势,很明显攻击者不再仅仅寻找软件中的技术漏洞。他们正在寻找我们工作流程中的漏洞。他们利用我们忙碌、乐于助人以及信任公司提供的工具这一事实。
我总是告诉我的消息来源,最危险的漏洞利用是看起来像标准操作程序的那个。今年 8 月的活动证明,生成式人工智能和身份主题诱饵的结合甚至可以绕过高端安全堆栈。除了打补丁之外,你拥有的最关键任务防御是一种文化,在这种文化中,“信任但验证”不仅是一个口号,而且是每笔财务交易的强制性部分。
安全领导者的关键要点
- 实施防钓鱼 MFA(如 FIDO2 硬件密钥),以防止通过 AitM 代理进行会话劫持。
- 为所有高价值财务交易建立带外验证,以绕过基于电子邮件的冒充。
- 定期审计邮件转发规则和邮箱权限,以识别受损账户中隐蔽的持久性。
- 专门针对模仿合法 IT 计划的“账户更新”或“安全注册”诱饵的危险对员工进行培训。
- 使用行为分析来标记异常登录模式,例如从非预期 IP 范围使用会话令牌。
来源:
- Microsoft Security Research: Analysis of August 2026 CEO Impersonated Campaigns
- NIST Special Publication 800-63B: Digital Identity Guidelines
- MITRE ATT&CK Framework: Techniques T1566 (Phishing) and T1557 (Adversary-in-the-Middle)
免责声明: 本文仅供参考和教育目的。它不能替代专业的网络安全审计或事件响应服务。在更改组织的安全性配置之前,请务必咨询合格的安全专业人员。




