


Как миллион поддельных счетов обратили безопасность ключей доступа против корпоративных пользователей

Я провел значительную часть своей ранней карьеры в качестве тестера на проникновение, пытаясь обманом заставить сотрудников переходить по вредоносным ссылкам. В те времена это было легко. Плохо отформатированное электронное письмо с парой орфографических ошибок и подозрительным вложением обычно срабатывало. Сегодня игра стала совсем другой. Недавно я проанализировал серию логов кампании масштабного взлома, произошедшего в августе, и уровень проработки пугает. Злоумышленники больше не полагаются на вашу неспособность заметить опечатку. Они полагаются на ваше желание быть в безопасности и ваше доверие к легитимным корпоративным процессам.
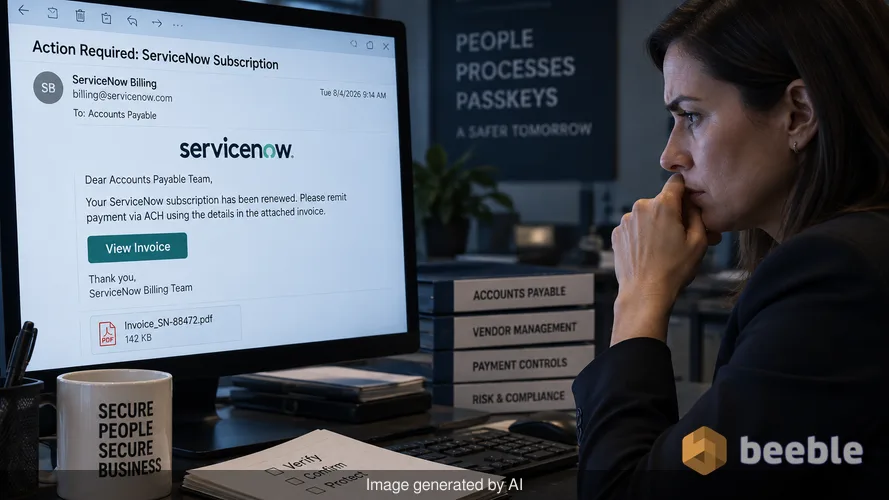
В период с 3 по 5 августа 2026 года Microsoft отследила сложную киберугрозу: злоумышленник разослал более миллиона мошеннических писем. Эти сообщения были нацелены на отделы кредиторской задолженности в США в нескольких секторах, включая недвижимость и производство. Цель была проста: убедить финансовых сотрудников инициировать переводы через автоматизированную клиринговую палату (ACH) для оплаты поддельной подписки на ServiceNow. Что делает этот инцидент мастер-классом по современной социальной инженерии, так это то, как атакующие использовали общеиндустриальный переход на ключи доступа (passkeys) для обхода традиционных средств защиты.
Идеальный шторм генеративного ИИ и имитации руководства
Фишинг исторически страдал от проблемы «зловещей долины». Сообщение могло выглядеть почти правильно, но тон казался странным. Эта кампания устранила данное трение. Исследователи Microsoft Security обнаружили доказательства того, что операторы использовали генеративный искусственный интеллект для составления шаблонов писем. Скармливая ИИ реальные корпоративные сообщения или биографии руководителей, злоумышленники генерировали текст, имитирующий специфический профессиональный стиль целевого генерального директора. Это цифровой троянский конь эры ИИ. Это больше не общая приманка, а индивидуально проработанное повествование.
Когда финансовый директор получает электронное письмо, которое звучит в точности как письмо от его босса, его скептицизм падает. Злоумышленники не просто отправили один счет. Они наслоили атаку, создав сфабрикованные цепочки писем. Эти цепочки создавали впечатление, будто генеральный директор и другие руководители уже обсудили и одобрили платеж ServiceNow. С точки зрения рисков, это создает ложное чувство институционального консенсуса. Сотрудник не просто оплачивает счет. Он выполняет директиву, которая, судя по всему, прошла через надлежащую цепочку инстанций.
За кулисами злоумышленники злоупотребляли инфраструктурой доставки электронной почты сторонних организаций для отправки этих сообщений. Это умный способ обойти шлюзы безопасности. Поскольку электронные письма исходят от доверенных серверов с высокой репутацией, они часто обходят первоначальные спам-фильтры, которые поймали бы недавно зарегистрированный домен. Инфраструктура легитимна, но контент вредоносен.
Почему злоумышленники используют переход на ключи доступа как оружие
Ключи доступа (passkeys) должны были стать концом фишинга. Используя стандарты FIDO2, они привязывают личность пользователя к физическому устройству и конкретному домену. Это предотвращает случайный ввод учетных данных на поддельном сайте. Однако переходный период между устаревшими паролями и современными ключами доступа представляет собой массивную поверхность атаки. Отчет Microsoft подчеркивает, как злоумышленники теперь используют социальную инженерию на тему ключей доступа для взлома облачных сред.
Во многих случаях приманка включает сообщение, в котором пользователю сообщается, что безопасность его учетной записи устарела. Электронное письмо предлагает пользователю «обновиться» до ключа доступа, чтобы соответствовать новым корпоративным требованиям безопасности. В этом заключается архитектурный парадокс современной безопасности: чем больше мы призываем пользователей внедрять новые технологии, тем больше они ожидают увидеть уведомления об этом. Когда пользователь нажимает на ссылку, он направляется на прокси-сервер «злоумышленник посередине» (Adversary-in-the-Middle, AitM).
Этот прокси находится между пользователем и реальной страницей входа Microsoft. Пока пользователь пытается «настроить» свой ключ доступа, злоумышленник перехватывает токен сессии в режиме реального времени. Этот токен — «золотой билет». Он позволяет злоумышленнику обойти многофакторную аутентификацию (MFA), потому что система считает, что пользователь уже прошел проверку. Злоумышленник не взламывает ключ доступа; он перехватывает сам процесс регистрации.
Разбор механики захвата облачных учетных записей
Как только злоумышленник получает доступ к облачной среде через перехваченную сессию, миссия смещается в сторону закрепления и эксфильтрации данных. В августовской кампании целью было финансовое мошенничество, но доступ позволял гораздо больше. Оказавшись внутри среды Microsoft 365, злоумышленник получает детальное представление о внутренних процессах компании. Они могут читать конфиденциальные контракты, просматривать данные о заработной плате и отслеживать внутренние чаты, чтобы найти свою следующую цель.
С точки зрения конечного пользователя, ничего не кажется неправильным. Оповещения о новом входе нет, так как злоумышленник использовал валидный токен сессии. Здесь становится ясно, что концепция сетевого периметра как устаревшего рва вокруг замка окончательно изжила себя. Злоумышленник уже находится внутри хранилища, потому что он украл значок охранника в момент его выдачи.
Целостность данных становится следующей жертвой. Злоумышленники могут изменять реквизиты банковских счетов в сохраненных шаблонах счетов или настраивать правила пересылки почты, которые скрывают их следы. Если клерк по кредиторской задолженности ответит на подозрительное письмо, чтобы проверить его, скрытое правило может мгновенно переместить этот ответ в корзину. Клерк думает, что его игнорируют, в то время как злоумышленник продолжает дергать за ниточки из скомпрометированного почтового ящика.
Переход к устойчивости против фишинга
Мы часто говорим о «человеческом файрволе», но даже лучший файрвол дает сбой, если базовый протокол несовершенен. Полагаться на то, что сотрудники заметят имитацию, созданную ИИ, — проигрышная стратегия. В качестве контрмеры организации должны переходить к строгой, устойчивой к фишингу MFA. Это означает отказ от SMS-кодов и push-уведомлений в пользу аппаратных ключей или платформенных ключей доступа, которые не позволяют легко осуществить AitM-перехват.
Однако технологии — это только половина дела. С точки зрения проактивности, финансовому отделу необходим процесс проверки, существующий вне электронной почты. Если генеральный директор запрашивает перевод на миллион долларов через ACH, политика должна требовать вторичной проверки через известный номер телефона или видеозвонок лицом к лицу. Эти внеполосные (out-of-band) проверки — единственный способ разрушить легенду, которую так искусно выстраивает ИИ.
Оценка поверхности атаки также требует учета рисков сторонних организаций. Злоумышленники в этой кампании выдавали себя за ServiceNow, повсеместно распространенного вендора в сфере ИТ. Если ваша организация использует эти услуги, ваши сотрудники заранее приучены доверять электронным письмам с этим брендингом. Это делает имитацию гораздо более эффективной.
Перелом ситуации с помощью детального контроля идентификации
Безопасность — это не конечное состояние. Это непрерывный процесс ужесточения контроля. Чтобы защититься от этих кампаний, управляемых ИИ, ИТ-команды должны внедрять политики условного доступа (Conditional Access), которые были бы максимально строгими. Например, можно ограничить время жизни токенов сессии или требовать, чтобы вход осуществлялся только с соответствующих требованиям корпоративных устройств. Это ограничивает полезность украденного токена сессии.
Глядя на ландшафт угроз, становится ясно, что злоумышленники больше не ищут только технические уязвимости в программном обеспечении. Они ищут уязвимости в наших рабочих процессах. Они эксплуатируют тот факт, что мы заняты, хотим быть полезными и доверяем инструментам, которые предоставляют наши компании.
Я всегда говорю своим источникам, что самый опасный эксплойт — это тот, который выглядит как стандартная рабочая процедура. Эта августовская кампания доказала, что сочетание GenAI и приманок на тему идентификации может обойти даже высокоуровневые стеки безопасности. Помимо установки патчей, вашей самой критически важной защитой является культура, в которой принцип «доверяй, но проверяй» — это не просто лозунг, а обязательная часть каждой финансовой транзакции.
Ключевые выводы для руководителей служб безопасности
- Внедрите устойчивую к фишингу MFA, такую как аппаратные ключи FIDO2, чтобы предотвратить перехват сессий через AitM-прокси.
- Установите внеполосную проверку для всех дорогостоящих финансовых транзакций, чтобы обойти имитацию через электронную почту.
- Регулярно проводите аудит правил пересылки почты и разрешений почтовых ящиков для выявления скрытого присутствия в скомпрометированных учетных записях.
- Обучайте сотрудников специально на тему опасностей приманок типа «обновление аккаунта» или «регистрация в системе безопасности», которые имитируют легитимные ИТ-инициативы.
- Используйте поведенческую аналитику для выявления необычных паттернов входа, таких как использование токена сессии из неожиданного диапазона IP-адресов.
Источники:
- Microsoft Security Research: Analysis of August 2026 CEO Impersonated Campaigns
- NIST Special Publication 800-63B: Digital Identity Guidelines
- MITRE ATT&CK Framework: Techniques T1566 (Phishing) and T1557 (Adversary-in-the-Middle)
Отказ от ответственности: Данная статья предназначена исключительно для информационных и образовательных целей. Она не заменяет профессиональный аудит кибербезопасности или услуги по реагированию на инциденты. Всегда консультируйтесь с квалифицированным специалистом по безопасности перед внесением изменений в систему безопасности вашей организации.



До встречи на другой стороне.
Наше решение для электронной почты и облачного хранения данных со сквозным шифрованием обеспечивает наиболее мощные средства безопасного обмена данными, гарантируя их сохранность и конфиденциальность.
/ Создать бесплатный аккаунт
