


Wie eine Million gefälschte Rechnungen die Passkey-Sicherheit gegen Unternehmenskunden wendeten

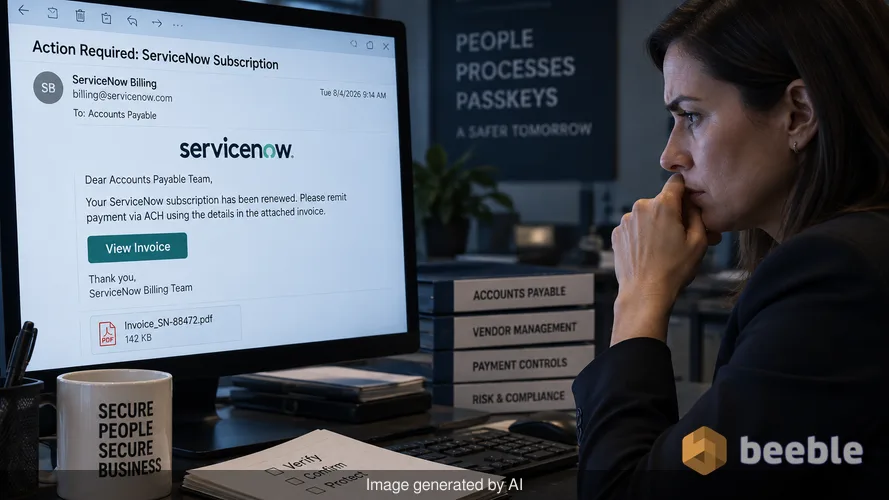
Ich habe einen großen Teil meiner frühen Karriere als Penetrationstester damit verbracht, Mitarbeiter dazu zu verleiten, auf schädliche Links zu klicken. Damals war das einfach. Eine schlecht formatierte E-Mail mit ein paar Rechtschreibfehlern und einem verdächtigen Anhang reichte meist aus. Heute ist das Spiel ein völlig anderes. Ich habe kürzlich eine Reihe von Kampagnenprotokollen eines massiven Einbruchs im August analysiert, und der Grad an Professionalität ist beunruhigend. Die Angreifer verlassen sich nicht mehr auf Ihre Unfähigkeit, einen Tippfehler zu erkennen. Sie verlassen sich auf Ihren Wunsch nach Sicherheit und Ihr Vertrauen in legitime Unternehmensprozesse.
Zwischen dem 3. und 5. August 2026 verfolgte Microsoft einen hochentwickelten Bedrohungsakteur, der über eine Million Scam-E-Mails versendete. Diese Nachrichten richteten sich an Kreditorenbuchhaltungen in den Vereinigten Staaten über verschiedene Sektoren hinweg, einschließlich Immobilien und Fertigung. Das Ziel war einfach: Finanzpersonal davon zu überzeugen, Automated Clearing House (ACH)-Überweisungen für ein gefälschtes ServiceNow-Abonnement einzuleiten. Was diesen Vorfall zu einem Lehrstück des modernen Social Engineering macht, ist die Art und Weise, wie die Angreifer den branchenweiten Wechsel zu Passkeys nutzten, um traditionelle Abwehrmechanismen zu umgehen.
Der perfekte Sturm aus generativer KI und Identitätsdiebstahl von Führungskräften
Phishing litt historisch gesehen unter dem „Uncanny Valley“-Problem. Eine Nachricht sah fast richtig aus, aber der Tonfall fühlte sich falsch an. Diese Kampagne beseitigte diese Reibungspunkte. Microsoft Security Research fand Beweise dafür, dass die Betreiber generative künstliche Intelligenz nutzten, um E-Mail-Vorlagen zu entwerfen. Indem sie die KI mit echter Unternehmenskommunikation oder Biografien von Führungskräften fütterten, erzeugten die Angreifer Texte, die die spezifische professionelle Stimme eines Ziel-CEOs imitierten. Dies ist das digitale Trojanische Pferd der KI-Ära. Es ist kein generischer Köder mehr; es ist ein maßgeschneidertes Narrativ.
Wenn ein Finanzverantwortlicher eine E-Mail erhält, die genau wie sein Chef klingt, sinkt die Skepsis. Die Angreifer schickten nicht nur eine einzelne Rechnung. Sie unterfütterten den Angriff mit erfundenen E-Mail-Threads. Diese Threads ließen es so aussehen, als hätten der CEO und andere Führungskräfte die ServiceNow-Zahlung bereits besprochen und genehmigt. Aus Risikoperspektive erzeugt dies ein falsches Gefühl von institutionellem Konsens. Der Mitarbeiter bezahlt nicht nur eine Rechnung. Er führt eine Anweisung aus, die scheinbar die ordnungsgemäße Befehlskette durchlaufen hat.
Hinter den Kulissen missbrauchten die Angreifer die E-Mail-Versand-Infrastruktur von Drittanbietern, um diese Nachrichten zu senden. Dies ist ein cleverer Weg, um Sicherheitsgateways zu umgehen. Da die E-Mails von vertrauenswürdigen Servern mit hoher Reputation stammen, umgehen sie oft die anfänglichen Spam-Filter, die eine neu registrierte Domain abfangen würden. Die Infrastruktur ist legitim, aber der Inhalt ist bösartig.
Warum Angreifer den Übergang zu Passkeys als Waffe einsetzen
Passkeys sollen eigentlich das Ende von Phishing bedeuten. Durch die Verwendung von FIDO2-Standards binden sie die Identität eines Benutzers an ein physisches Gerät und eine spezifische Domain. Dies verhindert, dass ein Benutzer versehentlich seine Anmeldedaten auf einer gefälschten Website eingibt. Die Übergangsphase zwischen herkömmlichen Passwörtern und modernen Passkeys ist jedoch eine massive Angriffsfläche. Der Microsoft-Bericht hebt hervor, wie Bedrohungsakteure nun Passkey-bezogenes Social Engineering nutzen, um in Cloud-Umgebungen einzudringen.
In vielen Fällen beinhaltet der Köder eine Nachricht, die dem Benutzer mitteilt, dass seine Kontosicherheit veraltet sei. Die E-Mail fordert den Benutzer auf, auf einen Passkey zu „aktualisieren“, um neuen Sicherheitsanforderungen des Unternehmens zu entsprechen. Dies ist das architektonische Paradoxon der modernen Sicherheit: Je mehr wir den Benutzern sagen, dass sie neue Technologien einführen sollen, desto eher erwarten sie entsprechende Aufforderungen. Wenn der Benutzer auf den Link klickt, wird er zu einem Adversary-in-the-Middle (AitM)-Proxy geleitet.
Dieser Proxy sitzt zwischen dem Benutzer und der echten Microsoft-Anmeldeseite. Während der Benutzer versucht, seinen Passkey „einzurichten“, erfasst der Angreifer das Sitzungstoken in Echtzeit. Dieses Token ist eine Eintrittskarte in Gold. Es ermöglicht dem Angreifer, die Multi-Faktor-Authentifizierung (MFA) zu umgehen, da das System glaubt, der Benutzer habe sich bereits authentifiziert. Der Angreifer knackt nicht den Passkey; er kapert den Registrierungsprozess selbst.
Analyse der Mechanik von Cloud-Konto-Übernahmen
Sobald der Angreifer über eine gekaperte Sitzung Zugriff auf die Cloud-Umgebung erhält, verlagert sich die Mission auf Persistenz und Exfiltration. In der August-Kampagne war das Ziel Finanzbetrug, aber der Zugang ermöglichte viel mehr. Einmal in einer Microsoft 365-Umgebung, hat ein Angreifer einen detaillierten Einblick in die internen Abläufe des Unternehmens. Er kann sensible Verträge lesen, Gehaltsdaten einsehen und interne Chats überwachen, um sein nächstes Ziel zu finden.
Aus Sicht des Endbenutzers scheint nichts falsch zu sein. Es gibt keine Warnung vor einer neuen Anmeldung, da der Angreifer ein gültiges Sitzungstoken verwendet hat. Hier wird das Konzept des Netzwerkperimeters als veralteter Burggraben deutlich. Der Angreifer befindet sich bereits im Tresorraum, weil er den Ausweis des Wachmanns gestohlen hat, während dieser ausgestellt wurde.
Die Datenintegrität ist das nächste Opfer. Angreifer können Bankverbindungen auf gespeicherten Rechnungsvorlagen ändern oder E-Mail-Weiterleitungsregeln einrichten, die ihre Spuren verwischen. Wenn ein Mitarbeiter der Kreditorenbuchhaltung auf eine verdächtige E-Mail antwortet, um diese zu verifizieren, könnte eine versteckte Regel diese Antwort sofort in den Papierkorb verschieben. Der Mitarbeiter denkt, er werde ignoriert, während der Angreifer weiterhin die Fäden aus einem kompromittierten Postfach zieht.
Den Wandel hin zur Phishing-Resistenz bewältigen
Wir sprechen oft von der menschlichen Firewall, aber selbst die beste Firewall versagt, wenn das zugrunde liegende Protokoll fehlerhaft ist. Sich darauf zu verlassen, dass Mitarbeiter KI-generierte Identitätsdiebstähle erkennen, ist eine Verliererstrategie. Als Gegenmaßnahme müssen Organisationen zu strikter Phishing-resistenter MFA übergehen. Das bedeutet weg von SMS-Codes und Push-Benachrichtigungen hin zu Hardware-Keys oder plattformgebundenen Passkeys, die kein einfaches AitM-Hijacking zulassen.
Technologie ist jedoch nur die halbe Miete. Proaktiv gesehen benötigt die Finanzabteilung einen Verifizierungsprozess, der außerhalb von E-Mails existiert. Wenn ein CEO um eine Millionen-Dollar-ACH-Überweisung bittet, sollte die Richtlinie eine sekundäre Verifizierung über eine bekannte Telefonnummer oder einen persönlichen Videoanruf erfordern. Diese Out-of-Band-Prüfungen sind der einzige Weg, um das Narrativ zu durchbrechen, das die KI so gut aufbaut.
Die Bewertung der Angriffsfläche erfordert auch den Blick auf Risiken durch Drittanbieter. Die Angreifer in dieser Kampagne gaben sich als ServiceNow aus, ein weit verbreiteter Anbieter im IT-Bereich. Wenn Ihr Unternehmen diese Dienste nutzt, sind Ihre Mitarbeiter darauf konditioniert, E-Mails mit diesem Branding zu vertrauen. Dies macht den Identitätsdiebstahl viel effektiver.
Das Blatt wenden mit granularen Identitätskontrollen
Sicherheit ist kein Endzustand. Es ist ein kontinuierlicher Prozess der Härtung. Um sich gegen diese KI-gesteuerten Kampagnen zu verteidigen, sollten IT-Teams Richtlinien für den bedingten Zugriff (Conditional Access) implementieren, die so streng wie möglich sind. Beispielsweise können Sie die Lebensdauer von Sitzungstoken einschränken oder verlangen, dass Anmeldungen nur von konformen, vom Unternehmen verwalteten Geräten aus erfolgen. Dies begrenzt den Nutzen eines gestohlenen Sitzungstokens.
Betrachtet man die Bedrohungslandschaft, wird klar, dass Angreifer nicht mehr nur nach technischen Schwachstellen in Software suchen. Sie suchen nach Schwachstellen in unseren Arbeitsabläufen. Sie nutzen die Tatsache aus, dass wir beschäftigt sind, dass wir hilfreich sein wollen und dass wir den Tools vertrauen, die unsere Unternehmen bereitstellen.
Ich sage meinen Quellen immer, dass der gefährlichste Exploit derjenige ist, der wie ein Standardarbeitsablauf aussieht. Diese August-Kampagne hat bewiesen, dass eine Mischung aus GenAI und identitätsbezogenen Ködern selbst hochwertige Sicherheitsstacks umgehen kann. Abgesehen von Patches ist die wichtigste Verteidigung, die Sie haben, eine Kultur, in der „Vertrauen, aber verifizieren“ nicht nur ein Slogan ist, sondern ein obligatorischer Teil jeder Finanztransaktion.
Wichtige Erkenntnisse für Sicherheitsverantwortliche
- Implementieren Sie Phishing-resistente MFA wie FIDO2-Hardware-Keys, um Sitzungshijacking über AitM-Proxys zu verhindern.
- Etablieren Sie eine Out-of-Band-Verifizierung für alle hochwertigen Finanztransaktionen, um E-Mail-basierten Identitätsdiebstahl zu umgehen.
- Überprüfen Sie regelmäßig E-Mail-Weiterleitungsregeln und Postfachberechtigungen, um heimliche Persistenz in kompromittierten Konten zu identifizieren.
- Schulen Sie Mitarbeiter gezielt auf die Gefahren von „Konto-Update“- oder „Sicherheits-Registrierungs“-Ködern, die legitime IT-Initiativen nachahmen.
- Nutzen Sie Verhaltensanalysen, um ungewöhnliche Anmeldemuster zu kennzeichnen, wie etwa ein Sitzungstoken, das von einem unerwarteten IP-Bereich aus verwendet wird.
Quellen:
- Microsoft Security Research: Analysis of August 2026 CEO Impersonated Campaigns
- NIST Special Publication 800-63B: Digital Identity Guidelines
- MITRE ATT&CK Framework: Techniques T1566 (Phishing) and T1557 (Adversary-in-the-Middle)
Haftungsausschluss: Dieser Artikel dient nur zu Informations- und Bildungszwecken. Er ersetzt keine professionelle Cybersicherheitsprüfung oder einen Incident-Response-Service. Konsultieren Sie immer einen qualifizierten Sicherheitsexperten, bevor Sie Änderungen an der Sicherheitslage Ihres Unternehmens vornehmen.



Wir sehen uns auf der anderen Seite.
Unsere Ende-zu-Ende-verschlüsselte E-Mail- und Cloud-Speicherlösung bietet die leistungsfähigsten Mittel für den sicheren Datenaustausch und gewährleistet die Sicherheit und den Schutz Ihrer Daten.
/ Kostenloses Konto erstellen
