


Cómo un millón de facturas falsas volvieron la seguridad de las llaves de paso contra los usuarios empresariales

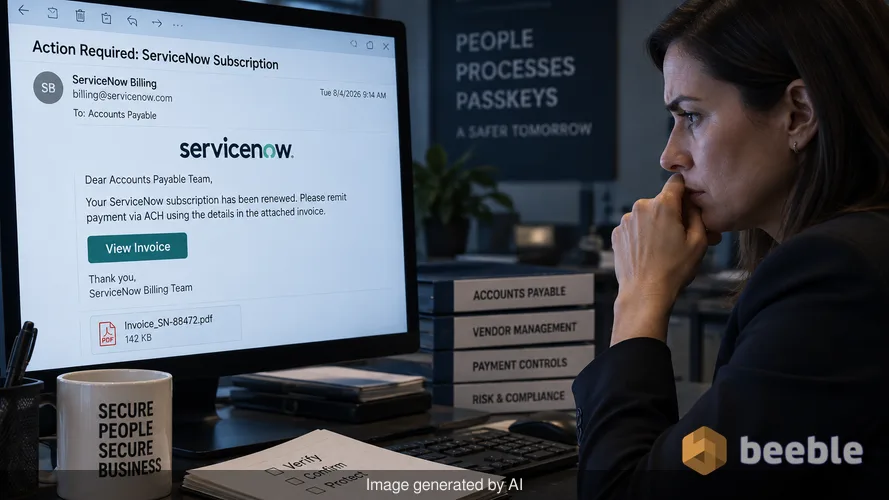
Pasé una parte importante de los inicios de mi carrera como evaluador de penetración intentando engañar a los empleados para que hicieran clic en enlaces maliciosos. En aquel entonces, era fácil. Un correo electrónico mal formateado con algunos errores ortográficos y un archivo adjunto sospechoso solía ser suficiente. Hoy, el juego es completamente distinto. Recientemente analicé una serie de registros de campaña de una brecha masiva de agosto, y el nivel de pulido es inquietante. Los atacantes ya no confían en su incapacidad para detectar una errata. Confían en su deseo de estar seguro y en su confianza en los procesos corporativos legítimos.
Entre el 3 y el 5 de agosto de 2026, Microsoft rastreó a un actor de amenazas sofisticado que envió más de un millón de correos electrónicos fraudulentos. Estos mensajes se dirigieron a departamentos de cuentas por pagar en los Estados Unidos a través de varios sectores, incluidos el inmobiliario y el de fabricación. El objetivo era simple: convencer al personal de finanzas para que iniciara transferencias de la Cámara de Compensación Automatizada (ACH) para una suscripción falsa de ServiceNow. Lo que hace de este incidente una clase magistral de ingeniería social moderna es cómo los atacantes aprovecharon el cambio de toda la industria hacia las llaves de paso (passkeys) para eludir las defensas tradicionales.
La tormenta perfecta de la IA generativa y la suplantación de ejecutivos
El phishing ha sufrido históricamente el problema del "valle inquietante". Un mensaje podía parecer casi correcto, pero el tono se sentía extraño. Esta campaña eliminó esa fricción. Microsoft Security Research encontró pruebas de que los operadores utilizaron inteligencia artificial generativa para redactar plantillas de correo electrónico. Al alimentar a la IA con comunicaciones corporativas reales o biografías de ejecutivos, los atacantes generaron textos que imitaban la voz profesional específica de un CEO objetivo. Este es el caballo de Troya digital de la era de la IA. Ya no es un señuelo genérico; es una narrativa a medida.
Cuando un oficial de finanzas recibe un correo electrónico que suena exactamente como su jefe, su escepticismo disminuye. Los atacantes no solo enviaron una única factura. Capearon el ataque con hilos de correo electrónico fabricados. Estos hilos hacían parecer que el CEO y otros ejecutivos ya habían discutido y aprobado el pago de ServiceNow. Desde una perspectiva de riesgo, esto crea una falsa sensación de consenso institucional. El empleado no solo está pagando una factura. Está ejecutando una directiva que parece haber pasado por la cadena de mando adecuada.
Detrás de escena, los atacantes abusaron de la infraestructura de entrega de correo electrónico de terceros para enviar estos mensajes. Esta es una forma astuta de evadir las pasarelas de seguridad. Debido a que los correos electrónicos se originan en servidores confiables y de alta reputación, a menudo eluden los filtros de spam iniciales que capturarían un dominio recién registrado. La infraestructura es legítima, pero el contenido es malicioso.
Por qué los atacantes están convirtiendo la transición a las llaves de paso en un arma
Se supone que las llaves de paso son el fin del phishing. Al utilizar los estándares FIDO2, vinculan la identidad de un usuario a un dispositivo físico y a un dominio específico. Esto evita que un usuario introduzca accidentalmente sus credenciales en un sitio falso. Sin embargo, el período de transición entre las contraseñas heredadas y las llaves de paso modernas es una superficie de ataque masiva. El informe de Microsoft destaca cómo los actores de amenazas ahora utilizan la ingeniería social temática de llaves de paso para vulnerar entornos en la nube.
En muchos casos, el señuelo consiste en un mensaje que le dice al usuario que la seguridad de su cuenta está desactualizada. El correo electrónico insta al usuario a "actualizar" a una llave de paso para cumplir con los nuevos requisitos de seguridad corporativa. Esta es la paradoja arquitectónica de la seguridad moderna: cuanto más decimos a los usuarios que adopten nuevas tecnologías, más esperan ver avisos al respecto. Cuando el usuario hace clic en el enlace, es dirigido a un proxy de Adversario en el Medio (AitM).
Este proxy se sitúa entre el usuario y la página de inicio de sesión real de Microsoft. Mientras el usuario intenta "configurar" su llave de paso, el atacante captura el token de sesión en tiempo real. Este token es un boleto dorado. Permite al atacante eludir la autenticación de múltiples factores (MFA) porque el sistema cree que el usuario ya se ha autenticado. El atacante no está descifrando la llave de paso; está secuestrando el proceso de inscripción en sí.
Diseccionando la mecánica del secuestro de cuentas en la nube
Una vez que el atacante obtiene acceso al entorno de la nube a través de una sesión secuestrada, la misión cambia hacia la persistencia y la exfiltración. En la campaña de agosto, el objetivo era el fraude financiero, pero el acceso permitía mucho más. Una vez dentro de un entorno de Microsoft 365, un atacante tiene una visión granular del funcionamiento interno de la empresa. Pueden leer contratos sensibles, ver datos de nómina y monitorear chats internos para encontrar su próximo objetivo.
Desde la perspectiva del usuario final, nada parece estar mal. No hay alerta de un nuevo inicio de sesión porque el atacante utilizó un token de sesión válido. Aquí es donde el concepto del perímetro de red como un foso de castillo obsoleto se vuelve claro. El atacante ya está dentro de la bóveda porque robó la placa del guardia mientras se estaba emitiendo.
La integridad de los datos es la siguiente víctima. Los atacantes pueden modificar los detalles de las cuentas bancarias en las plantillas de facturas guardadas o configurar reglas de reenvío de correo que oculten sus rastros. Si un empleado de cuentas por pagar responde a un correo electrónico sospechoso para verificarlo, una regla oculta podría mover instantáneamente esa respuesta a la papelera. El empleado piensa que está siendo ignorado, mientras el atacante continúa moviendo los hilos desde un buzón comprometido.
Navegando el cambio hacia la resistencia al phishing
A menudo hablamos del firewall humano, pero incluso el mejor firewall falla si el protocolo subyacente es defectuoso. Confiar en que los empleados detecten la suplantación generada por IA es una estrategia perdedora. Como contramedida, las organizaciones deben avanzar hacia una MFA estricta y resistente al phishing. Esto significa alejarse de los códigos SMS y las notificaciones push hacia llaves de hardware o llaves de paso vinculadas a la plataforma que no permitan un secuestro AitM fácil.
Sin embargo, la tecnología es solo la mitad de la batalla. Hablando proactivamente, el departamento de finanzas necesita un proceso de verificación que exista fuera del correo electrónico. Si un CEO solicita una transferencia ACH de un millón de dólares, la política debería requerir una verificación secundaria a través de un número de teléfono conocido o una videollamada cara a cara. Estas comprobaciones fuera de banda son la única forma de romper la narrativa que la IA construye tan bien.
Evaluar la superficie de ataque también requiere observar los riesgos de terceros. Los atacantes en esta campaña suplantaron a ServiceNow, un proveedor omnipresente en el espacio de TI. Si su organización utiliza estos servicios, sus empleados están precondicionados para confiar en los correos electrónicos con esa marca. Esto hace que la suplantación sea mucho más efectiva.
Cambiando el rumbo con controles de identidad granulares
La seguridad no es un estado final. Es un proceso continuo de endurecimiento. Para defenderse de estas campañas impulsadas por IA, los equipos de TI deben implementar políticas de Acceso Condicional que sean lo más estrictas posible. Por ejemplo, se puede restringir la duración de los tokens de sesión o exigir que los inicios de sesión solo ocurran desde dispositivos gestionados por la empresa que cumplan con las normas. Esto limita la utilidad de un token de sesión robado.
Al observar el panorama de amenazas, está claro que los atacantes ya no solo buscan vulnerabilidades técnicas en el software. Buscan vulnerabilidades en nuestros flujos de trabajo. Explotan el hecho de que estamos ocupados, que queremos ser útiles y que confiamos en las herramientas que proporcionan nuestras empresas.
Siempre digo a mis fuentes que el exploit más peligroso es aquel que parece un procedimiento operativo estándar. Esta campaña de agosto demostró que una mezcla de GenAI y señuelos temáticos de identidad puede eludir incluso las pilas de seguridad de alta gama. Dejando a un lado los parches, la defensa más crítica para la misión que tiene es una cultura donde "confiar pero verificar" no sea solo un eslogan, sino una parte obligatoria de cada transacción financiera.
Conclusiones clave para los líderes de seguridad
- Implementar MFA resistente al phishing, como llaves de hardware FIDO2, para evitar el secuestro de sesiones a través de proxies AitM.
- Establecer una verificación fuera de banda para todas las transacciones financieras de alto valor para eludir la suplantación basada en correo electrónico.
- Auditar regularmente las reglas de reenvío de correo y los permisos de los buzones para identificar la persistencia sigilosa en cuentas comprometidas.
- Capacitar a los empleados específicamente sobre los peligros de los señuelos de "actualización de cuenta" o "inscripción de seguridad" que imitan iniciativas legítimas de TI.
- Utilizar análisis de comportamiento para señalar patrones de inicio de sesión inusuales, como el uso de un token de sesión desde un rango de IP inesperado.
Fuentes:
- Microsoft Security Research: Analysis of August 2026 CEO Impersonated Campaigns
- NIST Special Publication 800-63B: Digital Identity Guidelines
- MITRE ATT&CK Framework: Techniques T1566 (Phishing) and T1557 (Adversary-in-the-Middle)
Descargo de responsabilidad: Este artículo es solo para fines informativos y educativos. No reemplaza una auditoría de ciberseguridad profesional ni un servicio de respuesta a incidentes. Consulte siempre con un profesional de seguridad calificado antes de realizar cambios en la postura de seguridad de su organización.



Nos vemos en el otro lado.
Nuestra solución de correo electrónico cifrado y almacenamiento en la nube de extremo a extremo proporciona los medios más potentes para el intercambio seguro de datos, lo que garantiza la seguridad y la privacidad de sus datos.
/ Crear una cuenta gratuita
