


Ανάλυση: Πώς μια Μία Μη Ενημερωμένη Πλατφόρμα Έθεσε σε Κίνδυνο την Επιχειρησιακή Ασφάλεια του FBI

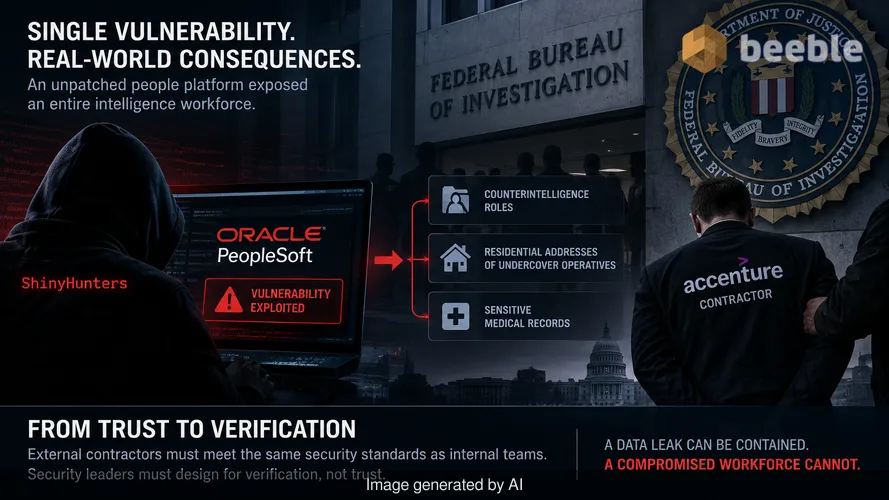
Ο σχεδιασμός της υποδομής μιας επιχείρησης βασίζεται στην παραδοχή ότι οι εξωτερικοί εργολάβοι διατηρούν τα ίδια πρότυπα υγιεινής με την εσωτερική ομάδα ασφαλείας. Αυτή η παραδοχή αποτελεί δομικό ελάττωμα. Το περιστατικό του FBI αποδεικνύει ότι μια και μόνο μη ενημερωμένη πλατφόρμα ανθρώπινου δυναμικού μπορεί να θέσει σε κίνδυνο ολόκληρο το δυναμικό πληροφοριών. Οι ηγέτες ασφαλείας πρέπει να μεταβούν από τη διαχείριση που βασίζεται στην εμπιστοσύνη σε μια αρχιτεκτονική που βασίζεται στην επαλήθευση.
Η απομάκρυνση ενός εργολάβου της Accenture από το Ομοσπονδιακό Γραφείο Ερευνών (FBI) ακολουθεί μια καταστροφική αποτυχία στη βασική υγιεινή των συστημάτων. Μια ευπάθεια στο Oracle PeopleSoft επέτρεψε στην ομάδα απειλών ShinyHunters να διεισδύσει στην πύλη απασχόλησης του γραφείου. Αυτή η εισβολή είχε ως αποτέλεσμα την έκθεση λεπτομερών ρόλων αντικατασκοπείας, διευθύνσεων κατοικίας πρακτόρων υπό κάλυψη και ευαίσθητων ιατρικών αρχείων. Για να εκτιμηθεί η κλίμακα, δεν πρόκειται απλώς για μια διαρροή δεδομένων. Είναι ένας θεμελιώδης συμβιβασμός της φυσικής και επιχειρησιακής ασφάλειας του γραφείου.
Η αρχιτεκτονική της εξάρτησης από τρίτους
Η εξάρτηση από εξωτερικούς προμηθευτές για κρίσιμες λειτουργίες ανθρώπινου δυναμικού δημιουργεί μια ασυμμετρία πρόσβασης. Οι οργανισμοί συχνά παραχωρούν σε αυτές τις πλατφόρμες δικαιώματα υψηλού επιπέδου για τη διαχείριση δεδομένων εργαζομένων, ενώ μεταθέτουν την ευθύνη για τη συντήρηση του λογισμικού στον προμηθευτή ή σε έναν τρίτο εργολάβο. Σε αυτή την περίπτωση, το FBI ανέθεσε τη διαχείριση της πλατφόρμας Oracle PeopleSoft στην Accenture. Αυτή η ανάθεση δημιούργησε ένα τυφλό σημείο στην εσωτερική στάση ασφαλείας του γραφείου.
Η πλατφόρμα έγινε μια γέφυρα μεταξύ του δημόσιου διαδικτύου και των ευαίσθητων εσωτερικών συνόλων δεδομένων. Όταν ένας εργολάβος αποτυγχάνει να εφαρμόσει μια κρίσιμη ενημέρωση ασφαλείας (patch), αυτή η γέφυρα γίνεται σημείο εισόδου για πλευρική μετακίνηση (lateral movement). Η λογική μετατοπίζεται στη συνειδητοποίηση ότι οποιοδήποτε σύστημα διαχειρίζεται ένας τρίτος είναι ένας κόμβος υψηλού κινδύνου. Απαιτεί τον ίδιο, αν όχι περισσότερο, έλεγχο με ένα εσωτερικά διαχειριζόμενο περιουσιακό στοιχείο. Το έλλειμμα τεχνογνωσίας εντός του εργατικού δυναμικού των εργολάβων λειτουργεί ως σιωπηλός σύμμαχος για τον επιτιθέμενο.
Η κατάρρευση του κύκλου ζωής διαχείρισης ενημερώσεων
Η Oracle εξέδωσε συγκεκριμένες ειδοποιήσεις ασφαλείας για ευπάθειες του PeopleSoft τον Ιούνιο του 2026, αφού η Google ανέφερε μια στοχευμένη εκστρατεία από τους ShinyHunters. Ο εργολάβος απέτυχε να ενεργήσει βάσει αυτών των ειδοποιήσεων. Στο τρέχον περιβάλλον απειλών, η διαχείριση ενημερώσεων με ρυθμό «μία φορά το μήνα» είναι μια πολυτέλεια που κανένας οργανισμός δεν μπορεί να αντέξει. Το παράθυρο χρόνου για την εκμετάλλευση γνωστών ευπαθειών μετριέται πλέον σε ημέρες ή ώρες.
Οι ShinyHunters εντόπισαν την αδυναμία στον ιστότοπο θέσεων εργασίας και την χρησιμοποίησαν για να εξαγάγουν αρχεία που θα έπρεπε να ήταν απομονωμένα. Η καθυστέρηση στην εφαρμογή των ενημερώσεων υποδηλώνει μια διακοπή στον κύκλο επικοινωνίας μεταξύ του προμηθευτή (Oracle), του διαχειριστή (Accenture) και του ιδιοκτήτη (FBI). Αυτό σημαίνει στην πράξη ότι η ασφάλεια του γραφείου ήταν τόσο ισχυρή όσο ο ασθενέστερος διοικητικός κρίκος του εργολάβου. Η αποτυχία εφαρμογής μιας και μόνο ενημέρωσης κατέστησε άσχετα εκατομμύρια δολάρια σε περιμετρική άμυνα.
Η βαρύτητα των δεδομένων και το πρόβλημα της ακτίνας έκρηξης
Η ευαισθησία των παραβιασμένων δεδομένων υπογραμμίζει μια αποτυχία στην ελαχιστοποίηση και την κατάτμηση των δεδομένων. Η παραβίαση εξέθεσε περιγραφές θέσεων εργασίας αντικατασκοπείας και ψυχιατρικά αρχεία. Αυτές οι πληροφορίες έχουν υψηλή «βαρύτητα δεδομένων»· η παρουσία τους σε μια ενιαία πλατφόρμα HR που είναι εκτεθειμένη στο διαδίκτυο δημιουργεί έναν ακαταμάχητο στόχο. Η ακτίνα έκρηξης του συμβιβασμού του PeopleSoft επεκτάθηκε πολύ πέρα από την πύλη προσλήψεων.
Για σαφήνεια, η παραβίαση ενός ιστότοπου αιτήσεων εργασίας δεν θα έπρεπε ποτέ να οδηγεί στην έκθεση ιατρικών αρχείων ή των διευθύνσεων κατοικίας εν ενεργεία πρακτόρων. Αυτό υποδηλώνει ότι η αρχιτεκτονική της βάσης δεδομένων στερούνταν των απαραίτητων εσωτερικών φραγμών για την πρόληψη της μη εξουσιοδοτημένης εξαγωγής δεδομένων. Το σύστημα αντιμετώπιζε τα διαπιστευτήρια του εργολάβου ως παντοδύναμα εντός της πλατφόρμας. Η αρχιτεκτονική είναι η μόνη αξιόπιστη άμυνα έναντι τέτοιων αποτυχιών. Εάν το σύστημα δεν είναι κατατμημένο, μια μεμονωμένη κλοπή διαπιστευτηρίων ή ένα μη διορθωμένο σφάλμα παρέχει τα κλειδιά για ολόκληρο το αποθετήριο.
Τακτικές μεταφορές για αμυντικές μετατοπίσεις
Ένα μη κατατμημένο παλαιού τύπου σύστημα είναι μια ανοιχτή πόρτα για κάθε επιτιθέμενο που παρακάμπτει την αρχική κλειδαριά. Στη σύγχρονη ασφάλεια, μια DMZ δεν είναι ένας κοινόχρηστος χώρος, αλλά ένα μεμονωμένο κελί απομόνωσης για κάθε εφαρμογή. Κάθε πλατφόρμα πρέπει να λειτουργεί σε ένα περιβάλλον δοκιμών (sandbox) όπου η αποτυχία της δεν επηρεάζει το ευρύτερο οικοσύστημα του δικτύου. Η παραβίαση του FBI καταδεικνύει ότι η παραδοσιακή περίμετρος είναι νεκρή. Η εσωτερική μικροκατάτμηση (microsegmentation) είναι η μόνη βιώσιμη στρατηγική επιβίωσης για επιχειρήσεις μεγάλης κλίμακας.
Αυτό που ακριβώς πρέπει να επανεξεταστεί είναι το επίπεδο εμπιστοσύνης που παρέχεται στους εργολάβους διαχείρισης. Μια συμφωνία επιπέδου υπηρεσιών (SLA) που υπόσχεται 99% διαθεσιμότητα είναι άχρηστη εάν δεν επιβάλλει επίσης ένα παράθυρο 24 ωρών για την ενημέρωση κρίσιμων ευπαθειών. Η επιχειρηματική ευθυγράμμιση πρέπει να μετατοπιστεί ώστε να δίνει προτεραιότητα στην υγιεινή ασφάλειας έναντι της επιχειρησιακής ευκολίας.
Αρχιτεκτονική ανθεκτικότητα μέσω μικροκατάτμησης
Ο πυρήνας της αλλαγής περιλαμβάνει την αντιμετώπιση κάθε πλατφόρμας ως πιθανού σημείου παραβίασης. Οι ομάδες ασφαλείας πρέπει να εφαρμόσουν μικροκατάτμηση βασισμένη στην ταυτότητα για όλα τα συστήματα που διαχειρίζονται τρίτοι. Αυτό διασφαλίζει ότι ακόμη και αν ένας εργολάβος αποτύχει να διορθώσει μια ευπάθεια, ο επιτιθέμενος δεν μπορεί να μετακινηθεί πλευρικά σε πιο ευαίσθητα σύνολα δεδομένων. Η πρόσβαση σε ιατρικά αρχεία θα πρέπει να απαιτεί μια ξεχωριστή ροή ελέγχου ταυτότητας υψηλότερης διασφάλισης από την πρόσβαση σε μια πύλη προσλήψεων.
Αυτό το περιστατικό αποτελεί ένα «κρύο ντους» για τον κλάδο. Αποδεικνύει ότι ακόμη και οι πιο εξελιγμένες υπηρεσίες πληροφοριών είναι ευάλωτες σε βασικά διοικητικά λάθη. Η προληπτική άμυνα απαιτεί την αυτοματοποίηση της σάρωσης ευπαθειών και την επιβολή αυστηρών χρονοδιαγραμμάτων ενημέρωσης. Ο στόχος είναι να μειωθεί το παράθυρο χρόνου εκμετάλλευσης σε σημείο όπου οι επιτιθέμενοι να βρίσκουν την αναλογία προσπάθειας-ανταμοιβής δυσμενή.
Το σχέδιο δράσης CISO για τους επόμενους δώδεκα μήνες
Οι ηγέτες ασφαλείας πρέπει να λάβουν άμεσα μέτρα για τον έλεγχο των εξαρτήσεών τους από τρίτους και της εσωτερικής κατάτμησης. Η ακόλουθη λίστα ελέγχου χρησιμεύει ως ένας ρεαλιστικός οδικός χάρτης για την πρόληψη μιας παρόμοιας συστημικής αποτυχίας.
- Έλεγχος των SLA ενημερώσεων τρίτων: Επανεξετάστε όλες τις συμβάσεις με παρόχους διαχειριζόμενων υπηρεσιών. Επιβάλλετε ένα μέγιστο παράθυρο 48 ωρών για την εφαρμογή κρίσιμων ενημερώσεων ασφαλείας μετά τη γνωστοποίηση από τον προμηθευτή.
- Εφαρμογή κρυπτογράφησης δεδομένων σε ηρεμία με λεπτομερή κλειδιά: Διασφαλίστε ότι ακόμη και αν μια βάση δεδομένων εξαχθεί, τα δεδομένα παραμένουν μη αναγνώσιμα. Διαφορετικές κατηγορίες δεδομένων, όπως αρχεία HR και ιατρικά αρχεία, πρέπει να χρησιμοποιούν διαφορετικά κλειδιά κρυπτογράφησης.
- Επιβολή συνεχούς σάρωσης ευπαθειών: Μην βασίζεστε στις αναφορές των εργολάβων. Αναπτύξτε εσωτερικά εργαλεία για τη σάρωση πλατφορμών που διαχειρίζονται τρίτοι για γνωστά CVE σε καθημερινή βάση.
- Επιβολή μικροκατάτμησης: Απομονώστε τις πλατφόρμες που είναι εκτεθειμένες στο διαδίκτυο από τις εσωτερικές βάσεις δεδομένων. Χρησιμοποιήστε μια αρχιτεκτονική Zero Trust όπου κάθε αίτημα για δεδομένα ελέγχεται εκ νέου και εξουσιοδοτείται.
- Αναθεώρηση πρωτοκόλλων πρόσβασης εργολάβων: Περιορίστε τα δικαιώματα των εργολάβων στο απόλυτο ελάχιστο που απαιτείται για τις συγκεκριμένες εργασίες τους. Διεξάγετε μηνιαίους ελέγχους προνομιακών λογαριασμών για να διασφαλίσετε ότι δεν συμβαίνει συσσώρευση διαπιστευτηρίων.
- Διεξαγωγή ασκήσεων απόκρισης σε περιστατικά για αποτυχίες τρίτων: Προσομοιώστε ένα σενάριο όπου μια πλατφόρμα που διαχειρίζεται ένας εργολάβος έχει παραβιαστεί πλήρως. Δοκιμάστε την ικανότητα του οργανισμού να περιορίσει την παραβίαση και να προστατεύσει τα βασικά περιουσιακά στοιχεία.
Η επιβίωση στο τρέχον τοπίο εξαρτάται από την αρχιτεκτονική και την ταχύτητα. Ο στόχος δεν είναι να αποτραπούν όλες οι παραβιάσεις, αλλά να διασφαλιστεί ότι ένας συμβιβασμός δεν θα μετατραπεί σε καταστροφή. Οι οργανισμοί πρέπει να αποδεχθούν ότι τα συστήματα θα μένουν πίσω στις ενημερώσεις περιστασιακά. Ο αρχιτεκτονικός στόχος είναι να διασφαλιστεί ότι η ακτίνα έκρηξής τους θα έχει το μέγεθος μιας ντουλάπας και όχι μιας αποθήκης.
Πηγές
- Federal Bureau of Investigation (FBI) Cyber Division Statement.
- Reuters Investigative Reporting on Accenture and Oracle PeopleSoft.
- Oracle Security Alerts (June 2026).
- Google Cloud Threat Intelligence Reports on ShinyHunters Campaigns.
- CISA Vulnerability Management Guidelines.
Αποποίηση ευθύνης: Αυτό το άρθρο προορίζεται μόνο για ενημερωτικούς και εκπαιδευτικούς σκοπούς και δεν αντικαθιστά έναν επαγγελματικό έλεγχο κυβερνοασφάλειας ή μια υπηρεσία απόκρισης σε περιστατικά.



Τα λέμε στην άλλη πλευρά.
Η από άκρη σε άκρη κρυπτογραφημένη λύση ηλεκτρονικού ταχυδρομείου και αποθήκευσης στο cloud παρέχει τα πιο ισχυρά μέσα ασφαλούς ανταλλαγής δεδομένων, εξασφαλίζοντας την ασφάλεια και το απόρρητο των δεδομένων σας.
/ Εγγραφείτε δωρεάν
