


Analiza: Jak pojedyncza niezałatana platforma naruszyła bezpieczeństwo operacyjne FBI

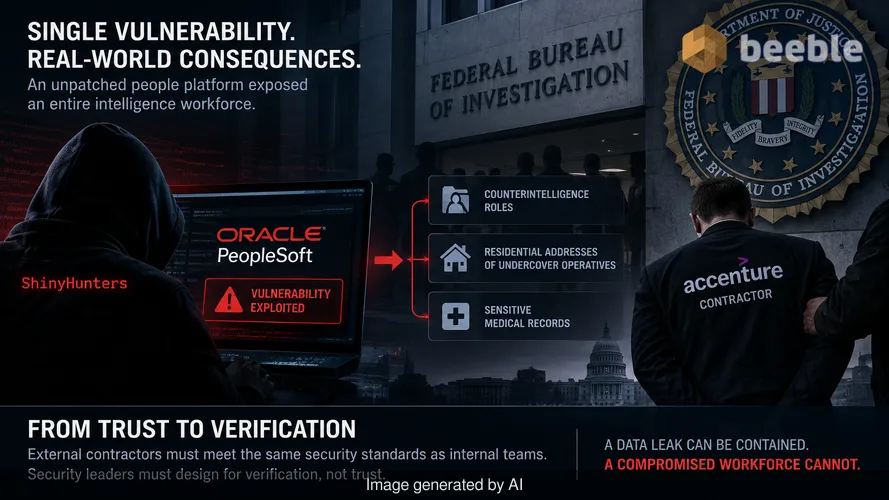
Projektowanie infrastruktury przedsiębiorstwa opiera się na założeniu, że zewnętrzni wykonawcy utrzymują te same standardy higieny, co wewnętrzny zespół ds. bezpieczeństwa. To założenie jest wadą strukturalną. Incydent w FBI dowodzi, że pojedyncza niezałatana platforma kadrowa może zagrozić całemu personelowi wywiadowczemu. Liderzy bezpieczeństwa muszą przejść od zarządzania opartego na zaufaniu do architektury opartej na weryfikacji.
Usunięcie wykonawcy z firmy Accenture z Federalnego Biura Śledczego następuje po katastrofalnej awarii w zakresie podstawowej higieny systemów. Luka w systemie Oracle PeopleSoft pozwoliła grupie hakerskiej ShinyHunters na infiltrację portalu zatrudnienia biura. Intruzja ta doprowadziła do ujawnienia szczegółowych ról kontrwywiadowczych, adresów zamieszkania agentów działających pod przykrywką oraz wrażliwej dokumentacji medycznej. Oceniając skalę zjawiska, nie jest to jedynie wyciek danych. Jest to fundamentalne naruszenie fizycznego i operacyjnego bezpieczeństwa biura.
Architektura zależności od podmiotów trzecich
Poleganie na zewnętrznych dostawcach w zakresie krytycznych funkcji zasobów ludzkich tworzy asymetrię dostępu. Organizacje często przyznają tym platformom uprawnienia wysokiego poziomu do zarządzania danymi pracowników, jednocześnie przenosząc odpowiedzialność za utrzymanie oprogramowania na dostawcę lub zewnętrznego wykonawcę. W tym przypadku FBI delegowało zarządzanie swoją platformą Oracle PeopleSoft firmie Accenture. Ta delegacja stworzyła martwy punkt w wewnętrznej strukturze bezpieczeństwa biura.
Platforma stała się mostem łączącym publiczny internet z wrażliwymi wewnętrznymi zbiorami danych. Gdy wykonawca nie wdroży krytycznej poprawki, most ten staje się punktem wejścia dla ruchu bocznego (lateral movement). Logika przesuwa się w stronę uświadomienia sobie, że każdy system zarządzany przez stronę trzecią jest węzłem wysokiego ryzyka. Wymaga on takiej samej, jeśli nie większej, kontroli jak zasób zarządzany wewnętrznie. Deficyt wiedzy specjalistycznej wśród pracowników kontraktowych działa jako cichy sojusznik atakującego.
Załamanie cyklu życia zarządzania poprawkami
Oracle wydało specjalne alerty bezpieczeństwa dotyczące luk w PeopleSoft w czerwcu 2026 r., po tym jak Google zgłosiło ukierunkowaną kampanię ShinyHunters. Wykonawca nie zareagował na te alerty. W obecnym środowisku zagrożeń zarządzanie poprawkami w rytmie „raz w miesiącu” to luksus, na który żadna organizacja nie może sobie pozwolić. Okno czasu na eksploatację (time-to-exploit) znanych luk mierzone jest obecnie w dniach lub godzinach.
ShinyHunters zidentyfikowali słabość w witrynie z ofertami pracy i wykorzystali ją do wydobycia rekordów, które powinny być odizolowane. Opóźnienie w łataniu wskazuje na zerwanie pętli komunikacyjnej między dostawcą (Oracle), zarządcą (Accenture) a właścicielem (FBI). W praktyce oznacza to, że bezpieczeństwo biura było tak silne, jak najsłabsze ogniwo administracyjne wykonawcy. Brak zastosowania pojedynczej poprawki sprawił, że miliony dolarów wydane na obronę perymetru stały się nieistotne.
Grawitacja danych i problem promienia rażenia
Wrażliwość skompromitowanych danych podkreśla porażkę w zakresie minimalizacji i segmentacji danych. Naruszenie ujawniło opisy stanowisk kontrwywiadowczych i dokumentację psychiatryczną. Informacje te mają wysoką „grawitację danych”; ich obecność w pojedynczej platformie HR wystawionej na działanie internetu tworzy cel nie do odparcia. Promień rażenia kompromitacji PeopleSoft wykroczył daleko poza portal rekrutacyjny.
Dla jasności: naruszenie witryny z aplikacjami o pracę nigdy nie powinno prowadzić do ujawnienia dokumentacji medycznej ani adresów domowych aktywnych agentów. Wskazuje to na brak w architekturze bazy danych niezbędnych barier wewnętrznych zapobiegających nieautoryzowanej eksfiltracji danych. System traktował poświadczenia wykonawcy jako wszechmocne w ramach platformy. Architektura jest jedyną niezawodną obroną przed takimi awariami. Jeśli system nie jest segmentowany, kradzież pojedynczych poświadczeń lub niezałatany błąd daje klucze do całego repozytorium.
Taktyczne metafory dla zmian w defensywie
Niesegmentowany, przestarzały system to otwarte drzwi dla każdego atakującego, który ominie początkowy zamek. W nowoczesnym bezpieczeństwie DMZ nie jest obszarem wspólnym, ale indywidualną izolatką dla każdej aplikacji. Każda platforma musi działać w piaskownicy (sandbox), gdzie jej awaria nie wpływa na szerszy ekosystem sieciowy. Naruszenie FBI ilustruje, że tradycyjny perymetr nie istnieje. Wewnętrzna mikrosegmentacja jest jedyną realną strategią przetrwania dla dużych przedsiębiorstw.
To, co dokładnie wymaga ponownego rozważenia, to poziom zaufania przyznawany wykonawcom zarządzającym. Umowa o gwarantowanym poziomie usług (SLA), która obiecuje 99% czasu bezawaryjnej pracy, jest bezużyteczna, jeśli nie nakłada również 24-godzinnego okna na łatanie krytycznych luk. Dopasowanie biznesowe musi ulec zmianie, aby priorytetowo traktować higienę bezpieczeństwa nad wygodą operacyjną.
Odporność architektoniczna poprzez mikrosegmentację
Istota zmiany polega na traktowaniu każdej platformy jako potencjalnego punktu naruszenia. Zespoły ds. bezpieczeństwa muszą wdrożyć mikrosegmentację opartą na tożsamości dla wszystkich systemów zarządzanych przez strony trzecie. Gwarantuje to, że nawet jeśli wykonawca nie załata luki, atakujący nie będzie mógł poruszać się bocznie do bardziej wrażliwych zbiorów danych. Dostęp do dokumentacji medycznej powinien wymagać oddzielnego przepływu uwierzytelniania o wyższym poziomie pewności niż dostęp do portalu rekrutacyjnego.
Ten incydent to zimny prysznic dla branży. Pokazuje, że nawet najbardziej wyrafinowane agencje wywiadowcze są podatne na podstawowe błędy administracyjne. Proaktywna obrona wymaga automatyzacji skanowania luk i egzekwowania ścisłych terminów łatania. Celem jest skrócenie okna czasu na eksploatację do punktu, w którym dla atakujących stosunek wysiłku do nagrody stanie się niekorzystny.
Plan działania CISO na najbliższe dwanaście miesięcy
Liderzy bezpieczeństwa muszą podjąć natychmiastowe kroki w celu audytu swoich zależności od stron trzecich i wewnętrznej segmentacji. Poniższa lista kontrolna służy jako pragmatyczna mapa drogowa zapobiegająca podobnej awarii systemowej.
- Audyt SLA dotyczących poprawek stron trzecich: Przejrzyj wszystkie umowy z dostawcami usług zarządzanych. Wymagaj maksymalnie 48-godzinnego okna na zastosowanie krytycznych poprawek bezpieczeństwa po ujawnieniu ich przez dostawcę.
- Wdrożenie szyfrowania danych w spoczynku z ziarnistymi kluczami: Upewnij się, że nawet w przypadku eksfiltracji bazy danych, dane pozostaną nieczytelne. Różne kategorie danych, takie jak pliki HR i dokumentacja medyczna, muszą używać różnych kluczy szyfrujących.
- Wymóg ciągłego skanowania luk: Nie polegaj na raportach wykonawców. Wdrażaj wewnętrzne narzędzia do codziennego skanowania platform zarządzanych przez strony trzecie pod kątem znanych podatności CVE.
- Wymuszenie mikrosegmentacji: Odizoluj platformy wystawione na internet od wewnętrznych baz danych. Korzystaj z architektury Zero Trust, w której każde żądanie danych jest ponownie uwierzytelniane i autoryzowane.
- Rewizja protokołów dostępu wykonawców: Ogranicz uprawnienia wykonawców do absolutnego minimum wymaganego do ich konkretnych zadań. Przeprowadzaj comiesięczne audyty kont uprzywilejowanych, aby upewnić się, że nie dochodzi do pełzania uprawnień (credential creep).
- Przeprowadzanie ćwiczeń reagowania na incydenty dla awarii stron trzecich: Symuluj scenariusz, w którym platforma zarządzana przez wykonawcę zostaje w pełni skompromitowana. Przetestuj zdolność organizacji do powstrzymania naruszenia i ochrony kluczowych zasobów.
Przetrwanie w obecnym krajobrazie zależy od architektury i szybkości. Celem nie jest zapobieganie wszystkim naruszeniom, ale upewnienie się, że kompromitacja nie stanie się katastrofą. Organizacje muszą zaakceptować, że systemy będą czasami miały opóźnienia w poprawkach. Celem architektonicznym jest upewnienie się, że ich promień rażenia ma rozmiar szafy, a nie magazynu.
Źródła
- Federal Bureau of Investigation (FBI) Cyber Division Statement.
- Reuters Investigative Reporting on Accenture and Oracle PeopleSoft.
- Oracle Security Alerts (June 2026).
- Google Cloud Threat Intelligence Reports on ShinyHunters Campaigns.
- CISA Vulnerability Management Guidelines.
Zastrzeżenie: Niniejszy artykuł służy wyłącznie celom informacyjnym i edukacyjnym i nie zastępuje profesjonalnego audytu cyberbezpieczeństwa ani usługi reagowania na incydenty.



Do zobaczenia po drugiej stronie.
Nasze kompleksowe, szyfrowane rozwiązanie do poczty e-mail i przechowywania danych w chmurze zapewnia najpotężniejsze środki bezpiecznej wymiany danych, zapewniając bezpieczeństwo i prywatność danych.
/ Utwórz bezpłatne konto
