


Desglose: Cómo una sola plataforma sin parches comprometió la seguridad operativa del FBI

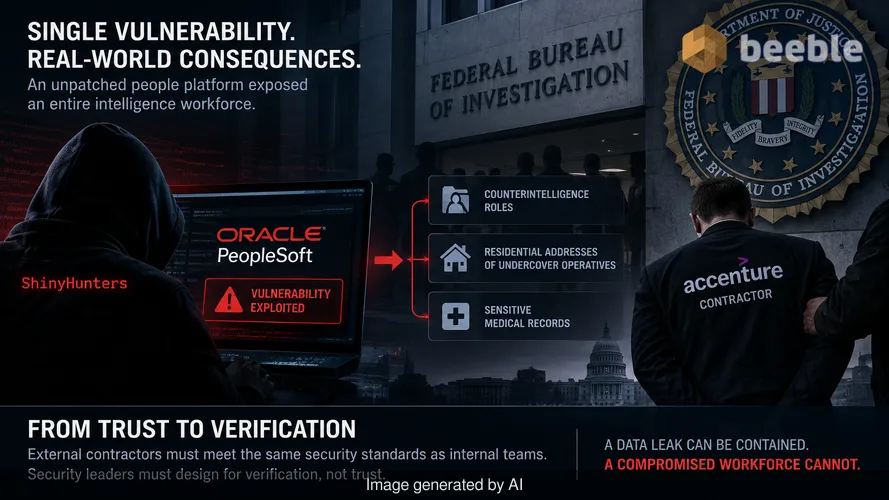
El diseño de la infraestructura empresarial se basa en la suposición de que los contratistas externos mantienen los mismos estándares de higiene que el equipo de seguridad interno. Esta suposición es una falla estructural. El incidente del FBI demuestra que una sola plataforma de recursos humanos sin parches puede comprometer a toda una fuerza laboral de inteligencia. Los líderes de seguridad deben pasar de una gestión basada en la confianza a una arquitectura basada en la verificación.
La destitución de un contratista de Accenture de la Oficina Federal de Investigaciones se produce tras un fallo catastrófico en la higiene básica de los sistemas. Una vulnerabilidad en Oracle PeopleSoft permitió al grupo de amenazas ShinyHunters infiltrarse en el portal de empleo de la oficina. Esta intrusión resultó en la exposición de roles granulares de contrainteligencia, direcciones residenciales de agentes encubiertos y registros médicos sensibles. Para calibrar la escala, esto no es simplemente una filtración de datos. Es un compromiso fundamental de la seguridad física y operativa de la oficina.
La arquitectura de la dependencia de terceros
La dependencia de proveedores externos para funciones críticas de recursos humanos crea una asimetría de acceso. Las organizaciones a menudo otorgan a estas plataformas permisos de alto nivel para gestionar los datos de los empleados, mientras delegan la responsabilidad del mantenimiento del software al proveedor o a un contratista externo. En este caso, el FBI delegó la gestión de su plataforma Oracle PeopleSoft a Accenture. Esta delegación creó un punto ciego en la postura de seguridad interna de la oficina.
La plataforma se convirtió en un puente entre el internet público y los conjuntos de datos internos sensibles. Cuando un contratista no implementa un parche crítico, ese puente se convierte en un punto de entrada para el movimiento lateral. La lógica cambia hacia la comprensión de que cualquier sistema gestionado por un tercero es un nodo de alto riesgo. Requiere el mismo, si no más, escrutinio que un activo gestionado internamente. El déficit de experiencia dentro de la fuerza laboral contratada actúa como un aliado silencioso para el atacante.
El colapso del ciclo de vida de la gestión de parches
Oracle emitió alertas de seguridad específicas para las vulnerabilidades de PeopleSoft en junio de 2026, después de que Google informara sobre una campaña dirigida por ShinyHunters. El contratista no actuó ante estas alertas. En el entorno de amenazas actual, la gestión de parches con un ritmo de "una vez al mes" es un lujo que ninguna organización puede permitirse. La ventana de tiempo para explotar vulnerabilidades conocidas se mide ahora en días u horas.
ShinyHunters identificó la debilidad en el sitio de empleo y la utilizó para extraer registros que deberían haber estado aislados. El retraso en la aplicación de parches indica una ruptura en el ciclo de comunicación entre el proveedor (Oracle), el gestor (Accenture) y el propietario (FBI). Lo que esto significa en la práctica es que la seguridad de la oficina era tan fuerte como el eslabón administrativo más débil del contratista. La falta de aplicación de un solo parche invalidó millones de dólares en defensa perimetral.
La gravedad de los datos y el problema del radio de explosión
La sensibilidad de los datos comprometidos resalta una falla en la minimización y segmentación de datos. La brecha expuso descripciones de puestos de contrainteligencia y registros psiquiátricos. Esta información tiene una alta gravedad de datos; su presencia en una sola plataforma de RR.HH. orientada a internet crea un objetivo irresistible. El radio de explosión del compromiso de PeopleSoft se extendió mucho más allá del portal de reclutamiento.
Para mayor claridad, una brecha en un sitio de solicitud de empleo nunca debería conducir a la exposición de registros médicos o las direcciones particulares de agentes en servicio activo. Esto indica que la arquitectura de la base de datos carecía de las barreras internas necesarias para evitar la exfiltración de datos no autorizada. El sistema trató las credenciales del contratista como omnipotentes dentro de la plataforma. La arquitectura es la única defensa fiable contra tales fallos. Si el sistema no está segmentado, el robo de una sola credencial o un error sin parche proporciona las llaves de todo el repositorio.
Metáforas tácticas para cambios defensivos
Un sistema heredado no segmentado es una puerta abierta para cualquier atacante que eluda la cerradura inicial. En la seguridad moderna, una DMZ no es un área común, sino una celda solitaria individual para cada aplicación. Cada plataforma debe operar en un entorno aislado (sandbox) donde su fallo no afecte al ecosistema de red más amplio. La brecha del FBI ilustra que el perímetro tradicional ha muerto. La microsegmentación interna es la única estrategia de supervivencia viable para las empresas a gran escala.
Lo que exactamente debe reconsiderarse es el nivel de confianza otorgado a los contratistas de gestión. Un acuerdo de nivel de servicio (SLA) que promete un 99% de tiempo de actividad es inútil si no exige también una ventana de parcheo de 24 horas para vulnerabilidades críticas. La alineación empresarial debe cambiar para priorizar la higiene de seguridad sobre la conveniencia operativa.
Resiliencia arquitectónica mediante microsegmentación
El núcleo del cambio implica tratar a cada plataforma como un punto potencial de brecha. Los equipos de seguridad deben implementar microsegmentación basada en la identidad para todos los sistemas gestionados por terceros. Esto garantiza que incluso si un contratista no parchea una vulnerabilidad, el atacante no pueda moverse lateralmente hacia conjuntos de datos más sensibles. El acceso a los registros médicos debería requerir un flujo de autenticación separado y de mayor garantía que el acceso a un portal de reclutamiento.
Este incidente proporciona una ducha de agua fría para la industria. Demuestra que incluso las agencias de inteligencia más sofisticadas son vulnerables a errores administrativos básicos. La defensa proactiva requiere la automatización del escaneo de vulnerabilidades y la aplicación de plazos estrictos para los parches. El objetivo es reducir la ventana de tiempo para la explotación hasta un punto en el que los atacantes encuentren desfavorable la relación esfuerzo-recompensa.
El plan de acción del CISO para los próximos doce meses
Los líderes de seguridad deben tomar medidas inmediatas para auditar sus dependencias de terceros y la segmentación interna. La siguiente lista de verificación sirve como una hoja de ruta pragmática para prevenir un fallo sistémico similar.
- Auditar los SLA de parches de terceros: Revisar todos los contratos con proveedores de servicios gestionados. Exigir una ventana máxima de 48 horas para la aplicación de parches de seguridad críticos tras la divulgación del proveedor.
- Implementar cifrado de datos en reposo con claves granulares: Asegurar que incluso si una base de datos es exfiltrada, los datos permanezcan ilegibles. Diferentes categorías de datos, como archivos de RR.HH. y registros médicos, deben usar diferentes claves de cifrado.
- Exigir escaneo continuo de vulnerabilidades: No confiar en los informes del contratista. Desplegar herramientas internas para escanear diariamente las plataformas gestionadas por terceros en busca de CVE conocidos.
- Imponer la microsegmentación: Aislar las plataformas orientadas a internet de las bases de datos internas. Utilizar una arquitectura Zero Trust donde cada solicitud de datos sea re-autenticada y autorizada.
- Revisar los protocolos de acceso de contratistas: Limitar los permisos de los contratistas al mínimo absoluto requerido para sus tareas específicas. Realizar auditorías mensuales de las cuentas privilegiadas para asegurar que no se produzca una acumulación de credenciales.
- Realizar simulacros de respuesta a incidentes por fallos de terceros: Simular un escenario donde una plataforma gestionada por un contratista esté totalmente comprometida. Probar la capacidad de la organización para contener la brecha y proteger los activos principales.
La supervivencia en el panorama actual depende de la arquitectura y la velocidad. El objetivo no es prevenir todas las brechas, sino asegurar que un compromiso no se convierta en una catástrofe. Las organizaciones deben aceptar que los sistemas se retrasarán en los parches ocasionalmente. El objetivo arquitectónico es asegurarse de que su radio de explosión sea del tamaño de un armario, no de un almacén.
Fuentes
- Federal Bureau of Investigation (FBI) Cyber Division Statement.
- Reuters Investigative Reporting on Accenture and Oracle PeopleSoft.
- Oracle Security Alerts (June 2026).
- Google Cloud Threat Intelligence Reports on ShinyHunters Campaigns.
- CISA Vulnerability Management Guidelines.
Descargo de responsabilidad: Este artículo es solo para fines informativos y educativos y no reemplaza una auditoría de ciberseguridad profesional o un servicio de respuesta a incidentes.



Nos vemos en el otro lado.
Nuestra solución de correo electrónico cifrado y almacenamiento en la nube de extremo a extremo proporciona los medios más potentes para el intercambio seguro de datos, lo que garantiza la seguridad y la privacidad de sus datos.
/ Crear una cuenta gratuita
