


Analyse : Comment une plateforme non corrigée a compromis la sécurité opérationnelle du FBI

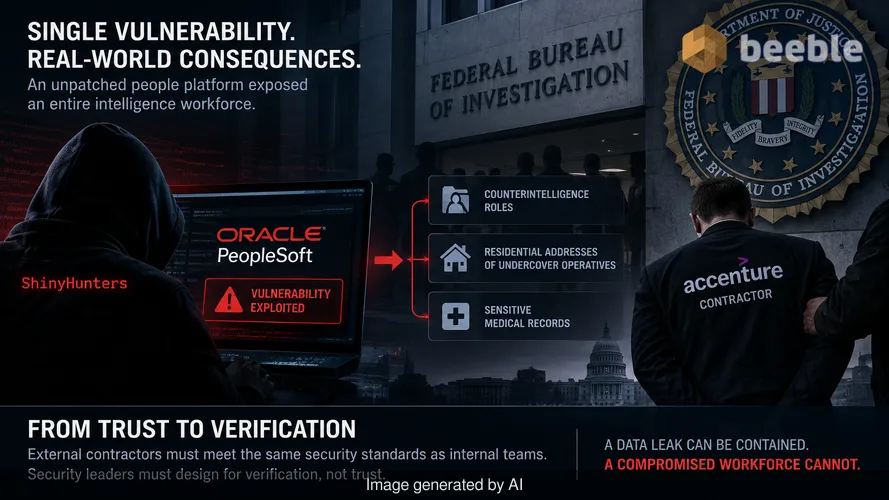
La conception des infrastructures d'entreprise repose sur l'hypothèse que les prestataires externes maintiennent les mêmes normes d'hygiène que l'équipe de sécurité interne. Cette hypothèse est une faille structurelle. L'incident du FBI prouve qu'une seule plateforme de ressources humaines non corrigée peut compromettre l'ensemble des effectifs du renseignement. Les responsables de la sécurité doivent passer d'une gestion basée sur la confiance à une architecture basée sur la vérification.
Le licenciement d'un contractuel d'Accenture travaillant pour le Federal Bureau of Investigation fait suite à un échec catastrophique en matière d'hygiène de base des systèmes. Une vulnérabilité dans Oracle PeopleSoft a permis au groupe de menace ShinyHunters d'infiltrer le portail de recrutement du bureau. Cette intrusion a entraîné l'exposition de rôles granulaires de contre-espionnage, d'adresses résidentielles d'agents infiltrés et de dossiers médicaux sensibles. Pour mesurer l'ampleur, il ne s'agit pas simplement d'une fuite de données. C'est un compromis fondamental de la sécurité physique et opérationnelle du bureau.
L'architecture de la dépendance vis-à-vis des tiers
Le recours à des fournisseurs externes pour des fonctions critiques de ressources humaines crée une asymétrie d'accès. Les organisations accordent souvent à ces plateformes des autorisations de haut niveau pour gérer les données des employés tout en déléguant la responsabilité de la maintenance logicielle au fournisseur ou à un prestataire tiers. Dans ce cas, le FBI a délégué la gestion de sa plateforme Oracle PeopleSoft à Accenture. Cette délégation a créé un angle mort dans la posture de sécurité interne du bureau.
La plateforme est devenue un pont entre l'internet public et des ensembles de données internes sensibles. Lorsqu'un prestataire ne parvient pas à implémenter un correctif critique, ce pont devient un point d'entrée pour un mouvement latéral. La logique se déplace vers la réalisation que tout système géré par un tiers est un nœud à haut risque. Il nécessite le même examen, sinon plus, qu'un actif géré en interne. Le déficit d'expertise au sein de la main-d'œuvre contractuelle agit comme un allié tacite pour l'attaquant.
L'effondrement du cycle de vie de la gestion des correctifs
Oracle a émis des alertes de sécurité spécifiques pour les vulnérabilités de PeopleSoft en juin 2026 après que Google a signalé une campagne ciblée par ShinyHunters. Le prestataire n'a pas donné suite à ces alertes. Dans l'environnement de menace actuel, la gestion des correctifs sur un rythme « une fois par mois » est un luxe qu'aucune organisation ne peut se permettre. La fenêtre de temps pour exploiter des vulnérabilités connues se mesure désormais en jours ou en heures.
ShinyHunters a identifié la faiblesse du site d'emploi et l'a utilisée pour extraire des dossiers qui auraient dû être isolés. Le retard dans l'application des correctifs indique une rupture dans la boucle de communication entre le fournisseur (Oracle), le gestionnaire (Accenture) et le propriétaire (FBI). Ce que cela signifie en pratique, c'est que la sécurité du bureau n'était aussi forte que le maillon administratif le plus faible du prestataire. L'échec de l'application d'un seul correctif a rendu inutiles des millions de dollars de défense périmétrique.
Gravité des données et problème du rayon d'action
La sensibilité des données compromises met en évidence un échec dans la minimisation et la segmentation des données. La violation a exposé des descriptions de postes de contre-espionnage et des dossiers psychiatriques. Ces informations ont une forte gravité de données ; leur présence dans une plateforme RH unique, exposée à l'internet, en fait une cible irrésistible. Le rayon d'action du compromis PeopleSoft s'est étendu bien au-delà du portail de recrutement.
Pour plus de clarté, une violation d'un site de candidature à un emploi ne devrait jamais conduire à l'exposition de dossiers médicaux ou des adresses personnelles d'agents en service actif. Cela indique que l'architecture de la base de données manquait des barrières internes nécessaires pour empêcher l'exfiltration non autorisée de données. Le système traitait les identifiants du prestataire comme omnipotents au sein de la plateforme. L'architecture est la seule défense fiable contre de tels échecs. Si le système n'est pas segmenté, le vol d'un seul identifiant ou un bug non corrigé fournit les clés de l'ensemble du référentiel.
Métaphores tactiques pour les changements défensifs
Un système hérité non segmenté est une porte ouverte pour tout attaquant qui contourne le verrou initial. Dans la sécurité moderne, une DMZ n'est pas une zone commune, mais une cellule d'isolement individuelle pour chaque application. Chaque plateforme doit fonctionner dans un bac à sable où sa défaillance n'impacte pas l'écosystème réseau plus large. La brèche du FBI illustre que le périmètre traditionnel est mort. La microsegmentation interne est la seule stratégie de survie viable pour les entreprises à grande échelle.
Ce qui doit précisément être reconsidéré est le niveau de confiance accordé aux prestataires de gestion. Un accord de niveau de service (SLA) qui promet une disponibilité de 99 % est inutile s'il n'impose pas également une fenêtre de correction de 24 heures pour les vulnérabilités critiques. L'alignement métier doit changer pour donner la priorité à l'hygiène de sécurité plutôt qu'à la commodité opérationnelle.
Résilience architecturale par la microsegmentation
Le cœur du changement consiste à traiter chaque plateforme comme un point de brèche potentiel. Les équipes de sécurité doivent mettre en œuvre une microsegmentation basée sur l'identité pour tous les systèmes gérés par des tiers. Cela garantit que même si un prestataire ne parvient pas à corriger une vulnérabilité, l'attaquant ne peut pas se déplacer latéralement vers des ensembles de données plus sensibles. L'accès aux dossiers médicaux devrait nécessiter un flux d'authentification distinct et plus sécurisé que l'accès à un portail de recrutement.
Cet incident constitue une douche froide pour l'industrie. Il démontre que les agences de renseignement les plus sophistiquées sont vulnérables à des erreurs administratives de base. La défense proactive nécessite l'automatisation de l'analyse des vulnérabilités et l'application de délais de correction stricts. L'objectif est de réduire la fenêtre de temps pour l'exploitation à un point tel que les attaquants trouvent le ratio effort-récompense défavorable.
Le plan d'action du CISO pour les douze prochains mois
Les responsables de la sécurité doivent prendre des mesures immédiates pour auditer leurs dépendances tierces et leur segmentation interne. La liste de contrôle suivante sert de feuille de route pragmatique pour prévenir un échec systémique similaire.
- Auditer les SLA de correction des tiers : Examiner tous les contrats avec les fournisseurs de services gérés. Imposer une fenêtre maximale de 48 heures pour l'application des correctifs de sécurité critiques après la divulgation par le fournisseur.
- Mettre en œuvre le chiffrement des données au repos avec des clés granulaires : S'assurer que même si une base de données est exfiltrée, les données restent illisibles. Différentes catégories de données, telles que les fichiers RH et les dossiers médicaux, doivent utiliser des clés de chiffrement différentes.
- Imposer une analyse continue des vulnérabilités : Ne pas se fier aux rapports des prestataires. Déployer des outils internes pour analyser quotidiennement les plateformes gérées par des tiers à la recherche de CVE connues.
- Appliquer la microsegmentation : Isoler les plateformes exposées à l'internet des bases de données internes. Utiliser une architecture Zero Trust où chaque demande de données est ré-authentifiée et autorisée.
- Réviser les protocoles d'accès des prestataires : Limiter les autorisations des prestataires au strict minimum requis pour leurs tâches spécifiques. Effectuer des audits mensuels des comptes privilégiés pour s'assurer qu'aucune dérive des identifiants ne se produit.
- Réaliser des exercices de réponse aux incidents pour les défaillances de tiers : Simuler un scénario où une plateforme gérée par un prestataire est entièrement compromise. Tester la capacité de l'organisation à contenir la brèche et à protéger les actifs essentiels.
La survie dans le paysage actuel dépend de l'architecture et de la rapidité. L'objectif n'est pas d'empêcher toutes les brèches, mais de s'assurer qu'un compromis ne devienne pas une catastrophe. Les organisations doivent accepter que les systèmes aient parfois du retard dans les correctifs. L'objectif architectural est de s'assurer que leur rayon d'action a la taille d'un placard, pas d'un entrepôt.
Sources
- Federal Bureau of Investigation (FBI) Cyber Division Statement.
- Reuters Investigative Reporting on Accenture and Oracle PeopleSoft.
- Oracle Security Alerts (June 2026).
- Google Cloud Threat Intelligence Reports on ShinyHunters Campaigns.
- CISA Vulnerability Management Guidelines.
Avertissement : Cet article est destiné à des fins d'information et d'éducation uniquement et ne remplace pas un audit de cybersécurité professionnel ou un service de réponse aux incidents.



On se retrouve de l'autre côté.
Notre solution de messagerie cryptée de bout en bout et de stockage en nuage constitue le moyen le plus puissant d'échanger des données en toute sécurité, garantissant ainsi la sûreté et la confidentialité de vos données.
/ Créer un compte gratuit
