


Разбор: Как одна неисправленная платформа скомпрометировала оперативную безопасность ФБР

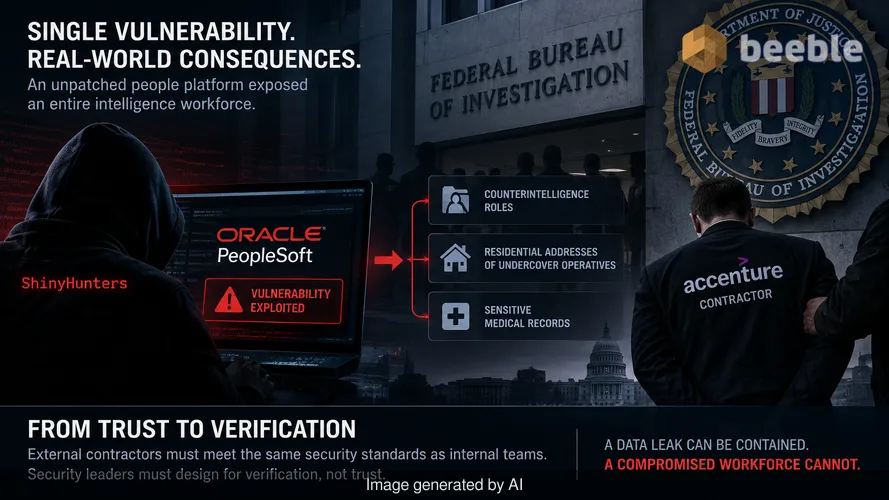
Проектирование корпоративной инфраструктуры опирается на предположение, что внешние подрядчики соблюдают те же стандарты гигиены, что и внутренняя группа безопасности. Это предположение является структурным недостатком. Инцидент с ФБР доказывает, что одна неисправленная платформа управления персоналом может поставить под удар весь штат разведывательного управления. Лидеры в области безопасности должны перейти от управления, основанного на доверии, к архитектуре, основанной на проверке.
Увольнение подрядчика Accenture из Федерального бюро расследований последовало за катастрофическим провалом в базовой гигиене систем. Уязвимость в Oracle PeopleSoft позволила хакерской группировке ShinyHunters проникнуть на портал трудоустройства бюро. Это вторжение привело к раскрытию детализированных контрразведывательных ролей, домашних адресов оперативных сотрудников под прикрытием и конфиденциальных медицинских записей. Чтобы оценить масштаб: это не просто утечка данных. Это фундаментальная компрометация физической и оперативной безопасности бюро.
Архитектура зависимости от третьих лиц
Опора на внешних поставщиков для критически важных функций управления персоналом создает асимметрию доступа. Организации часто предоставляют этим платформам разрешения высокого уровня для управления данными сотрудников, перекладывая при этом ответственность за обслуживание программного обеспечения на поставщика или стороннего подрядчика. В данном случае ФБР делегировало управление своей платформой Oracle PeopleSoft компании Accenture. Это делегирование создало слепую зону во внутренней системе безопасности бюро.
Платформа стала мостом между публичным интернетом и конфиденциальными внутренними наборами данных. Когда подрядчик не внедряет критическое исправление, этот мост становится точкой входа для горизонтального перемещения. Логика смещается к осознанию того, что любая система, управляемая третьей стороной, является узлом высокого риска. Она требует такого же, если не большего, контроля, как и актив, управляемый внутри компании. Дефицит экспертных знаний среди сотрудников подрядчика выступает негласным союзником злоумышленника.
Крах жизненного цикла управления исправлениями
Oracle выпустила специальные оповещения о безопасности для уязвимостей PeopleSoft в июне 2026 года после того, как Google сообщила о целевой кампании ShinyHunters. Подрядчик не отреагировал на эти оповещения. В текущей среде угроз управление исправлениями в ритме «раз в месяц» — это роскошь, которую не может себе позволить ни одна организация. Окно времени до эксплуатации известных уязвимостей теперь измеряется днями или часами.
ShinyHunters выявили слабое место на сайте вакансий и использовали его для извлечения записей, которые должны были быть изолированы. Задержка в установке исправлений указывает на разрыв в цепочке коммуникации между поставщиком (Oracle), управляющим (Accenture) и владельцем (ФБР). На практике это означает, что безопасность бюро была лишь настолько сильной, насколько сильным было самое слабое административное звено подрядчика. Неспособность применить одно исправление сделала неактуальными миллионы долларов, вложенных в защиту периметра.
Гравитация данных и проблема радиуса поражения
Конфиденциальность скомпрометированных данных подчеркивает провал в минимизации и сегментации данных. Взлом раскрыл описания контрразведывательных должностей и психиатрические записи. Эта информация обладает высокой «гравитацией данных»; ее наличие в единой HR-платформе, имеющей выход в интернет, создает непреодолимую цель. Радиус поражения при компрометации PeopleSoft распространился далеко за пределы портала по подбору персонала.
Для ясности: взлом сайта для подачи заявок на работу никогда не должен приводить к раскрытию медицинских записей или домашних адресов действующих агентов. Это указывает на то, что в архитектуре базы данных отсутствовали необходимые внутренние барьеры для предотвращения несанкционированной эксфильтрации данных. Система относилась к учетным данным подрядчика как к всемогущим внутри платформы. Архитектура — единственная надежная защита от таких сбоев. Если система не сегментирована, кража одной учетной записи или неисправленная ошибка дают ключи ко всему репозиторию.
Тактические метафоры для оборонных сдвигов
Несегментированная устаревшая система — это открытая дверь для любого злоумышленника, который обойдет первоначальный замок. В современной безопасности DMZ — это не общая зона, а индивидуальная одиночная камера для каждого приложения. Каждая платформа должна работать в «песочнице», где ее сбой не влияет на более широкую сетевую экосистему. Взлом ФБР иллюстрирует, что традиционный периметр мертв. Внутренняя микросегментация — единственная жизнеспособная стратегия выживания для крупных предприятий.
Что именно необходимо пересмотреть, так это уровень доверия, предоставляемый подрядчикам по управлению. Соглашение об уровне обслуживания (SLA), обещающее 99% времени безотказной работы, бесполезно, если оно также не предписывает 24-часовое окно для исправления критических уязвимостей. Бизнес-процессы должны сместиться в сторону приоритета гигиены безопасности над операционным удобством.
Архитектурная устойчивость через микросегментацию
Суть изменений заключается в том, чтобы рассматривать каждую платформу как потенциальную точку взлома. Группы безопасности должны внедрить микросегментацию на основе идентификации для всех систем, управляемых третьими сторонами. Это гарантирует, что даже если подрядчик не исправит уязвимость, злоумышленник не сможет переместиться горизонтально к более конфиденциальным наборам данных. Доступ к медицинским записям должен требовать отдельного потока аутентификации с более высоким уровнем доверия, чем доступ к порталу вакансий.
Этот инцидент стал холодным душем для отрасли. Он демонстрирует, что даже самые искушенные разведывательные агентства уязвимы перед базовыми административными ошибками. Проактивная защита требует автоматизации сканирования уязвимостей и соблюдения строгих графиков установки исправлений. Цель состоит в том, чтобы сократить окно времени до эксплуатации до такой степени, когда для злоумышленников соотношение усилий и вознаграждения станет невыгодным.
План действий CISO на следующие двенадцать месяцев
Руководители служб безопасности должны предпринять немедленные шаги для аудита своих зависимостей от третьих лиц и внутренней сегментации. Следующий контрольный список служит прагматичной дорожной картой для предотвращения подобного системного сбоя.
- Аудит SLA по исправлениям третьих лиц: Пересмотрите все контракты с поставщиками управляемых услуг. Установите максимальное 48-часовое окно для применения критических исправлений безопасности после раскрытия информации вендором.
- Внедрение шифрования неактивных данных с гранулярными ключами: Убедитесь, что даже в случае эксфильтрации базы данных информация останется нечитаемой. Для разных категорий данных, таких как HR-файлы и медицинские записи, должны использоваться разные ключи шифрования.
- Предписание непрерывного сканирования уязвимостей: Не полагайтесь на отчеты подрядчиков. Ежедневно используйте внутренние инструменты для сканирования платформ, управляемых третьими сторонами, на наличие известных CVE.
- Обеспечение микросегментации: Изолируйте платформы, имеющие выход в интернет, от внутренних баз данных. Используйте архитектуру Zero Trust, где каждый запрос данных проходит повторную аутентификацию и авторизацию.
- Пересмотр протоколов доступа подрядчиков: Ограничьте разрешения подрядчиков абсолютным минимумом, необходимым для их конкретных задач. Проводите ежемесячный аудит привилегированных учетных записей, чтобы предотвратить накопление избыточных прав.
- Проведение учений по реагированию на инциденты для сбоев третьих лиц: Смоделируйте сценарий, при котором платформа, управляемая подрядчиком, полностью скомпрометирована. Проверьте способность организации локализовать взлом и защитить основные активы.
Выживание в современных условиях зависит от архитектуры и скорости. Цель состоит не в том, чтобы предотвратить все взломы, а в том, чтобы гарантировать, что компрометация не превратится в катастрофу. Организации должны признать, что системы иногда будут отставать по исправлениям. Архитектурная цель состоит в том, чтобы радиус их поражения был размером с кладовку, а не со склад.
Источники
- Заявление киберподразделения Федерального бюро расследований (ФБР).
- Журналистское расследование Reuters об Accenture и Oracle PeopleSoft.
- Оповещения о безопасности Oracle (июнь 2026 г.).
- Отчеты Google Cloud Threat Intelligence о кампаниях ShinyHunters.
- Руководство CISA по управлению уязвимостями.
Отказ от ответственности: Данная статья предназначена исключительно для информационных и образовательных целей и не заменяет профессиональный аудит кибербезопасности или услуги по реагированию на инциденты.



До встречи на другой стороне.
Наше решение для электронной почты и облачного хранения данных со сквозным шифрованием обеспечивает наиболее мощные средства безопасного обмена данными, гарантируя их сохранность и конфиденциальность.
/ Создать бесплатный аккаунт
