


Analüüs: Kuidas üks paikama platvorm kompromiteeris FBI operatiivturvalisuse

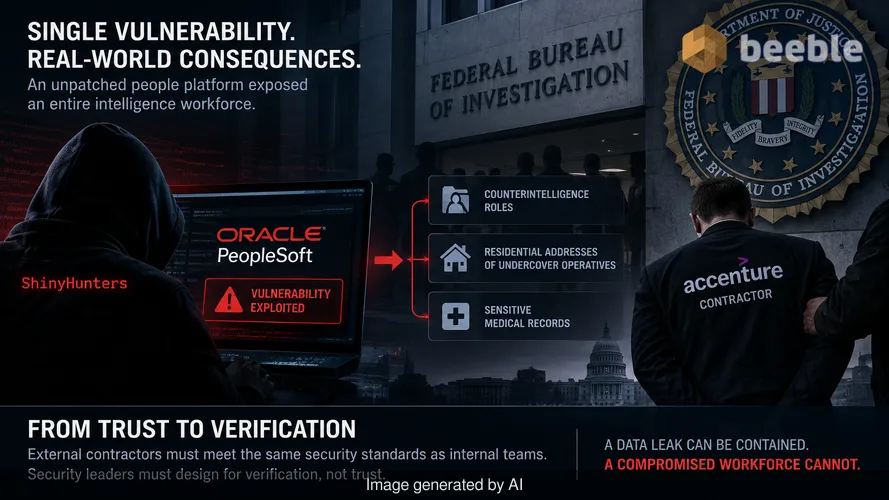
Ettevõtte infrastruktuuri disain tugineb eeldusele, et välistöövõtjad järgivad samu hügieenistandardeid kui sisemine turvameeskond. See eeldus on struktuurne viga. FBI intsident tõestab, et üksainus paikama personalitöö platvorm võib kompromiteerida terve luurepersonali. Turvajuhid peavad liikuma usalduspõhiselt juhtimiselt verifitseerimispõhisele arhitektuurile.
Accenture'i töövõtja eemaldamine Föderaalsest Juurdlusbüroost järgnes katastroofilisele ebaõnnestumisele süsteemide põhihügieenis. Oracle PeopleSofti haavatavus võimaldas rühmitusel ShinyHunters tungida büroo tööportaali. See sissetung tõi kaasa üksikasjalike vastuluure rollide, siseagentide koduste aadresside ja tundlike terviseandmete paljastamise. Skaala hindamiseks: see ei ole pelgalt andmeleke. See on büroo füüsilise ja operatiivse turvalisuse fundamentaalne kompromiteerimine.
Kolmandate osapoolte sõltuvuse arhitektuur
Sõltuvus välistarnijatest kriitiliste personalifunktsioonide täitmisel tekitab juurdepääsu asümmeetria. Organisatsioonid annavad neile platvormidele sageli kõrgetasemelised õigused töötajate andmete haldamiseks, lükates samal ajal vastutuse tarkvara hooldamise eest tarnijale või kolmandast osapoolest töövõtjale. Antud juhul delegeeris FBI oma Oracle PeopleSofti platvormi haldamise Accenture'ile. See delegeerimine tekitas büroo sisemises turvaseisundis pimeala.
Platvormist sai sild avaliku interneti ja tundlike sisemiste andmekogumite vahel. Kui töövõtja ei suuda rakendada kriitilist paika, muutub see sild külgliikumise (lateral movement) sisenemispunktiks. Loogika nihkub arusaamale, et iga kolmanda osapoole hallatav süsteem on kõrge riskiga sõlm. See nõuab samasugust, kui mitte suuremat kontrolli kui siseselt hallatav vara. Töövõtjate personali ekspertiisi puudujääk toimib ründaja jaoks varjatud liitlasena.
Paigahalduse elutsükli kokkuvarisemine
Oracle väljastas PeopleSofti haavatavuste kohta konkreetsed turvahoiatused 2026. aasta juunis pärast seda, kui Google teatas ShinyHuntersi suunatud kampaaniast. Töövõtja ei reageerinud nendele hoiatustele. Praeguses ohukeskkonnas on paigahaldus rütmis "kord kuus" luksus, mida ükski organisatsioon ei saa endale lubada. Teadaolevate haavatavuste ärakasutamise aken (time-to-exploit) mõõdetakse nüüd päevades või tundides.
ShinyHunters tuvastas nõrkuse tööportaalis ja kasutas seda andmete eraldamiseks, mis oleksid pidanud olema isoleeritud. Viivitus paikade rakendamisel viitab sidehäirele tarnija (Oracle), haldaja (Accenture) ja omaniku (FBI) vahel. Praktikas tähendas see, et büroo turvalisus oli täpselt nii tugev kui töövõtja nõrgim administratiivne lüli. Üheainsa paiga rakendamata jätmine muutis miljonite dollarite väärtuses perimeetri kaitset asjatuks.
Andmete gravitatsioon ja plahvatusraadiuse probleem
Kompromiteeritud andmete tundlikkus rõhutab ebaõnnestumist andmete minimiseerimisel ja segmenteerimisel. Rünnak paljastas vastuluure ametikirjeldused ja psühhiaatrilised kirjed. Sellel teabel on kõrge "andmete gravitatsioon"; selle olemasolu ühes internetiga ühendatud personalitöö platvormis loob vastupandamatu sihtmärgi. PeopleSofti kompromiteerimise plahvatusraadius ulatus kaugele väljapoole värbamisportaali.
Selguse huvides: töösoovijate saidi rikkumine ei tohiks kunagi viia terviseandmete või tegevagentide koduste aadresside paljastamiseni. See viitab sellele, et andmebaasi arhitektuuril puudusid vajalikud sisemised barjäärid volitamata andmete väljaviimise tõkestamiseks. Süsteem kohtles töövõtja volitusi platvormi sees kõikvõimsatena. Arhitektuur on ainus usaldusväärne kaitse selliste tõrgete vastu. Kui süsteem on segmenteerimata, pakub üksainus varastatud volitus või paikama viga võtmeid kogu hoidlale.
Taktikalised metafoorid kaitsenihketeks
Segmenteerimata pärandsüsteem on avatud uks igale ründajale, kes möödub esmasest lukust. Kaasaegses turvalisuses ei ole DMZ ühine ala, vaid individuaalne üksikkamber igale rakendusele. Iga platvorm peab töötama liivakastis (sandbox), kus selle tõrge ei mõjuta laiemat võrgu ökosüsteemi. FBI andmeleke illustreerib, et traditsiooniline perimeeter on surnud. Sisemine mikrosegmentimine on ainus elujõuline ellujäämisstrateegia suurettevõtetele.
Täpsemalt vajab ümberhindamist haldustöövõtjatele antud usalduse tase. Teenustaseme leping (SLA), mis lubab 99% tööaega, on kasutu, kui see ei kohusta ka 24-tunnist paigaldusakent kriitiliste haavatavuste puhul. Äriline joondumine peab nihkuma turvahügieeni prioritiseerimisele operatiivse mugavuse ees.
Arhitektuurne vastupidavus mikrosegmentimise kaudu
Muutuse tuum seisneb iga platvormi käsitlemises potentsiaalse sissetungipunktina. Turvameeskonnad peavad rakendama identiteedipõhist mikrosegmentimist kõigile kolmandate osapoolte hallatavatele süsteemidele. See tagab, et isegi kui töövõtja ei suuda haavatavust paikata, ei saa ründaja liikuda külgsuunas tundlikumate andmekogumiteni. Juurdepääs terviseandmetele peaks nõudma eraldiseisvat, kõrgema turvalisusega autentimisvoogu kui juurdepääs värbamisportaalile.
See intsident on tööstusharule külm dušš. See demonstreerib, et isegi kõige arenenumad luureagentuurid on haavatavad lihtsate administratiivsete vigade suhtes. Proaktiivne kaitse nõuab haavatavuste skaneerimise automatiseerimist ja rangete paigaldustähtaegade jõustamist. Eesmärk on vähendada ründeakent punktini, kus ründajad leiavad, et pingutuse ja tulu suhe on ebasoodne.
CISO tegevuskava järgmiseks kaheteistkümneks kuuks
Turvajuhid peavad astuma viivitamatuid samme oma kolmandate osapoolte sõltuvuste ja sisemise segmenteerimise auditeerimiseks. Järgmine kontrollnimekiri on pragmaatiline teekond sarnase süsteemse tõrke vältimiseks.
- Auditeerige kolmandate osapoolte paigaldus-SLA-sid: Vaadake üle kõik lepingud hallatavate teenusepakkujatega. Kehtestage maksimaalselt 48-tunnine aken kriitiliste turvapaikade rakendamiseks pärast tarnija avalikustamist.
- Rakendage puhkeolekus andmete krüpteerimine granulaarsete võtmetega: Tagage, et isegi kui andmebaas välja viiakse, jäävad andmed loetamatuks. Eri kategooria andmed, nagu personalifailid ja terviseandmed, peavad kasutama erinevaid krüpteerimisvõtmeid.
- Kohustage pidevat haavatavuste skaneerimist: Ärge tuginege töövõtja aruannetele. Kasutage sisemisi tööriistu kolmandate osapoolte hallatavate platvormide igapäevaseks skaneerimiseks teadaolevate CVE-de suhtes.
- Jõustage mikrosegmentimine: Isoleerige internetiga ühendatud platvormid siseandmebaasidest. Kasutage Zero Trust arhitektuuri, kus iga andmepäring uuesti autentitakse ja autoriseeritakse.
- Vaadake üle töövõtjate juurdepääsuprotokollid: Piirake töövõtjate õigused absoluutse miimumumini, mis on vajalik nende konkreetsete ülesannete täitmiseks. Viige läbi igakuiseid eesõigustega kontode auditeid, et vältida volituste hiilivat kogunemist.
- Viige läbi intsidentidele reageerimise õppusi kolmandate osapoolte tõrgete puhuks: Simuleerige stsenaariumi, kus töövõtja hallatav platvorm on täielikult kompromiteeritud. Testige organisatsiooni võimekust piirata sissetungi ja kaitsta põhivarad.
Ellujäämine praegusel maastikul sõltub arhitektuurist ja kiirusest. Eesmärk ei ole vältida kõiki sissetunge, vaid tagada, et kompromiteerimine ei muutuks katastroofiks. Organisatsioonid peavad aktsepteerima, et süsteemid jäävad aeg-ajalt paikadega hiljaks. Arhitektuurne eesmärk on tagada, et nende plahvatusraadius oleks kapi, mitte laohoone suurune.
Allikad
- Federal Bureau of Investigation (FBI) Cyber Division Statement.
- Reuters Investigative Reporting on Accenture and Oracle PeopleSoft.
- Oracle Security Alerts (June 2026).
- Google Cloud Threat Intelligence Reports on ShinyHunters Campaigns.
- CISA Vulnerability Management Guidelines.
Hoiatus: See artikkel on mõeldud ainult informatiivsel ja hariduslikul eesmärgil ning ei asenda professionaalset küberjulgeoleku auditit ega intsidentidele reageerimise teenust.



Kohtumiseni teisel poolel.
Meie läbivalt krüpteeritud e-posti ja pilvesalvestuse lahendus pakub kõige võimsamaid vahendeid turvaliseks andmevahetuseks, tagades teie andmete turvalisuse ja privaatsuse.
/ Tasuta konto loomin
