


Analīze: Kā viena neielāpīta platforma apdraudēja FIB operacionālo drošību

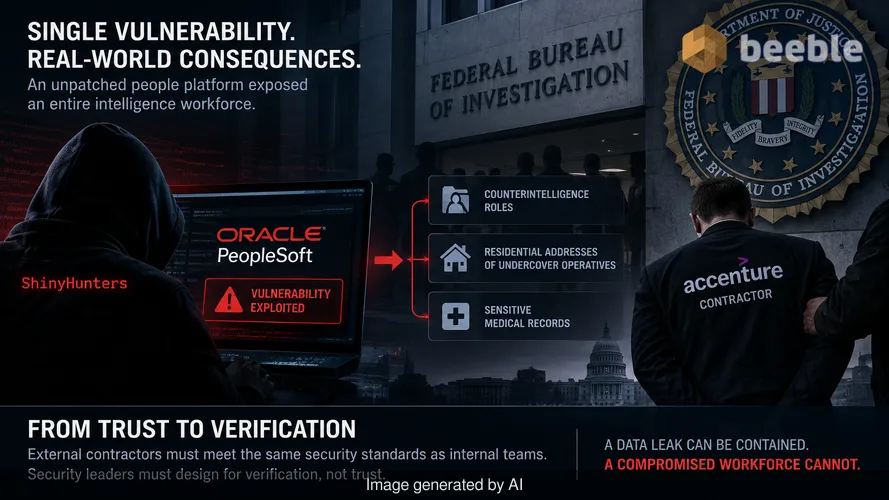
Uzņēmumu infrastruktūras projektēšana balstās uz pieņēmumu, ka ārējie darbuzņēmēji ievēro tādus pašus higiēnas standartus kā iekšējā drošības komanda. Šis pieņēmums ir strukturāls trūkums. FIB incidents pierāda, ka viena neielāpīta cilvēkresursu platforma var apdraudēt visu izlūkdienesta darbaspēku. Drošības vadītājiem ir jāpāriet no uz uzticēšanos balstītas pārvaldības uz pārbaudēs balstītu arhitektūru.
Accenture darbuzņēmēja atstādināšana no Federālā izmeklēšanas biroja sekoja pēc katastrofālas kļūmes pamata sistēmu higiēnā. Oracle PeopleSoft ievainojamība ļāva apdraudējumu grupai ShinyHunters infiltrēties biroja nodarbinātības portālā. Šis iebrukums izraisīja detalizētu pretizlūkošanas lomu, operatīvo darbinieku dzīvesvietu adrešu un konfidenciālu medicīnisko ierakstu noplūdi. Lai novērtētu mērogu – tā nav tikai datu noplūde. Tas ir fundamentāls biroja fiziskās un operacionālās drošības apdraudējums.
Trešo pušu atkarības arhitektūra
Paļaušanās uz ārējiem piegādātājiem kritisko cilvēkresursu funkciju nodrošināšanai rada piekļuves asimetriju. Organizācijas bieži piešķir šīm platformām augsta līmeņa atļaujas darbinieku datu pārvaldībai, vienlaikus deleģējot atbildību par programmatūras uzturēšanu piegādātājam vai trešās puses darbuzņēmējam. Šajā gadījumā FIB deleģēja savas Oracle PeopleSoft platformas pārvaldību uzņēmumam Accenture. Šī deleģēšana radīja aklo zonu biroja iekšējā drošības stājā.
Platforma kļuva par tiltu starp publisko internetu un sensitīvām iekšējām datu kopām. Kad darbuzņēmējs neievieš kritisku ielāpu, šis tilts kļūst par ieejas punktu laterālajai kustībai. Loģika mainās uz atziņu, ka jebkura sistēma, ko pārvalda trešā puse, ir augsta riska mezgls. Tam nepieciešama tāda pati, ja ne lielāka, uzraudzība kā iekšēji pārvaldītam aktīvam. Ekspertīzes deficīts darbuzņēmēju darbaspēkā darbojas kā neizteikts uzbrucēja sabiedrotais.
Ielāpu pārvaldības dzīves cikla sabrukums
Oracle izdeva īpašus drošības brīdinājumus par PeopleSoft ievainojamībām 2026. gada jūnijā pēc tam, kad Google ziņoja par ShinyHunters mērķtiecīgu kampaņu. Darbuzņēmējs nereaģēja uz šiem brīdinājumiem. Pašreizējā apdraudējumu vidē ielāpu pārvaldība ar ritmu "reizi mēnesī" ir greznība, ko neviena organizācija nevar atļauties. Zināmu ievainojamību izmantošanas laika logs tagad tiek mērīts dienās vai stundās.
ShinyHunters identificēja vājo vietu darba vietnē un izmantoja to, lai iegūtu ierakstus, kuriem vajadzēja būt izolētiem. Kavēšanās ar ielāpu ieviešanu norāda uz saziņas cilpas sabrukumu starp piegādātāju (Oracle), vadītāju (Accenture) un īpašnieku (FIB). Praksē tas nozīmē, ka biroja drošība bija tikai tik stipra, cik stiprs bija darbuzņēmēja vājākais administratīvais posms. Viena ielāpa neuzstādīšana padarīja miljoniem dolāru vērtu perimetra aizsardzību par nebūtisku.
Datu gravitācija un trieciena rādiusa problēma
Kompromitēto datu sensitivitāte izgaismo kļūmes datu minimizēšanā un segmentēšanā. Pārkāpums atklāja pretizlūkošanas amatu aprakstus un psihiatriskos ierakstus. Šai informācijai ir augsta datu gravitācija; tās atrašanās vienā, internetam pieejamā HR platformā rada neatvairāmu mērķi. PeopleSoft kompromitēšanas trieciena rādiuss sniedzās tālu ārpus darbā pieņemšanas portāla.
Skaidrības labad – darba pieteikumu vietnes uzlaušanai nekad nevajadzētu izraisīt medicīnisko ierakstu vai aktīvo aģentu mājas adrešu atklāšanu. Tas norāda, ka datubāzes arhitektūrai trūka nepieciešamo iekšējo barjeru, lai novērstu neautorizētu datu eksfiltrāciju. Sistēma pret darbuzņēmēja akreditācijas datiem platformas ietvaros izturējās kā pret visspēcīgiem. Arhitektūra ir vienīgā uzticamā aizsardzība pret šādām kļūmēm. Ja sistēma nav segmentēta, viena akreditācijas datu zādzība vai neielāpīta kļūda sniedz atslēgas visai krātuvei.
Taktiskās metaforas aizsardzības maiņai
Nesegmentēta mantotā sistēma ir atvērtas durvis jebkuram uzbrucējam, kurš apiet sākotnējo slēdzeni. Mūsdienu drošībā DMZ nav koplietošanas telpa, bet gan individuāla vieninieka kamera katrai lietojumprogrammai. Katrai platformai jādarbojas smilškastē (sandbox), kur tās kļūme neietekmē plašāku tīkla ekosistēmu. FIB pārkāpums ilustrē, ka tradicionālais perimetrs ir miris. Iekšējā mikrosegmentācija ir vienīgā dzīvotspējīgā izdzīvošanas stratēģija liela mēroga uzņēmumiem.
Tas, kas tieši ir jāpārskata, ir vadības darbuzņēmējiem piešķirtais uzticības līmenis. Pakalpojumu līmeņa līgums (SLA), kas sola 99% darbspējas laiku, ir bezjēdzīgs, ja tas neparedz arī 24 stundu ielāpu logu kritiskām ievainojamībām. Biznesa saskaņošanai ir jāmainās, par prioritāti izvirzot drošības higiēnu, nevis operacionālās ērtības.
Arhitektūras noturība caur mikrosegmentāciju
Pārmaiņu būtība ietver attieksmi pret katru platformu kā potenciālu ielaušanās punktu. Drošības komandām ir jāievieš uz identitāti balstīta mikrosegmentācija visām trešo pušu pārvaldītajām sistēmām. Tas nodrošina, ka pat tad, ja darbuzņēmējs neielāpē ievainojamību, uzbrucējs nevar pārvietoties laterāli uz sensitīvākām datu kopām. Piekļuvei medicīniskajiem ierakstiem vajadzētu prasīt atsevišķu, augstākas drošības autentifikācijas plūsmu nekā piekļuvei darbā pieņemšanas portālam.
Šis incidents ir auksta duša nozarei. Tas parāda, ka pat vismodernākās izlūkošanas aģentūras ir neaizsargātas pret pamata administratīvajām kļūdām. Proaktīvai aizsardzībai nepieciešama ievainojamību skenēšanas automatizācija un stingru ielāpu uzstādīšanas termiņu ievērošana. Mērķis ir samazināt izmantošanas laika logu līdz punktam, kurā uzbrucējiem pūļu un ieguvuma attiecība kļūst nelabvēlīga.
CISO rīcības plāns nākamajiem divpadsmit mēnešiem
Drošības vadītājiem ir jāveic tūlītēji pasākumi, lai revidētu savas trešo pušu atkarības un iekšējo segmentāciju. Šis kontrolsaraksts kalpo kā pragmatisks ceļvedis, lai novērstu līdzīgu sistēmisku kļūmi.
- Auditēt trešo pušu ielāpu SLA: Pārskatīt visus līgumus ar pārvaldīto pakalpojumu sniedzējiem. Noteikt maksimālo 48 stundu logu kritisko drošības ielāpu uzstādīšanai pēc piegādātāja paziņojuma.
- Ieviest dīkstāves datu šifrēšanu ar granulētām atslēgām: Nodrošināt, ka pat tad, ja datubāze tiek eksfiltrēta, dati paliek nesalasāmi. Dažādām datu kategorijām, piemēram, HR failiem un medicīniskajiem ierakstiem, jāizmanto dažādas šifrēšanas atslēgas.
- Pieprasīt nepārtrauktu ievainojamību skenēšanu: Nepaļauties uz darbuzņēmēju ziņojumiem. Katru dienu izmantot iekšējos rīkus, lai skenētu trešo pušu pārvaldītās platformas, meklējot zināmus CVE.
- Īstenot mikrosegmentāciju: Izolēt internetam pieejamās platformas no iekšējām datubāzēm. Izmantot Zero Trust arhitektūru, kurā katrs datu pieprasījums tiek atkārtoti autentificēts un autorizēts.
- Pārskatīt darbuzņēmēju piekļuves protokolus: Ierobežot darbuzņēmēju atļaujas līdz absolūtajam minimumam, kas nepieciešams viņu konkrētajiem uzdevumiem. Veikt ikmēneša privilēģiju kontu auditus, lai novērstu akreditācijas datu pārmērīgu uzkrāšanos.
- Veikt incidentu reaģēšanas mācības trešo pušu kļūmēm: Simulēt scenāriju, kurā darbuzņēmēja pārvaldītā platforma ir pilnībā kompromitēta. Pārbaudīt organizācijas spēju ierobežot pārkāpumu un aizsargāt pamataktīvus.
Izdzīvošana pašreizējā vidē ir atkarīga no arhitektūras un ātruma. Mērķis nav novērst visus pārkāpumus, bet gan nodrošināt, lai kompromitēšana nekļūtu par katastrofu. Organizācijām ir jāpieņem, ka sistēmas reizēm atpaliks no ielāpu uzstādīšanas. Arhitektūras mērķis ir nodrošināt, lai to trieciena rādiuss būtu skapja, nevis noliktavas izmērā.
Avoti
- Federālā izmeklēšanas biroja (FBI) Kiberdivīzijas paziņojums.
- Reuters pētnieciskie ziņojumi par Accenture un Oracle PeopleSoft.
- Oracle drošības brīdinājumi (2026. gada jūnijs).
- Google Cloud draudu izlūkošanas ziņojumi par ShinyHunters kampaņām.
- CISA ievainojamību pārvaldības vadlīnijas.
Atruna: Šis raksts ir paredzēts tikai informatīviem un izglītojošiem nolūkiem un neaizstāj profesionālu kiberdrošības auditu vai incidentu reaģēšanas pakalpojumu.



Uz tikšanos otrā pusē.
Mūsu end-to-end šifrētais e-pasta un mākoņdatu glabāšanas risinājums nodrošina visefektīvākos līdzekļus drošai datu apmaiņai, garantējot jūsu datu drošību un konfidencialitāti.
/ Izveidot bezmaksas kontu
