


Analizė: kaip viena neapsaugota platforma sukėlė pavojų FTB operaciniam saugumui

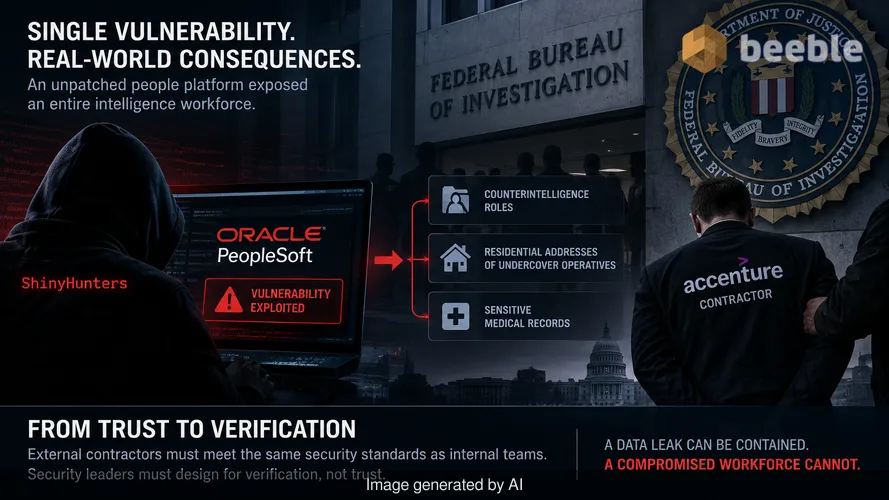
Įmonių infrastruktūros projektavimas remiasi prielaida, kad išoriniai rangovai laikosi tų pačių higienos standartų kaip ir vidaus saugumo komanda. Ši prielaida yra struktūrinis trūkumas. FTB incidentas įrodo, kad viena neapsaugota žmogiškųjų išteklių platforma gali sukelti pavojų visai žvalgybos darbo jėgai. Saugumo lyderiai privalo pereiti nuo pasitikėjimu grįsto valdymo prie patikra pagrįstos architektūros.
„Accenture“ rangovo nušalinimas nuo darbo Federaliniame tyrimų biure įvyko po katastrofiškos bazinės sistemų higienos nesėkmės. „Oracle PeopleSoft“ pažeidžiamumas leido grėsmių grupei „ShinyHunters“ infiltruotis į biuro įdarbinimo portalą. Šis įsibrovimas lėmė detalių kontržvalgybos vaidmenų, operatyvinių darbuotojų gyvenamųjų adresų ir konfidencialių medicininių įrašų paviešinimą. Vertinant mastą, tai nėra tiesiog duomenų nutekėjimas. Tai esminis pavojus biuro fiziniam ir operaciniam saugumui.
Trečiųjų šalių priklausomybės architektūra
Priklausomybė nuo išorinių tiekėjų atliekant svarbias žmogiškųjų išteklių funkcijas sukuria prieigos asimetriją. Organizacijos dažnai suteikia šioms platformoms aukšto lygio leidimus valdyti darbuotojų duomenis, o atsakomybę už programinės įrangos priežiūrą perleidžia tiekėjui arba trečiosios šalies rangovui. Šiuo atveju FTB delegavo savo „Oracle PeopleSoft“ platformos valdymą įmonei „Accenture“. Šis delegavimas sukūrė akląją zoną biuro vidaus saugumo struktūroje.
Platforma tapo tiltu tarp viešojo interneto ir jautrių vidaus duomenų rinkinių. Kai rangovui nepavyksta įdiegti kritinio atnaujinimo, tas tiltas tampa įėjimo tašku šoniniam judėjimui (angl. lateral movement). Logika keičiasi suvokus, kad bet kuri trečiosios šalies valdoma sistema yra didelės rizikos mazgas. Jai reikalinga tokia pati, jei ne didesnė, patikra kaip ir viduje valdomam turtui. Kompetencijos trūkumas tarp rangovų darbuotojų veikia kaip tylus užpuoliko sąjungininkas.
Atnaujinimų valdymo ciklo žlugimas
„Oracle“ išleido specialius saugumo įspėjimus dėl „PeopleSoft“ pažeidžiamumų 2026 m. birželį, po to, kai „Google“ pranešė apie tikslinę „ShinyHunters“ kampaniją. Rangovas nesiėmė veiksmų pagal šiuos įspėjimus. Dabartinėje grėsmių aplinkoje atnaujinimų valdymas „kartą per mėnesį“ ritmu yra prabanga, kurios negali sau leisti jokia organizacija. Laikas iki išnaudojimo (angl. time-to-exploit) žinomiems pažeidžiamumams dabar matuojamas dienomis ar valandomis.
„ShinyHunters“ nustatė silpnąją vietą darbo skelbimų svetainėje ir pasinaudojo ja, kad išgautų įrašus, kurie turėjo būti izoliuoti. Vėlavimas diegti atnaujinimus rodo komunikacijos grandinės tarp tiekėjo („Oracle“), valdytojo („Accenture“) ir savininko (FTB) trūkį. Praktiškai tai reiškia, kad biuro saugumas buvo tik toks stiprus, kokia buvo silpniausia rangovo administracinė grandis. Nesugebėjimas įdiegti vieno atnaujinimo pavertė milijonus dolerių kainuojančią perimetro gynybą beprasmė.
Duomenų gravitacija ir poveikio spindulio problema
Kompromituotų duomenų jautrumas išryškina duomenų minimizavimo ir segmentavimo nesėkmę. Pažeidimas atskleidė kontržvalgybos darbo aprašymus ir psichiatrinius įrašus. Ši informacija pasižymi didele duomenų gravitacija; jos buvimas vienoje, į internetą nukreiptoje ŽI platformoje sukuria nenugalimą taikinį. „PeopleSoft“ pažeidimo poveikio spindulys išsiplėtė toli už įdarbinimo portalo ribų.
Aiškumo dėlei: darbo prašymų svetainės pažeidimas niekada neturėtų lemti medicininių įrašų ar tarnybą atliekančių agentų namų adresų atskleidimo. Tai rodo, kad duomenų bazės architektūrai trūko būtinų vidinių barjerų, užkertančių kelią neteisėtam duomenų išgavimui. Sistema rangovo kredencialus platformoje traktavo kaip visagalius. Architektūra yra vienintelė patikima gynyba nuo tokių nesėkmių. Jei sistema nėra segmentuota, viena pavogta tapatybė arba neapsaugota klaida suteikia raktus į visą saugyklą.
Taktinės metaforos gynybinėms permainoms
Nesegmentuota pasenusi sistema yra atviros durys bet kuriam užpuolikui, kuris apeina pradinį užraktą. Šiuolaikiniame saugume DMZ nėra bendra erdvė, o atskira vienutė kiekvienai programai. Kiekviena platforma privalo veikti „smėlio dėžėje“ (angl. sandbox), kur jos gedimas nedaro poveikio platesnei tinklo ekosistemai. FTB pažeidimas iliustruoja, kad tradicinis perimetras yra miręs. Vidinė mikrosegmentacija yra vienintelė perspektyvi išlikimo strategija didelėms įmonėms.
Tai, ką tiksliai reikia persvarstyti, yra pasitikėjimo lygis, suteikiamas valdymo rangovams. Paslaugų lygio sutartis (SLA), žadanti 99 % veikimo laiką, yra nenaudinga, jei joje taip pat nenumatytas 24 valandų atnaujinimų langas kritiniams pažeidžiamumams. Verslo derinimas turi pasikeisti, teikiant pirmenybę saugumo higienai, o ne operaciniam patogumui.
Architektūrinis atsparumas per mikrosegmentaciją
Pokyčio esmė – kiekvieną platformą vertinti kaip galimą pažeidimo tašką. Saugumo komandos privalo įdiegti tapatybe pagrįstą mikrosegmentaciją visoms trečiųjų šalių valdomoms sistemoms. Tai užtikrina, kad net jei rangovui nepavyksta pašalinti pažeidžiamumo, užpuolikas negalės judėti šonu link jautresnių duomenų rinkinių. Prieigai prie medicininių įrašų turėtų būti reikalaujama atskiro, aukštesnio patikimumo autentifikavimo srauto nei prieigai prie įdarbinimo portalo.
Šis incidentas yra šaltas dušas pramonei. Jis demonstruoja, kad net pažangiausios žvalgybos agentūros yra pažeidžiamos dėl bazinių administracinių klaidų. Proaktyvi gynyba reikalauja automatizuoti pažeidžiamumų skenavimą ir užtikrinti griežtus atnaujinimų terminus. Tikslas yra sutrumpinti laiką iki išnaudojimo tiek, kad užpuolikams pastangų ir atlygio santykis taptų nepalankus.
CISO veiksmų planas kitiems dvylikai mėnesių
Saugumo vadovai privalo nedelsdami imtis veiksmų, kad audituotų savo priklausomybę nuo trečiųjų šalių ir vidinį segmentavimą. Šis kontrolinis sąrašas tarnauja kaip pragmatiškas gairių rinkinys, siekiant išvengti panašios sisteminės nesėkmės.
- Audituokite trečiųjų šalių atnaujinimų SLA: Peržiūrėkite visas sutartis su valdomų paslaugų teikėjais. Nustatykite ne ilgesnį kaip 48 valandų langą kritinių saugumo atnaujinimų diegimui po to, kai tiekėjas juos paviešina.
- Įdiekite ramybės būsenos duomenų šifravimą su granuliuotais raktais: Užtikrinkite, kad net jei duomenų bazė būtų išgauta, duomenys liktų neįskaitomi. Skirtingoms duomenų kategorijoms, pavyzdžiui, ŽI failams ir medicininiams įrašams, turi būti naudojami skirtingi šifravimo raktai.
- Reikalaukite nuolatinio pažeidžiamumų skenavimo: Nepasikliaukite rangovų ataskaitomis. Naudokite vidinius įrankius, kad kasdien skenuotumėte trečiųjų šalių valdomas platformas dėl žinomų CVE.
- Įgyvendinkite mikrosegmentaciją: Izoliuokite į internetą nukreiptas platformas nuo vidinių duomenų bazių. Naudokite „Zero Trust“ architektūrą, kurioje kiekviena užklausa gauti duomenis yra iš naujo autentifikuojama ir autorizuojama.
- Peržiūrėkite rangovų prieigos protokolus: Apribokite rangovų leidimus iki absoliutaus minimumo, reikalingo jų konkrečioms užduotims atlikti. Kas mėnesį atlikite privilegijuotų paskyrų auditą, kad išvengtumėte teisių pertekliaus kaupimosi.
- Vykdykite incidentų valdymo pratybas dėl trečiųjų šalių nesėkmių: Simuliuokite scenarijų, kai rangovo valdoma platforma yra visiškai kompromituota. Išbandykite organizacijos gebėjimą suvaldyti pažeidimą ir apsaugoti pagrindinį turtą.
Išlikimas dabartinėje aplinkoje priklauso nuo architektūros ir greičio. Tikslas nėra užkirsti kelią visiems pažeidimams, bet užtikrinti, kad pažeidimas netaptų katastrofa. Organizacijos turi susitaikyti su tuo, kad sistemos retkarčiais vėluos su atnaujinimais. Architektūrinis tikslas yra užtikrinti, kad jų poveikio spindulys būtų spintos, o ne sandėlio dydžio.
Šaltiniai
- Federal Bureau of Investigation (FBI) Cyber Division Statement.
- Reuters Investigative Reporting on Accenture and Oracle PeopleSoft.
- Oracle Security Alerts (June 2026).
- Google Cloud Threat Intelligence Reports on ShinyHunters Campaigns.
- CISA Vulnerability Management Guidelines.
Atsakomybės apribojimas: šis straipsnis yra skirtas tik informaciniams ir edukaciniams tikslams ir nepakeičia profesionalaus kibernetinio saugumo audito ar incidentų valdymo paslaugų.



Iki pasimatymo kitoje pusėje.
Pašto ir debesies saugojimo sprendimas suteikia galingiausias saugaus keitimosi duomenimis priemones, užtikrinančias jūsų duomenų saugumą ir privatumą.
/ Sukurti nemokamą paskyrą
