


विश्लेषण: कैसे एक एकल अनपैच्ड प्लेटफॉर्म ने एफबीआई की परिचालन सुरक्षा से समझौता किया

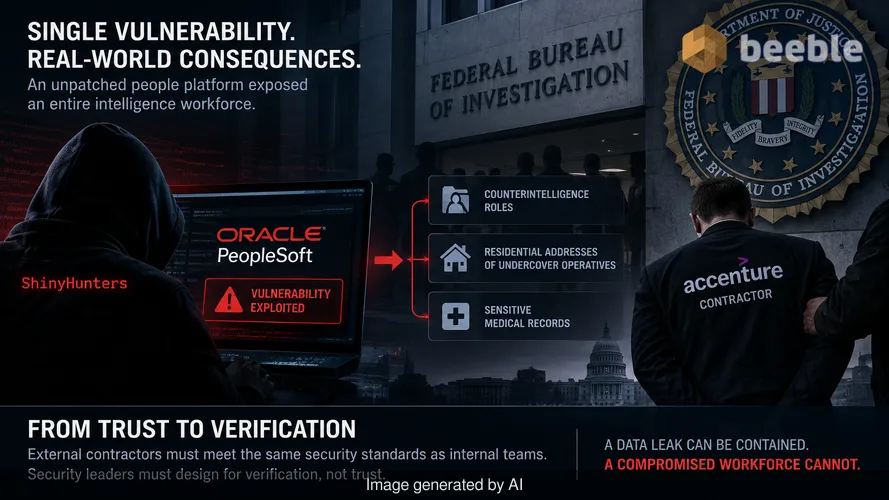
एंटरप्राइज इंफ्रास्ट्रक्चर डिजाइन इस धारणा पर निर्भर करता है कि बाहरी ठेकेदार भी आंतरिक सुरक्षा टीम के समान स्वच्छता मानकों को बनाए रखते हैं। यह धारणा एक संरचनात्मक दोष है। एफबीआई की घटना यह साबित करती है कि एक एकल अनपैच्ड मानव संसाधन (HR) प्लेटफॉर्म पूरे खुफिया कार्यबल से समझौता कर सकता है। सुरक्षा नेताओं को विश्वास-आधारित प्रबंधन से सत्यापन-आधारित आर्किटेक्चर की ओर बढ़ना चाहिए।
फेडरल ब्यूरो ऑफ इन्वेस्टिगेशन (FBI) से एक एक्सेंचर (Accenture) ठेकेदार को हटाया जाना बुनियादी सिस्टम स्वच्छता में एक विनाशकारी विफलता का परिणाम है। ओरेकल पीपुलसॉफ्ट (Oracle PeopleSoft) में एक भेद्यता ने शाइनीहंटर्स (ShinyHunters) नामक थ्रेट ग्रुप को ब्यूरो के रोजगार पोर्टल में घुसपैठ करने की अनुमति दी। इस घुसपैठ के परिणामस्वरूप विस्तृत काउंटरइंटेलिजेंस भूमिकाओं, अंडरकवर एजेंटों के आवासीय पते और संवेदनशील चिकित्सा रिकॉर्ड का खुलासा हुआ। इसके पैमाने को मापने के लिए, यह केवल डेटा लीक नहीं है। यह ब्यूरो की भौतिक और परिचालन सुरक्षा के साथ एक मौलिक समझौता है।
तीसरे पक्ष की निर्भरता का आर्किटेक्चर
महत्वपूर्ण मानव संसाधन कार्यों के लिए बाहरी विक्रेताओं पर निर्भरता एक पहुंच विषमता (access asymmetry) पैदा करती है। संगठन अक्सर इन प्लेटफार्मों को कर्मचारी डेटा प्रबंधित करने के लिए उच्च-स्तरीय अनुमति देते हैं, जबकि सॉफ्टवेयर रखरखाव की जिम्मेदारी विक्रेता या तीसरे पक्ष के ठेकेदार पर छोड़ देते हैं। इस मामले में, एफबीआई ने अपने ओरेकल पीपुलसॉफ्ट प्लेटफॉर्म का प्रबंधन एक्सेंचर को सौंपा था। इस प्रत्यायोजन ने ब्यूरो की आंतरिक सुरक्षा स्थिति में एक अंध बिंदु (blind spot) पैदा कर दिया।
यह प्लेटफॉर्म सार्वजनिक इंटरनेट और संवेदनशील आंतरिक डेटासेट के बीच एक पुल बन गया। जब कोई ठेकेदार एक महत्वपूर्ण पैच को लागू करने में विफल रहता है, तो वह पुल लेटरल मूवमेंट के लिए एक प्रवेश बिंदु बन जाता है। तर्क इस अहसास की ओर स्थानांतरित हो जाता है कि तीसरे पक्ष द्वारा प्रबंधित कोई भी सिस्टम एक उच्च-जोखिम वाला नोड है। इसके लिए आंतरिक रूप से प्रबंधित संपत्ति के समान, या उससे भी अधिक जांच की आवश्यकता होती है। ठेका कार्यबल के भीतर विशेषज्ञता की कमी हमलावर के लिए एक अनकहे सहयोगी के रूप में कार्य करती है।
पैच प्रबंधन जीवनचक्र का पतन
गूगल द्वारा शाइनीहंटर्स के एक लक्षित अभियान की सूचना दिए जाने के बाद ओरेकल ने जून 2026 में पीपुलसॉफ्ट की कमजोरियों के लिए विशिष्ट सुरक्षा अलर्ट जारी किए थे। ठेकेदार इन अलर्ट्स पर कार्रवाई करने में विफल रहा। वर्तमान खतरे के माहौल में, 'महीने में एक बार' की लय पर पैच प्रबंधन एक ऐसी विलासिता है जिसे कोई भी संगठन वहन नहीं कर सकता। ज्ञात कमजोरियों के लिए टाइम-टू-एक्सप्लॉइट विंडो अब दिनों या घंटों में मापी जाती है।
शाइनीहंटर्स ने जॉब साइट में कमजोरी की पहचान की और इसका उपयोग उन रिकॉर्ड्स को निकालने के लिए किया जिन्हें अलग रखा जाना चाहिए था। पैचिंग में देरी विक्रेता (ओरेकल), प्रबंधक (एक्सेंचर) और मालिक (एफबीआई) के बीच संचार लूप में खराबी का संकेत देती है। व्यवहार में इसका मतलब यह है कि ब्यूरो की सुरक्षा केवल ठेकेदार की सबसे कमजोर प्रशासनिक कड़ी जितनी ही मजबूत थी। एक पैच लगाने में विफलता ने परिधि रक्षा (perimeter defense) में किए गए लाखों डॉलर के निवेश को अप्रासंगिक बना दिया।
डेटा ग्रेविटी और ब्लास्ट रेडियस की समस्या
समझौता किए गए डेटा की संवेदनशीलता डेटा न्यूनीकरण (data minimization) और विभाजन (segmentation) में विफलता को उजागर करती है। उल्लंघन ने काउंटरइंटेलिजेंस जॉब विवरण और मनोरोग रिकॉर्ड को उजागर कर दिया। इस जानकारी में उच्च डेटा ग्रेविटी है; एक एकल, इंटरनेट-फेसिंग एचआर प्लेटफॉर्म में इसकी उपस्थिति एक अनूठा लक्ष्य बनाती है। पीपुलसॉफ्ट समझौते का ब्लास्ट रेडियस भर्ती पोर्टल से बहुत आगे तक फैल गया।
स्पष्टता के लिए, जॉब एप्लिकेशन साइट के उल्लंघन से कभी भी चिकित्सा रिकॉर्ड या सक्रिय ड्यूटी एजेंटों के घर के पते का खुलासा नहीं होना चाहिए। यह इंगित करता है कि डेटाबेस आर्किटेक्चर में अनधिकृत डेटा निष्कर्षण को रोकने के लिए आवश्यक आंतरिक बाधाओं की कमी थी। सिस्टम ने ठेकेदार के क्रेडेंशियल्स को प्लेटफॉर्म के भीतर सर्वशक्तिमान माना। ऐसी विफलताओं के खिलाफ आर्किटेक्चर ही एकमात्र विश्वसनीय बचाव है। यदि सिस्टम अविभाजित है, तो एक एकल क्रेडेंशियल चोरी या अनपैच्ड बग पूरे रिपॉजिटरी की चाबियां प्रदान कर देता है।
रक्षात्मक बदलावों के लिए सामरिक रूपक
एक अविभाजित लीगेसी सिस्टम किसी भी हमलावर के लिए एक खुला दरवाजा है जो प्रारंभिक लॉक को बायपास कर देता है। आधुनिक सुरक्षा में, DMZ एक सामान्य क्षेत्र नहीं है, बल्कि प्रत्येक एप्लिकेशन के लिए एक व्यक्तिगत एकांत सेल है। प्रत्येक प्लेटफॉर्म को एक सैंडबॉक्स में काम करना चाहिए जहां उसकी विफलता व्यापक नेटवर्क पारिस्थितिकी तंत्र को प्रभावित न करे। एफबीआई उल्लंघन यह दर्शाता है कि पारंपरिक परिधि समाप्त हो चुकी है। बड़े पैमाने के उद्यमों के लिए आंतरिक माइक्रोसेगमेंटेशन ही एकमात्र व्यवहार्य उत्तरजीविता रणनीति है।
मैनेजमेंट ठेकेदारों को दिए गए भरोसे के स्तर पर पुनर्विचार करने की आवश्यकता है। एक सर्विस लेवल एग्रीमेंट (SLA) जो 99% अपटाइम का वादा करता है, वह बेकार है यदि वह महत्वपूर्ण कमजोरियों के लिए 24 घंटे की पैच विंडो को अनिवार्य नहीं करता है। व्यावसायिक संरेखण को परिचालन सुविधा के बजाय सुरक्षा स्वच्छता को प्राथमिकता देने के लिए बदलना चाहिए।
माइक्रोसेगमेंटेशन के माध्यम से आर्किटेक्चरल लचीलापन
बदलाव के मूल में हर प्लेटफॉर्म को एक संभावित उल्लंघन बिंदु के रूप में मानना शामिल है। सुरक्षा टीमों को सभी तीसरे पक्ष द्वारा प्रबंधित प्रणालियों के लिए पहचान-आधारित माइक्रोसेगमेंटेशन लागू करना चाहिए। यह सुनिश्चित करता है कि भले ही कोई ठेकेदार भेद्यता को पैच करने में विफल रहता है, हमलावर अधिक संवेदनशील डेटासेट की ओर लेटरल रूप से नहीं बढ़ सकता है। चिकित्सा रिकॉर्ड तक पहुंच के लिए भर्ती पोर्टल तक पहुंच की तुलना में एक अलग, उच्च-आश्वासन प्रमाणीकरण प्रवाह की आवश्यकता होनी चाहिए।
यह घटना उद्योग के लिए एक चेतावनी है। यह प्रदर्शित करता है कि सबसे परिष्कृत खुफिया एजेंसियां भी बुनियादी प्रशासनिक त्रुटियों के प्रति संवेदनशील हैं। सक्रिय रक्षा के लिए भेद्यता स्कैनिंग के स्वचालन और सख्त पैच समयसीमा को लागू करने की आवश्यकता है। लक्ष्य टाइम-टू-एक्सप्लॉइट विंडो को उस बिंदु तक कम करना है जहां हमलावरों को प्रयास-से-इनाम का अनुपात प्रतिकूल लगे।
अगले बारह महीनों के लिए CISO कार्य योजना
सुरक्षा नेताओं को अपनी तीसरे पक्ष की निर्भरता और आंतरिक विभाजन का ऑडिट करने के लिए तत्काल कदम उठाने चाहिए। निम्नलिखित चेकलिस्ट एक समान प्रणालीगत विफलता को रोकने के लिए एक व्यावहारिक रोडमैप के रूप में कार्य करती है।
- तीसरे पक्ष के पैच SLAs का ऑडिट करें: प्रबंधित सेवा प्रदाताओं के साथ सभी अनुबंधों की समीक्षा करें। विक्रेता के खुलासे के बाद महत्वपूर्ण सुरक्षा पैच लगाने के लिए अधिकतम 48 घंटे की विंडो अनिवार्य करें।
- ग्रैनुलर कुंजियों के साथ डेटा-एट-रेस्ट एन्क्रिप्शन लागू करें: सुनिश्चित करें कि यदि डेटाबेस निकाला भी जाता है, तो भी डेटा अपठनीय रहे। डेटा की विभिन्न श्रेणियों, जैसे एचआर फाइलें और चिकित्सा रिकॉर्ड, के लिए अलग-अलग एन्क्रिप्शन कुंजियों का उपयोग किया जाना चाहिए।
- निरंतर भेद्यता स्कैनिंग अनिवार्य करें: ठेकेदार की रिपोर्टों पर भरोसा न करें। ज्ञात CVEs के लिए दैनिक आधार पर तीसरे पक्ष द्वारा प्रबंधित प्लेटफार्मों को स्कैन करने के लिए आंतरिक उपकरण तैनात करें।
- माइक्रोसेगमेंटेशन लागू करें: इंटरनेट-फेसिंग प्लेटफार्मों को आंतरिक डेटाबेस से अलग करें। जीरो ट्रस्ट आर्किटेक्चर का उपयोग करें जहां डेटा के लिए हर अनुरोध को पुन: प्रमाणित और अधिकृत किया जाता है।
- ठेकेदार पहुंच प्रोटोकॉल को संशोधित करें: ठेकेदार की अनुमतियों को उनके विशिष्ट कार्यों के लिए आवश्यक न्यूनतम तक सीमित करें। यह सुनिश्चित करने के लिए विशेषाधिकार प्राप्त खातों का मासिक ऑडिट करें कि कोई क्रेडेंशियल क्रीप न हो।
- तीसरे पक्ष की विफलताओं के लिए घटना प्रतिक्रिया अभ्यास आयोजित करें: एक ऐसे परिदृश्य का अनुकरण करें जहां एक ठेकेदार-प्रबंधित प्लेटफॉर्म पूरी तरह से समझौता किया गया हो। उल्लंघन को रोकने और मुख्य संपत्तियों की रक्षा करने की संगठन की क्षमता का परीक्षण करें।
वर्तमान परिदृश्य में उत्तरजीविता आर्किटेक्चर और गति पर निर्भर करती है। उद्देश्य सभी उल्लंघनों को रोकना नहीं है, बल्कि यह सुनिश्चित करना है कि एक समझौता तबाही न बने। संगठनों को यह स्वीकार करना चाहिए कि सिस्टम कभी-कभी पैच में पीछे रह जाएंगे। आर्किटेक्चरल लक्ष्य यह सुनिश्चित करना है कि उनका ब्लास्ट रेडियस एक कोठरी के आकार का हो, न कि गोदाम के।
स्रोत
- Federal Bureau of Investigation (FBI) Cyber Division Statement.
- Reuters Investigative Reporting on Accenture and Oracle PeopleSoft.
- Oracle Security Alerts (June 2026).
- Google Cloud Threat Intelligence Reports on ShinyHunters Campaigns.
- CISA Vulnerability Management Guidelines.
अस्वीकरण: यह लेख केवल सूचनात्मक और शैक्षिक उद्देश्यों के लिए है और पेशेवर साइबर सुरक्षा ऑडिट या घटना प्रतिक्रिया सेवा का स्थान नहीं लेता है।



आप दूसरी तरफ देखिए।
हमारा एंड-टू-एंड एन्क्रिप्टेड ईमेल और क्लाउड स्टोरेज समाधान सुरक्षित डेटा एक्सचेंज का सबसे शक्तिशाली माध्यम प्रदान करता है, जो आपके डेटा की सुरक्षा और गोपनीयता सुनिश्चित करता है।
/ एक नि: शुल्क खाता बनाएं
