


Analyse: Wie eine einzige ungepatchte Plattform die operative Sicherheit des FBI gefährdete

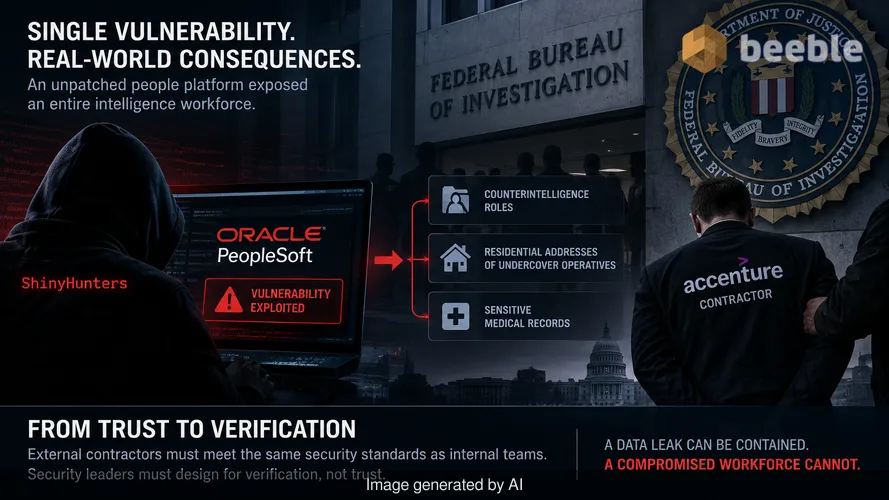
Das Design von Unternehmens-Infrastrukturen beruht auf der Annahme, dass externe Auftragnehmer dieselben Hygienestandards einhalten wie das interne Sicherheitsteam. Diese Annahme ist ein struktureller Fehler. Der FBI-Vorfall beweist, dass eine einzige ungepatchte Personalplattform die gesamte Belegschaft eines Geheimdienstes gefährden kann. Sicherheitsverantwortliche müssen von einer vertrauensbasierten Verwaltung zu einer verifizierungsbasierten Architektur übergehen.
Die Entfernung eines Accenture-Mitarbeiters beim Federal Bureau of Investigation folgt auf ein katastrophales Versagen bei der grundlegenden Systemhygiene. Eine Schwachstelle in Oracle PeopleSoft ermöglichte es der Bedrohungsgruppe ShinyHunters, in das Beschäftigungsportal des Bureau einzudringen. Dieses Eindringen führte zur Offenlegung detaillierter Spionageabwehrrollen, Wohnadressen von verdeckten Ermittlern und sensibler medizinischer Unterlagen. Um das Ausmaß zu verdeutlichen: Dies ist nicht nur ein Datenleck. Es ist eine fundamentale Gefährdung der physischen und operativen Sicherheit des Bureau.
Die Architektur der Abhängigkeit von Drittanbietern
Die Abhängigkeit von externen Anbietern für kritische Personalfunktionen schafft eine Asymmetrie beim Zugriff. Organisationen gewähren diesen Plattformen oft weitreichende Berechtigungen zur Verwaltung von Mitarbeiterdaten, während sie die Verantwortung für die Softwarewartung auf den Anbieter oder einen Drittanbieter übertragen. In diesem Fall delegierte das FBI die Verwaltung seiner Oracle PeopleSoft-Plattform an Accenture. Diese Delegation schuf einen blinden Fleck in der internen Sicherheitsposition des Bureau.
Die Plattform wurde zu einer Brücke zwischen dem öffentlichen Internet und sensiblen internen Datensätzen. Wenn ein Auftragnehmer es versäumt, einen kritischen Patch zu implementieren, wird diese Brücke zu einem Einstiegspunkt für laterale Bewegungen. Die Logik verschiebt sich hin zu der Erkenntnis, dass jedes von einem Dritten verwaltete System ein Hochrisikoknoten ist. Es erfordert dieselbe, wenn nicht sogar mehr Aufmerksamkeit als ein intern verwaltetes Asset. Das Defizit an Fachwissen innerhalb der Belegschaft des Auftragnehmers fungiert als stillschweigender Verbündeter für den Angreifer.
Der Zusammenbruch des Patch-Management-Lebenszyklus
Oracle veröffentlichte im Juni 2026 spezifische Sicherheitswarnungen für PeopleSoft-Schwachstellen, nachdem Google über eine gezielte Kampagne von ShinyHunters berichtet hatte. Der Auftragnehmer versäumte es, auf diese Warnungen zu reagieren. Im aktuellen Bedrohungsumfeld ist ein Patch-Management im „Einmal-pro-Monat“-Rhythmus ein Luxus, den sich keine Organisation leisten kann. Das Zeitfenster bis zur Ausnutzung (Time-to-Exploit) bekannter Schwachstellen wird heute in Tagen oder Stunden gemessen.
ShinyHunters identifizierten die Schwachstelle in der Jobbörse und nutzten sie, um Datensätze zu extrahieren, die hätten isoliert sein müssen. Die Verzögerung beim Patchen deutet auf einen Zusammenbruch der Kommunikationsschleife zwischen dem Anbieter (Oracle), dem Verwalter (Accenture) und dem Eigentümer (FBI) hin. In der Praxis bedeutete dies, dass die Sicherheit des Bureau nur so stark war wie das schwächste administrative Glied des Auftragnehmers. Das Versäumnis, einen einzigen Patch einzuspielen, machte Perimeterschutzmaßnahmen in Millionenhöhe irrelevant.
Datengravitation und das Problem des Schadensradius
Die Sensibilität der kompromittierten Daten verdeutlicht ein Versagen bei der Datenminimierung und -segmentierung. Der Verstoß legte Stellenbeschreibungen der Spionageabwehr und psychiatrische Unterlagen offen. Diese Informationen haben eine hohe Datengravitation; ihre Präsenz auf einer einzigen, zum Internet hin offenen HR-Plattform schafft ein unwiderstehliches Ziel. Der Schadensradius der PeopleSoft-Kompromittierung erstreckte sich weit über das Rekrutierungsportal hinaus.
Zur Verdeutlichung: Die Kompromittierung einer Bewerberseite sollte niemals zur Offenlegung von Krankenakten oder den Privatadressen von Agenten im aktiven Dienst führen. Dies deutet darauf hin, dass der Datenbankarchitektur die notwendigen internen Barrieren fehlten, um eine unbefugte Datenexfiltration zu verhindern. Das System behandelte die Zugangsdaten des Auftragnehmers innerhalb der Plattform als allmächtig. Architektur ist die einzige zuverlässige Verteidigung gegen solche Ausfälle. Wenn das System unsegmentiert ist, bieten ein einziger Diebstahl von Zugangsdaten oder ein ungepatchter Bug die Schlüssel zum gesamten Repository.
Taktische Metaphern für defensive Verschiebungen
Ein unsegmentiertes Altsystem ist eine offene Tür für jeden Angreifer, der das erste Schloss umgeht. In der modernen Sicherheit ist eine DMZ kein Gemeinschaftsbereich, sondern eine einzelne Isolierzelle für jede Anwendung. Jede Plattform muss in einer Sandbox operieren, in der ihr Ausfall keine Auswirkungen auf das breitere Netzwerk-Ökosystem hat. Der FBI-Vorfall veranschaulicht, dass der traditionelle Perimeter tot ist. Interne Mikrosegmentierung ist die einzige praktikable Überlebensstrategie für Großunternehmen.
Was genau überdacht werden muss, ist das Maß an Vertrauen, das Management-Auftragnehmern gewährt wird. Eine Service-Level-Vereinbarung (SLA), die 99 % Verfügbarkeit verspricht, ist nutzlos, wenn sie nicht auch ein 24-stündiges Patch-Fenster für kritische Schwachstellen vorschreibt. Die geschäftliche Ausrichtung muss sich verschieben, um Sicherheitshygiene Vorrang vor operativer Bequemlichkeit einzuräumen.
Architektonische Resilienz durch Mikrosegmentierung
Der Kern der Umstellung besteht darin, jede Plattform als potenziellen Einbruchspunkt zu behandeln. Sicherheitsteams müssen eine identitätsbasierte Mikrosegmentierung für alle von Dritten verwalteten Systeme implementieren. Dies stellt sicher, dass selbst wenn ein Auftragnehmer es versäumt, eine Schwachstelle zu patchen, der Angreifer sich nicht lateral zu sensibleren Datensätzen bewegen kann. Der Zugriff auf Krankenakten sollte einen separaten Authentifizierungsfluss mit höherer Sicherheit erfordern als der Zugriff auf ein Rekrutierungsportal.
Dieser Vorfall wirkt wie eine kalte Dusche für die Branche. Er zeigt, dass selbst die anspruchsvollsten Geheimdienste anfällig für grundlegende administrative Fehler sind. Proaktive Verteidigung erfordert die Automatisierung von Schwachstellenscans und die Durchsetzung strenger Patch-Zeitpläne. Das Ziel ist es, das Zeitfenster bis zur Ausnutzung so weit zu verkürzen, dass Angreifer das Aufwand-Nutzen-Verhältnis als ungünstig empfinden.
Der CISO-Aktionsplan für die nächsten zwölf Monate
Sicherheitsverantwortliche müssen sofortige Schritte unternehmen, um ihre Abhängigkeiten von Drittanbietern und die interne Segmentierung zu prüfen. Die folgende Checkliste dient als pragmatischer Fahrplan, um ein ähnliches systemisches Versagen zu verhindern.
- Überprüfung der Patch-SLAs von Drittanbietern: Überprüfen Sie alle Verträge mit Managed Service Providern. Schreiben Sie ein Fenster von maximal 48 Stunden für das Einspielen kritischer Sicherheits-Patches nach der Offenlegung durch den Anbieter vor.
- Implementierung von Verschlüsselung für ruhende Daten mit granularen Schlüsseln: Stellen Sie sicher, dass die Daten selbst im Falle einer Exfiltration der Datenbank unlesbar bleiben. Verschiedene Datenkategorien, wie HR-Dateien und Krankenakten, müssen unterschiedliche Verschlüsselungsschlüssel verwenden.
- Vorschreiben kontinuierlicher Schwachstellenscans: Verlassen Sie sich nicht auf Berichte von Auftragnehmern. Setzen Sie interne Tools ein, um von Dritten verwaltete Plattformen täglich auf bekannte CVEs zu scannen.
- Durchsetzung von Mikrosegmentierung: Isolieren Sie zum Internet offene Plattformen von internen Datenbanken. Nutzen Sie eine Zero-Trust-Architektur, bei der jede Datenanfrage erneut authentifiziert und autorisiert wird.
- Überarbeitung der Zugriffsprotokolle für Auftragnehmer: Beschränken Sie die Berechtigungen von Auftragnehmern auf das absolute Minimum, das für ihre spezifischen Aufgaben erforderlich ist. Führen Sie monatliche Audits privilegierter Konten durch, um schleichende Berechtigungsausweitung zu verhindern.
- Durchführung von Incident-Response-Übungen für Drittanbieter-Ausfälle: Simulieren Sie ein Szenario, in dem eine von einem Auftragnehmer verwaltete Plattform vollständig kompromittiert ist. Testen Sie die Fähigkeit der Organisation, den Einbruch einzudämmen und Kern-Assets zu schützen.
Das Überleben in der aktuellen Landschaft hängt von Architektur und Geschwindigkeit ab. Das Ziel ist nicht, alle Einbrüche zu verhindern, sondern sicherzustellen, dass eine Kompromittierung nicht zur Katastrophe wird. Organisationen müssen akzeptieren, dass Systeme gelegentlich bei Patches im Rückstand sind. Das architektonische Ziel ist es, sicherzustellen, dass ihr Schadensradius die Größe eines Schranks hat, nicht die eines Lagers.
Quellen
- Federal Bureau of Investigation (FBI) Cyber Division Statement.
- Reuters Investigative Reporting on Accenture and Oracle PeopleSoft.
- Oracle Security Alerts (June 2026).
- Google Cloud Threat Intelligence Reports on ShinyHunters Campaigns.
- CISA Vulnerability Management Guidelines.
Haftungsausschluss: Dieser Artikel dient ausschließlich Informations- und Bildungszwecken und ersetzt kein professionelles Cybersicherheits-Audit oder einen Incident-Response-Service.



Wir sehen uns auf der anderen Seite.
Unsere Ende-zu-Ende-verschlüsselte E-Mail- und Cloud-Speicherlösung bietet die leistungsfähigsten Mittel für den sicheren Datenaustausch und gewährleistet die Sicherheit und den Schutz Ihrer Daten.
/ Kostenloses Konto erstellen
