



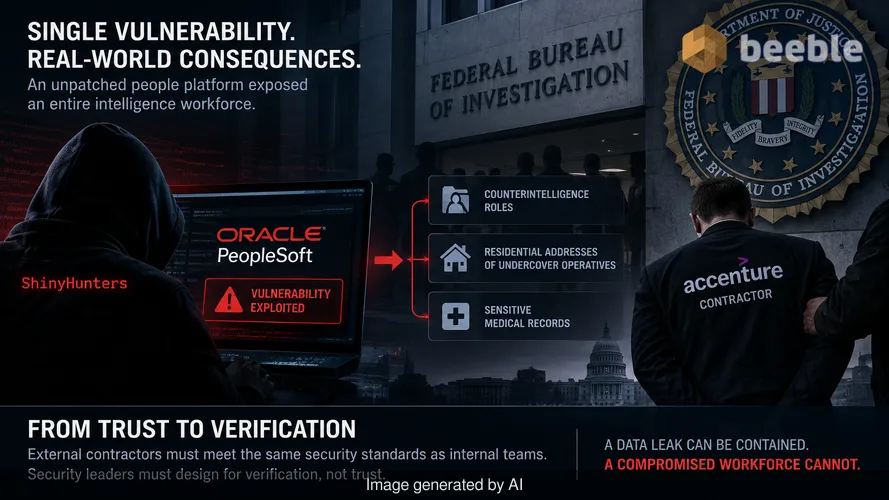
企业基础设施设计依赖于一个假设,即外部承包商维持着与内部安全团队相同的卫生标准。这一假设是一个结构性缺陷。FBI 事件证明,一个未经补丁修复的人力资源平台就能危及整个情报队伍。安全领导者必须从基于信任的管理转向基于验证的架构。
埃森哲(Accenture)的一名承包商被联邦调查局解雇,此前基础系统卫生方面发生了灾难性的失败。Oracle PeopleSoft 中的一个漏洞允许威胁组织 ShinyHunters 渗透到该局的招聘门户。这次入侵导致了精细的反情报角色、卧底特工的居住地址以及敏感医疗记录的泄露。从规模上看,这不仅仅是一次数据泄露,它是对该局物理和行动安全的根本性破坏。
第三方依赖的架构
对外部供应商执行关键人力资源职能的依赖创造了访问不对称。组织通常授予这些平台管理员工数据的高级权限,同时将软件维护责任转嫁给供应商或第三方承包商。在这种情况下,FBI 将其 Oracle PeopleSoft 平台的管理委托给了埃森哲。这种委托在该局的内部安全态势中创造了一个盲点。
该平台成为了公共互联网与敏感内部数据集之间的桥梁。当承包商未能实施关键补丁时,这座桥梁就变成了横向移动的入口点。逻辑转向了这样一个现实:任何由第三方管理的系统都是高风险节点。它需要与内部管理资产相同、甚至更多的审查。承包商团队中的专业知识匮乏成为了攻击者无声的盟友。
补丁管理生命周期的崩溃
在 Google 报告了 ShinyHunters 的针对性攻击活动后,Oracle 于 2026 年 6 月发布了针对 PeopleSoft 漏洞的特定安全警报。承包商未能针对这些警报采取行动。在当前的威胁环境下,以“每月一次”的节奏进行补丁管理是任何组织都负担不起的奢侈品。已知漏洞的利用时间窗口现在以天或小时计算。
ShinyHunters 识别了招聘网站的弱点,并利用它提取了本应被隔离的记录。补丁修复的延迟表明供应商(Oracle)、管理者(Accenture)和所有者(FBI)之间的沟通环路发生了断裂。在实践中,这意味着该局的安全强度仅取决于承包商最薄弱的管理环节。未能应用单一补丁使得数百万美元的边界防御变得毫无意义。
数据引力与爆炸半径问题
受损数据的敏感性突显了数据最小化和细分方面的失败。此次违规暴露了反情报工作说明和精神科记录。这些信息具有很高的数据引力;它们存在于一个单一的、面向互联网的 HR 平台中,创造了一个不可抗拒的目标。PeopleSoft 违规的爆炸半径远远超出了招聘门户。
明确地说,招聘申请网站的违规绝不应导致医疗记录或现役特工家庭地址的泄露。这表明数据库架构缺乏必要的内部屏障来防止未经授权的数据外泄。系统将承包商的凭据视为平台内的全能凭据。架构是抵御此类故障的唯一可靠防御。如果系统未进行细分,单次凭据盗窃或未修复的漏洞就能提供进入整个存储库的钥匙。
防御转变的战术隐喻
未细分的遗留系统对于任何绕过初始锁的攻击者来说都是一扇敞开的门。在现代安全中,DMZ 不是公共区域,而是每个应用程序的独立单人牢房。每个平台必须在沙箱中运行,其故障不会影响更广泛的网络生态系统。FBI 的违规说明了传统的边界已经消亡。内部微隔离是大规模企业唯一可行的生存策略。
确切需要重新考虑的是授予管理承包商的信任级别。如果服务水平协议 (SLA) 承诺 99% 的运行时间,但不同时强制要求针对关键漏洞提供 24 小时的补丁窗口,那么它就是无用的。业务对齐必须转向优先考虑安全卫生,而非操作便利。
通过微隔离实现架构韧性
转变的核心涉及将每个平台视为潜在的违规点。安全团队必须为所有第三方管理的系统实施基于身份的微隔离。这确保了即使承包商未能修复漏洞,攻击者也无法横向移动到更敏感的数据集。访问医疗记录应需要比访问招聘门户更独立的、更高保证的身份验证流。
这一事件给行业泼了一盆冷水。它证明了即使是最精密的情报机构也容易受到基础管理错误的影响。主动防御需要漏洞扫描的自动化和严格补丁时间表的执行。目标是将利用时间窗口缩短到攻击者发现投入产出比不利的程度。
CISO 未来十二个月的行动计划
安全领导者必须立即采取措施审计其第三方依赖项和内部细分。以下清单可作为防止类似系统性故障的务实路线图。
- 审计第三方补丁 SLA: 审查与托管服务提供商的所有合同。强制要求在供应商披露后最多 48 小时内应用关键安全补丁。
- 实施具有细粒度密钥的静态数据加密: 确保即使数据库被外泄,数据仍无法读取。不同类别的数据(如 HR 文件和医疗记录)必须使用不同的加密密钥。
- 强制执行持续漏洞扫描: 不要依赖承包商的报告。部署内部工具,每天扫描第三方管理平台是否存在已知的 CVE。
- 实施微隔离: 将面向互联网的平台与内部数据库隔离。使用零信任架构,对每个数据请求进行重新身份验证和授权。
- 修订承包商访问协议: 将承包商权限限制在执行特定任务所需的绝对最小值。每月对特权账户进行审计,确保不发生凭据蔓延。
- 针对第三方故障进行事件响应演练: 模拟承包商管理平台被完全攻破的场景。测试组织遏制违规并保护核心资产的能力。
在当前环境下生存取决于架构和速度。目标不是防止所有违规,而是确保违规不会演变成灾难。组织必须接受系统偶尔会运行在落后补丁的状态下。架构目标是确保它们的爆炸半径只有壁橱大小,而不是仓库大小。
来源
- Federal Bureau of Investigation (FBI) Cyber Division Statement.
- Reuters Investigative Reporting on Accenture and Oracle PeopleSoft.
- Oracle Security Alerts (June 2026).
- Google Cloud Threat Intelligence Reports on ShinyHunters Campaigns.
- CISA Vulnerability Management Guidelines.
免责声明:本文仅供信息和教育目的,不替代专业的网络安全审计或事件响应服务。




