


Analisi: Come una Singola Piattaforma non Aggiornata ha Compromesso la Sicurezza Operativa dell'FBI

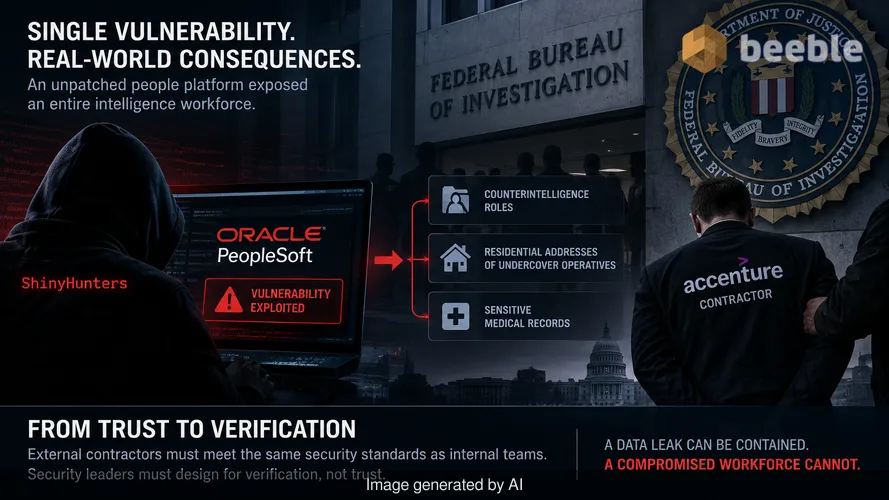
La progettazione delle infrastrutture aziendali si basa sul presupposto che i fornitori esterni mantengano gli stessi standard di igiene del team di sicurezza interno. Questo presupposto è un difetto strutturale. L'incidente dell'FBI dimostra che una singola piattaforma di risorse umane non aggiornata può compromettere l'intera forza lavoro dell'intelligence. I leader della sicurezza devono passare da una gestione basata sulla fiducia a un'architettura basata sulla verifica.
L'allontanamento di un collaboratore di Accenture dal Federal Bureau of Investigation fa seguito a un catastrofico fallimento nell'igiene dei sistemi di base. Una vulnerabilità in Oracle PeopleSoft ha permesso al gruppo di minaccia ShinyHunters di infiltrarsi nel portale del personale del bureau. Questa intrusione ha provocato l'esposizione di ruoli granulari di controspionaggio, indirizzi di residenza di agenti sotto copertura e cartelle cliniche sensibili. Per valutarne la portata, non si tratta di una semplice fuga di dati. È una compromissione fondamentale della sicurezza fisica e operativa del bureau.
L'architettura della dipendenza da terze parti
La dipendenza da fornitori esterni per funzioni critiche delle risorse umane crea un'asimmetria di accesso. Le organizzazioni spesso concedono a queste piattaforme permessi di alto livello per gestire i dati dei dipendenti, delegando la responsabilità della manutenzione del software al fornitore o a un appaltatore terzo. In questo caso, l'FBI ha delegato la gestione della sua piattaforma Oracle PeopleSoft ad Accenture. Questa delega ha creato un punto cieco nella postura di sicurezza interna del bureau.
La piattaforma è diventata un ponte tra l'internet pubblico e i set di dati interni sensibili. Quando un appaltatore non riesce a implementare una patch critica, quel ponte diventa un punto di ingresso per il movimento laterale. La logica si sposta verso la consapevolezza che qualsiasi sistema gestito da una terza parte è un nodo ad alto rischio. Richiede lo stesso, se non maggiore, controllo di un asset gestito internamente. Il deficit di competenza all'interno della forza lavoro esterna agisce come un alleato silenzioso per l'attaccante.
Il collasso del ciclo di vita della gestione delle patch
Oracle ha emesso specifici avvisi di sicurezza per le vulnerabilità di PeopleSoft nel giugno 2026 dopo che Google ha segnalato una campagna mirata da parte di ShinyHunters. L'appaltatore non ha dato seguito a questi avvisi. Nell'attuale ambiente di minacce, la gestione delle patch con un ritmo "una volta al mese" è un lusso che nessuna organizzazione può permettersi. La finestra di tempo per lo sfruttamento (time-to-exploit) delle vulnerabilità note si misura ormai in giorni o ore.
ShinyHunters ha identificato la debolezza nel sito di lavoro e l'ha utilizzata per estrarre record che avrebbero dovuto essere isolati. Il ritardo nell'applicazione delle patch indica un'interruzione nel ciclo di comunicazione tra il fornitore (Oracle), il gestore (Accenture) e il proprietario (FBI). Ciò che questo significa in pratica è che la sicurezza del bureau era forte quanto l'anello amministrativo più debole dell'appaltatore. La mancata applicazione di una singola patch ha reso irrilevanti milioni di dollari in difese perimetrali.
Gravità dei dati e il problema del raggio d'azione dell'esplosione
La sensibilità dei dati compromessi evidenzia un fallimento nella minimizzazione e segmentazione dei dati. La violazione ha esposto descrizioni di mansioni di controspionaggio e cartelle psichiatriche. Queste informazioni hanno un'elevata gravità dei dati; la loro presenza in una singola piattaforma HR esposta a internet crea un bersaglio irresistibile. Il raggio d'azione della compromissione di PeopleSoft si è esteso ben oltre il portale di reclutamento.
Per chiarezza, una violazione di un sito di candidature di lavoro non dovrebbe mai portare all'esposizione di cartelle cliniche o degli indirizzi di casa di agenti in servizio attivo. Ciò indica che l'architettura del database mancava delle barriere interne necessarie per impedire l'esfiltrazione non autorizzata di dati. Il sistema trattava le credenziali dell'appaltatore come onnipotenti all'interno della piattaforma. L'architettura è l'unica difesa affidabile contro tali fallimenti. Se il sistema non è segmentato, il furto di una singola credenziale o un bug non patchato forniscono le chiavi dell'intero repository.
Metafore tattiche per i cambiamenti difensivi
Un sistema legacy non segmentato è una porta aperta per qualsiasi attaccante che superi la serratura iniziale. Nella sicurezza moderna, una DMZ non è un'area comune, ma una singola cella solitaria per ogni applicazione. Ogni piattaforma deve operare in una sandbox dove il suo fallimento non impatti il più ampio ecosistema di rete. La violazione dell'FBI illustra che il perimetro tradizionale è morto. La microsegmentazione interna è l'unica strategia di sopravvivenza praticabile per le imprese su larga scala.
Ciò che deve essere riconsiderato esattamente è il livello di fiducia concesso agli appaltatori di gestione. Un accordo sul livello del servizio (SLA) che promette il 99% di uptime è inutile se non impone anche una finestra di patch di 24 ore per le vulnerabilità critiche. L'allineamento aziendale deve spostarsi per dare priorità all'igiene della sicurezza rispetto alla comodità operativa.
Resilienza architettonica attraverso la microsegmentazione
Il fulcro del cambiamento consiste nel trattare ogni piattaforma come un potenziale punto di violazione. I team di sicurezza devono implementare la microsegmentazione basata sull'identità per tutti i sistemi gestiti da terze parti. Ciò garantisce che, anche se un appaltatore non riesce a correggere una vulnerabilità, l'attaccante non possa muoversi lateralmente verso set di dati più sensibili. L'accesso alle cartelle cliniche dovrebbe richiedere un flusso di autenticazione separato e con una garanzia più elevata rispetto all'accesso a un portale di reclutamento.
Questo incidente rappresenta una doccia fredda per il settore. Dimostra che anche le agenzie di intelligence più sofisticate sono vulnerabili a errori amministrativi di base. La difesa proattiva richiede l'automazione della scansione delle vulnerabilità e l'applicazione di tempistiche rigorose per le patch. L'obiettivo è ridurre la finestra di time-to-exploit a un punto in cui gli attaccanti trovino sfavorevole il rapporto sforzo-ricompensa.
Il piano d'azione del CISO per i prossimi dodici mesi
I leader della sicurezza devono adottare misure immediate per verificare le proprie dipendenze da terze parti e la segmentazione interna. La seguente checklist funge da tabella di marcia pragmatica per prevenire un simile fallimento sistemico.
- Verificare gli SLA delle patch di terze parti: Rivedere tutti i contratti con i fornitori di servizi gestiti. Imporre una finestra massima di 48 ore per l'applicazione delle patch di sicurezza critiche dopo la divulgazione del fornitore.
- Implementare la crittografia dei dati a riposo con chiavi granulari: Assicurarsi che, anche se un database viene esfiltrato, i dati rimangano illeggibili. Diverse categorie di dati, come i file HR e le cartelle cliniche, devono utilizzare chiavi di crittografia diverse.
- Imporre la scansione continua delle vulnerabilità: Non fare affidamento sui report degli appaltatori. Implementare strumenti interni per scansionare quotidianamente le piattaforme gestite da terze parti alla ricerca di CVE note.
- Applicare la microsegmentazione: Isolare le piattaforme esposte a internet dai database interni. Utilizzare un'architettura Zero Trust in cui ogni richiesta di dati viene ri-autenticata e autorizzata.
- Revisionare i protocolli di accesso degli appaltatori: Limitare i permessi degli appaltatori al minimo assoluto richiesto per i loro compiti specifici. Condurre audit mensili degli account privilegiati per garantire che non si verifichi un accumulo di credenziali.
- Condurre esercitazioni di risposta agli incidenti per guasti di terze parti: Simulare uno scenario in cui una piattaforma gestita da un appaltatore sia completamente compromessa. Testare la capacità dell'organizzazione di contenere la violazione e proteggere gli asset principali.
La sopravvivenza nel panorama attuale dipende dall'architettura e dalla velocità. L'obiettivo non è prevenire tutte le violazioni, ma garantire che una compromissione non diventi una catastrofe. Le organizzazioni devono accettare che i sistemi occasionalmente rimarranno indietro con le patch. L'obiettivo architettonico è assicurarsi che il loro raggio d'azione sia della dimensione di un armadio, non di un magazzino.
Fonti
- Federal Bureau of Investigation (FBI) Cyber Division Statement.
- Reuters Investigative Reporting on Accenture and Oracle PeopleSoft.
- Oracle Security Alerts (June 2026).
- Google Cloud Threat Intelligence Reports on ShinyHunters Campaigns.
- CISA Vulnerability Management Guidelines.
Dichiarazione di non responsabilità: questo articolo è solo a scopo informativo ed educativo e non sostituisce un audit professionale di cybersicurezza o un servizio di risposta agli incidenti.



Ci vediamo dall'altra parte.
La nostra soluzione di archiviazione e-mail crittografata end-to-end fornisce i mezzi più potenti per lo scambio sicuro dei dati, garantendo la sicurezza e la privacy dei tuoi dati.
/ Creare un account gratuito
