


Η συντόμευση τρίτου μέρους που εξέθεσε οκτώ εκατομμύρια δανικές ταυτότητες

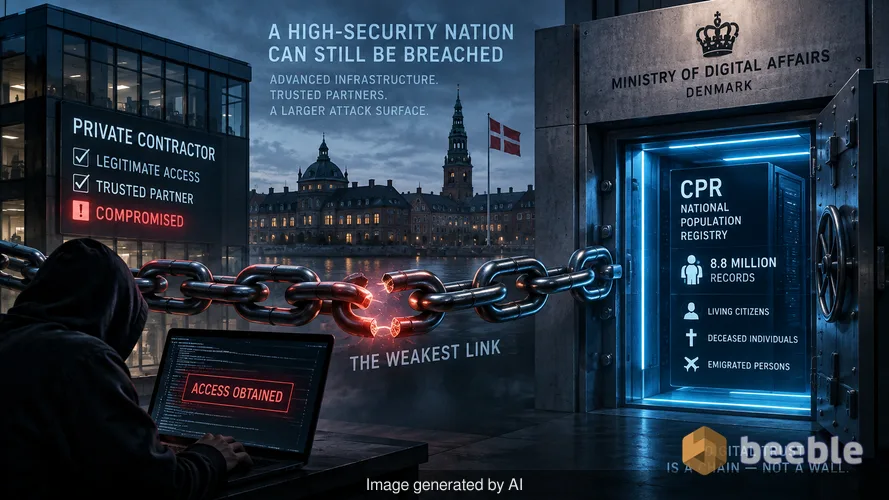
Ένα θησαυροφυλάκιο υψηλής ασφαλείας είναι τόσο ισχυρό όσο το κλειδί που κρατά ο επιστάτης. Τη Δευτέρα, το Υπουργείο Ψηφιακών Υποθέσεων της Δανίας επιβεβαίωσε ότι μη εξουσιοδοτημένα άτομα απέκτησαν πρόσβαση στο εθνικό μητρώο πληθυσμού, μια βάση δεδομένων γνωστή ως CPR. Η παραβίαση αποτελεί μια συστημική αποτυχία που επηρεάζει 8,8 εκατομμύρια ανθρώπους. Αυτός ο αριθμός προκαλεί έκπληξη, καθώς η Δανία έχει πληθυσμό μόλις έξι εκατομμυρίων. Τα δεδομένα περιλαμβάνουν αρχεία για θανόντες και άτομα που μετανάστευσαν πριν από χρόνια. Η Christina Egelund, Υπουργός Ψηφιακών Υποθέσεων, χαρακτήρισε το γεγονός ως ένα εξαιρετικά σοβαρό περιστατικό. Η έρευνα βρίσκεται σε πρώιμο στάδιο, αλλά η μέθοδος εισόδου είναι σαφής. Οι επιτιθέμενοι δεν παραβίασαν απευθείας την κυβερνητική υποδομή. Αντίθετα, έθεσαν σε κίνδυνο μια ιδιωτική δανική εταιρεία που κατείχε νόμιμη πρόσβαση στο μητρώο.
Αυτό το περιστατικό αποτελεί κλασικό παράδειγμα ενός αρχιτεκτονικού παραδόξου. Η Δανία είναι ένα από τα πιο ψηφιοποιημένα έθνη στον κόσμο. Η κυβέρνηση επενδύει εκατομμύρια σε ασφαλείς υποδομές και ανθεκτικά πλαίσια. Ωστόσο, το σύστημα βασίζεται σε ένα αποκεντρωμένο δίκτυο ιδιωτικών εργολάβων για να λειτουργήσει. Όταν ένας από αυτούς τους εργολάβους αποτυγχάνει να διατηρήσει μια ισχυρή άμυνα, ολόκληρη η εθνική βάση δεδομένων γίνεται ένα εκμεταλλεύσιμο περιουσιακό στοιχείο. Από την πλευρά του κινδύνου, πρόκειται για μια καταστροφή της εφοδιαστικής αλυσίδας. Οι χάκερ βρήκαν τον πιο αδύναμο κρίκο σε μια αλυσίδα εμπιστοσύνης και τον χρησιμοποίησαν για να προσπεράσουν κάθε τείχος προστασίας που είχε θέσει η κυβέρνηση.
Η αρχιτεκτονική μιας εθνικής κρίσης ταυτότητας
Το μητρώο CPR είναι η ραχοκοκαλιά της δανικής ζωής. Περιέχει ονόματα, διευθύνσεις και αριθμούς κοινωνικής ασφάλισης. Στη Δανία, αυτός ο αριθμός είναι ένα καθολικό κλειδί. Απαιτείται για την υγειονομική περίθαλψη, τις τραπεζικές συναλλαγές, την απασχόληση και τις φορολογικές δηλώσεις. Όταν 8,8 εκατομμύρια από αυτούς τους αριθμούς τίθενται σε κίνδυνο, ο επιτιθέμενος αποκτά την ικανότητα να υποδυθεί σχεδόν κάθε πολίτη και πρώην κάτοικο της χώρας. Δεν πρόκειται για μια απλή διαρροή διευθύνσεων ηλεκτρονικού ταχυδρομείου. Είναι η κλοπή μόνιμων, αμετάβλητων αναγνωριστικών ταυτότητας.
Στο παρασκήνιο, το Υπουργείο Ψηφιακών Υποθέσεων χαρτογραφεί την έκταση της μη εξουσιοδοτημένης πρόσβασης. Οι χάκερ εισήλθαν μέσω μιας εταιρείας που παρέχει υπηρεσίες οι οποίες απαιτούν δεδομένα μητρώου. Σε αρχιτεκτονικό επίπεδο, αυτού του είδους η πρόσβαση παρέχεται συχνά μέσω ενός API ή μιας ειδικής πύλης. Εάν η εταιρεία δεν επιβάλλει αυστηρούς ελέγχους πρόσβασης, ένας και μόνο παραβιασμένος λογαριασμός υπαλλήλου παρέχει μια διαδρομή προς εκατομμύρια αρχεία. Αυτό είναι το "zero trust" ως πορτιέρης VIP κλαμπ σε κάθε εσωτερική πόρτα, αλλά σε αυτή την περίπτωση, ο πορτιέρης κοιμόταν στην πλαϊνή είσοδο. Η κυβέρνηση δεν έχει ανακαλέσει ακόμη την πρόσβαση της εταιρείας, γεγονός που υποδηλώνει ότι εξακολουθούν να προσπαθούν να εντοπίσουν τη συγκεκριμένη ευπάθεια ή διατηρούν τη σύνδεση για να παρακολουθούν τη συνεχιζόμενη κακόβουλη δραστηριότητα.
Γιατί ο αριθμός των θυμάτων υπερβαίνει τον πληθυσμό
Πολλοί πολίτες μπερδεύτηκαν από το νούμερο των 8,8 εκατομμυρίων. Εάν η χώρα έχει έξι εκατομμύρια κατοίκους, η κλίμακα της παραβίασης φαίνεται αδύνατη. Το μητρώο είναι ένα ιστορικό καθολικό. Διατηρεί δεδομένα για οποιονδήποτε έχει ζήσει ποτέ στη Δανία ή κατείχε άδεια διαμονής. Κατά συνέπεια, η δεξαμενή δεδομένων είναι τεράστια. Για έναν χάκερ, αυτό είναι ένα χρυσωρυχείο. Τα αποβιώσαντα άτομα αποτελούν κύριους στόχους για απάτη ταυτότητας, επειδή τα αρχεία τους σπάνια παρακολουθούνται για νέα δραστηριότητα. Οι μετανάστες είναι παρομοίως ευάλωτοι. Μπορεί να μην ελέγχουν τις δανικές πιστωτικές αναφορές ή τις κυβερνητικές πύλες για χρόνια, δίνοντας στους επιτιθέμενους έναν κρυφό τρόπο να ανοίγουν λογαριασμούς ή να ξεπλένουν χρήματα χρησιμοποιώντας νόμιμες ταυτότητες.
Πρόσφατα συμβουλεύτηκα έναν αναλυτή ψηφιακών πειστηρίων που ασχολείται με παρόμοιες παραβιάσεις μητρώων. Σημείωσε ότι οι χάκερ δίνουν προτεραιότητα σε αυτά τα μεγάλα, ιστορικά σύνολα δεδομένων επειδή οι πληροφορίες είναι διαχρονικές. Μια διεύθυνση μπορεί να αλλάξει, αλλά ένας αριθμός CPR παραμένει στατικός για όλη τη ζωή. Από την πλευρά του τελικού χρήστη, πρόκειται για μια μόνιμη αύξηση της προσωπικής επιφάνειας επίθεσης. Μόλις αυτά τα δεδομένα βρεθούν στο dark web, παραμένουν εκεί. Δεν υπάρχει επαναφορά κωδικού πρόσβασης για έναν εθνικό αριθμό ταυτότητας. Η εμπιστευτικότητα της Τριάδας CIA έχει διαρραγεί θεμελιωδώς για ένα σημαντικό μέρος του ευρωπαϊκού πληθυσμού.
Ο κίνδυνος της συντόμευσης μέσω τρίτων
Οι οργανισμοί συχνά αντιμετωπίζουν τους εξωτερικούς προμηθευτές ως επέκταση της δικής τους ασφαλούς περιμέτρου. Αυτό είναι λάθος. Όσον αφορά την ακεραιότητα των δεδομένων, είστε τόσο ασφαλείς όσο ο λιγότερο ασφαλής προμηθευτής στο σύστημά σας. Αυτή η δανική εταιρεία ήταν ένας έμπιστος συνεργάτης. Είχε νόμιμη εντολή πρόσβασης στο μητρώο. Αυτή η νόμιμη πρόσβαση μετατράπηκε σε ψηφιακό Δούρειο Ίππο. Οι επιτιθέμενοι αναζητούν αυτές τις μεσαίες εταιρείες επειδή συχνά στερούνται τις ιατροδικαστικές ικανότητες ή την 24ωρη παρακολούθηση SOC μιας εθνικής κυβέρνησης.
Η αξιολόγηση της επιφάνειας επίθεσης μιας κυβερνητικής οντότητας πρέπει να περιλαμβάνει κάθε εξωτερική οντότητα με στοιχεία σύνδεσης. Προληπτικά μιλώντας, ένα μητρώο αυτής της σημασίας θα έπρεπε να απαιτεί λεπτομερή πρόσβαση. Σπάνια υπάρχει λόγος για μια μεμονωμένη ιδιωτική εταιρεία να έχει τη δυνατότητα να αντλεί αρχεία για 8,8 εκατομμύρια ανθρώπους. Εάν η εταιρεία εξυπηρετεί μόνο μια συγκεκριμένη περιοχή ή δημογραφική ομάδα, η πρόσβασή της θα έπρεπε να αντικατοπτρίζει αυτόν τον περιορισμό. Αυτό το περιστατικό αποδεικνύει ότι η Δανία παρείχε ευρεία, συστημική πρόσβαση σε μια εταιρεία που δεν μπορούσε να την υπερασπιστεί.
Τακτικές συμβουλές για οργανισμούς και πολίτες
Εάν διευθύνετε μια επιχείρηση που βασίζεται στην πρόσβαση σε δεδομένα τρίτων, πρέπει να ελέγξετε τις άδειές σας αμέσως. Μην περιμένετε μια ειδοποίηση παραβίασης για να συνειδητοποιήσετε ότι ένας προμηθευτής έχει περισσότερη πρόσβαση από όση απαιτείται. Πέρα από τις ενημερώσεις ασφαλείας, η πιο αποτελεσματική άμυνα είναι η αρχή του ελάχιστου προνομίου. Εάν ένας συνεργάτης χρειάζεται μόνο να επαληθεύει χίλια αρχεία το μήνα, μην του δίνετε ανοιχτή πρόσβαση σε ολόκληρη τη βάση δεδομένων σας.
Για τα άτομα που επηρεάζονται στη Δανία, η κατάσταση απαιτεί αντιδραστικά μέτρα. Η κυβέρνηση δεν έχει ακόμη εντοπίσει τους δράστες, αλλά τα δεδομένα είναι πιθανότατα ήδη στα χέρια μεσαζόντων.
- Παρακολουθήστε τα αρχεία καταγραφής MitID και NemID για μη εξουσιοδοτημένες προσπάθειες σύνδεσης.
- Ενεργοποιήστε ειδοποιήσεις πίστωσης μέσω της τράπεζάς σας για να εντοπίσετε τυχόν νέους λογαριασμούς που ανοίχτηκαν στο όνομά σας.
- Να είστε δύσπιστοι με τυχόν τηλεφωνήματα ή μηνύματα ηλεκτρονικού ταχυδρομείου που χρησιμοποιούν τον αριθμό CPR σας για να επαληθεύσουν την ταυτότητά σας. Οι χάκερ χρησιμοποιούν αυτές τις πληροφορίες για να οικοδομήσουν εμπιστοσύνη κατά τη διάρκεια επιθέσεων κοινωνικής μηχανικής.
- Χρησιμοποιήστε έναν διαχειριστή κωδικών πρόσβασης και μοναδικούς κωδικούς για κάθε υπηρεσία, ώστε να αποτρέψετε επιθέσεις credential stuffing εάν κλάπηκαν άλλα δεδομένα μαζί με τους αριθμούς CPR.
Ο δρόμος προς τη συστημική ανθεκτικότητα
Αυτή η παραβίαση υπενθυμίζει ότι τα δεδομένα είναι ένα τοξικό περιουσιακό στοιχείο. Όσο περισσότερα κατέχετε, τόσο μεγαλύτερος είναι ο κίνδυνος για τον οργανισμό σας. Το ψηφιακό υπουργείο της Δανίας βρίσκεται τώρα στη δύσκολη θέση να προσπαθεί να ασφαλίσει την πόρτα του στάβλου αφού το άλογο έχει ήδη φύγει. Η έρευνα θα αποκαλύψει τελικά εάν η εταιρεία χρησιμοποιούσε έλεγχο ταυτότητας πολλαπλών παραγόντων ή εάν άφησε μια βάση δεδομένων εκτεθειμένη στο δημόσιο διαδίκτυο. Ανεξάρτητα από την τεχνική ριζική αιτία, η συστημική αποτυχία είναι η έλλειψη εποπτείας στα σημεία εισόδου τρίτων.
Πρέπει να κινηθούμε προς ένα μοντέλο αποκεντρωμένης ταυτότητας όπου η κυβέρνηση δεν θα χρειάζεται να παραδίδει μαζικά αρχεία σε ιδιωτικές εταιρείες. Τεχνολογίες όπως οι αποδείξεις μηδενικής γνώσης (zero-knowledge proofs) θα μπορούσαν να επιτρέψουν σε μια εταιρεία να επαληθεύσει την ηλικία ή τη διαμονή ενός πολίτη χωρίς να δει ή να αποθηκεύσει ποτέ τον αριθμό CPR του. Μέχρι τέτοια συστήματα να γίνουν κρίσιμης σημασίας, θα βλέπουμε επανάληψη αυτού του περιστατικού. Η κυβέρνηση της Δανίας πρέπει τώρα να αποφασίσει εάν η ευκολία της ενσωμάτωσης τρίτων αξίζει τον πλήρη συμβιβασμό της ιδιωτικής ζωής των πολιτών της.
Βασικά συμπεράσματα για τους ηγέτες της πληροφορικής
- Διεξαγωγή ολοκληρωμένου ελέγχου όλων των κλειδιών API τρίτων και των πυλών πρόσβασης.
- Εφαρμογή υποχρεωτικού ελέγχου ταυτότητας πολλαπλών παραγόντων για κάθε λογαριασμό προμηθευτή χωρίς εξαίρεση.
- Αναθεώρηση των πολιτικών διατήρησης δεδομένων για να διασφαλιστεί ότι δεν αποθηκεύετε αρχεία για άτομα που δεν χρησιμοποιούν πλέον τις υπηρεσίες σας.
- Επιβολή λεπτομερών ελέγχων πρόσβασης, έτσι ώστε μια παραβίαση σε μια συνεργαζόμενη εταιρεία να περιορίζεται σε ένα μικρό υποσύνολο δεδομένων.
- Δημιουργία ενός σχεδίου απόκρισης σε περιστατικά που αντιμετωπίζει ειδικά τους συμβιβασμούς της εφοδιαστικής αλυσίδας.
Πηγές:
- NIST Special Publication 800-161 (Supply Chain Risk Management)
- Danish Ministry of Digital Affairs Press Release (Oct 2026)
- MITRE ATT&CK Framework: Trusted Relationship (T1199)
- GDPR Article 32: Security of Processing
Αποποίηση ευθύνης: Αυτό το άρθρο προορίζεται μόνο για ενημερωτικούς και εκπαιδευτικούς σκοπούς και δεν αντικαθιστά έναν επαγγελματικό έλεγχο κυβερνοασφάλειας ή μια υπηρεσία απόκρισης σε περιστατικά.



Τα λέμε στην άλλη πλευρά.
Η από άκρη σε άκρη κρυπτογραφημένη λύση ηλεκτρονικού ταχυδρομείου και αποθήκευσης στο cloud παρέχει τα πιο ισχυρά μέσα ασφαλούς ανταλλαγής δεδομένων, εξασφαλίζοντας την ασφάλεια και το απόρρητο των δεδομένων σας.
/ Εγγραφείτε δωρεάν
