


Le raccourci tiers qui a exposé huit millions d'identités danoises

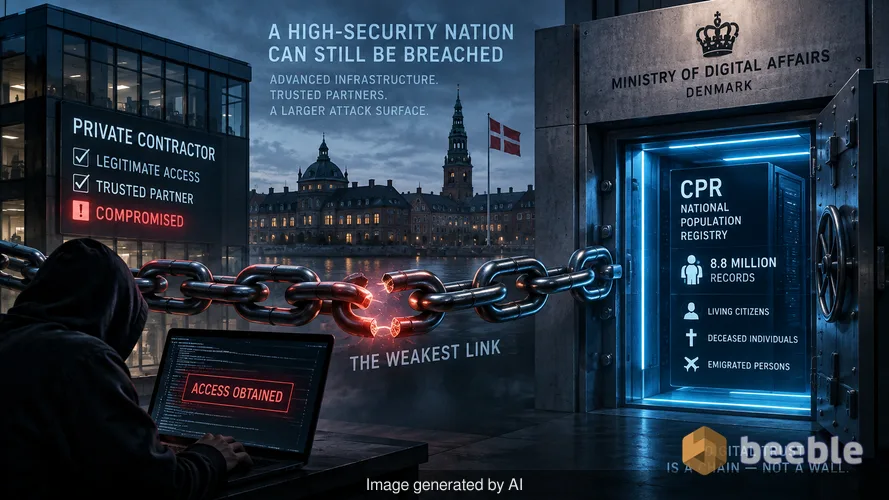
Un coffre-fort de haute sécurité n'est aussi solide que la clé détenue par le concierge. Lundi, le ministère danois des Affaires numériques a confirmé que des individus non autorisés ont accédé au registre national de la population, une base de données connue sous le nom de CPR. La brèche est une défaillance systémique qui affecte 8,8 millions de personnes. Ce chiffre est frappant car le Danemark compte une population de seulement six millions d'habitants. Les données incluent des dossiers de personnes décédées et de celles qui ont émigré il y a des années. Christina Egelund, la ministre des Affaires numériques, a qualifié l'événement d'incident extrêmement grave. L'enquête en est à ses débuts, mais le mode d'entrée est clair. Les attaquants n'ont pas directement forcé l'infrastructure gouvernementale. Au lieu de cela, ils ont compromis une entreprise privée danoise qui détenait un accès légitime et légal au registre.
Cet incident est un exemple d'école de paradoxe architectural. Le Danemark est l'une des nations les plus numérisées au monde. Le gouvernement investit des millions dans une infrastructure sécurisée et des cadres résilients. Cependant, le système repose sur un réseau décentralisé de prestataires privés pour fonctionner. Lorsqu'un de ces prestataires ne parvient pas à maintenir une défense robuste, l'ensemble de la base de données nationale devient un actif exploitable. Du point de vue du risque, il s'agit d'une catastrophe de la chaîne d'approvisionnement. Les pirates ont trouvé le maillon le plus faible d'une chaîne de confiance et l'ont utilisé pour contourner tous les pare-feu mis en place par le gouvernement.
L'architecture d'une crise d'identité nationale
Le registre CPR est l'épine dorsale de la vie danoise. Il contient les noms, adresses et numéros de sécurité sociale. Au Danemark, ce numéro est une clé universelle. Il est requis pour les soins de santé, les services bancaires, l'emploi et les déclarations fiscales. Lorsque 8,8 millions de ces numéros sont compromis, l'acteur de la menace acquiert la capacité d'usurper l'identité de presque chaque citoyen et ancien résident du pays. Il ne s'agit pas d'une simple fuite d'adresses e-mail. C'est le vol de marqueurs d'identité permanents et immuables.
En coulisses, le ministère des Affaires numériques cartographie l'étendue de l'accès non autorisé. Les pirates sont entrés par le biais d'une entreprise qui fournit des services nécessitant les données du registre. Au niveau architectural, ce type d'accès est souvent accordé via une API ou un portail dédié. Si l'entreprise n'applique pas de contrôles d'accès stricts, un seul compte d'employé compromis ouvre une voie vers des millions de dossiers. C'est le principe du "zero trust" agissant comme un videur de club VIP à chaque porte interne, mais dans ce cas, le videur dormait à l'entrée latérale. Le gouvernement n'a pas encore révoqué l'accès de l'entreprise, ce qui suggère qu'ils tentent toujours d'identifier la vulnérabilité spécifique ou qu'ils maintiennent la connexion pour surveiller l'activité malveillante en cours.
Pourquoi le nombre de victimes dépasse la population
De nombreux citoyens ont été déroutés par le chiffre de 8,8 millions. Si le pays compte six millions d'habitants, l'ampleur de la brèche semble impossible. Le registre est un grand livre historique. Il conserve les données de toute personne ayant vécu au Danemark ou ayant détenu un permis de séjour. Par conséquent, le pool de données est massif. Pour un pirate, c'est une mine d'or. Les personnes décédées sont des cibles privilégiées pour la fraude à l'identité car leurs dossiers sont rarement surveillés pour de nouvelles activités. Les émigrés sont tout aussi vulnérables. Ils peuvent ne pas consulter les rapports de crédit danois ou les portails gouvernementaux pendant des années, offrant aux attaquants un moyen furtif d'ouvrir des comptes ou de blanchir de l'argent en utilisant des identités légitimes.
J'ai récemment consulté un analyste en criminalistique numérique qui traite des brèches de registres similaires. Il a noté que les pirates privilégient ces grands ensembles de données historiques car les informations sont pérennes. Une adresse peut changer, mais un numéro CPR reste statique à vie. Du point de vue de l'utilisateur final, il s'agit d'une augmentation permanente de la surface d'attaque personnelle. Une fois que ces données sont sur le dark web, elles y restent. Il n'y a pas de réinitialisation de mot de passe pour un numéro d'identité nationale. La confidentialité de la triade CIA a été fondamentalement brisée pour une partie importante de la population européenne.
Le danger du raccourci tiers
Les organisations traitent souvent les fournisseurs tiers comme une extension de leur propre périmètre de sécurité. C'est une erreur. En termes d'intégrité des données, vous n'êtes aussi sécurisé que le fournisseur le moins sécurisé de votre écosystème. Cette entreprise danoise était un partenaire de confiance. Elle avait un mandat légal pour accéder au registre. Cet accès légal est devenu un cheval de Troie numérique. Les attaquants recherchent ces entreprises de taille moyenne car elles manquent souvent de capacités de criminalistique ou de surveillance SOC 24/7 d'un gouvernement national.
L'évaluation de la surface d'attaque d'une entité gouvernementale doit inclure chaque entité externe disposant d'un identifiant. De manière proactive, un registre de cette importance devrait exiger un accès granulaire. Il y a rarement une raison pour qu'une seule entreprise privée ait la capacité d'extraire les dossiers de 8,8 millions de personnes. Si l'entreprise ne dessert qu'une région ou une démographie spécifique, son accès devrait refléter cette limitation. Cet incident démontre que le Danemark a accordé un accès systémique large à une entreprise qui ne pouvait pas le défendre.
Conseils tactiques pour les organisations et les citoyens
Si vous gérez une entreprise qui repose sur l'accès à des données tierces, vous devez auditer vos autorisations immédiatement. N'attendez pas une notification de brèche pour réaliser qu'un fournisseur a plus d'accès qu'il n'en nécessite. Au-delà des correctifs, la défense la plus efficace est le principe du moindre privilège. Si un partenaire n'a besoin de vérifier que mille dossiers par mois, ne lui donnez pas un accès ouvert à l'intégralité de votre base de données.
Pour les individus concernés au Danemark, la situation nécessite des mesures réactives. Le gouvernement n'a pas encore identifié les auteurs, mais les données sont probablement déjà entre les mains de courtiers.
- Surveillez vos journaux MitID et NemID pour toute tentative de connexion non autorisée.
- Activez les alertes de crédit via votre banque pour repérer tout nouveau compte ouvert en votre nom.
- Soyez sceptique face à tout appel téléphonique ou e-mail utilisant votre numéro CPR pour vérifier votre identité ; les pirates utilisent ces informations pour instaurer la confiance lors d'attaques d'ingénierie sociale.
- Utilisez un gestionnaire de mots de passe et des mots de passe uniques pour chaque service afin de prévenir les attaques par bourrage d'identifiants si d'autres données ont été volées en même temps que les numéros CPR.
Le chemin vers la résilience systémique
Cette brèche est un rappel que les données sont un actif toxique. Plus vous en détenez, plus le risque pour votre organisation est élevé. Le ministère numérique du Danemark se trouve maintenant dans la position difficile d'essayer de fermer la porte de l'étable après que le cheval s'est échappé. L'enquête finira par révéler si l'entreprise utilisait l'authentification multi-facteurs ou si elle a laissé une base de données exposée sur l'internet public. Quelle que soit la cause technique profonde, la défaillance systémique réside dans le manque de surveillance des points d'entrée tiers.
Nous devons évoluer vers un modèle d'identité décentralisé où le gouvernement n'a pas besoin de remettre des fichiers volumineux à des entreprises privées. Des technologies comme les preuves à divulgation nulle de connaissance (zero-knowledge proofs) pourraient permettre à une entreprise de vérifier l'âge ou la résidence d'un citoyen sans jamais voir ni stocker son numéro CPR. Tant que de tels systèmes ne seront pas critiques, nous verrons une répétition de cet incident. Le gouvernement danois doit maintenant décider si la commodité de l'intégration tierce vaut la compromission totale de la vie privée de ses citoyens.
Points clés à retenir pour les leaders IT
- Effectuer un audit complet de toutes les clés API et portails d'accès tiers.
- Mettre en œuvre l'authentification multi-facteurs obligatoire pour chaque compte fournisseur, sans exception.
- Revoir les politiques de rétention des données pour s'assurer de ne pas stocker de dossiers pour des personnes qui n'utilisent plus vos services.
- Appliquer des contrôles d'accès granulaires afin qu'une brèche chez un partenaire soit limitée à un petit sous-ensemble de données.
- Élaborer un plan de réponse aux incidents qui traite spécifiquement des compromissions de la chaîne d'approvisionnement.
Sources :
- NIST Special Publication 800-161 (Supply Chain Risk Management)
- Danish Ministry of Digital Affairs Press Release (Oct 2026)
- MITRE ATT&CK Framework: Trusted Relationship (T1199)
- GDPR Article 32: Security of Processing
Avertissement : Cet article est fourni à titre informatif et éducatif uniquement et ne remplace pas un audit professionnel de cybersécurité ou un service de réponse aux incidents.



On se retrouve de l'autre côté.
Notre solution de messagerie cryptée de bout en bout et de stockage en nuage constitue le moyen le plus puissant d'échanger des données en toute sécurité, garantissant ainsi la sûreté et la confidentialité de vos données.
/ Créer un compte gratuit
