


Die Drittanbieter-Abkürzung, die acht Millionen dänische Identitäten offenlegte

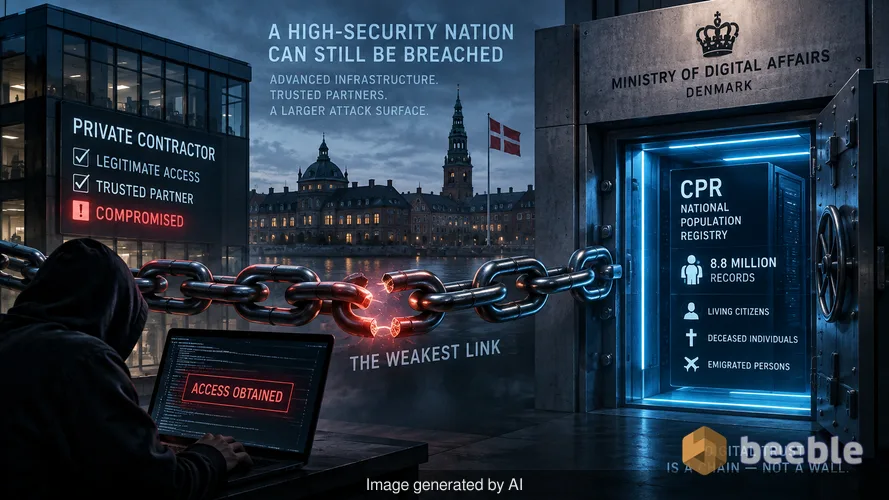
Ein Hochsicherheitstresor ist nur so stark wie der Schlüssel, den der Hausmeister in den Händen hält. Am Montag bestätigte das dänische Ministerium für Digitalisierung, dass unbefugte Personen Zugriff auf das nationale Melderegister, eine als CPR bekannte Datenbank, erhalten haben. Die Sicherheitslücke ist ein systemisches Versagen, das 8,8 Millionen Menschen betrifft. Diese Zahl ist deshalb so erschreckend, weil Dänemark nur sechs Millionen Einwohner hat. Die Daten umfassen Datensätze von Verstorbenen und Personen, die vor Jahren ausgewandert sind. Christina Egelund, die Ministerin für Digitalisierung, bezeichnete das Ereignis als einen äußerst schwerwiegenden Vorfall. Die Ermittlungen stehen noch am Anfang, aber die Methode des Eindringens ist klar. Die Angreifer haben nicht direkt die staatliche Infrastruktur gehackt. Stattdessen kompromittierten sie ein privates dänisches Unternehmen, das über einen legitimen, legalen Zugang zum Register verfügte.
Dieser Vorfall ist ein Paradebeispiel für ein architektonisches Paradoxon. Dänemark ist eine der am stärksten digitalisierten Nationen der Welt. Die Regierung investiert Millionen in eine sichere Infrastruktur und belastbare Frameworks. Das System ist jedoch auf ein dezentrales Netz privater Auftragnehmer angewiesen, um zu funktionieren. Wenn einer dieser Auftragnehmer es versäumt, eine robuste Verteidigung aufrechtzuerhalten, wird die gesamte nationale Datenbank zu einem ausnutzbaren Gut. Aus der Risikoperspektive handelt es sich um eine Katastrophe in der Lieferkette. Die Hacker fanden das schwächste Glied in einer Vertrauenskette und nutzten es, um an jeder Firewall vorbeizugehen, die die Regierung installiert hatte.
Die Architektur einer nationalen Identitätskrise
Das CPR-Register ist das Rückgrat des dänischen Lebens. Es enthält Namen, Adressen und Sozialversicherungsnummern. In Dänemark ist diese Nummer ein universeller Schlüssel. Sie wird für das Gesundheitswesen, das Bankwesen, Beschäftigungsverhältnisse und Steuererklärungen benötigt. Wenn 8,8 Millionen dieser Nummern kompromittiert werden, erhält der Bedrohungsakteur die Möglichkeit, sich als fast jeder Bürger und ehemalige Einwohner des Landes auszugeben. Dies ist kein einfacher Abfluss von E-Mail-Adressen. Es ist der Diebstahl permanenter, unveränderlicher Identitätsmerkmale.
Hinter den Kulissen kartiert das Ministerium für Digitalisierung das Ausmaß des unbefugten Zugriffs. Die Hacker drangen über ein Unternehmen ein, das Dienstleistungen anbietet, die Registerdaten erfordern. Auf architektonischer Ebene wird diese Art von Zugriff häufig über eine API oder ein spezielles Portal gewährt. Wenn das Unternehmen keine strengen Zugriffskontrollen durchsetzt, bietet ein einziges kompromittiertes Mitarbeiterkonto einen Pfad zu Millionen von Datensätzen. Dies ist Zero Trust wie ein VIP-Club-Türsteher an jeder Innentür, aber in diesem Fall schlief der Türsteher am Seiteneingang. Die Regierung hat den Zugang des Unternehmens noch nicht widerrufen, was darauf hindeutet, dass sie noch versuchen, die spezifische Schwachstelle zu identifizieren, oder die Verbindung aufrechterhalten, um laufende böswillige Aktivitäten zu überwachen.
Warum die Zahl der Opfer die Bevölkerung übersteigt
Viele Bürger waren über die Zahl von 8,8 Millionen verwirrt. Wenn das Land sechs Millionen Einwohner hat, scheint das Ausmaß der Sicherheitslücke unmöglich. Das Register ist jedoch ein historisches Hauptbuch. Es speichert Daten über jeden, der jemals in Dänemark gelebt oder eine Aufenthaltserlaubnis besessen hat. Folglich ist der Datenpool massiv. Für einen Hacker ist dies eine Goldmine. Verstorbene Personen sind Hauptziele für Identitätsbetrug, da ihre Datensätze selten auf neue Aktivitäten überwacht werden. Auswanderer sind ähnlich gefährdet. Sie überprüfen dänische Kreditauskünfte oder Regierungsportale möglicherweise jahrelang nicht, was Angreifern eine heimliche Möglichkeit bietet, Konten zu eröffnen oder Geld unter Verwendung legitimer Identitäten zu waschen.
Ich habe mich kürzlich mit einem Forensik-Analysten beraten, der mit ähnlichen Register-Sicherheitslücken zu tun hat. Er stellte fest, dass Hacker diese großen, historischen Datensätze priorisieren, da die Informationen zeitlos sind. Eine Adresse kann sich ändern, aber eine CPR-Nummer bleibt ein Leben lang statisch. Aus der Sicht des Endnutzers ist dies eine dauerhafte Vergrößerung der persönlichen Angriffsfläche. Sobald diese Daten im Darknet sind, bleiben sie dort. Es gibt kein Zurücksetzen des Passworts für eine nationale Identitätsnummer. Die Vertraulichkeit der CIA-Triade wurde für einen erheblichen Teil der europäischen Bevölkerung grundlegend gebrochen.
Die Gefahr der Drittanbieter-Abkürzung
Organisationen behandeln Drittanbieter oft als eine Erweiterung ihres eigenen Sicherheitsbereichs. Das ist ein Fehler. In Bezug auf die Datenintegrität sind Sie nur so sicher wie der unsicherste Anbieter in Ihrem Stack. Dieses dänische Unternehmen war ein vertrauenswürdiger Partner. Es hatte einen gesetzlichen Auftrag für den Zugriff auf das Register. Dieser legale Zugang wurde zu einem digitalen Trojanischen Pferd. Angreifer suchen nach diesen mittelständischen Firmen, weil ihnen oft die forensischen Fähigkeiten oder die 24/7-SOC-Überwachung einer nationalen Regierung fehlen.
Die Bewertung der Angriffsfläche einer staatlichen Einrichtung muss jede externe Einheit mit einem Login einbeziehen. Proaktiv gesprochen sollte ein Register dieser Bedeutung einen granularen Zugriff erfordern. Es gibt selten einen Grund für ein einzelnes privates Unternehmen, die Möglichkeit zu haben, Datensätze für 8,8 Millionen Menschen abzurufen. Wenn das Unternehmen nur eine bestimmte Region oder Demografie bedient, sollte sein Zugriff diese Einschränkung widerspiegeln. Dieser Vorfall zeigt, dass Dänemark einem Unternehmen, das es nicht verteidigen konnte, einen breiten, systemischen Zugang gewährt hat.
Taktische Ratschläge für Organisationen und Bürger
Wenn Sie ein Unternehmen betreiben, das auf den Datenzugriff durch Dritte angewiesen ist, müssen Sie Ihre Berechtigungen sofort überprüfen. Warten Sie nicht auf eine Benachrichtigung über eine Sicherheitslücke, um festzustellen, dass ein Anbieter mehr Zugriff hat, als er benötigt. Abgesehen vom Patchen ist die effektivste Verteidigung das Prinzip der geringsten Privilegien. Wenn ein Partner nur tausend Datensätze pro Monat verifizieren muss, geben Sie ihm keinen offenen Zugang zu Ihrer gesamten Datenbank.
Für die in Dänemark betroffenen Personen erfordert die Situation reaktive Maßnahmen. Die Regierung hat die Täter noch nicht identifiziert, aber die Daten befinden sich wahrscheinlich bereits in den Händen von Brokern.
- Überwachen Sie Ihre MitID- und NemID-Protokolle auf unbefugte Anmeldeversuche.
- Aktivieren Sie Kreditwarnungen über Ihre Bank, um neue Konten zu erkennen, die in Ihrem Namen eröffnet wurden.
- Seien Sie skeptisch gegenüber Telefonanrufen oder E-Mails, die Ihre CPR-Nummer verwenden, um Ihre Identität zu verifizieren; Hacker nutzen diese Informationen, um bei Social-Engineering-Angriffen Vertrauen aufzubauen.
- Verwenden Sie einen Passwort-Manager und eindeutige Passwörter für jeden Dienst, um Credential-Stuffing-Angriffe zu verhindern, falls neben den CPR-Nummern auch andere Daten gestohlen wurden.
Der Weg zu systemischer Resilienz
Diese Sicherheitslücke ist eine Erinnerung daran, dass Daten ein toxisches Gut sind. Je mehr davon Sie besitzen, desto höher ist das Risiko für Ihre Organisation. Dänemarks Digitalisierungsministerium ist nun in der schwierigen Lage, zu versuchen, das Scheunentor zu sichern, nachdem das Pferd bereits entlaufen ist. Die Untersuchung wird letztendlich zeigen, ob das Unternehmen eine Multi-Faktor-Authentifizierung verwendet hat oder ob sie eine Datenbank für das öffentliche Internet offen gelassen haben. Unabhängig von der technischen Ursache ist das systemische Versagen der Mangel an Aufsicht über die Eintrittspunkte von Drittanbietern.
Wir müssen uns in Richtung eines dezentralen Identitätsmodells bewegen, bei dem die Regierung keine Massendateien an private Firmen übergeben muss. Technologien wie Zero-Knowledge-Proofs könnten es einem Unternehmen ermöglichen, das Alter oder den Wohnsitz eines Bürgers zu verifizieren, ohne jemals seine CPR-Nummer zu sehen oder zu speichern. Bis solche Systeme geschäftskritisch sind, werden wir eine Wiederholung dieses Vorfalls erleben. Die dänische Regierung muss nun entscheiden, ob die Bequemlichkeit der Drittanbieter-Integration die vollständige Kompromittierung der Privatsphäre ihrer Bürger wert ist.
Wichtige Erkenntnisse für IT-Leiter
- Führen Sie ein umfassendes Audit aller API-Schlüssel und Zugangsportale von Drittanbietern durch.
- Implementieren Sie eine obligatorische Multi-Faktor-Authentifizierung für jedes Anbieterkonto ohne Ausnahme.
- Überprüfen Sie die Datenaufbewahrungsrichtlinien, um sicherzustellen, dass Sie keine Datensätze für Personen speichern, die Ihre Dienste nicht mehr nutzen.
- Setzen Sie granulare Zugriffskontrollen durch, damit eine Sicherheitslücke bei einer Partnerfirma auf eine kleine Teilmenge von Daten beschränkt bleibt.
- Erstellen Sie einen Vorfallsreaktionsplan, der speziell Kompromittierungen der Lieferkette adressiert.
Quellen:
- NIST Special Publication 800-161 (Supply Chain Risk Management)
- Pressemitteilung des dänischen Ministeriums für Digitalisierung (Okt. 2026)
- MITRE ATT&CK Framework: Trusted Relationship (T1199)
- DSGVO Artikel 32: Sicherheit der Verarbeitung
Haftungsausschluss: Dieser Artikel dient nur zu Informations- und Bildungszwecken und ersetzt kein professionelles Cybersicherheits-Audit oder einen Incident-Response-Service.



Wir sehen uns auf der anderen Seite.
Unsere Ende-zu-Ende-verschlüsselte E-Mail- und Cloud-Speicherlösung bietet die leistungsfähigsten Mittel für den sicheren Datenaustausch und gewährleistet die Sicherheit und den Schutz Ihrer Daten.
/ Kostenloses Konto erstellen
