


Trečiosios šalies „trumpinys“, atskleidęs aštuonis milijonus Danijos piliečių tapatybių

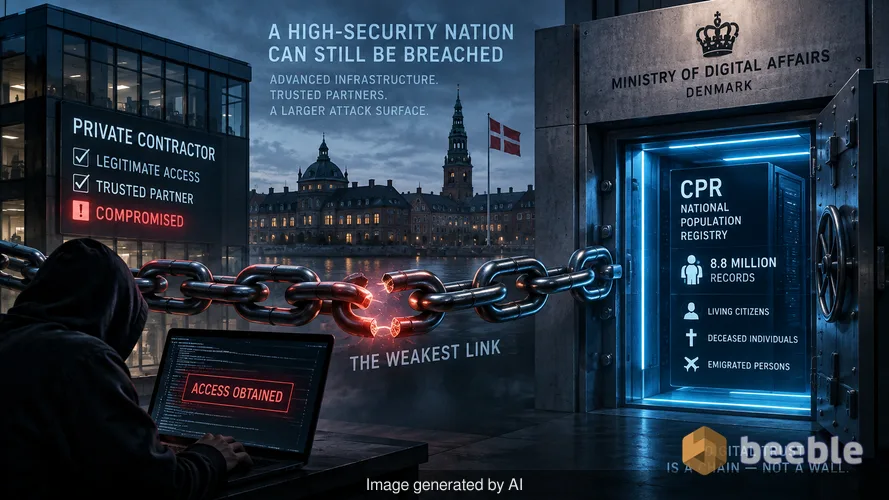
Aukšto saugumo saugykla yra tik tiek stipri, kiek stiprus yra valytojo turimas raktas. Pirmadienį Danijos Skaitmeninių reikalų ministerija patvirtino, kad pašaliniai asmenys gavo prieigą prie nacionalinio gyventojų registro, žinomo kaip CPR duomenų bazė. Šis saugumo pažeidimas yra sisteminė nesėkmė, paveikusi 8,8 milijono žmonių. Šis skaičius stulbinantis, nes Danijoje gyvena tik šeši milijonai gyventojų. Duomenys apima įrašus apie mirusiuosius ir asmenis, kurie emigravo prieš daugelį metų. Skaitmeninių reikalų ministrė Christina Egelund šį įvykį pavadino itin rimtu incidentu. Tyrimas yra pradinėje stadijoje, tačiau patekimo būdas yra aiškus. Užpuolikai tiesiogiai neįsilaužė į vyriausybės infrastruktūrą. Vietoj to, jie pasinaudojo privačia Danijos įmone, kuri turėjo teisėtą ir legalią prieigą prie registro.
Šis incidentas yra vadovėlinis architektūrinio paradokso pavyzdys. Danija yra viena skaitmenizuočiausių valstybių pasaulyje. Vyriausybė investuoja milijonus į saugią infrastruktūrą ir atsparias sistemas. Tačiau sistemos veikimas priklauso nuo decentralizuoto privačių rangovų tinklo. Kai vienas iš šių rangovų nesugeba išlaikyti tvirtos gynybos, visa nacionalinė duomenų bazė tampa išnaudojamu turtu. Rizikos požiūriu tai yra tiekimo grandinės katastrofa. Hakeriai rado silpniausią grandį pasitikėjimo grandinėje ir pasinaudojo ja, kad apeitų visas vyriausybės įdiegtas ugniasienes.
Nacionalinės tapatybės krizės architektūra
CPR registras yra Danijos gyvenimo pagrindas. Jame pateikiami vardai, pavardės, adresai ir socialinio draudimo numeriai. Danijoje šis numeris yra universalus raktas. Jis reikalingas sveikatos priežiūrai, bankininkystei, įsidarbinimui ir mokesčių deklaravimui. Kai 8,8 milijono šių numerių tampa prieinami piktavaliams, grėsmės sukėlėjas įgyja galimybę apsimesti beveik kiekvienu šalies piliečiu ir buvusiu gyventoju. Tai nėra paprastas el. pašto adresų nutekėjimas. Tai nuolatinių, nekeičiamų tapatybės žymenų vagystė.
Užkulisiuose Skaitmeninių reikalų ministerija nustatinėja neteisėtos prieigos mastą. Hakeriai pateko per įmonę, teikiančią paslaugas, kurioms reikalingi registro duomenys. Architektūriniu lygmeniu tokio tipo prieiga dažnai suteikiama per API arba specialų portalą. Jei įmonė netaiko griežtos prieigos kontrolės, viena pažeista darbuotojo paskyra atveria kelią į milijonus įrašų. Tai tarsi „nulinio pasitikėjimo“ (zero trust) modelis, kur prie kiekvienų vidinių durų stovi VIP klubo apsauginis, tačiau šiuo atveju apsauginis užmigo prie šoninio įėjimo. Vyriausybė dar nepanaikino įmonės prieigos, o tai rodo, kad jie vis dar bando nustatyti konkretų pažeidžiamumą arba palaiko ryšį, kad galėtų stebėti vykdomą kenkėjišką veiklą.
Kodėl aukų skaičius viršija gyventojų skaičių
Daugelį piliečių sutrikdė 8,8 milijono skaičius. Jei šalyje gyvena šeši milijonai žmonių, pažeidimo mastas atrodo neįmanomas. Registras yra istorinė knyga. Jame saugomi duomenys apie visus, kurie kada nors gyveno Danijoje arba turėjo leidimą gyventi. Todėl duomenų kiekis yra milžiniškas. Hakeriui tai yra aukso kasykla. Mirusieji yra pagrindiniai sukčiavimo tapatybe taikiniai, nes jų įrašai retai stebimi dėl naujos veiklos. Emigrantai yra panašiai pažeidžiami. Jie gali daugelį metų netikrinti Danijos kredito ataskaitų ar vyriausybės portalų, suteikdami užpuolikams slaptą būdą atidaryti sąskaitas ar plauti pinigus naudojant teisėtas tapatybes.
Neseniai konsultavausi su teismo ekspertizės analitiku, kuris nagrinėja panašius registrų pažeidimus. Jis pažymėjo, kad hakeriai teikia pirmenybę šiems dideliems istoriniams duomenų rinkiniams, nes informacija yra „amžinai žalia“. Adresas gali pasikeisti, tačiau CPR numeris išlieka nepakitęs visą gyvenimą. Galutinio vartotojo požiūriu, tai yra nuolatinis asmeninės atakos lauko padidėjimas. Kai šie duomenys atsiduria „tamsiajame žiniatinklyje“ (dark web), jie ten ir lieka. Nacionalinės tapatybės numerio slaptažodžio atstatyti neįmanoma. C-I-A triados konfidencialumas buvo iš esmės pažeistas didelei daliai Europos gyventojų.
Trečiosios šalies „trumpinio“ pavojus
Organizacijos dažnai vertina trečiųjų šalių tiekėjus kaip savo saugaus perimetro tęsinį. Tai klaida. Kalbant apie duomenų vientisumą, esate tik tiek saugūs, kiek saugus yra mažiausiai saugus jūsų tiekėjas. Ši Danijos įmonė buvo patikimas partneris. Ji turėjo teisinį įgaliojimą naudotis registru. Ši teisinė prieiga tapo skaitmeniniu Trojos arkliu. Užpuolikai ieško tokių vidutinės rinkos įmonių, nes joms dažnai trūksta teismo ekspertizės galimybių arba 24/7 veikiančio saugumo operacijų centro (SOC) stebėjimo, kurį turi nacionalinė vyriausybė.
Vertinant vyriausybinio subjekto atakos lauką, būtina įtraukti kiekvieną išorinį subjektą, turintį prisijungimo duomenis. Kalbant proaktyviai, tokios svarbos registrui turėtų būti taikoma granuliuota prieiga. Retai pasitaiko priežasčių, kodėl viena privati įmonė turėtų turėti galimybę gauti 8,8 milijono žmonių įrašus. Jei įmonė aptarnauja tik tam tikrą regioną ar demografinę grupę, jos prieiga turėtų atspindėti šį apribojimą. Šis incidentas rodo, kad Danija suteikė plačią, sisteminę prieigą įmonei, kuri negalėjo jos apginti.
Taktiniai patarimai organizacijoms ir piliečiams
Jei valdote verslą, kuris priklauso nuo trečiųjų šalių duomenų prieigos, privalote nedelsdami atlikti savo leidimų auditą. Nelaukite pranešimo apie pažeidimą, kad suprastumėte, jog tiekėjas turi daugiau prieigos teisių nei jam reikia. Be programinės įrangos atnaujinimo, efektyviausia gynyba yra mažiausių privilegijų principas. Jei partneriui reikia patikrinti tik tūkstantį įrašų per mėnesį, nesuteikite jiems atviro kanalo prie visos savo duomenų bazės.
Asmenims, nukentėjusiems Danijoje, situacija reikalauja reaktyvių priemonių. Vyriausybė dar nenustatė kaltininkų, tačiau duomenys tikriausiai jau yra tarpininkų rankose.
- Stebėkite savo „MitID“ ir „NemID“ žurnalus dėl neteisėtų bandymų prisijungti.
- Įjunkite kredito pranešimus per savo banką, kad pastebėtumėte bet kokias jūsų vardu atidarytas naujas sąskaitas.
- Būkite skeptiški dėl bet kokių telefono skambučių ar el. laiškų, kuriuose jūsų tapatybei patvirtinti naudojamas CPR numeris; hakeriai naudoja šią informaciją pasitikėjimui kurti socialinės inžinerijos atakų metu.
- Naudokite slaptažodžių tvarkyklę ir unikalius slaptažodžius kiekvienai paslaugai, kad išvengtumėte „slaptažodžių užpildymo“ (credential stuffing) atakų, jei kartu su CPR numeriais buvo pavogti ir kiti duomenys.
Kelias link sisteminio atsparumo
Šis pažeidimas primena, kad duomenys yra toksiškas turtas. Kuo daugiau jų turite, tuo didesnė rizika jūsų organizacijai. Danijos skaitmeninių reikalų ministerija dabar atsidūrė sudėtingoje padėtyje, bandydama uždaryti tvarto duris, kai arklys jau pabėgo. Tyrimas galiausiai atskleis, ar įmonė naudojo daugiapakopį atpažinimą, ar paliko duomenų bazę atvirą viešajam internetui. Nepriklausomai nuo techninės pagrindinės priežasties, sisteminė nesėkmė yra trečiųjų šalių įėjimo taškų priežiūros trūkumas.
Turime judėti link decentralizuoto tapatybės modelio, kuriame vyriausybei nereikėtų perduoti didelių duomenų failų privačioms įmonėms. Tokios technologijos kaip „nulinio žinojimo įrodymai“ galėtų leisti įmonei patikrinti piliečio amžių ar gyvenamąją vietą niekada nematant ir nesaugant jų CPR numerio. Kol tokios sistemos netaps kritiškai svarbiomis, matysime šio incidento pasikartojimus. Danijos vyriausybė dabar turi nuspręsti, ar trečiųjų šalių integracijos patogumas yra vertas visiško jos piliečių privatumo praradimo.
Pagrindinės įžvalgos IT vadovams
- Atlikite išsamų visų trečiųjų šalių API raktų ir prieigos portalų auditą.
- Įdiekite privalomą daugiapakopį atpažinimą kiekvienai tiekėjo paskyrai be išimčių.
- Peržiūrėkite duomenų saugojimo politiką, kad įsitikintumėte, jog nesaugote įrašų apie žmones, kurie nebesinaudoja jūsų paslaugomis.
- Taikykite granuliuotą prieigos kontrolę, kad partnerio įmonės pažeidimas būtų apribotas tik nedideliu duomenų poaibių kiekiu.
- Sukurkite incidentų valdymo planą, kuriame būtų konkrečiai aptariami tiekimo grandinės pažeidimai.
Šaltiniai:
- NIST Special Publication 800-161 (Supply Chain Risk Management)
- Danish Ministry of Digital Affairs Press Release (Oct 2026)
- MITRE ATT&CK Framework: Trusted Relationship (T1199)
- GDPR Article 32: Security of Processing
Atsakomybės apribojimas: Šis straipsnis yra skirtas tik informaciniams ir švietimo tikslams ir nepakeičia profesionalaus kibernetinio saugumo audito ar incidentų valdymo paslaugų.



Iki pasimatymo kitoje pusėje.
Pašto ir debesies saugojimo sprendimas suteikia galingiausias saugaus keitimosi duomenimis priemones, užtikrinančias jūsų duomenų saugumą ir privatumą.
/ Sukurti nemokamą paskyrą
