



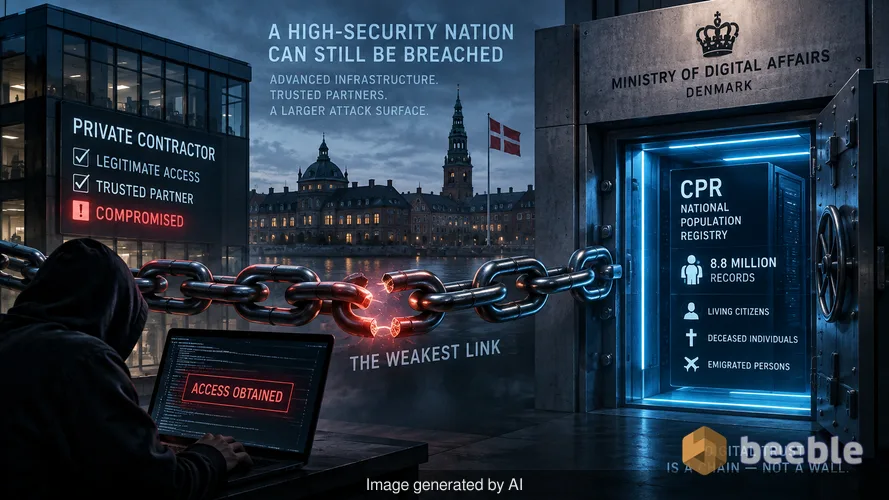
高安全性金库的强度取决于看门人手中的钥匙。周一,丹麦数字化事务部证实,未经授权的人员访问了国家人口登记库(即 CPR 数据库)。这次泄露是一次影响 880 万人的系统性失败。这个数字令人震惊,因为丹麦的人口仅为 600 万。数据中包括了已故者和多年前移民者的记录。数字化事务部长克里斯蒂娜·埃格隆德(Christina Egelund)将此次事件定性为极其严重的事件。调查尚处于早期阶段,但入侵手段已经明确。攻击者并未直接破坏政府基础设施,而是攻破了一家拥有合法、合规访问登记库权限的丹麦私营公司。
这一事件是架构悖论的典型案例。丹麦是全球数字化程度最高的国家之一。政府在安全基础设施和弹性框架上投入了数百万美元。然而,该系统的运行依赖于一个由私营承包商组成的去中心化网络。当其中一个承包商未能维持强大的防御时,整个国家数据库就变成了可被利用的资产。从风险角度来看,这是一场供应链灾难。黑客找到了信任链中最薄弱的一环,并利用它绕过了政府设置的每一道防火墙。
国家身份危机的架构
CPR 登记库是丹麦生活的支柱。它包含姓名、地址和社会安全号码。在丹麦,这个号码是万能钥匙,医疗保健、银行、就业和税务申报都需要它。当 880 万个此类号码被泄露时,威胁行为者就获得了冒充几乎每一位公民和前居民的能力。这不仅仅是简单的电子邮件地址泄露,而是永久性、不可更改的身份标识被盗。
在幕后,数字化事务部正在绘制未经授权访问的范围。黑客是通过一家提供需要登记库数据服务的公司进入的。在架构层面,这种类型的访问通常通过 API 或专用门户授予。如果公司不执行严格的访问控制,一个被攻破的员工账户就能提供通往数百万条记录的路径。这就像是在每一道内门都设有 VIP 俱乐部保镖的零信任机制,但在本案中,保镖在侧门睡着了。政府尚未撤销该公司的访问权限,这表明他们仍在尝试识别具体的漏洞,或者正在维持连接以监控持续的恶意活动。
为什么受害者人数超过了人口总数
许多公民对 880 万这个数字感到困惑。如果国家只有 600 万人口,泄露的规模似乎是不可能的。但该登记库是一个历史账本,它保存着所有曾在丹麦居住或持有居留许可的人员数据。因此,数据池非常庞大。对于黑客来说,这是一个金矿。已故个人是身份欺诈的主要目标,因为他们的记录很少被监控是否有新活动。移民同样脆弱,他们可能多年不检查丹麦的信用报告或政府门户网站,这给了攻击者一种隐蔽的方式,利用合法身份开户或洗钱。
我最近咨询了一位处理类似登记库泄露事件的取证分析师。他指出,黑客优先考虑这些大型历史数据集,因为信息是常青的。地址可能会变,但 CPR 号码终身不变。从终端用户的角度来看,这是个人攻击面的永久性扩大。一旦这些数据进入暗网,它就会一直留在那里。国家身份号码没有“重置密码”这一说。对于很大一部分欧洲人口来说,CIA 三要素(机密性、完整性、可用性)中的机密性已从根本上被破坏。
第三方捷径的危险
组织经常将第三方供应商视为其自身安全边界的延伸。这是一个错误。就数据完整性而言,你的安全性仅取决于技术栈中最不安全的供应商。这家丹麦公司是一个值得信赖的合作伙伴,拥有访问登记库的法律授权。这种合法访问变成了一个数字特洛伊木马。攻击者寻找这些中型企业,因为它们通常缺乏国家政府那样的取证能力或 24/7 的 SOC 监控。
评估政府实体的攻击面必须包括每一个拥有登录权限的外部实体。从前瞻性角度来看,如此重要的登记库应该要求细粒度的访问权限。几乎没有理由让一家私营公司有能力调取 880 万人的记录。如果该公司只服务于特定地区或人群,其访问权限应反映这一限制。这一事件表明,丹麦向一家无法防御攻击的公司授予了广泛的、系统性的访问权限。
给组织和公民的战术建议
如果你经营的业务依赖第三方数据访问,必须立即审计你的权限。不要等到收到泄露通知才意识到供应商拥有超出其需求的访问权限。除了打补丁外,最有效的防御是最小特权原则。如果合作伙伴每月只需要验证一千条记录,就不要给他们通往整个数据库的开放管道。
对于受影响的丹麦个人,情况需要采取反应性措施。政府尚未确定肇事者,但数据可能已经在中间商手中。
- 监控您的 MitID 和 NemID 日志,查看是否有未经授权的登录尝试。
- 通过银行启用信用警报,以发现以您的名义开设的任何新账户。
- 对任何使用您的 CPR 号码来验证您身份的电话或电子邮件保持警惕;黑客利用这些信息在社交工程攻击中建立信任。
- 为每项服务使用密码管理器和唯一的密码,以防止在 CPR 号码与其他数据一同被盗时发生撞库攻击。
通往系统韧性之路
这次泄露提醒我们,数据是一种有毒资产。你持有的数据越多,组织的风险就越高。丹麦数字化部现在正处于“亡羊补牢”的困境中。调查最终将揭示该公司是否使用了多因素身份验证,或者他们是否将数据库暴露在了公共互联网上。无论技术根本原因如何,系统性失败在于对第三方入口点缺乏监管。
我们必须转向去中心化的身份模型,在这种模型中,政府不需要将批量文件移交给私营公司。像零知识证明这样的技术可以让公司在不看到或存储公民 CPR 号码的情况下验证其年龄或居住地。在这些系统成为关键任务之前,我们还会看到此类事件重演。丹麦政府现在必须决定,第三方集成的便利性是否值得以牺牲公民隐私为代价。
IT 领导者的关键要点
- 对所有第三方 API 密钥和访问门户进行全面审计。
- 对每个供应商账户强制执行多因素身份验证,绝无例外。
- 审查数据保留政策,确保不存储不再使用您服务的人员的记录。
- 执行细粒度的访问控制,以便合作伙伴公司的泄露被限制在极小的数据子集中。
- 制定专门针对供应链损害的事件响应计划。
来源:
- NIST Special Publication 800-161 (Supply Chain Risk Management)
- Danish Ministry of Digital Affairs Press Release (Oct 2026)
- MITRE ATT&CK Framework: Trusted Relationship (T1199)
- GDPR Article 32: Security of Processing
免责声明:本文仅供信息参考和教育目的,不能替代专业的网络安全审计或事件响应服务。




