


Kolmanda osapoole otsetee, mis paljasted kaheksa miljoni taanlase identiteedi

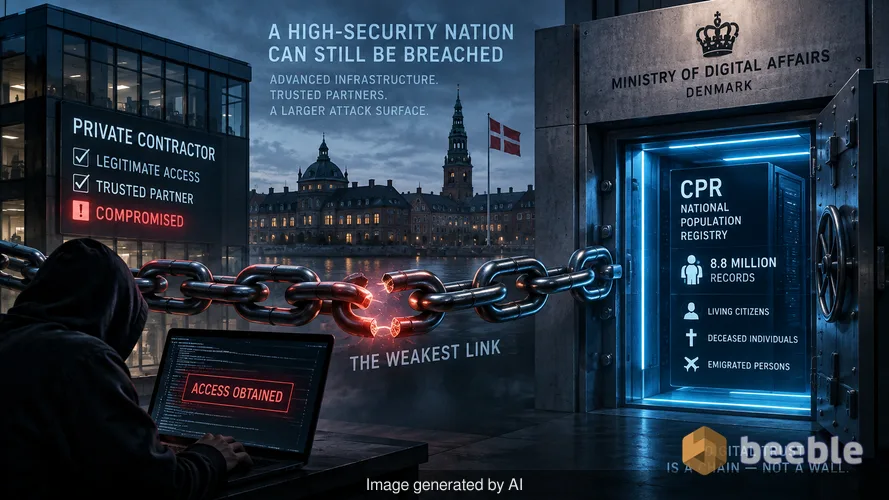
Kõrge turvalisusega hoidla on vaid nii tugev, kui on koristaja käes olev võti. Esmaspäeval kinnitas Taani digitaliseerimisministeerium, et volitamata isikud pääsesid ligi riiklikule rahvastikuregistrile, andmebaasile nimega CPR. Rikkumine on süsteemne ebaõnnestumine, mis mõjutab 8,8 miljonit inimest. See arv on jahmatav, kuna Taanis on vaid kuus miljonit elanikku. Andmed sisaldavad kirjeid nii surnute kui ka aastaid tagasi emigreerunute kohta. Digitaliseerimisminister Christina Egelund nimetas sündmust äärmiselt tõsiseks vahejuhtumiks. Uurimine on algjärgus, kuid sisenemismeetod on selge. Ründajad ei murdnud otse valitsuse infrastruktuuri. Selle asemel kompromiteerisid nad Taani eraettevõtte, millel oli seaduslik ja õiguspärane juurdepääs registrile.
See vahejuhtum on õpikunäide arhitektuurilisest paradoksist. Taani on üks maailma digitaliseeritumaid riike. Valitsus investeerib miljoneid turvalisse infrastruktuuri ja vastupidavatesse raamistikesse. Süsteem tugineb aga toimimiseks eravõtjate detsentraliseeritud võrgustikule. Kui üks neist töövõtjatest ei suuda tagada tugevat kaitset, muutub kogu riiklik andmebaas ärakasutatavaks varaks. Riski seisukohast on tegemist tarneahela katastroofiga. Häkkerid leidsid usaldusahela nõrgima lüli ja kasutasid seda, et mööduda kõigist valitsuse püstitatud tulemüüridest.
Riikliku identiteedikriisi arhitektuur
CPR-register on Taani elu selgroog. See sisaldab nimesid, aadresse ja isikukoode. Taanis on see number universaalne võti. Seda on vaja tervishoius, panganduses, tööhõives ja maksude deklareerimisel. Kui 8,8 miljonit neist numbritest kompromiteeritakse, saab ründaja võime esineda peaaegu iga kodaniku ja endise elanikuna. See ei ole lihtne e-posti aadresside leke. See on püsivate ja muutumatute identiteeditunnuste vargus.
Kulisside taga kaardistab digitaliseerimisministeerium volitamata juurdepääsu ulatust. Häkkerid sisenesid ettevõtte kaudu, mis pakub registriandmeid vajavaid teenuseid. Arhitektuurilisel tasandil antakse selline juurdepääs sageli API või spetsiaalse portaali kaudu. Kui ettevõte ei rakenda rangeid juurdepääsukontrolle, pakub üksainus kompromiteeritud töötaja konto tee miljonite kirjeteni. See on nagu nullusaldus (zero trust) VIP-klubi turvamehena iga siseukse juures, kuid antud juhul magas turvamees külgmise sissepääsu juures. Valitsus ei ole veel ettevõtte juurdepääsu tühistanud, mis viitab sellele, et nad üritavad endiselt tuvastada konkreetset haavatavust või säilitavad ühendust, et jälgida käimasolevat pahatahtlikku tegevust.
Miks ületab ohvrite arv rahvaarvu
Paljusid kodanikke ajas segadusse arv 8,8 miljonit. Kui riigis on kuus miljonit inimest, tundub rikkumise ulatus võimatu. Register on ajalooline pearaamat. See säilitab andmeid kõigi kohta, kes on kunagi Taanis elanud või omanud elamisluba. Seetõttu on andmehulk massiivne. Häkkeri jaoks on see kullakaevandus. Surnud isikud on identiteedipettuste peamised sihtmärgid, sest nende kirjeid jälgitakse uue tegevuse suhtes harva. Emigrandid on sarnaselt haavatavad. Nad ei pruugi aastaid kontrollida Taani krediidiraporteid ega valitsusportaale, andes ründajatele varjatud viisi kontode avamiseks või raha pesemiseks seaduslikke identiteete kasutades.
Konsulteerisin hiljuti kohtuekspertiisi analüütikuga, kes tegeleb sarnaste registririkkumistega. Ta märkis, et häkkerid peavad neid suuri ajaloolisi andmekogumeid prioriteetseks, sest teave on aegumatu. Aadress võib muutuda, kuid CPR-number jääb samaks kogu eluks. Lõppkasutaja vaatepunktist on see isikliku ründepinna püsiv suurenemine. Kui need andmed on kord pimeveebis (dark web), jäävad need sinna. Riikliku isikukoodi jaoks pole parooli lähtestamist olemas. CIA triaadi konfidentsiaalsus on olulise osa Euroopa elanikkonna jaoks pöördumatult murtud.
Kolmanda osapoole otsetee ohtlikkus
Organisatsioonid käsitlevad kolmandatest osapooltest tarnijaid sageli oma turvapiiri laiendusena. See on viga. Andmete tervikluse mõttes olete vaid nii turvaline kui teie ahela kõige vähem turvaline tarnija. See Taani ettevõte oli usaldusväärne partner. Tal oli seaduslik mandaat registrile juurde pääseda. Sellest seaduslikust juurdepääsust sai digitaalne Trooja hobune. Ründajad otsivad neid keskmise turuosaga ettevõtteid, sest neil puuduvad sageli riigiasutuste kohtuekspertiisi võimekus või ööpäevaringne SOC-seire.
Riigiasutuse ründepinna hindamine peab hõlmama iga välist üksust, millel on sisselogimisõigus. Proaktiivselt rääkides peaks sellise tähtsusega register nõudma granulaarset juurdepääsu. Harva on põhjust, miks ühel erafirmal peaks olema võimalus pärida 8,8 miljoni inimese andmeid. Kui ettevõte teenindab ainult teatud piirkonda või demograafilist rühma, peaks selle juurdepääs seda piirangut peegeldama. See vahejuhtum näitab, et Taani andis laiaulatusliku süsteemse juurdepääsu ettevõttele, kes ei suutnud seda kaitsta.
Taktikalised nõuanded organisatsioonidele ja kodanikele
Kui juhite ettevõtet, mis toetub kolmandate osapoolte andmetele, peate oma õigused viivitamatult auditeerima. Ärge oodake rikkumisteatist, et mõista, et tarnijal on rohkem õigusi kui vaja. Lisaks paikamisele on kõige tõhusam kaitse vähimate õiguste põhimõte (principle of least privilege). Kui partneril on vaja kontrollida vaid tuhat kirjet kuus, ärge andke talle avatud toru kogu oma andmebaasi juurde.
Taanis mõjutatud isikute jaoks nõuab olukord reageerivaid meetmeid. Valitsus ei ole veel kurjategijaid tuvastanud, kuid andmed on tõenäoliselt juba vahendajate käes.
- Jälgige oma MitID ja NemID logisid volitamata sisselogimiskatsete suhtes.
- Aktiveerige oma panga kaudu krediiditeavitused, et avastada teie nimele avatud uued kontod.
- Olge skeptilised telefonikõnede või e-kirjade suhtes, mis kasutavad teie isiku tuvastamiseks CPR-numbrit; häkkerid kasutavad seda teavet usalduse loomiseks sotsiaalse manipuleerimise (social engineering) rünnakute ajal.
- Kasutage paroolihaldurit ja unikaalseid paroole iga teenuse jaoks, et vältida kontode ülevõtmist (credential stuffing), kui koos CPR-numbritega varastati ka muid andmeid.
Tee süsteemse vastupidavuse suunas
See rikkumine on meeldetuletus, et andmed on toksiline vara. Mida rohkem te neid hoiate, seda suurem on risk teie organisatsioonile. Taani digitaliseerimisministeerium on nüüd raskes olukorras, üritades sulgeda talliust pärast seda, kui hobune on juba läinud. Uurimine selgitab lõpuks välja, kas ettevõte kasutas mitmetegurilist autentimist või jättis andmebaasi avalikule internetile avatuks. Olenemata tehnilisest põhjusest on süsteemne ebaõnnestumine järelevalve puudumine kolmandate osapoolte sisenemispunktide üle.
Peame liikuma detsentraliseeritud identiteedimudeli poole, kus valitsus ei pea edastama erafirmadele hulgifaile. Tehnoloogiad nagu nullteadmus-tõestused (zero-knowledge proofs) võiksid võimaldada ettevõttel kontrollida kodaniku vanust või elukohta ilma tema CPR-numbrit nägemata või salvestamata. Kuni sellised süsteemid ei ole kriitilise tähtsusega, näeme selle vahejuhtumi kordumist. Taani valitsus peab nüüd otsustama, kas kolmandate osapoolte integreerimise mugavus on väärt oma kodanike privaatsuse täielikku kompromiteerimist.
Olulisemad järeldused IT-juhtidele
- Viige läbi kõigi kolmandate osapoolte API-võtmete ja juurdepääsuportaalide põhjalik audit.
- Rakendage eranditult kohustuslik mitmeteguriline autentimine iga tarnija konto jaoks.
- Vaadake üle andmete säilitamise eeskirjad, et te ei hoiustaks andmeid inimeste kohta, kes teie teenuseid enam ei kasuta.
- Rakendage granulaarsed juurdepääsukontrollid, nii et partnerettevõtte rikkumine piirduks vaid väikese osaga andmetest.
- Koostage intsidentidele reageerimise plaan, mis käsitleb konkreetselt tarneahela kompromiteerimist.
Allikad:
- NIST Special Publication 800-161 (Supply Chain Risk Management)
- Danish Ministry of Digital Affairs Press Release (Oct 2026)
- MITRE ATT&CK Framework: Trusted Relationship (T1199)
- GDPR Article 32: Security of Processing
Hoiatus: See artikkel on mõeldud ainult teavitamiseks ja harimiseks ning ei asenda professionaalset küberjulgeoleku auditit ega intsidentidele reageerimise teenust.



Kohtumiseni teisel poolel.
Meie läbivalt krüpteeritud e-posti ja pilvesalvestuse lahendus pakub kõige võimsamaid vahendeid turvaliseks andmevahetuseks, tagades teie andmete turvalisuse ja privaatsuse.
/ Tasuta konto loomin
