


Trešās puses saīsne, kas atklāja astoņus miljonus Dānijas identitāšu

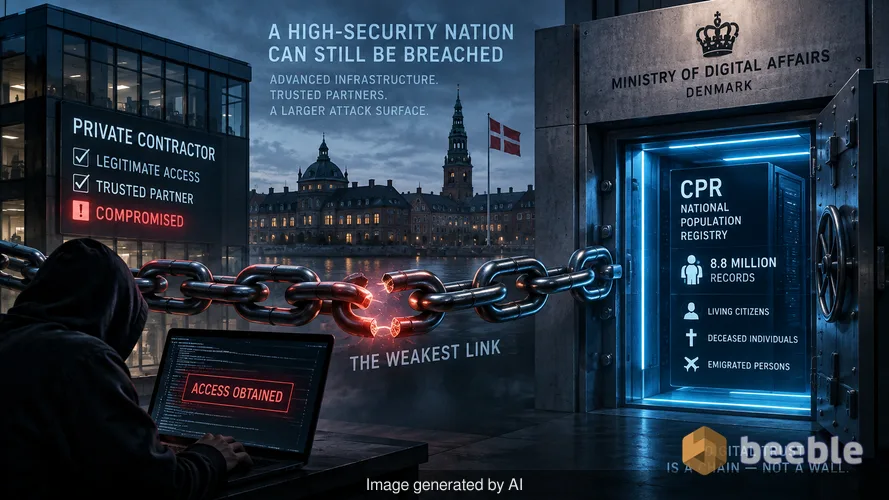
Augstas drošības seifs ir tikai tik stiprs, cik stipra ir apkopēja turētā atslēga. Pirmdien Dānijas Digitālo lietu ministrija apstiprināja, ka nepiederošas personas piekļuvušas valsts iedzīvotāju reģistram — datubāzei, kas pazīstama kā CPR. Šis datu aizsardzības pārkāpums ir sistēmiska kļūme, kas skar 8,8 miljonus cilvēku. Šis skaitlis ir pārsteidzošs, jo Dānijā ir tikai seši miljoni iedzīvotāju. Dati ietver ierakstus par mirušajām personām un tiem, kuri pirms gadiem emigrējuši. Digitālo lietu ministre Kristīna Egelunda (Christina Egelund) šo notikumu raksturoja kā ārkārtīgi nopietnu incidentu. Izmeklēšana ir sākuma stadijā, taču iekļūšanas metode ir skaidra. Uzbrucēji neuzlauza valdības infrastruktūru tieši. Tā vietā viņi kompromitēja privātu Dānijas uzņēmumu, kuram bija likumīga un tiesiska piekļuve reģistram.
Šis incidents ir mācību grāmatas piemērs arhitektūras paradoksam. Dānija ir viena no visvairāk digitalizētajām valstīm pasaulē. Valdība iegulda miljonus drošā infrastruktūrā un noturīgos ietvaros. Tomēr sistēmas darbība balstās uz decentralizētu privāto darbuzņēmēju tīklu. Ja viens no šiem darbuzņēmējiem nespēj uzturēt spēcīgu aizsardzību, visa valsts datubāze kļūst par izmantojamu resursu. No riska perspektīvas tā ir piegādes ķēdes katastrofa. Hakeri atrada vājāko posmu uzticības ķēdē un izmantoja to, lai apietu visus valdības uzstādītos ugunsmūrus.
Valsts identitātes krīzes arhitektūra
CPR reģistrs ir Dānijas dzīves mugurkauls. Tas satur vārdus, adreses un sociālās apdrošināšanas numurus. Dānijā šis numurs ir universāla atslēga. Tas ir nepieciešams veselības aprūpei, banku pakalpojumiem, nodarbinātībai un nodokļu deklarācijām. Kad 8,8 miljoni šo numuru tiek kompromitēti, draudu izpildītājs iegūst iespēju uzdoties par gandrīz katru valsts pilsoni un bijušo iedzīvotāju. Šī nav vienkārša e-pasta adrešu noplūde. Tā ir pastāvīgu, nemainīgu identitātes marķieru zādzība.
Aizkulisēs Digitālo lietu ministrija kartē neautorizētās piekļuves apjomu. Hakeri iekļuva caur uzņēmumu, kas sniedz pakalpojumus, kuriem nepieciešami reģistra dati. Arhitektūras līmenī šāda veida piekļuve bieži tiek nodrošināta, izmantojot API vai īpašu portālu. Ja uzņēmums neievēro stingru piekļuves kontroli, viens kompromitēts darbinieka konts nodrošina ceļu uz miljoniem ierakstu. Tas ir kā "nulles uzticības" (zero trust) VIP kluba apsargs pie katrām iekšējām durvīm, taču šajā gadījumā apsargs bija aizmigušais pie sānu ieejas. Valdība vēl nav anulējusi uzņēmuma piekļuvi, kas liecina, ka viņi joprojām mēģina identificēt konkrēto ievainojamību vai uztur savienojumu, lai uzraudzītu notiekošās ļaunprātīgās darbības.
Kāpēc upuru skaits pārsniedz iedzīvotāju skaitu
Daudzus pilsoņus mulsināja skaitlis 8,8 miljoni. Ja valstī ir seši miljoni cilvēku, pārkāpuma mērogs šķiet neiespējams. Reģistrs ir vēsturiska virsgrāmata. Tajā tiek glabāti dati par ikvienu, kurš jebkad ir dzīvojis Dānijā vai kuram ir bijusi uzturēšanās atļauja. Līdz ar to datu kopums ir milzīgs. Hakerim tā ir zelta raktuve. Mirušās personas ir galvenie identitātes krāpniecības mērķi, jo viņu ieraksti reti tiek uzraudzīti attiecībā uz jaunām darbībām. Emigranti ir līdzīgi neaizsargāti. Viņi gadiem ilgi var nepārbaudīt Dānijas kredītvēstures ziņojumus vai valdības portālus, sniedzot uzbrucējiem slepenu veidu, kā atvērt kontus vai atmazgāt naudu, izmantojot likumīgas identitātes.
Nesen konsultējos ar tiesu ekspertīzes analītiķi, kurš nodarbojas ar līdzīgiem reģistru pārkāpumiem. Viņš atzīmēja, ka hakeri par prioritāti izvirza šīs lielās, vēsturiskās datu kopas, jo informācija ir "mūžzaļa". Adrese var mainīties, bet CPR numurs paliek nemainīgs visu mūžu. No galalietotāja viedokļa tas ir pastāvīgs personīgā uzbrukuma lauka pieaugums. Tiklīdz šie dati nonāk tumšajā tīmeklī (dark web), tie tur paliek. Valsts identitātes numuram nav paroles atiestatīšanas. CIA triādes konfidencialitāte ir fundamentāli salauzta ievērojamai Eiropas iedzīvotāju daļai.
Trešās puses saīsnes bīstamība
Organizācijas bieži uzskata trešo pušu pakalpojumu sniedzējus par savas drošības perimetra paplašinājumu. Tā ir kļūda. Datu integritātes ziņā jūs esat tik droši, cik drošs ir vismazāk drošais piegādātājs jūsu sistēmā. Šis Dānijas uzņēmums bija uzticams partneris. Tam bija likumīgas pilnvaras piekļūt reģistram. Šī likumīgā piekļuve kļuva par digitālo Trojas zirgu. Uzbrucēji meklē šos vidēja līmeņa uzņēmumus, jo tiem bieži trūkst tiesu ekspertīzes spēju vai 24/7 SOC uzraudzības, kāda ir valsts valdībai.
Novērtējot valdības iestādes uzbrukuma virsmu, ir jāiekļauj katra ārējā vienība, kurai ir pieteikšanās dati. Proaktīvi runājot, šādas nozīmes reģistram būtu nepieciešama granulēta piekļuve. Reti ir iemesls, lai vienam privātam uzņēmumam būtu iespēja iegūt ierakstus par 8,8 miljoniem cilvēku. Ja uzņēmums apkalpo tikai noteiktu reģionu vai demogrāfisko grupu, tā piekļuvei būtu jāatspoguļo šis ierobežojums. Šis incidents parāda, ka Dānija piešķīra plašu, sistēmisku piekļuvi uzņēmumam, kas nespēja to aizsargāt.
Taktiski padomi organizācijām un pilsoņiem
Ja jūs vadāt uzņēmumu, kas paļaujas uz trešo pušu piekļuvi datiem, jums nekavējoties jāveic savu atļauju audits. Negaidiet paziņojumu par datu aizsardzības pārkāpumu, lai saprastu, ka piegādātājam ir lielāka piekļuve, nekā tam nepieciešams. Neatkarīgi no ielāpu uzstādīšanas, visefektīvākā aizsardzība ir minimālo privilēģiju princips. Ja partnerim mēnesī nepieciešams pārbaudīt tikai tūkstoti ierakstu, nedodiet viņam atvērtu piekļuvi visai savai datubāzei.
Dānijā skartajām personām situācija prasa reaktīvus pasākumus. Valdība vēl nav identificējusi vainīgos, taču dati, visticamāk, jau ir starpnieku rokās.
- Pārbaudiet savus MitID un NemID žurnālus, vai nav bijuši neautorizēti pieteikšanās mēģinājumi.
- Aktivizējiet kredīta brīdinājumus savā bankā, lai pamanītu jaunus kontus, kas atvērti uz jūsu vārda.
- Esiet skeptiski pret jebkādiem tālruņa zvaniem vai e-pastiem, kuros tiek izmantots jūsu CPR numurs, lai verificētu jūsu identitāti; hakeri izmanto šo informāciju, lai radītu uzticību sociālās inženierijas uzbrukumu laikā.
- Izmantojiet paroļu pārvaldnieku un unikālas paroles katram pakalpojumam, lai novērstu akreditācijas datu aizpildīšanas (credential stuffing) uzbrukumus, ja kopā ar CPR numuriem tika nozagti citi dati.
Ceļš uz sistēmisku noturību
Šis pārkāpums atgādina, ka dati ir toksisks aktīvs. Jo vairāk to glabājat, jo lielāks risks jūsu organizācijai. Dānijas Digitālo lietu ministrija tagad atrodas sarežģītā situācijā, mēģinot aizvērt kūts durvis pēc tam, kad zirgs jau ir izskrējis. Izmeklēšana galu galā atklās, vai uzņēmums izmantoja daudzfaktoru autentifikāciju vai arī atstāja datubāzi atvērtu publiskajam internetam. Neatkarīgi no tehniskā cēloņa, sistēmiskā kļūme ir uzraudzības trūkums pār trešo pušu piekļuves punktiem.
Mums ir jāvirzās uz decentralizētu identitātes modeli, kur valdībai nav jānodod apjomīgi faili privātiem uzņēmumiem. Tādas tehnoloģijas kā "nulles zināšanu pierādījumi" (zero-knowledge proofs) varētu ļaut uzņēmumam pārbaudīt pilsoņa vecumu vai dzīvesvietu, nekad neredzot un neglabājot viņa CPR numuru. Kamēr šādas sistēmas nebūs kritiski svarīgas, mēs redzēsim šī incidenta atkārtošanos. Dānijas valdībai tagad ir jāizlemj, vai trešo pušu integrācijas ērtums ir vērts pilnīgas pilsoņu privātuma kompromitēšanas.
Galvenās atziņas IT vadītājiem
- Veiciet visaptverošu visu trešo pušu API atslēgu un piekļuves portālu auditu.
- Ieviesiet obligātu daudzfaktoru autentifikāciju katram piegādātāja kontam bez izņēmumiem.
- Pārskatiet datu glabāšanas politikas, lai nodrošinātu, ka neglabājat ierakstus par cilvēkiem, kuri vairs neizmanto jūsu pakalpojumus.
- Ieviesiet granulētu piekļuves kontroli, lai partneruzņēmuma pārkāpums tiktu ierobežots līdz nelielai datu apakškopai.
- Izstrādājiet incidentu reaģēšanas plānu, kas īpaši attiecas uz piegādes ķēdes kompromitēšanu.
Avoti:
- NIST Special Publication 800-161 (Supply Chain Risk Management)
- Danish Ministry of Digital Affairs Press Release (Oct 2026)
- MITRE ATT&CK Framework: Trusted Relationship (T1199)
- GDPR Article 32: Security of Processing
Atruna: Šis raksts ir paredzēts tikai informatīviem un izglītojošiem nolūkiem un neaizstāj profesionālu kiberdrošības auditu vai incidentu reaģēšanas pakalpojumu.



Uz tikšanos otrā pusē.
Mūsu end-to-end šifrētais e-pasta un mākoņdatu glabāšanas risinājums nodrošina visefektīvākos līdzekļus drošai datu apmaiņai, garantējot jūsu datu drošību un konfidencialitāti.
/ Izveidot bezmaksas kontu
