


Skrót przez firmę zewnętrzną, który ujawnił tożsamość ośmiu milionów Duńczyków

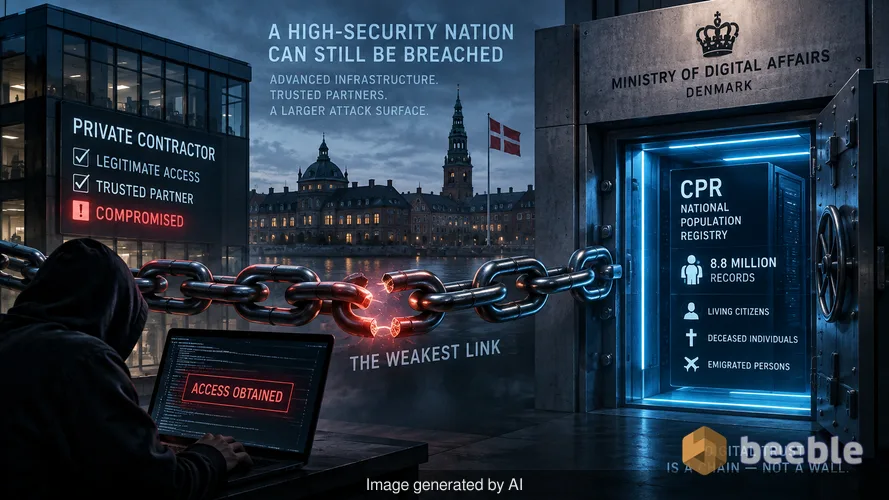
Skarbiec o wysokim poziomie bezpieczeństwa jest tylko tak silny, jak klucz trzymany przez dozorcę. W poniedziałek duńskie Ministerstwo Cyfryzacji potwierdziło, że nieuprawnione osoby uzyskały dostęp do krajowego rejestru ludności, bazy danych znanej jako CPR. Naruszenie to jest awarią systemową, która dotyczy 8,8 miliona osób. Liczba ta jest zaskakująca, ponieważ Dania liczy zaledwie sześć milionów mieszkańców. Dane obejmują rekordy osób zmarłych oraz tych, które wyemigrowały lata temu. Christina Egelund, minister cyfryzacji, określiła to zdarzenie jako niezwykle poważny incydent. Dochodzenie jest na wczesnym etapie, ale metoda wejścia jest jasna. Napastnicy nie przełamali bezpośrednio infrastruktury rządowej. Zamiast tego skompromitowali prywatną duńską firmę, która posiadała legalny, zgodny z prawem dostęp do rejestru.
Ten incydent to podręcznikowy przykład paradoksu architektonicznego. Dania jest jednym z najbardziej zdigitalizowanych narodów na świecie. Rząd inwestuje miliony w bezpieczną infrastrukturę i odporne systemy. Jednak funkcjonowanie systemu opiera się na zdecentralizowanej sieci prywatnych wykonawców. Gdy jeden z tych wykonawców nie utrzyma solidnej obrony, cała krajowa baza danych staje się zasobem podatnym na ataki. Z perspektywy ryzyka jest to katastrofa łańcucha dostaw. Hakerzy znaleźli najsłabsze ogniwo w łańcuchu zaufania i wykorzystali je, aby ominąć każdą zaporę ogniową, którą wdrożył rząd.
Architektura krajowego kryzysu tożsamości
Rejestr CPR jest kręgosłupem duńskiego życia. Zawiera nazwiska, adresy i numery ubezpieczenia społecznego. W Danii numer ten jest kluczem uniwersalnym. Jest wymagany w opiece zdrowotnej, bankowości, zatrudnieniu i rozliczeniach podatkowych. Gdy 8,8 miliona tych numerów zostaje skompromitowanych, podmiot zagrażający zyskuje możliwość podszywania się pod niemal każdego obywatela i byłego mieszkańca kraju. Nie jest to zwykły wyciek adresów e-mail. To kradzież trwałych, niezmiennych identyfikatorów tożsamości.
Za kulisami Ministerstwo Cyfryzacji mapuje zakres nieautoryzowanego dostępu. Hakerzy weszli przez firmę świadczącą usługi wymagające danych z rejestru. Na poziomie architektonicznym ten typ dostępu jest często przyznawany za pośrednictwem API lub dedykowanego portalu. Jeśli firma nie egzekwuje rygorystycznych kontroli dostępu, pojedyncze skompromitowane konto pracownika otwiera drogę do milionów rekordów. To model „zero trust” działający jak bramkarz VIP w klubie przy każdych drzwiach wewnętrznych, ale w tym przypadku bramkarz zasnął przy bocznym wejściu. Rząd nie cofnął jeszcze dostępu firmie, co sugeruje, że wciąż próbuje zidentyfikować konkretną lukę lub utrzymuje połączenie, aby monitorować trwającą złośliwą aktywność.
Dlaczego liczba ofiar przewyższa populację
Wielu obywateli było zdezorientowanych liczbą 8,8 miliona. Jeśli kraj liczy sześć milionów ludzi, skala naruszenia wydaje się niemożliwa. Rejestr jest księgą historyczną. Przechowuje dane o każdej osobie, która kiedykolwiek mieszkała w Danii lub posiadała pozwolenie na pobyt. W rezultacie pula danych jest ogromna. Dla hakera to kopalnia złota. Osoby zmarłe są głównym celem oszustw tożsamościowych, ponieważ ich rekordy rzadko są monitorowane pod kątem nowej aktywności. Emigranci są podobnie narażeni. Mogą nie sprawdzać duńskich raportów kredytowych ani portali rządowych przez lata, co daje napastnikom dyskretny sposób na otwieranie kont lub pranie pieniędzy przy użyciu legalnych tożsamości.
Niedawno konsultowałem się z analitykiem śledczym, który zajmuje się podobnymi naruszeniami rejestrów. Zauważył on, że hakerzy priorytetyzują te duże, historyczne zbiory danych, ponieważ informacje te są zawsze aktualne. Adres może się zmienić, ale numer CPR pozostaje statyczny przez całe życie. Z perspektywy użytkownika końcowego jest to trwałe zwiększenie osobistej powierzchni ataku. Gdy te dane trafią do dark webu, zostają tam na zawsze. Nie ma możliwości zresetowania hasła dla krajowego numeru tożsamości. Poufność z triady CIA została fundamentalnie złamana dla znacznej części populacji europejskiej.
Niebezpieczeństwo skrótu przez podmioty trzecie
Organizacje często traktują dostawców zewnętrznych jako przedłużenie własnego bezpiecznego obwodu. To błąd. Pod względem integralności danych jesteś tak bezpieczny, jak najmniej bezpieczny dostawca w twoim stosie technologicznym. Ta duńska firma była zaufanym partnerem. Miała ustawowe upoważnienie do dostępu do rejestru. Ten legalny dostęp stał się cyfrowym koniem trojańskim. Napastnicy szukają takich firm z sektora średnich przedsiębiorstw, ponieważ często brakuje im zdolności śledczych lub całodobowego monitoringu SOC, jakim dysponuje rząd krajowy.
Ocena powierzchni ataku podmiotu rządowego musi obejmować każdy podmiot zewnętrzny posiadający dane logowania. Mówiąc proaktywnie, rejestr o takim znaczeniu powinien wymagać ziarnistego dostępu. Rzadko istnieje powód, dla którego pojedyncza prywatna firma miałaby mieć możliwość pobierania rekordów 8,8 miliona osób. Jeśli firma obsługuje tylko określony region lub grupę demograficzną, jej dostęp powinien odzwierciedlać to ograniczenie. Ten incydent pokazuje, że Dania przyznała szeroki, systemowy dostęp firmie, która nie potrafiła go obronić.
Porady taktyczne dla organizacji i obywateli
Jeśli prowadzisz firmę opierającą się na dostępie do danych podmiotów trzecich, musisz natychmiast przeprowadzić audyt uprawnień. Nie czekaj na powiadomienie o naruszeniu, aby zdać sobie sprawę, że dostawca ma większy dostęp, niż wymaga tego sytuacja. Pomijając łatanie systemów, najskuteczniejszą obroną jest zasada najmniejszych uprawnień. Jeśli partner musi zweryfikować tylko tysiąc rekordów miesięcznie, nie dawaj mu otwartego kanału do całej bazy danych.
W przypadku osób dotkniętych wyciekiem w Danii sytuacja wymaga środków reaktywnych. Rząd nie zidentyfikował jeszcze sprawców, ale dane prawdopodobnie znajdują się już w rękach pośredników.
- Monitoruj logi MitID i NemID pod kątem nieautoryzowanych prób logowania.
- Włącz alerty kredytowe w swoim banku, aby wychwycić wszelkie nowe konta otwarte na Twoje nazwisko.
- Bądź sceptyczny wobec wszelkich połączeń telefonicznych lub wiadomości e-mail, w których ktoś używa Twojego numeru CPR do weryfikacji tożsamości; hakerzy wykorzystują te informacje do budowania zaufania podczas ataków socjotechnicznych.
- Używaj menedżera haseł i unikalnych haseł dla każdej usługi, aby zapobiec atakom typu credential stuffing, jeśli obok numerów CPR skradziono inne dane.
Droga ku systemowej odporności
To naruszenie przypomina, że dane są toksycznym aktywem. Im więcej ich posiadasz, tym większe ryzyko dla Twojej organizacji. Duńskie ministerstwo cyfryzacji znajduje się obecnie w trudnej sytuacji, próbując zamknąć drzwi stodoły po ucieczce konia. Dochodzenie ostatecznie ujawni, czy firma stosowała uwierzytelnianie wieloskładnikowe, czy też pozostawiła bazę danych wystawioną na publiczny internet. Niezależnie od technicznej przyczyny źródłowej, systemową porażką jest brak nadzoru nad punktami wejścia podmiotów trzecich.
Musimy zmierzać w stronę zdecentralizowanego modelu tożsamości, w którym rząd nie musi przekazywać masowych plików prywatnym firmom. Technologie takie jak dowody z wiedzą zerową (zero-knowledge proofs) mogłyby pozwolić firmie na weryfikację wieku lub miejsca zamieszkania obywatela bez konieczności oglądania lub przechowywania jego numeru CPR. Dopóki takie systemy nie staną się krytyczne dla misji, będziemy świadkami powtórek tego incydentu. Duński rząd musi teraz zdecydować, czy wygoda integracji z podmiotami trzecimi jest warta całkowitego narażenia prywatności swoich obywateli.
Kluczowe wnioski dla liderów IT
- Przeprowadź kompleksowy audyt wszystkich kluczy API i portali dostępowych podmiotów trzecich.
- Wdróż obowiązkowe uwierzytelnianie wieloskładnikowe dla każdego konta dostawcy bez wyjątku.
- Przejrzyj polityki retencji danych, aby upewnić się, że nie przechowujesz rekordów osób, które nie korzystają już z Twoich usług.
- Wymuś ziarnistą kontrolę dostępu, aby naruszenie u partnera było ograniczone do niewielkiego podzbioru danych.
- Zbuduj plan reagowania na incydenty, który w szczególności uwzględnia kompromitację łańcucha dostaw.
Źródła:
- NIST Special Publication 800-161 (Supply Chain Risk Management)
- Danish Ministry of Digital Affairs Press Release (Oct 2026)
- MITRE ATT&CK Framework: Trusted Relationship (T1199)
- GDPR Article 32: Security of Processing
Zastrzeżenie: Niniejszy artykuł służy wyłącznie celom informacyjnym i edukacyjnym i nie zastępuje profesjonalnego audytu cyberbezpieczeństwa ani usługi reagowania na incydenty.



Do zobaczenia po drugiej stronie.
Nasze kompleksowe, szyfrowane rozwiązanie do poczty e-mail i przechowywania danych w chmurze zapewnia najpotężniejsze środki bezpiecznej wymiany danych, zapewniając bezpieczeństwo i prywatność danych.
/ Utwórz bezpłatne konto
