


तीसरे पक्ष के शॉर्टकट ने आठ मिलियन डेनिश पहचानों को उजागर किया

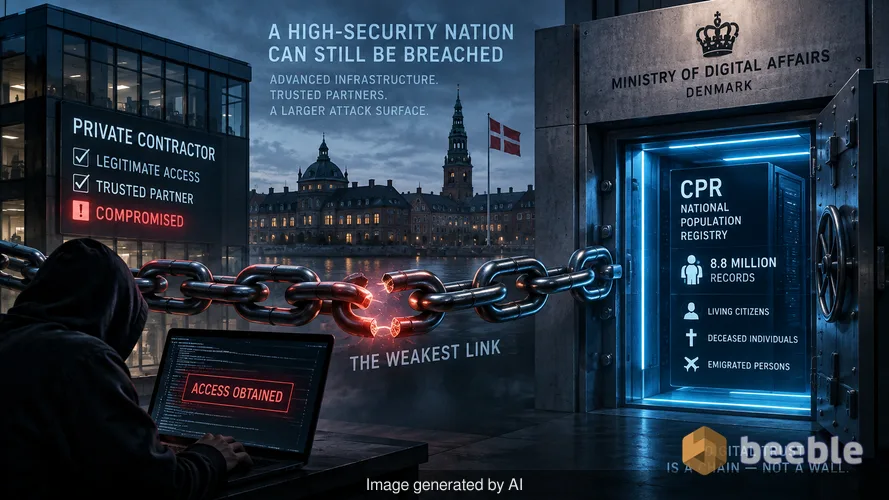
एक उच्च-सुरक्षा वाला वॉल्ट केवल उतना ही मजबूत होता है जितनी कि चौकीदार के पास मौजूद चाबी। सोमवार को, डेनिश डिजिटल मामलों के मंत्रालय ने पुष्टि की कि अनधिकृत व्यक्तियों ने राष्ट्रीय जनसंख्या रजिस्ट्री तक पहुंच प्राप्त कर ली, जिसे CPR के नाम से जाना जाता है। यह उल्लंघन एक प्रणालीगत विफलता है जो 8.8 मिलियन लोगों को प्रभावित करती है। यह संख्या चौंकाने वाली है क्योंकि डेनमार्क की जनसंख्या केवल साठ लाख है। डेटा में मृतकों और उन लोगों के रिकॉर्ड शामिल हैं जो वर्षों पहले देश छोड़ चुके हैं। डिजिटल मामलों की मंत्री क्रिस्टीना एगेलुंड ने इस घटना को एक अत्यंत गंभीर घटना करार दिया। जांच अभी शुरुआती चरण में है, लेकिन प्रवेश का तरीका स्पष्ट है। हमलावरों ने सीधे सरकारी बुनियादी ढांचे में सेंध नहीं लगाई। इसके बजाय, उन्होंने एक निजी डेनिश कंपनी के साथ समझौता किया जिसके पास रजिस्ट्री तक वैध, कानूनी पहुंच थी।
यह घटना एक वास्तुशिल्प विरोधाभास (architectural paradox) का एक आदर्श उदाहरण है। डेनमार्क दुनिया के सबसे डिजिटल देशों में से एक है। सरकार सुरक्षित बुनियादी ढांचे और लचीले ढांचे में लाखों का निवेश करती है। हालाँकि, सिस्टम कार्य करने के लिए निजी ठेकेदारों के विकेंद्रीकृत जाल पर निर्भर करता है। जब इनमें से एक ठेकेदार एक मजबूत रक्षा बनाए रखने में विफल रहता है, तो संपूर्ण राष्ट्रीय डेटाबेस एक शोषण योग्य संपत्ति बन जाता है। जोखिम के दृष्टिकोण से, यह एक आपूर्ति श्रृंखला आपदा (supply chain catastrophe) है। हैकर्स ने विश्वास की श्रृंखला में सबसे कमजोर कड़ी को ढूंढ निकाला और सरकार द्वारा लगाए गए प्रत्येक फ़ायरवॉल को पार करने के लिए इसका उपयोग किया।
एक राष्ट्रीय पहचान संकट की वास्तुकला
CPR रजिस्ट्री डेनिश जीवन की रीढ़ है। इसमें नाम, पते और सामाजिक सुरक्षा नंबर होते हैं। डेनमार्क में, यह नंबर एक सार्वभौमिक कुंजी है। स्वास्थ्य सेवा, बैंकिंग, रोजगार और कर फाइलिंग के लिए इसकी आवश्यकता होती है। जब इनमें से 8.8 मिलियन नंबरों से समझौता किया जाता है, तो हमलावर देश के लगभग हर नागरिक और पूर्व निवासी का रूप धारण करने की क्षमता हासिल कर लेता है। यह ईमेल पतों का एक साधारण लीक नहीं है। यह स्थायी, अपरिवर्तनीय पहचान चिह्नों की चोरी है।
पर्दे के पीछे, डिजिटल मामलों का मंत्रालय अनधिकृत पहुंच की सीमा का मानचित्रण कर रहा है। हैकर्स ने एक ऐसी कंपनी के माध्यम से प्रवेश किया जो रजिस्ट्री डेटा की आवश्यकता वाली सेवाएं प्रदान करती है। वास्तुशिल्प स्तर पर, इस प्रकार की पहुंच अक्सर एक API या एक समर्पित पोर्टल के माध्यम से दी जाती है। यदि कंपनी कड़े एक्सेस नियंत्रण लागू नहीं करती है, तो एक एकल समझौता किया गया कर्मचारी खाता लाखों रिकॉर्ड तक का रास्ता प्रदान करता है। यह हर आंतरिक दरवाजे पर एक वीआईपी क्लब बाउंसर के रूप में 'जीरो ट्रस्ट' (zero trust) की तरह है, लेकिन इस मामले में, बाउंसर बगल के प्रवेश द्वार पर सो रहा था। सरकार ने अभी तक कंपनी की पहुंच रद्द नहीं की है, जिससे पता चलता है कि वे अभी भी विशिष्ट भेद्यता की पहचान करने का प्रयास कर रहे हैं या चल रही दुर्भावनापूर्ण गतिविधि की निगरानी के लिए कनेक्शन बनाए रख रहे हैं।
पीड़ितों की संख्या जनसंख्या से अधिक क्यों है
8.8 मिलियन के आंकड़े से कई नागरिक भ्रमित थे। यदि देश में साठ लाख लोग हैं, तो उल्लंघन का पैमाना असंभव लगता है। रजिस्ट्री एक ऐतिहासिक बहीखाता (historical ledger) है। यह उन सभी का डेटा रखता है जो कभी डेनमार्क में रहे हैं या जिनके पास निवास परमिट था। नतीजतन, डेटा पूल विशाल है। एक हैकर के लिए, यह सोने की खान है। मृतक व्यक्ति पहचान धोखाधड़ी के लिए प्रमुख लक्ष्य होते हैं क्योंकि नई गतिविधि के लिए उनके रिकॉर्ड की शायद ही कभी निगरानी की जाती है। प्रवासी भी इसी तरह असुरक्षित हैं। वे वर्षों तक डेनिश क्रेडिट रिपोर्ट या सरकारी पोर्टल की जांच नहीं कर सकते हैं, जिससे हमलावरों को वैध पहचान का उपयोग करके खाते खोलने या मनी लॉन्ड्रिंग करने का एक गुप्त तरीका मिल जाता है।
मैंने हाल ही में एक फोरेंसिक विश्लेषक से परामर्श किया जो इसी तरह के रजिस्ट्री उल्लंघनों से निपटता है। उन्होंने नोट किया कि हैकर्स इन बड़े, ऐतिहासिक डेटासेट को प्राथमिकता देते हैं क्योंकि जानकारी सदाबहार होती है। एक पता बदल सकता है, लेकिन CPR नंबर जीवन भर स्थिर रहता है। अंतिम-उपयोगकर्ता के दृष्टिकोण से, यह व्यक्तिगत हमले की सतह (attack surface) में स्थायी वृद्धि है। एक बार जब यह डेटा डार्क वेब पर आ जाता है, तो यह वहीं रहता है। राष्ट्रीय पहचान संख्या के लिए कोई पासवर्ड रीसेट नहीं है। यूरोपीय आबादी के एक महत्वपूर्ण हिस्से के लिए CIA ट्राइड (CIA Triad) की गोपनीयता मौलिक रूप से टूट गई है।
तीसरे पक्ष के शॉर्टकट का खतरा
संगठन अक्सर तीसरे पक्ष के विक्रेताओं (third-party vendors) को अपने स्वयं के सुरक्षित दायरे के विस्तार के रूप में मानते हैं। यह एक गलती है। डेटा अखंडता के मामले में, आप केवल उतने ही सुरक्षित हैं जितना कि आपके स्टैक में सबसे कम सुरक्षित विक्रेता। यह डेनिश कंपनी एक विश्वसनीय भागीदार थी। इसके पास रजिस्ट्री तक पहुंचने का कानूनी जनादेश था। यह कानूनी पहुंच एक डिजिटल ट्रोजन हॉर्स (Trojan horse) बन गई। हमलावर इन मध्यम बाजार वाली फर्मों की तलाश करते हैं क्योंकि उनमें अक्सर राष्ट्रीय सरकार की तरह फोरेंसिक क्षमताओं या 24/7 SOC निगरानी की कमी होती है।
किसी सरकारी संस्था की हमले की सतह का आकलन करने में लॉगिन वाले प्रत्येक बाहरी निकाय को शामिल किया जाना चाहिए। सक्रिय रूप से कहें तो, इस महत्व की रजिस्ट्री के लिए विस्तृत (granular) पहुंच की आवश्यकता होनी चाहिए। किसी एक निजी फर्म के पास 8.8 मिलियन लोगों के रिकॉर्ड निकालने की क्षमता होने का शायद ही कोई कारण हो। यदि कंपनी केवल एक विशिष्ट क्षेत्र या जनसांख्यिकीय की सेवा करती है, तो उसकी पहुंच उस सीमा को प्रतिबिंबित करनी चाहिए। यह घटना दर्शाती है कि डेनमार्क ने एक ऐसी फर्म को व्यापक, प्रणालीगत पहुंच प्रदान की जो उसकी रक्षा नहीं कर सकी।
संगठनों और नागरिकों के लिए सामरिक सलाह
यदि आप ऐसा व्यवसाय चलाते हैं जो तीसरे पक्ष के डेटा एक्सेस पर निर्भर करता है, तो आपको तुरंत अपनी अनुमतियों का ऑडिट करना चाहिए। उल्लंघन की सूचना मिलने तक प्रतीक्षा न करें कि किसी विक्रेता के पास आवश्यकता से अधिक पहुंच है। पैचिंग को छोड़कर, सबसे प्रभावी बचाव 'न्यूनतम विशेषाधिकार का सिद्धांत' (principle of least privilege) है। यदि किसी भागीदार को महीने में केवल एक हजार रिकॉर्ड सत्यापित करने की आवश्यकता है, तो उन्हें अपने संपूर्ण डेटाबेस के लिए खुला पाइप न दें।
डेनमार्क में प्रभावित व्यक्तियों के लिए, स्थिति में प्रतिक्रियाशील उपायों की आवश्यकता है। सरकार ने अभी तक अपराधियों की पहचान नहीं की है, लेकिन डेटा संभवतः पहले से ही दलालों के हाथों में है।
- अनधिकृत लॉगिन प्रयासों के लिए अपने MitID और NemID लॉग की निगरानी करें।
- अपने नाम पर खोले गए किसी भी नए खाते को पकड़ने के लिए अपने बैंक के माध्यम से क्रेडिट अलर्ट सक्षम करें।
- किसी भी फोन कॉल या ईमेल पर संदेह करें जो आपकी पहचान सत्यापित करने के लिए आपके CPR नंबर का उपयोग करते हैं; हैकर्स सोशल इंजीनियरिंग हमलों के दौरान विश्वास बनाने के लिए इस जानकारी का उपयोग करते हैं।
- यदि CPR नंबरों के साथ अन्य डेटा चोरी हो गया है, तो क्रेडेंशियल स्टफिंग हमलों को रोकने के लिए हर सेवा के लिए एक पासवर्ड मैनेजर और अद्वितीय पासवर्ड का उपयोग करें।
प्रणालीगत लचीलेपन की ओर मार्ग
यह उल्लंघन एक अनुस्मारक है कि डेटा एक जहरीली संपत्ति है। आप इसे जितना अधिक धारण करेंगे, आपके संगठन के लिए जोखिम उतना ही अधिक होगा। डेनमार्क का डिजिटल मंत्रालय अब घोड़े के भाग जाने के बाद अस्तबल का दरवाजा सुरक्षित करने की कठिन स्थिति में है। जांच अंततः बताएगी कि क्या कंपनी ने मल्टी-फैक्टर ऑथेंटिकेशन का उपयोग किया था या उन्होंने सार्वजनिक इंटरनेट के लिए डेटाबेस को खुला छोड़ दिया था। तकनीकी मूल कारण के बावजूद, प्रणालीगत विफलता तीसरे पक्ष के प्रवेश बिंदुओं पर निरीक्षण की कमी है।
हमें एक विकेंद्रीकृत पहचान मॉडल की ओर बढ़ना चाहिए जहां सरकार को निजी फर्मों को थोक फाइलें सौंपने की आवश्यकता न हो। जीरो-नॉलेज प्रूफ (zero-knowledge proofs) जैसी प्रौद्योगिकियां एक कंपनी को नागरिक के CPR नंबर को देखे या संग्रहीत किए बिना उसकी उम्र या निवास को सत्यापित करने की अनुमति दे सकती हैं। जब तक ऐसे सिस्टम मिशन-क्रिटिकल नहीं हो जाते, हम इस घटना की पुनरावृत्ति देखेंगे। डेनिश सरकार को अब यह तय करना होगा कि क्या तीसरे पक्ष के एकीकरण की सुविधा उसके नागरिकों की गोपनीयता के पूर्ण समझौते के लायक है।
आईटी नेताओं के लिए मुख्य निष्कर्ष
- सभी तीसरे पक्ष की API कुंजियों और एक्सेस पोर्टल्स का व्यापक ऑडिट करें।
- बिना किसी अपवाद के प्रत्येक विक्रेता खाते के लिए अनिवार्य मल्टी-फैक्टर ऑथेंटिकेशन लागू करें।
- यह सुनिश्चित करने के लिए डेटा प्रतिधारण नीतियों की समीक्षा करें कि आप उन लोगों के रिकॉर्ड संग्रहीत नहीं कर रहे हैं जो अब आपकी सेवाओं का उपयोग नहीं करते हैं।
- विस्तृत एक्सेस नियंत्रण लागू करें ताकि पार्टनर फर्म में उल्लंघन डेटा के एक छोटे उपसमूह तक ही सीमित रहे।
- एक घटना प्रतिक्रिया योजना बनाएं जो विशेष रूप से आपूर्ति श्रृंखला समझौतों को संबोधित करती हो।
स्रोत:
- NIST Special Publication 800-161 (Supply Chain Risk Management)
- Danish Ministry of Digital Affairs Press Release (Oct 2026)
- MITRE ATT&CK Framework: Trusted Relationship (T1199)
- GDPR Article 32: Security of Processing
अस्वीकरण: यह लेख केवल सूचनात्मक और शैक्षिक उद्देश्यों के लिए है और पेशेवर साइबर सुरक्षा ऑडिट या घटना प्रतिक्रिया सेवा का स्थान नहीं लेता है।



आप दूसरी तरफ देखिए।
हमारा एंड-टू-एंड एन्क्रिप्टेड ईमेल और क्लाउड स्टोरेज समाधान सुरक्षित डेटा एक्सचेंज का सबसे शक्तिशाली माध्यम प्रदान करता है, जो आपके डेटा की सुरक्षा और गोपनीयता सुनिश्चित करता है।
/ एक नि: शुल्क खाता बनाएं
