


La scorciatoia di terze parti che ha esposto otto milioni di identità danesi

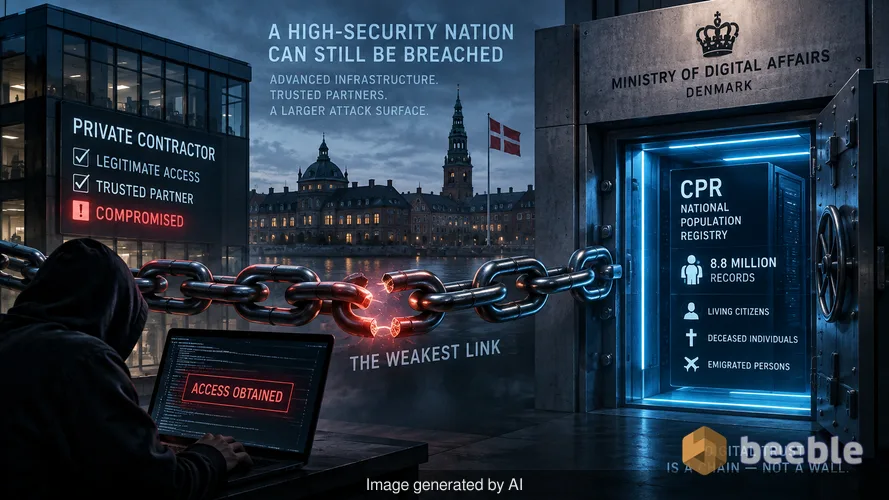
A high-security vault is only as strong as the key held by the janitor. On Monday, the Danish Ministry of Digital Affairs confirmed that unauthorized individuals accessed the national population registry, a database known as the CPR. The breach is a systemic failure that affects 8.8 million people. This number is startling because Denmark has a population of only six million. The data includes records for the deceased and those who emigrated years ago. Christina Egelund, the Digital Affairs Minister, labeled the event an extremely serious incident. The investigation is in its early stages, but the method of entry is clear. Attackers did not breach the government infrastructure directly. Instead, they compromised a private Danish company that held legitimate, legal access to the registry.
This incident is a textbook example of an architectural paradox. Denmark is one of the most digitized nations on earth. The government invests millions in secure infrastructure and resilient frameworks. However, the system relies on a decentralized web of private contractors to function. When one of these contractors fails to maintain a robust defense, the entire national database becomes an exploitable asset. From a risk perspective, this is a supply chain catastrophe. The hackers found the weakest link in a chain of trust and used it to walk past every firewall the government had in place.
L'architettura di una crisi d'identità nazionale
Il registro CPR è la spina dorsale della vita danese. Contiene nomi, indirizzi e numeri di previdenza sociale. In Danimarca, questo numero è una chiave universale. È richiesto per l'assistenza sanitaria, le operazioni bancarie, l'occupazione e le dichiarazioni dei redditi. Quando 8,8 milioni di questi numeri vengono compromessi, l'attore della minaccia acquisisce la capacità di impersonare quasi ogni cittadino ed ex residente del paese. Non si tratta di una semplice fuga di indirizzi e-mail. È il furto di marcatori d'identità permanenti e immutabili.
Dietro le quinte, il Ministero degli Affari Digitali sta mappando l'entità dell'accesso non autorizzato. Gli hacker sono entrati attraverso un'azienda che fornisce servizi che richiedono i dati del registro. A livello architettonico, questo tipo di accesso viene spesso concesso tramite un'API o un portale dedicato. Se l'azienda non applica controlli di accesso rigorosi, un singolo account dipendente compromesso fornisce un percorso verso milioni di record. Questo è lo zero trust come un buttafuori di un club VIP a ogni porta interna, ma in questo caso, il buttafuori dormiva all'ingresso laterale. Il governo non ha ancora revocato l'accesso alla società, il che suggerisce che stiano ancora tentando di identificare la vulnerabilità specifica o stiano mantenendo la connessione per monitorare l'attività dannosa in corso.
Perché il numero delle vittime supera la popolazione
Molti cittadini sono rimasti confusi dalla cifra di 8,8 milioni. Se il paese ha sei milioni di abitanti, la portata della violazione sembra impossibile. Il registro è un libro mastro storico. Conserva i dati di chiunque abbia mai vissuto in Danimarca o abbia posseduto un permesso di soggiorno. Di conseguenza, il pool di dati è enorme. Per un hacker, questa è una miniera d'oro. Le persone decedute sono obiettivi primari per la frode d'identità perché i loro record sono raramente monitorati per nuove attività. Gli emigrati sono altrettanto vulnerabili. Potrebbero non controllare i rapporti di credito danesi o i portali governativi per anni, offrendo agli aggressori un modo furtivo per aprire conti o riciclare denaro utilizzando identità legittime.
Recentemente ho consultato un analista forense che si occupa di violazioni di registri simili. Ha osservato che gli hacker danno priorità a questi grandi set di dati storici perché le informazioni sono sempreverdi. Un indirizzo può cambiare, ma un numero CPR rimane statico per tutta la vita. Dal punto di vista dell'utente finale, questo è un aumento permanente della superficie di attacco personale. Una volta che questi dati sono sul dark web, ci rimangono. Non esiste un reset della password per un numero di identità nazionale. La riservatezza della Triade CIA è stata fondamentalmente infranta per una parte significativa della popolazione europea.
Il pericolo della scorciatoia di terze parti
Le organizzazioni spesso trattano i fornitori terzi come un'estensione del proprio perimetro di sicurezza. Questo è un errore. In termini di integrità dei dati, si è sicuri quanto il fornitore meno sicuro nel proprio stack. Questa azienda danese era un partner fidato. Aveva un mandato legale per accedere al registro. Questo accesso legale è diventato un cavallo di Troia digitale. Gli aggressori cercano queste aziende di medie dimensioni perché spesso mancano delle capacità forensi o del monitoraggio SOC 24/7 di un governo nazionale.
La valutazione della superficie di attacco di un ente governativo deve includere ogni entità esterna con un login. Parlando in modo proattivo, un registro di questa importanza dovrebbe richiedere un accesso granulare. Raramente c'è una ragione per cui una singola azienda privata debba avere la capacità di estrarre record per 8,8 milioni di persone. Se l'azienda serve solo una regione o un gruppo demografico specifico, il suo accesso dovrebbe riflettere tale limitazione. Questo incidente dimostra che la Danimarca ha concesso un accesso ampio e sistemico a un'azienda che non poteva difenderlo.
Consigli tattici per organizzazioni e cittadini
Se gestite un'attività che si affida all'accesso ai dati di terze parti, dovete verificare immediatamente i vostri permessi. Non aspettate una notifica di violazione per rendervi conto che un fornitore ha più accesso di quanto richiesto. A parte le patch, la difesa più efficace è il principio del privilegio minimo. Se un partner ha solo bisogno di verificare mille record al mese, non dategli un canale aperto verso l'intero database.
Per le persone colpite in Danimarca, la situazione richiede misure reattive. Il governo non ha ancora identificato i colpevoli, ma i dati sono probabilmente già nelle mani di broker.
- Monitorate i log di MitID e NemID per tentativi di accesso non autorizzati.
- Attivate gli avvisi di credito tramite la vostra banca per individuare eventuali nuovi conti aperti a vostro nome.
- Siate scettici verso qualsiasi telefonata o e-mail che utilizzi il vostro numero CPR per verificare la vostra identità; gli hacker usano queste informazioni per costruire fiducia durante gli attacchi di ingegneria sociale.
- Utilizzate un password manager e password univoche per ogni servizio per prevenire attacchi di credential stuffing nel caso in cui altri dati siano stati rubati insieme ai numeri CPR.
Il percorso verso la resilienza sistemica
Questa violazione ci ricorda che i dati sono una risorsa tossica. Più se ne detengono, maggiore è il rischio per l'organizzazione. Il ministero digitale danese si trova ora nella difficile posizione di cercare di chiudere la stalla dopo che i buoi sono scappati. L'indagine rivelerà alla fine se l'azienda ha utilizzato l'autenticazione a più fattori o se ha lasciato un database esposto a internet pubblico. Indipendentemente dalla causa tecnica principale, il fallimento sistemico è la mancanza di supervisione sui punti di ingresso di terze parti.
Dobbiamo muoverci verso un modello di identità decentralizzato in cui il governo non debba consegnare file massivi ad aziende private. Tecnologie come le zero-knowledge proof potrebbero consentire a un'azienda di verificare l'età o la residenza di un cittadino senza mai vedere o memorizzare il suo numero CPR. Fino a quando tali sistemi non saranno mission-critical, vedremo il ripetersi di questo incidente. Il governo danese deve ora decidere se la comodità dell'integrazione di terze parti valga la totale compromissione della privacy dei suoi cittadini.
Punti chiave per i leader IT
- Eseguire un audit completo di tutte le chiavi API e dei portali di accesso di terze parti.
- Implementare l'autenticazione obbligatoria a più fattori per ogni account fornitore, senza eccezioni.
- Rivedere le policy di conservazione dei dati per assicurarsi di non memorizzare record di persone che non utilizzano più i vostri servizi.
- Applicare controlli di accesso granulari in modo che una violazione presso un'azienda partner sia limitata a un piccolo sottoinsieme di dati.
- Costruire un piano di risposta agli incidenti che affronti specificamente le compromissioni della catena di approvvigionamento.
Fonti:
- NIST Special Publication 800-161 (Supply Chain Risk Management)
- Danish Ministry of Digital Affairs Press Release (Oct 2026)
- MITRE ATT&CK Framework: Trusted Relationship (T1199)
- GDPR Article 32: Security of Processing
Dichiarazione di non responsabilità: questo articolo ha scopo puramente informativo ed educativo e non sostituisce un audit professionale di cybersecurity o un servizio di risposta agli incidenti.



Ci vediamo dall'altra parte.
La nostra soluzione di archiviazione e-mail crittografata end-to-end fornisce i mezzi più potenti per lo scambio sicuro dei dati, garantendo la sicurezza e la privacy dei tuoi dati.
/ Creare un account gratuito
