


El atajo de terceros que expuso ocho millones de identidades danesas

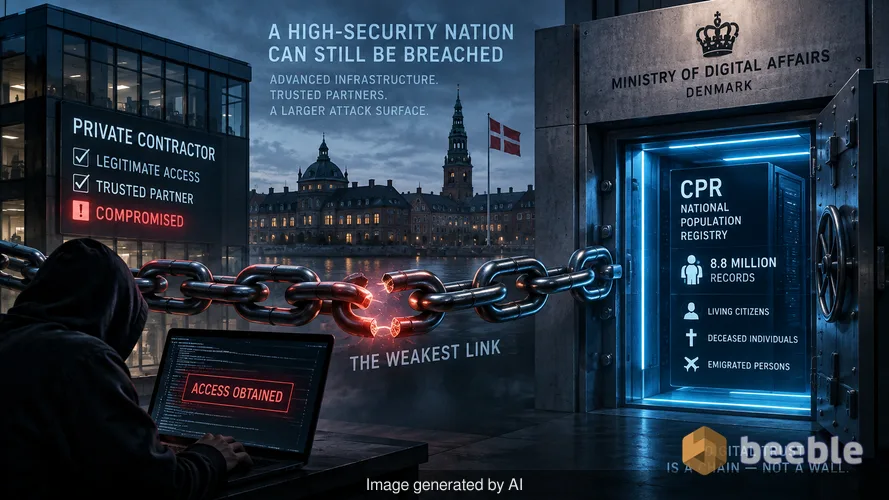
Una bóveda de alta seguridad es tan fuerte como la llave que posee el conserje. El lunes, el Ministerio de Asuntos Digitales de Dinamarca confirmó que personas no autorizadas accedieron al registro nacional de población, una base de datos conocida como CPR. La brecha es un fallo sistémico que afecta a 8,8 millones de personas. Esta cifra es sorprendente porque Dinamarca tiene una población de solo seis millones. Los datos incluyen registros de personas fallecidas y de quienes emigraron hace años. Christina Egelund, la Ministra de Asuntos Digitales, calificó el suceso como un incidente extremadamente grave. La investigación se encuentra en sus primeras etapas, pero el método de entrada está claro. Los atacantes no vulneraron la infraestructura gubernamental directamente. En su lugar, comprometieron a una empresa privada danesa que poseía acceso legítimo y legal al registro.
Este incidente es un ejemplo de libro de una paradoja arquitectónica. Dinamarca es una de las naciones más digitalizadas del mundo. El gobierno invierte millones en infraestructura segura y marcos de trabajo resilientes. Sin embargo, el sistema depende de una red descentralizada de contratistas privados para funcionar. Cuando uno de estos contratistas no mantiene una defensa robusta, toda la base de datos nacional se convierte en un activo explotable. Desde una perspectiva de riesgo, esto es una catástrofe de la cadena de suministro. Los hackers encontraron el eslabón más débil en una cadena de confianza y lo utilizaron para sortear cada cortafuegos que el gobierno tenía instalado.
La arquitectura de una crisis de identidad nacional
El registro CPR es la columna vertebral de la vida danesa. Contiene nombres, direcciones y números de seguridad social. En Dinamarca, este número es una llave universal. Se requiere para la atención médica, la banca, el empleo y las declaraciones de impuestos. Cuando 8,8 millones de estos números se ven comprometidos, el actor de la amenaza gana la capacidad de suplantar a casi todos los ciudadanos y antiguos residentes del país. Esto no es una simple filtración de direcciones de correo electrónico. Es el robo de marcadores de identidad permanentes e inalterables.
Entre bastidores, el Ministerio de Asuntos Digitales está mapeando el alcance del acceso no autorizado. Los hackers entraron a través de una empresa que presta servicios que requieren datos del registro. A nivel arquitectónico, este tipo de acceso suele concederse a través de una API o un portal dedicado. Si la empresa no aplica controles de acceso estrictos, una sola cuenta de empleado comprometida proporciona un camino hacia millones de registros. Esto es el "zero trust" como un portero de club VIP en cada puerta interna, pero en este caso, el portero estaba dormido en la entrada lateral. El gobierno aún no ha revocado el acceso de la empresa, lo que sugiere que todavía están intentando identificar la vulnerabilidad específica o mantienen la conexión para monitorear la actividad maliciosa en curso.
Por qué el número de víctimas supera a la población
Muchos ciudadanos se sintieron confundidos por la cifra de 8,8 millones. Si el país tiene seis millones de habitantes, la escala de la brecha parece imposible. El registro es un libro de contabilidad histórico. Mantiene datos de todas las personas que han vivido en Dinamarca o han tenido un permiso de residencia. En consecuencia, el conjunto de datos es masivo. Para un hacker, esto es una mina de oro. Las personas fallecidas son objetivos principales para el fraude de identidad porque sus registros rara vez se monitorean en busca de nueva actividad. Los emigrantes son igualmente vulnerables. Es posible que no revisen los informes de crédito daneses o los portales gubernamentales durante años, lo que da a los atacantes una forma sigilosa de abrir cuentas o lavar dinero utilizando identidades legítimas.
Recientemente consulté con un analista forense que trata con brechas de registros similares. Señaló que los hackers priorizan estos grandes conjuntos de datos históricos porque la información es perenne. Una dirección puede cambiar, pero un número CPR permanece estático de por vida. Desde la perspectiva del usuario final, esto es un aumento permanente en la superficie de ataque personal. Una vez que estos datos están en la dark web, permanecen allí. No hay restablecimiento de contraseña para un número de identidad nacional. La confidencialidad de la Tríada CIA se ha roto fundamentalmente para una parte significativa de la población europea.
El peligro del atajo de terceros
Las organizaciones a menudo tratan a los proveedores externos como una extensión de su propio perímetro seguro. Esto es un error. En términos de integridad de datos, usted es tan seguro como el proveedor menos seguro de su ecosistema. Esta empresa danesa era un socio de confianza. Tenía un mandato legal para acceder al registro. Este acceso legal se convirtió en un caballo de Troya digital. Los atacantes buscan estas empresas de mercado medio porque a menudo carecen de las capacidades forenses o del monitoreo SOC 24/7 de un gobierno nacional.
La evaluación de la superficie de ataque de una entidad gubernamental debe incluir a cada entidad externa con un inicio de sesión. Hablando proactivamente, un registro de esta importancia debería requerir un acceso granular. Rara vez hay una razón para que una sola empresa privada tenga la capacidad de extraer registros de 8,8 millones de personas. Si la empresa solo presta servicios a una región o grupo demográfico específico, su acceso debería reflejar esa limitación. Este incidente demuestra que Dinamarca concedió un acceso sistémico y amplio a una empresa que no pudo defenderlo.
Consejos tácticos para organizaciones y ciudadanos
Si usted opera un negocio que depende del acceso a datos de terceros, debe auditar sus permisos de inmediato. No espere a una notificación de brecha para darse cuenta de que un proveedor tiene más acceso del que requiere. Aparte de los parches, la defensa más eficaz es el principio de menor privilegio. Si un socio solo necesita verificar mil registros al mes, no le dé una conexión abierta a toda su base de datos.
Para las personas afectadas en Dinamarca, la situación requiere medidas reactivas. El gobierno aún no ha identificado a los perpetradores, pero es probable que los datos ya estén en manos de intermediarios.
- Monitoree sus registros de MitID y NemID para detectar intentos de inicio de sesión no autorizados.
- Active alertas de crédito a través de su banco para detectar cualquier cuenta nueva abierta a su nombre.
- Sea escéptico ante cualquier llamada telefónica o correo electrónico que utilice su número CPR para verificar su identidad; los hackers usan esta información para generar confianza durante los ataques de ingeniería social.
- Use un gestor de contraseñas y contraseñas únicas para cada servicio para evitar ataques de relleno de credenciales (credential stuffing) si se robaron otros datos junto con los números CPR.
El camino hacia la resiliencia sistémica
Esta brecha es un recordatorio de que los datos son un activo tóxico. Cuantos más posea, mayor será el riesgo para su organización. El ministerio digital de Dinamarca se encuentra ahora en la difícil posición de intentar cerrar la puerta del establo después de que el caballo ha escapado. La investigación revelará finalmente si la empresa utilizó autenticación multifactor o si dejó una base de datos expuesta a la internet pública. Independientemente de la causa técnica raíz, el fallo sistémico es la falta de supervisión en los puntos de entrada de terceros.
Debemos avanzar hacia un modelo de identidad descentralizado donde el gobierno no necesite entregar archivos masivos a empresas privadas. Tecnologías como las pruebas de conocimiento cero (zero-knowledge proofs) podrían permitir a una empresa verificar la edad o residencia de un ciudadano sin ver ni almacenar nunca su número CPR. Hasta que tales sistemas sean críticos para la misión, veremos una repetición de este incidente. El gobierno danés debe decidir ahora si la conveniencia de la integración de terceros vale el compromiso total de la privacidad de sus ciudadanos.
Conclusiones clave para líderes de TI
- Realice una auditoría exhaustiva de todas las claves API y portales de acceso de terceros.
- Implemente la autenticación multifactor obligatoria para cada cuenta de proveedor sin excepción.
- Revise las políticas de retención de datos para asegurarse de que no está almacenando registros de personas que ya no utilizan sus servicios.
- Aplique controles de acceso granulares para que una brecha en una empresa asociada se limite a un pequeño subconjunto de datos.
- Cree un plan de respuesta a incidentes que aborde específicamente los compromisos de la cadena de suministro.
Fuentes:
- NIST Special Publication 800-161 (Supply Chain Risk Management)
- Danish Ministry of Digital Affairs Press Release (Oct 2026)
- MITRE ATT&CK Framework: Trusted Relationship (T1199)
- GDPR Article 32: Security of Processing
Descargo de responsabilidad: Este artículo es solo para fines informativos y educativos y no reemplaza una auditoría profesional de ciberseguridad o un servicio de respuesta a incidentes.



Nos vemos en el otro lado.
Nuestra solución de correo electrónico cifrado y almacenamiento en la nube de extremo a extremo proporciona los medios más potentes para el intercambio seguro de datos, lo que garantiza la seguridad y la privacidad de sus datos.
/ Crear una cuenta gratuita
