


Γαλλική λιανική υποδομή και η απειλή της ψυκτικής αλυσίδας: Τι πρέπει να προετοιμάσουν οι επιχειρήσεις
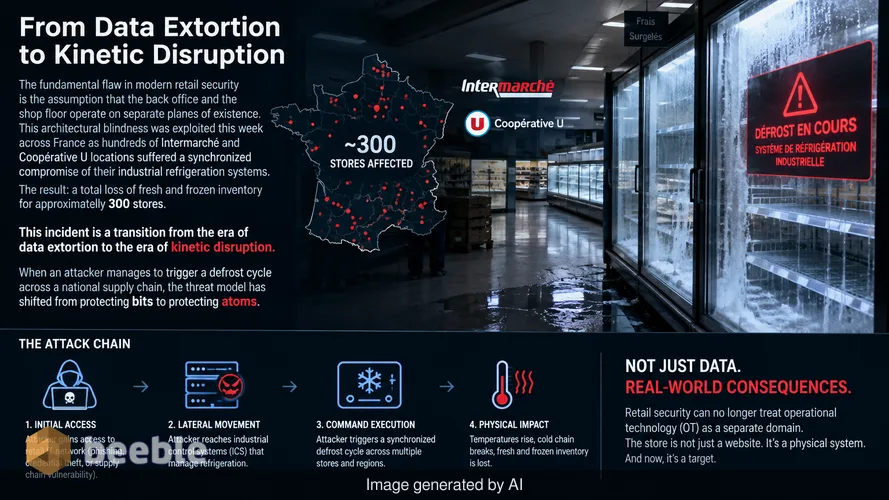
Το θεμελιώδες ελάττωμα στη σύγχρονη ασφάλεια λιανικής είναι η υπόθεση ότι το back office και ο χώρος πώλησης λειτουργούν σε ξεχωριστά επίπεδα ύπαρξης. Αυτή η αρχιτεκτονική τύφλωση αξιοποιήθηκε αυτή την εβδομάδα σε όλη τη Γαλλία, καθώς εκατοντάδες τοποθεσίες των Intermarché και Coopérative U υπέστησαν έναν συγχρονισμένο συμβιβασμό των βιομηχανικών συστημάτων ψύξης τους. Το αποτέλεσμα είναι η συνολική απώλεια νωπών και κατεψυγμένων αποθεμάτων για περίπου 300 καταστήματα. Αυτό το περιστατικό αποτελεί μια μετάβαση από την εποχή της εκβίασης δεδομένων στην εποχή της κινητικής διατάραξης. Όταν ένας επιτιθέμενος καταφέρνει να ενεργοποιήσει έναν κύκλο απόψυξης σε μια εθνική εφοδιαστική αλυσίδα, το μοντέλο απειλής έχει μετατοπιστεί από την προστασία των bits στην προστασία των ατόμων.
Ο συμβιβασμός της ψυκτικής αλυσίδας και η αποτυχία της παραδοσιακής άμυνας λιανικής
Η συντονισμένη επίθεση κατά των γαλλικών σούπερ μάρκετ αντιπροσωπεύει μια παρέκκλιση από τις τυπικές επιχειρήσεις ransomware που στοχεύουν συστήματα σχεδιασμού επιχειρηματικών πόρων (ERP) ή τερματικά σημείων πώλησης (POS). Σε αυτή την περίπτωση, οι αντίπαλοι στόχευσαν τα Συστήματα Διαχείρισης Κτιρίων (BMS) και τα Συστήματα Βιομηχανικού Ελέγχου (ICS) που ρυθμίζουν τη θερμοκρασία των μονάδων αποθήκευσης τροφίμων. Αποκτώντας μη εξουσιοδοτημένη πρόσβαση στους ελεγκτές ψύξης, οι επιτιθέμενοι ξεκίνησαν έναν κύκλο απόψυξης, ο οποίος είναι μια τυπική λειτουργία συντήρησης σχεδιασμένη να λιώνει τη συσσώρευση πάγου στα πηνία του εξατμιστή. Όταν ενεργοποιείται κακόβουλα και διατηρείται σε αυτή την κατάσταση, η θερμοκρασία αυξάνεται γρήγορα πάνω από τα όρια ασφαλείας.
Οι Intermarché και Coopérative U επιβεβαιώνουν ότι η ζημιά είναι φυσική και άμεση. Τα φρέσκα προϊόντα, τα γαλακτοκομικά και τα κατεψυγμένα είδη πρέπει να απορριφθούν για συμμόρφωση με τους υγειονομικούς κανονισμούς. Ο οικονομικός αντίκτυπος είναι διπλός: η άμεση απώλεια αποθέματος και ο επιχειρησιακός χρόνος διακοπής λειτουργίας που απαιτείται για την απολύμανση και τον ανεφοδιασμό των εγκαταστάσεων. Πρόκειται για ένα στοχευμένο πλήγμα σε κρίσιμες υποδομές τροφίμων. Ο εισαγγελέας του Παρισιού άνοιξε έρευνα για αυτή τη μεγάλης κλίμακας παραβίαση, η οποία φέρεται επίσης να επηρέασε την E. Leclerc και ενδεχομένως την Carrefour Market. Η ταχύτητα της επίθεσης υποδηλώνει υψηλό επίπεδο τεχνικής επάρκειας σχετικά με τα συγκεκριμένα βιομηχανικά πρωτόκολλα που χρησιμοποιούνται στη λιανική ψύξη.
Η μετάβαση από την κλοπή δεδομένων στην κινητική διατάραξη
Για δύο δεκαετίες, ο τομέας της λιανικής επικέντρωσε τις δαπάνες ασφαλείας του στη συμμόρφωση με το PCI-DSS και την προστασία των προσωπικών δεδομένων (PII) των πελατών. Η λογική ήταν απλή: διατηρήστε τα δεδομένα των πιστωτικών καρτών ασφαλή για να αποφύγετε πρόστιμα και ζημιά στη φήμη. Αυτή η στρατηγική αγνόησε την εγγενή ευπάθεια της Επιχειρησιακής Τεχνολογίας (OT) που διατηρεί τη φυσική επιχείρηση σε λειτουργία. Τα σύγχρονα συστήματα ψύξης σπάνια είναι απομονωμένα. Συνδέονται στο εταιρικό δίκτυο για τηλεμετρία, απομακρυσμένη συντήρηση και διαχείριση ενέργειας. Σε πολλές περιπτώσεις, αυτά τα συστήματα είναι παλαιού τύπου στοιχεία (legacy) που στερούνται βασικής κρυπτογράφησης ή ελέγχου ταυτότητας πολλαπλών παραγόντων.
Για να εκτιμήσει κανείς την κλίμακα, πρέπει να κοιτάξει την ασυμμετρία πρόσβασης που εμπλέκεται. Ένας μόνο παραβιασμένος λογαριασμός τεχνικού ή μια ευάλωτη πύλη VPN παρέχει πρόσβαση σε χιλιάδες συσκευές IoT. Το έλλειμμα τεχνογνωσίας είναι ένας σιωπηλός σύμμαχος για τον επιτιθέμενο. Τα περισσότερα τμήματα IT δεν κατανοούν τα πρωτόκολλα Modbus ή BACnet που χρησιμοποιούν αυτές οι μονάδες ψύξης. Αντίθετα, οι εργολάβοι που εγκαθιστούν τις μονάδες ψύξης δεν είναι ειδικοί στην κυβερνοασφάλεια. Αυτό δημιουργεί ένα κενό ασφαλείας όπου το κρίσιμο βιομηχανικό υλικό εκτίθεται στους ίδιους κινδύνους πλευρικής μετακίνησης (lateral movement) με έναν τυπικό σταθμό εργασίας γραφείου.
Γιατί η μη διαχωρισμένη παλαιού τύπου υποδομή είναι μια ανοιχτή πόρτα για βιομηχανικό σαμποτάζ
Ο πυρήνας της μετατόπισης έγκειται στην τοπολογία του δικτύου. Τα παραδοσιακά εταιρικά δίκτυα συχνά μοιάζουν με μια επίπεδη πεδιάδα όπου, μόλις παραβιαστεί μια περίμετρος, ένας επιτιθέμενος μπορεί να κινηθεί ελεύθερα. Εάν ο διακομιστής που διαχειρίζεται τους πόντους επιβράβευσης του σούπερ μάρκετ βρίσκεται στο ίδιο λογικό δίκτυο με το σύστημα που ελέγχει τους καταψύκτες, ένα απλό μήνυμα ηλεκτρονικού ψαρέματος (phishing) μπορεί να οδηγήσει σε εθνική έλλειψη τροφίμων. Μια DMZ δεν είναι ένας κοινόχρηστος χώρος, αλλά ένα μεμονωμένο κελί απομόνωσης. Χωρίς αυστηρή μικροτμηματοποίηση (microsegmentation), κάθε συνδεδεμένη συσκευή αποτελεί ευθύνη.
Σε αυτά τα γαλλικά περιστατικά, οι επιτιθέμενοι πιθανότατα χρησιμοποίησαν πλευρική μετακίνηση για να μεταπηδήσουν από το περιβάλλον IT στο περιβάλλον OT. Εντόπισαν την κεντρική κονσόλα διαχείρισης για τις μονάδες ψύξης και εξέδωσαν μια εντολή εκπομπής για την έναρξη της απόψυξης. Αυτό δεν είναι ένα περίπλοκο exploit· είναι μια νόμιμη χρήση διοικητικών λειτουργιών από έναν παράνομο παράγοντα. Η ευπάθεια είναι η ίδια η συνδεσιμότητα. Οι λιανοπωλητές έχουν περάσει χρόνια συνδέοντας κάθε λάμπα και καταψύκτη στο διαδίκτυο για να εξοικονομήσουν κόστος ηλεκτρικής ενέργειας, ωστόσο δεν έχουν επενδύσει στην αρχιτεκτονική απομόνωση που απαιτείται για την προστασία αυτών των συνδέσεων.
Το κενό ασφάλισης και το νομικό προηγούμενο της σπατάλης τροφίμων
Η Intermarché έχει ήδη επισημάνει ένα σημαντικό εμπόδιο για τη διαδικασία ανάκαμψης: τους ασφαλιστικούς περιορισμούς. Τα τυπικά ασφαλιστήρια συμβόλαια κυβερνοασφάλειας καλύπτουν συχνά το κόστος ειδοποίησης παραβίασης δεδομένων, τα νομικά έξοδα και μερικές φορές τις πληρωμές ransomware. Ωστόσο, πολλά συμβόλαια περιέχουν εξαιρέσεις για φυσικές ζημιές σε περιουσιακά στοιχεία ή αλλοίωση προϊόντων που προκύπτουν από ένα ψηφιακό γεγονός. Αυτό δημιουργεί ένα τεράστιο οικονομικό κενό για τους επηρεαζόμενους δικαιοδόχους (franchisees). Εάν ο ασφαλιστικός κλάδος δεν προσαρμοστεί στην πραγματικότητα των κινητικών κυβερνοεπιθέσεων, ο τομέας της λιανικής θα αντιμετωπίσει μη διαχειρίσιμα επίπεδα κινδύνου.
Αυτό σημαίνει στην πράξη ότι η ανώτατη διοίκηση πρέπει να επανεξετάσει την κυβερνοασφάλεια ως μια μορφή σχεδιασμού επιχειρησιακής συνέχειας και όχι απλώς ως προστασία δεδομένων. Η εισαγγελία του Παρισιού αντιμετωπίζει το θέμα ως απειλή για τον εφοδιασμό τροφίμων του γαλλικού λαού. Αυτή η αναβάθμιση του καθεστώτος από "εταιρική παραβίαση" σε "επίθεση σε κρίσιμες υποδομές" αλλάζει το ρυθμιστικό τοπίο. Οι μελλοντικοί έλεγχοι πιθανότατα θα απαιτούν απόδειξη απομόνωσης OT. Οι νομικές συνέπειες θα επικεντρωθούν στο εάν τα σούπερ μάρκετ επέδειξαν τη δέουσα επιμέλεια για την ασφάλεια των συστημάτων που διατηρούν τα πρότυπα δημόσιας υγείας.
Δημιουργία ενός αρχιτεκτονικού σχεδίου για φυσική ανθεκτικότητα
Η επιβίωση σε αυτό το νέο περιβάλλον απειλών απαιτεί μετάβαση σε μια αρχιτεκτονική Zero Trust που περιλαμβάνει κάθε αισθητήρα και ενεργοποιητή στον χώρο του καταστήματος. Η λογική μετατοπίζεται σε ένα μοντέλο όπου καμία συσκευή δεν θεωρείται αξιόπιστη από προεπιλογή, ανεξάρτητα από τη θέση της στο εσωτερικό δίκτυο. Κάθε ελεγκτής ψύξης πρέπει να είναι απομονωμένος στο δικό του μικροτμήμα. Η επικοινωνία μεταξύ του δικτύου IT και του δικτύου OT πρέπει να διέρχεται από μια θωρακισμένη βιομηχανική πύλη (industrial gateway) που εκτελεί βαθιά επιθεώρηση πακέτων (deep packet inspection) για να φιλτράρει μη εξουσιοδοτημένες εντολές.
Επιπλέον, οι λιανοπωλητές πρέπει να εφαρμόσουν MFA βασισμένο σε υλικό για οποιαδήποτε απομακρυσμένη πρόσβαση σε συστήματα διαχείρισης κτιρίων. Η στήριξη σε απλούς κωδικούς πρόσβασης για συστήματα που ελέγχουν τόνους ευπαθών τροφίμων είναι ένας απαράδεκτος κίνδυνος. Στόχος είναι η αρχιτεκτονική ανθεκτικότητα. Εάν ένας επιτιθέμενος παραβιάσει το εταιρικό σύστημα ηλεκτρονικού ταχυδρομείου, η ακτίνα έκρηξης (blast radius) πρέπει να περιοριστεί. Ο διακομιστής ηλεκτρονικού ταχυδρομείου και η μονάδα ψύξης δεν πρέπει ποτέ να μπορούν να "δουν" ο ένας τον άλλον στο δίκτυο. Αυτό το επίπεδο λεπτομέρειας είναι ο μόνος τρόπος για να αποτραπεί μια τοπική παραβίαση από το να γίνει εθνική καταστροφή.
Σχέδιο δράσης για τους επόμενους δώδεκα μήνες
Οι CISO και οι CTO στους τομείς της λιανικής και της βιομηχανίας πρέπει να προχωρήσουν πέρα από την αντιδραστική επιδιόρθωση (patching) και προς τη δομική μεταρρύθμιση. Η ακόλουθη λίστα ελέγχου παρέχει μια ρεαλιστική πορεία για τον επόμενο χρόνο.
- Άμεση (0-3 Μήνες): Διεξαγωγή ολοκληρωμένου ελέγχου ανακάλυψης όλων των συσκευών OT και IoT που είναι συνδεδεμένες στο εταιρικό WAN. Αυτό περιλαμβάνει ψύξη, HVAC, φωτισμό και κάμερες ασφαλείας. Προσδιορίστε όλες τις συσκευές με δημόσιες διευθύνσεις IP και μετακινήστε τις αμέσως πίσω από ένα VPN με MFA.
- Ενδιάμεση (3-6 Μήνες): Εφαρμογή μικροτμηματοποίησης δικτύου. Δημιουργήστε ένα αποκλειστικό OT VLAN που είναι φυσικά ή λογικά διαχωρισμένο από το Wi-Fi επισκεπτών και τα εταιρικά περιβάλλοντα IT. Χρησιμοποιήστε τείχη προστασίας (firewalls) για να περιορίσετε την κυκλοφορία μόνο στα απαραίτητα πρωτόκολλα (π.χ. Modbus, BACnet) και μόνο μεταξύ εξουσιοδοτημένων τελικών σημείων.
- Μακροπρόθεσμη (6-12 Μήνες): Ενημέρωση των συμβάσεων προμηθειών ώστε να απαιτείται "Security by Design" για όλο τον βιομηχανικό εξοπλισμό. Οι προμηθευτές πρέπει να παρέχουν μια Λίστα Υλικών Λογισμικού (SBOM) και να δεσμεύονται για τακτικές ενημερώσεις υλικολογισμικού (firmware). Διεξαγωγή εξειδικευμένου pentest που εστιάζει ειδικά στην πλευρική μετακίνηση από συστήματα IT σε OT για την επικύρωση της τμηματοποίησης.
- Διακυβέρνηση: Επανεξέταση όλων των ασφαλιστηρίων συμβολαίων κυβερνοασφάλειας για τον εντοπισμό κενών στην κάλυψη φυσικής αλλοίωσης και υλικών ζημιών. Διαπραγμάτευση πρόσθετων όρων (riders) που καλύπτουν ειδικά τα κινητικά αποτελέσματα των ψηφιακών παραβιάσεων.
Πηγές
- Agence France-Presse (AFP) επίσημες αναφορές για τις παραβιάσεις στη γαλλική λιανική.
- Δημόσιες δηλώσεις της Εισαγγελίας του Παρισιού σχετικά με τις έρευνες υποδομών.
- Εταιρικές επικοινωνίες των Intermarché και Coopérative U.
- Τεχνικές αναφορές του BFM TV για τα περιστατικά ψύξης της E. Leclerc.
- Κατευθυντήριες γραμμές της ANSSI (Γαλλική Εθνική Υπηρεσία Κυβερνοασφάλειας) για την ασφάλεια OT/ICS.
Αποποίηση ευθύνης: Αυτή η ενημέρωση προορίζεται μόνο για ενημερωτικούς και εκπαιδευτικούς σκοπούς. Δεν αντικαθιστά έναν επαγγελματικό έλεγχο κυβερνοασφάλειας, τεχνική αξιολόγηση ή επίσημη υπηρεσία απόκρισης σε περιστατικά προσαρμοσμένη στις συγκεκριμένες ανάγκες ενός οργανισμού.



Τα λέμε στην άλλη πλευρά.
Η από άκρη σε άκρη κρυπτογραφημένη λύση ηλεκτρονικού ταχυδρομείου και αποθήκευσης στο cloud παρέχει τα πιο ισχυρά μέσα ασφαλούς ανταλλαγής δεδομένων, εξασφαλίζοντας την ασφάλεια και το απόρρητο των δεδομένων σας.
/ Εγγραφείτε δωρεάν
