


L'infrastructure du commerce de détail français et la menace sur la chaîne du froid : ce que les entreprises doivent préparer
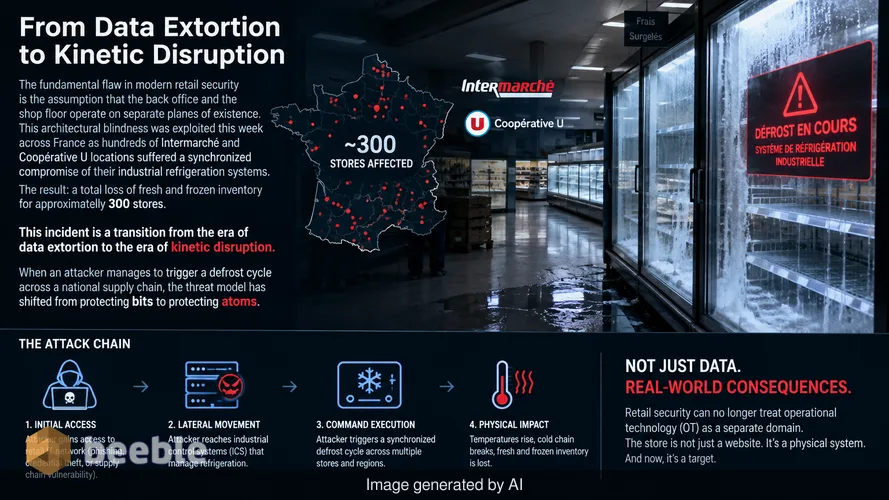
Le défaut fondamental de la sécurité moderne du commerce de détail est l'hypothèse selon laquelle l'arrière-boutique et la surface de vente opèrent sur des plans d'existence distincts. Cet aveuglement architectural a été exploité cette semaine à travers la France, alors que des centaines de magasins Intermarché et Coopérative U ont subi une compromission synchronisée de leurs systèmes de réfrigération industrielle. Le résultat est une perte totale des stocks de produits frais et surgelés pour environ 300 magasins. Cet incident marque une transition de l'ère de l'extorsion de données vers l'ère de la perturbation cinétique. Lorsqu'un attaquant parvient à déclencher un cycle de dégivrage sur l'ensemble d'une chaîne d'approvisionnement nationale, le modèle de menace est passé de la protection des bits à la protection des atomes.
Le compromis de la chaîne du froid et l'échec de la défense traditionnelle du commerce de détail
L'attaque coordonnée contre les supermarchés français représente une rupture par rapport aux opérations de ransomware standards qui ciblent les systèmes de planification des ressources de l'entreprise (ERP) ou les terminaux de point de vente (POS). Dans ce cas, les adversaires ont ciblé les systèmes de gestion technique du bâtiment (GTB/BMS) et les systèmes de contrôle industriel (ICS) qui régulent la température des unités de stockage alimentaire. En obtenant un accès non autorisé aux contrôleurs de réfrigération, les attaquants ont initié un cycle de dégivrage, qui est une fonction de maintenance standard conçue pour faire fondre l'accumulation de glace sur les serpentins de l'évaporateur. Lorsqu'il est déclenché de manière malveillante et maintenu dans cet état, la température augmente rapidement au-delà des seuils de sécurité.
Intermarché et Coopérative U confirment que les dommages sont physiques et immédiats. Les produits frais, les produits laitiers et les produits surgelés doivent être jetés pour se conformer aux réglementations sanitaires. L'impact financier est double : la perte directe de stocks et le temps d'arrêt opérationnel nécessaire pour désinfecter et réapprovisionner les installations. Il s'agit d'une frappe ciblée sur une infrastructure alimentaire critique. Le procureur de Paris a ouvert une enquête sur cette brèche à grande échelle, qui aurait également affecté E. Leclerc et potentiellement Carrefour Market. La rapidité de l'attaque suggère un haut niveau de compétence technique concernant les protocoles industriels spécifiques utilisés dans la réfrigération commerciale.
La transition du vol de données à la perturbation cinétique
Pendant deux décennies, le secteur de la vente au détail a concentré ses dépenses de sécurité sur la conformité PCI-DSS et la protection des données personnelles des clients. La logique était simple : garder les données de cartes de crédit en sécurité pour éviter les amendes et les dommages réputationnels. Cette stratégie a ignoré la vulnérabilité inhérente de la technologie opérationnelle (OT) qui assure le fonctionnement physique de l'entreprise. Les systèmes de réfrigération modernes sont rarement isolés. Ils sont connectés au réseau de l'entreprise pour la télémétrie, la maintenance à distance et la gestion de l'énergie. Dans de nombreux cas, ces systèmes sont des composants hérités qui manquent de chiffrement de base ou d'authentification multi-facteurs.
Pour évaluer l'échelle, il faut regarder l'asymétrie d'accès impliquée. Un seul compte de technicien compromis ou une passerelle VPN vulnérable offre une porte d'entrée vers des milliers d'appareils IoT. Le déficit d'expertise est un allié tacite pour l'attaquant. La plupart des départements informatiques ne comprennent pas les protocoles Modbus ou BACnet utilisés par ces unités de réfrigération. Inversement, les prestataires qui installent les unités de réfrigération ne sont pas des experts en cybersécurité. Cela crée un vide sécuritaire où le matériel industriel critique est exposé aux mêmes risques de mouvement latéral qu'un poste de travail de bureau standard.
Pourquoi l'héritage non segmenté est une porte ouverte au sabotage industriel
Le cœur du changement réside dans la topologie du réseau. Les réseaux d'entreprise traditionnels ressemblent souvent à une plaine plate où, une fois le périmètre franchi, un attaquant peut se déplacer librement. Si le serveur qui gère les points de fidélité du supermarché se trouve sur le même réseau logique que le système qui contrôle les congélateurs, un simple e-mail d'hameçonnage peut mener à une pénurie alimentaire nationale. Une DMZ n'est pas une zone commune, mais une cellule d'isolement individuelle. Sans une microsegmentation stricte, chaque appareil connecté est une vulnérabilité.
Dans ces incidents français, les attaquants ont probablement utilisé le mouvement latéral pour passer de l'environnement IT (informatique) à l'environnement OT (opérationnel). Ils ont identifié la console de gestion centrale des unités de réfrigération et ont émis une commande de diffusion pour initier le dégivrage. Il ne s'agit pas d'un exploit complexe ; c'est une utilisation légitime de fonctions administratives par un acteur illégitime. La vulnérabilité est la connectivité elle-même. Les détaillants ont passé des années à connecter chaque ampoule et chaque congélateur à Internet pour économiser sur les coûts d'électricité, mais ils n'ont pas investi dans l'isolation architecturale requise pour protéger ces connexions.
Le fossé de l'assurance et le précédent juridique du gaspillage alimentaire
Intermarché a déjà signalé un obstacle important pour le processus de récupération : les limitations d'assurance. Les polices de cyber-assurance standards couvrent souvent les coûts de notification de violation de données, les frais juridiques et parfois les paiements de rançon. Cependant, de nombreuses polices contiennent des exclusions pour les dommages matériels physiques ou la détérioration résultant d'un événement numérique. Cela crée un vide financier massif pour les franchisés concernés. Si le secteur de l'assurance ne s'adapte pas à la réalité des cyberattaques cinétiques, le secteur de la vente au détail sera confronté à des niveaux de risque ingérables.
Ce que cela signifie en pratique, c'est que la direction doit reconsidérer la cybersécurité comme une forme de planification de la continuité des activités plutôt que comme une simple protection des données. Le parquet de Paris traite cette affaire comme une menace pour l'approvisionnement alimentaire des Français. Cette élévation de statut, passant d'une « brèche d'entreprise » à une « attaque contre une infrastructure critique », modifie le paysage réglementaire. Les futurs audits exigeront probablement des preuves d'isolation OT. Les retombées juridiques se concentreront sur la question de savoir si les supermarchés ont exercé la diligence raisonnable pour sécuriser les systèmes qui maintiennent les normes de santé publique.
Établir un plan architectural pour la résilience physique
La survie dans ce nouvel environnement de menaces nécessite une transition vers une architecture Zero Trust qui englobe chaque capteur et actionneur sur la surface de vente. La logique passe à un modèle où aucun appareil n'est digne de confiance par défaut, quel que soit son emplacement sur le réseau interne. Chaque contrôleur de réfrigération doit être isolé dans son propre microsegment. La communication entre le réseau IT et le réseau OT doit passer par une passerelle industrielle durcie qui effectue une inspection approfondie des paquets (DPI) pour filtrer les commandes non autorisées.
De plus, les détaillants doivent mettre en œuvre une authentification multi-facteurs (MFA) matérielle pour tout accès à distance aux systèmes de gestion technique du bâtiment. Se fier à de simples mots de passe pour des systèmes qui contrôlent des tonnes de denrées périssables est un risque inacceptable. L'objectif est la résilience architecturale. Si un attaquant compromet le système de messagerie de l'entreprise, le rayon d'action de l'attaque doit être contenu. Le serveur de messagerie et l'unité de réfrigération ne devraient jamais pouvoir se voir sur le réseau. Ce niveau de granularité est le seul moyen d'empêcher qu'une brèche localisée ne devienne une catastrophe nationale.
Plan d'action pour les douze prochains mois
Les CISO et CTO des secteurs du commerce de détail et de l'industrie doivent dépasser les correctifs réactifs pour s'orienter vers une réforme structurelle. La liste de contrôle suivante offre une voie pragmatique pour l'année à venir.
- Immédiat (0-3 mois) : Effectuer un audit de découverte complet de tous les appareils OT et IoT connectés au WAN de l'entreprise. Cela inclut la réfrigération, le CVC (HVAC), l'éclairage et les caméras de sécurité. Identifier tous les appareils ayant des adresses IP publiques et les placer immédiatement derrière un VPN avec MFA.
- Intermédiaire (3-6 mois) : Mettre en œuvre la microsegmentation du réseau. Créer un VLAN OT dédié qui est physiquement ou logiquement séparé du Wi-Fi invité et des environnements IT d'entreprise. Utiliser des pare-feu pour restreindre le trafic aux seuls protocoles nécessaires (ex. Modbus, BACnet) et uniquement entre les points de terminaison autorisés.
- À long terme (6-12 mois) : Mettre à jour les contrats d'approvisionnement pour exiger la « Sécurité dès la conception » (Security by Design) pour tout l'équipement industriel. Les fournisseurs doivent fournir une nomenclature logicielle (SBOM) et s'engager à des mises à jour régulières du micrologiciel. Effectuer un test d'intrusion spécialisé axé spécifiquement sur le mouvement latéral des systèmes IT vers les systèmes OT pour valider la segmentation.
- Gouvernance : Examiner toutes les polices de cyber-assurance pour identifier les lacunes de couverture pour la détérioration physique et les dommages matériels. Négocier des avenants qui couvrent spécifiquement les conséquences cinétiques des brèches numériques.
Sources
- Rapports officiels de l'Agence France-Presse (AFP) sur les brèches du commerce de détail français.
- Déclarations publiques du parquet de Paris concernant les enquêtes sur les infrastructures.
- Communications d'entreprise d'Intermarché et de Coopérative U.
- Reportages techniques de BFM TV sur les incidents de réfrigération chez E. Leclerc.
- Directives de l'ANSSI (Agence nationale de la sécurité des systèmes d'information) sur la sécurité des systèmes OT/ICS.
Avertissement : Ce briefing est fourni à titre informatif et éducatif uniquement. Il ne remplace pas un audit de cybersécurité professionnel, une évaluation technique ou un service formel de réponse aux incidents adapté aux besoins spécifiques de l'organisation.



On se retrouve de l'autre côté.
Notre solution de messagerie cryptée de bout en bout et de stockage en nuage constitue le moyen le plus puissant d'échanger des données en toute sécurité, garantissant ainsi la sûreté et la confidentialité de vos données.
/ Créer un compte gratuit
