


Infraestructura minorista francesa y la amenaza a la cadena de frío: a qué deben prepararse las empresas
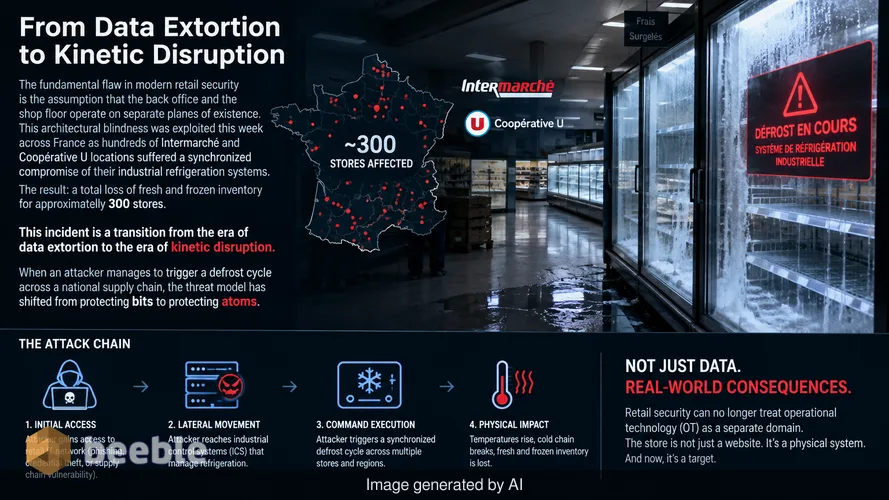
El fallo fundamental en la seguridad minorista moderna es la suposición de que la oficina central y la sala de ventas operan en planos de existencia separados. Esta ceguera arquitectónica fue explotada esta semana en toda Francia, ya que cientos de ubicaciones de Intermarché y Coopérative U sufrieron un compromiso sincronizado de sus sistemas de refrigeración industrial. El resultado es una pérdida total de inventario fresco y congelado para aproximadamente 300 tiendas. Este incidente representa una transición de la era de la extorsión de datos a la era de la disrupción cinética. Cuando un atacante logra activar un ciclo de descongelación en toda una cadena de suministro nacional, el modelo de amenaza ha pasado de proteger bits a proteger átomos.
El compromiso de la cadena de frío y el fracaso de la defensa minorista tradicional
El ataque coordinado contra los supermercados franceses representa una desviación de las operaciones estándar de ransomware que se dirigen a los sistemas de planificación de recursos empresariales (ERP) o a las terminales de punto de venta (POS). En este caso, los adversarios se dirigieron a los Sistemas de Gestión de Edificios (BMS) y a los Sistemas de Control Industrial (ICS) que regulan la temperatura de las unidades de almacenamiento de alimentos. Al obtener acceso no autorizado a los controladores de refrigeración, los atacantes iniciaron un ciclo de descongelación, que es una función de mantenimiento estándar diseñada para derretir la acumulación de hielo en las bobinas del evaporador. Cuando se activa de forma maliciosa y se mantiene en ese estado, la temperatura aumenta rápidamente por encima de los umbrales de seguridad.
Intermarché y Coopérative U confirman que el daño es físico e inmediato. Los productos frescos, los lácteos y los productos congelados deben desecharse para cumplir con las normativas sanitarias. El impacto financiero es doble: la pérdida directa de inventario y el tiempo de inactividad operativo necesario para desinfectar y reabastecer las instalaciones. Se trata de un ataque dirigido a una infraestructura alimentaria crítica. El fiscal de París ha abierto una investigación sobre esta brecha a gran escala, que según se informa también afectó a E. Leclerc y potencialmente a Carrefour Market. La velocidad del ataque sugiere un alto nivel de competencia técnica con respecto a los protocolos industriales específicos utilizados en la refrigeración minorista.
La transición del robo de datos a la disrupción cinética
Durante dos décadas, el sector minorista centró su gasto en seguridad en el cumplimiento de PCI-DSS y la protección de la información de identificación personal (PII) de los clientes. La lógica era simple: mantener seguros los datos de las tarjetas de crédito para evitar multas y daños a la reputación. Esta estrategia ignoró la vulnerabilidad inherente de la Tecnología Operativa (OT) que mantiene en funcionamiento el negocio físico. Los sistemas de refrigeración modernos rara vez están aislados. Están conectados a la red corporativa para telemetría, mantenimiento remoto y gestión de energía. En muchos casos, estos sistemas son componentes heredados que carecen de cifrado básico o autenticación multifactor.
Para calibrar la escala, se debe observar la asimetría de acceso involucrada. Una sola cuenta de técnico comprometida o una puerta de enlace VPN vulnerable proporciona una entrada a miles de dispositivos IoT. El déficit de experiencia es un aliado silencioso para el atacante. La mayoría de los departamentos de TI no comprenden los protocolos Modbus o BACnet que utilizan estas unidades de refrigeración. Por el contrario, los contratistas que instalan las unidades de refrigeración no son expertos en ciberseguridad. Esto crea un vacío de seguridad donde el hardware industrial crítico está expuesto a los mismos riesgos de movimiento lateral que una estación de trabajo de oficina estándar.
Por qué el legado no segmentado es una puerta abierta para el sabotaje industrial
El núcleo del cambio radica en la topología de la red. Las redes empresariales tradicionales a menudo se asemejan a una llanura plana donde, una vez que se rompe el perímetro, un atacante puede moverse libremente. Si el servidor que gestiona los puntos de fidelidad del supermercado está en la misma red lógica que el sistema que controla los congeladores, un simple correo electrónico de phishing puede provocar una escasez nacional de alimentos. Una DMZ no es un área común, sino una celda solitaria individual. Sin una microsegmentación estricta, cada dispositivo conectado es una responsabilidad.
En estos incidentes franceses, los atacantes probablemente utilizaron el movimiento lateral para saltar del entorno de TI al entorno de OT. Identificaron la consola de gestión central para las unidades de refrigeración y emitieron un comando de difusión para iniciar la descongelación. Esto no es un exploit complejo; es un uso legítimo de funciones administrativas por parte de un actor ilegítimo. La vulnerabilidad es la conectividad misma. Los minoristas han pasado años conectando cada bombilla y congelador a Internet para ahorrar en costos de electricidad, pero no han invertido en el aislamiento arquitectónico requerido para proteger esas conexiones.
La brecha de seguros y el precedente legal del desperdicio de alimentos
Intermarché ya ha señalado un obstáculo significativo para el proceso de recuperación: las limitaciones de los seguros. Las pólizas de ciberseguro estándar a menudo cubren los costos de notificación de brechas de datos, los honorarios legales y, a veces, los pagos de ransomware. Sin embargo, muchas pólizas contienen exclusiones por daños a la propiedad física o deterioro resultante de un evento digital. Esto crea un vacío financiero masivo para los franquiciados afectados. Si la industria de seguros no se adapta a la realidad de los ciberataques cinéticos, el sector minorista enfrentará niveles de riesgo inmanejables.
Lo que esto significa en la práctica es que la alta dirección debe reconsiderar la ciberseguridad como una forma de planificación de la continuidad del negocio en lugar de solo protección de datos. La fiscalía de París está tratando esto como una amenaza al suministro de alimentos del pueblo francés. Esta elevación de estatus de una "brecha corporativa" a un "ataque a la infraestructura crítica" cambia el panorama regulatorio. Las auditorías futuras probablemente exigirán pruebas de aislamiento de OT. Las consecuencias legales se centrarán en si los supermercados ejercieron la debida diligencia al asegurar los sistemas que mantienen los estándares de salud pública.
Construyendo un plano arquitectónico para la resiliencia física
La supervivencia en este nuevo entorno de amenazas requiere una transición a una arquitectura Zero Trust que abarque cada sensor y actuador en la sala de ventas. La lógica cambia a un modelo donde no se confía en ningún dispositivo por defecto, independientemente de su ubicación en la red interna. Cada controlador de refrigeración debe estar aislado dentro de su propio microsegmento. La comunicación entre la red de TI y la red de OT debe pasar a través de una puerta de enlace industrial reforzada que realice una inspección profunda de paquetes para filtrar comandos no autorizados.
Además, los minoristas deben implementar MFA basado en hardware para cualquier acceso remoto a los sistemas de gestión de edificios. Confiar en contraseñas simples para sistemas que controlan toneladas de alimentos perecederos es un riesgo inaceptable. El objetivo es la resiliencia arquitectónica. Si un atacante vulnera el sistema de correo electrónico corporativo, el radio de explosión debe estar contenido. El servidor de correo electrónico y la unidad de refrigeración nunca deberían poder verse entre sí en la red. Este nivel de granularidad es la única forma de evitar que una brecha localizada se convierta en una catástrofe nacional.
Plan de acción para los próximos doce meses
Los CISO y CTO en los sectores minorista e industrial deben ir más allá de los parches reactivos y avanzar hacia una reforma estructural. La siguiente lista de verificación proporciona un camino pragmático para el próximo año.
- Inmediato (0-3 meses): Realizar una auditoría de descubrimiento exhaustiva de todos los dispositivos OT e IoT conectados a la WAN corporativa. Esto incluye refrigeración, HVAC, iluminación y cámaras de seguridad. Identificar todos los dispositivos con direcciones IP públicas y moverlos detrás de una VPN con MFA inmediatamente.
- Intermedio (3-6 meses): Implementar microsegmentación de red. Crear una VLAN de OT dedicada que esté separada física o lógicamente de la Wi-Fi para invitados y de los entornos de TI corporativos. Usar firewalls para restringir el tráfico solo a los protocolos necesarios (por ejemplo, Modbus, BACnet) y solo entre puntos finales autorizados.
- Largo plazo (6-12 meses): Actualizar los contratos de adquisición para exigir "Seguridad por diseño" para todo el equipo industrial. Los proveedores deben proporcionar una Lista de Materiales de Software (SBOM) y comprometerse a actualizaciones periódicas de firmware. Realizar una prueba de penetración especializada que se centre específicamente en el movimiento lateral de los sistemas de TI a los de OT para validar la segmentación.
- Gobernanza: Revisar todas las pólizas de ciberseguro para identificar brechas en la cobertura por deterioro físico y daños a la propiedad. Negociar cláusulas adicionales que cubran específicamente los resultados cinéticos de las brechas digitales.
Fuentes
- Informes oficiales de Agence France-Presse (AFP) sobre brechas en el sector minorista francés.
- Declaraciones públicas de la Fiscalía de París sobre investigaciones de infraestructura.
- Comunicaciones corporativas de Intermarché y Coopérative U.
- Informes técnicos de BFM TV sobre los incidentes de refrigeración de E. Leclerc.
- Directrices de la ANSSI (Agencia Nacional de Ciberseguridad de Francia) sobre seguridad OT/ICS.
Descargo de responsabilidad: Este informe es solo para fines informativos y educativos. No reemplaza una auditoría de ciberseguridad profesional, una evaluación técnica o un servicio formal de respuesta a incidentes adaptado a las necesidades organizacionales específicas.



Nos vemos en el otro lado.
Nuestra solución de correo electrónico cifrado y almacenamiento en la nube de extremo a extremo proporciona los medios más potentes para el intercambio seguro de datos, lo que garantiza la seguridad y la privacidad de sus datos.
/ Crear una cuenta gratuita
