


Prantsusmaa jaemüügi infrastruktuur ja külmaahela oht: milleks ettevõtted peavad valmistuma
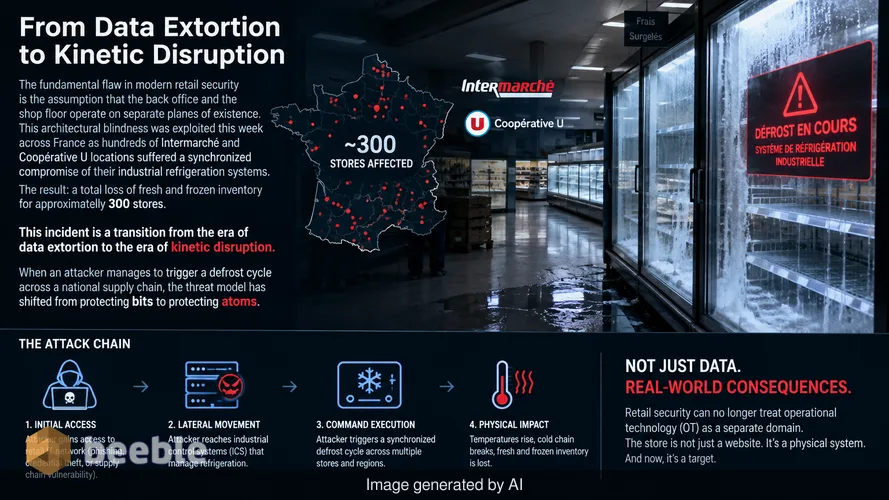
Kaasaegse jaemüügi turvalisuse põhiline viga on eeldus, et kontor ja kaupluse saal tegutsevad eraldi tasanditel. Seda arhitektuurilist pimedust kasutasid sel nädalal ära ründajad üle Prantsusmaa, kui sajad Intermarché ja Coopérative U asukohad langesid oma tööstuslike külmutussüsteemide sünkroniseeritud kompromiteerimise ohvriks. Tulemuseks on ligikaudu 300 kaupluse värske ja külmutatud kauba täielik kadu. See intsident tähistab üleminekut andmete väljapressimise ajastult kineetilise häire ajastule. Kui ründajal õnnestub käivitada sulatustsükkel kogu riiklikus tarneahelas, on ohumudel nihkunud bittide kaitsmiselt aatomite kaitsmisele.
Külmaahela kompromiteerimine ja traditsioonilise jaemüügi kaitse ebaõnnestumine
Koordineeritud rünnak Prantsuse supermarketite vastu kujutab endast eemaldumist tavapärastest lunavaratoimingutest, mis sihivad ettevõtte ressursside planeerimise (ERP) süsteeme või müügikoha (POS) terminale. Selles näites sihtisid vastased hoonehaldussüsteeme (BMS) ja tööstuslikke juhtimissüsteeme (ICS), mis reguleerivad toiduainete hoiukohtade temperatuuri. Saades volitamata juurdepääsu külmutusseadmete kontrolleritele, käivitasid ründajad sulatustsükli – standardse hooldusfunktsiooni, mis on mõeldud jää kogunemise sulatamiseks aurusti mähistel. Kui see käivitatakse pahatahtlikult ja hoitakse selles olekus, tõuseb temperatuur kiiresti üle ohutusläve.
Intermarché ja Coopérative U kinnitavad, et kahju on füüsiline ja vahetu. Värske toodang, piimatooted ja külmutatud kaubad tuleb tervise-eeskirjade täitmiseks ära visata. Finantsmõju on kahekordne: otsene varude kadu ja tegevuse seisak, mis on vajalik rajatiste sanitaarpuhastuseks ja varude taastamiseks. Tegemist on suunatud rünnakuga kriitilise toidutaristu vastu. Pariisi prokurör on alustanud uurimist selle laiaulatusliku rikkumise suhtes, mis mõjutas teadaolevalt ka E. Leclerci ja potentsiaalselt Carrefour Marketit. Rünnaku kiirus viitab kõrgele tehnilisele pädevusele jaemüügi külmutusseadmetes kasutatavate spetsiifiliste tööstusprotokollide osas.
Üleminek andmevarguselt kineetilisele häirele
Kaks aastakümmet on jaemüügisektor keskendunud oma turvakulutustes PCI-DSS vastavusele ja klientide isikuandmete (PII) kaitsele. Loogika oli lihtne: hoida krediitkaardiandmed turvalisena, et vältida trahve ja mainekahju. See strateegia ignoreeris operatiivtehnoloogia (OT) olemuslikku haavatavust, mis hoiab füüsilist äri käimas. Kaasaegsed külmutussüsteemid on harva isoleeritud. Need on ühendatud ettevõtte võrguga telemeetria, kaugkoolduse ja energiahaldus eesmärgil. Paljudel juhtudel on need süsteemid pärandkomponendid, millel puudub põhiline krüpteerimine või mitmeteguriline autentimine.
Mõju ulatuse hindamiseks tuleb vaadata seotud juurdepääsu asümmeetriat. Üks kompromiteeritud tehniku konto või haavatav VPN-lüüs pakub väravat tuhandetele IoT-seadmetele. Ekspertiisi puudujääk on ründaja varjatud liitlane. Enamik IT-osakondi ei mõista Modbus- või BACnet-protokolle, mida need külmutusseadmed kasutavad. Seevastu tööstuslikke külmutusseadmeid paigaldavad töövõtjad ei ole küberjulgeoleku eksperdid. See tekitab turvavaakumi, kus kriitiline tööstusriistvara on avatud samadele külgliikumise riskidele nagu tavaline kontori tööjaam.
Miks segmenteerimata pärandsüsteemid on avatud uks tööstuslikule sabotaažile
Muutuse tuum seisneb võrgutopoloogias. Traditsioonilised ettevõtte võrgud sarnanevad sageli tasasele väljale, kus pärast perimeetri murdmist saab ründaja vabalt liikuda. Kui server, mis haldab supermarketite kliendikaardi punkte, asub samas loogilises võrgus süsteemiga, mis juhib sügavkülmikuid, võib lihtne õngitsemiskiri viia riikliku toidupuuduseni. DMZ ei ole ühisala, vaid individuaalne üksikkamber. Ilma range mikrosegmentatsioonita on iga ühendatud seade riskiallikas.
Nendes Prantsusmaa intsidentides kasutasid ründajad tõenäoliselt külgliikumist, et hüpata IT-keskkonnast OT-keskkonda. Nad tuvastasid külmutusseadmete keskse halduskonsooli ja väljastasid ringhäälingukäsu sulatamise alustamiseks. See ei ole keeruline ekspluatatsioon; see on haldusfunktsioonide legitiimne kasutamine mittelegitiimse osapoole poolt. Haavatavus on ühenduvus ise. Jaemüüjad on kulutanud aastaid, et ühendada iga elektripirn ja sügavkülmik internetti elektrikulude kokkuhoiuks, kuid nad ei ole investeerinud arhitektuurilisse isolatsiooni, mis on vajalik nende ühenduste kaitsmiseks.
Kindlustuslünk ja toidujäätmete õiguslik precedent
Intermarché on juba viidanud olulisele takistusele taastumisprotsessis: kindlustuspiirangutele. Tavalised küberkindlustuspoliisid katavad sageli andmetega seotud rikkumistest teatamise kulud, õigustasud ja mõnikord lunavaramaksed. Kuid paljud poliisid sisaldavad välistusi füüsilise vara kahjustamise või digitaalsest sündmusest tuleneva riknemise kohta. See tekitab kahjustatud frantsiisivõtjatele tohutu finantsvaakumi. Kui kindlustussektor ei kohane kineetiliste küberrünnakute tegelikkusega, seisab jaemüügisektor silmitsi juhitamatute riskitasemetega.
Praktikas tähendab see, et tippjuhtkond peab küberjulgeolekut ümber mõtestama kui äritegevuse jätkuvuse planeerimise vormi, mitte ainult andmekaitset. Pariisi prokuratuur käsitleb seda kui ohtu Prantsuse rahva toiduvarudele. See staatuse tõstmine "ettevõtte rikkumisest" "rünnakuks kriitilise infrastruktuuri vastu" muudab regulatiivset maastikku. Tulevased auditid nõuavad tõenäoliselt tõendeid OT-isolatsiooni kohta. Õiguslikud tagajärjed keskenduvad sellele, kas supermarketid rakendasid piisavat hoolsust süsteemide turvamisel, mis säilitavad rahvatervise standardeid.
Arhitektuurilise plaani koostamine füüsilise vastupidavuse tagamiseks
Ellujäämine selles uues ohukeskkonnas nõuab üleminekut nullusalduse (Zero Trust) arhitektuurile, mis hõlmab iga andurit ja täiturmehhanismi kaupluse saalis. Loogika nihkub mudelile, kus vaikimisi ei usaldata ühtegi seadet, olenemata selle asukohast sisevõrgus. Iga külmutuskontroller peab olema isoleeritud oma mikrosegmendis. Side IT-võrgu ja OT-võrgu vahel peab läbima tugevdatud tööstusliku lüüsi, mis teostab süvapaki kontrolli (deep packet inspection), et filtreerida välja volitamata käsud.
Lisaks peavad jaemüüjad rakendama riistvarapõhist mitmetegurilist autentimist (MFA) mis tahes kaugjuurdepääsuks hoonehaldussüsteemidele. Lihtsatele paroolidele toetumine süsteemides, mis kontrollivad tonne riknevat toitu, on vastuvõetamatu risk. Eesmärk on arhitektuuriline vastupidavus. Kui ründaja murrab sisse ettevõtte e-posti süsteemi, peab kahjuulatus olema piiratud. E-posti server ja külmutusseade ei tohiks kunagi üksteist võrgus näha. See granulaarsuse tase on ainus viis vältida lokaalse rikkumise muutumist riiklikuks katastroofiks.
Tegevuskava järgmiseks kaheteistkümneks kuuks
Jaemüügi- ja tööstussektori infoturbejuhid (CISO) ja tehnoloogiajuhid (CTO) peavad liikuma reaktiivsest paikamisest struktuurse reformi suunas. Järgmine kontrollnimekiri pakub pragmaatilist teed järgmiseks aastaks.
- Kohene (0-3 kuud): Viige läbi kõigi ettevõtte WAN-võrguga ühendatud OT- ja IoT-seadmete põhjalik tuvastusaudit. See hõlmab külmutusseadmeid, HVAC-süsteeme, valgustust ja turvakaameraid. Tuvastage kõik avaliku IP-aadressiga seadmed ja viige need kohe MFA-ga kaitstud VPN-i taha.
- Vahepealne (3-6 kuud): Rakendage võrgu mikrosegmentatsioon. Looge spetsiaalne OT VLAN, mis on füüsiliselt või loogiliselt eraldatud külaliste Wi-Fi-st ja ettevõtte IT-keskkondadest. Kasutage tulemüüre, et piirata liiklust ainult vajalike protokollidega (nt Modbus, BACnet) ja ainult volitatud lõpp-punktide vahel.
- Pikaajaline (6-12 kuud): Uuendage hanke-lepinguid, et nõuda kõigi tööstusseadmete puhul "turvalisust disaini kaudu" (Security by Design). Tarnijad peavad esitama materjalide loetelu (SBOM) ja kohustuma regulaarseteks püsivara uuendusteks. Viige läbi spetsialiseeritud läbistustest, mis keskendub konkreetselt külgliikumisele IT-süsteemidest OT-süsteemidesse, et valideerida segmenteerimist.
- Juhtimine: Vaadake üle kõik küberkindlustuspoliisid, et tuvastada lüngad füüsilise riknemise ja varakahju katmises. Pidage läbirääkimisi lisaklauslite üle, mis katavad konkreetselt digitaalsete rikkumiste kineetilisi tagajärgi.
Allikad
- Agence France-Presse (AFP) ametlikud raportid Prantsuse jaemüügi rikkumiste kohta.
- Pariisi prokuratuuri avalikud avaldused infrastruktuuri uurimiste kohta.
- Intermarché ja Coopérative U ettevõtte teadaanded.
- BFM TV tehniline aruandlus E. Leclerci külmutusseadmete intsidentide kohta.
- ANSSI (Prantsuse riiklik küberjulgeoleku agentuur) suunised OT/ICS turvalisuse kohta.
Hoiatus: See teabetekst on mõeldud ainult informatiivsel ja hariduslikul eesmärgil. See ei asenda professionaalset küberjulgeoleku auditit, tehnilist hindamist ega ametlikku intsidentidele reageerimise teenust, mis on kohandatud konkreetse organisatsiooni vajadustele.



Kohtumiseni teisel poolel.
Meie läbivalt krüpteeritud e-posti ja pilvesalvestuse lahendus pakub kõige võimsamaid vahendeid turvaliseks andmevahetuseks, tagades teie andmete turvalisuse ja privaatsuse.
/ Tasuta konto loomin
