


Francijas mazumtirdzniecības infrastruktūra un aukstuma ķēdes apdraudējums: kam uzņēmumiem jāsagatavojas
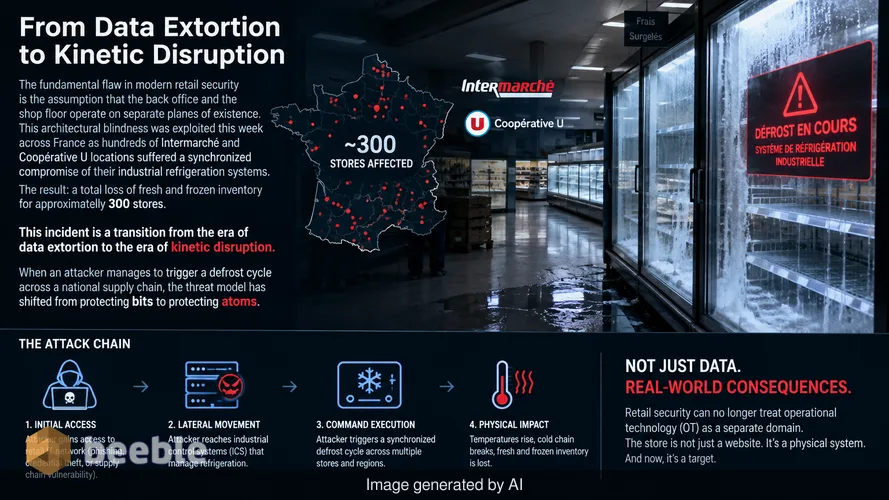
Fundamentālais trūkums mūsdienu mazumtirdzniecības drošībā ir pieņēmums, ka biroja telpas un tirdzniecības zāle darbojas uz atsevišķām eksistences plaknēm. Šo arhitektonisko aklumu šonedēļ izmantoja visā Francijā, jo simtiem Intermarché un Coopérative U atrašanās vietu cieta no sinhronizētas rūpniecisko saldēšanas sistēmu kompromitēšanas. Rezultāts ir pilnīgs svaigo un saldēto krājumu zudums aptuveni 300 veikalos. Šis incidents ir pāreja no datu izspiešanas ēras uz kinētiskās disrupcijas ēru. Kad uzbrucējam izdodas izraisīt atkausēšanas ciklu visā valsts piegādes ķēdē, apdraudējuma modelis ir mainījies no bitu aizsardzības uz atomu aizsardzību.
Aukstuma ķēdes kompromitēšana un tradicionālās mazumtirdzniecības aizsardzības neveiksme
Koordinētais uzbrukums Francijas lielveikaliem ir atkāpe no standarta izspiedējvīrusu operācijām, kuru mērķis ir uzņēmuma resursu plānošanas (ERP) sistēmas vai tirdzniecības vietu (POS) termināļi. Šajā gadījumā pretinieki mērķēja uz ēku vadības sistēmām (BMS) un rūpnieciskās vadības sistēmām (ICS), kas regulē pārtikas uzglabāšanas vienību temperatūru. Iegūstot neautorizētu piekļuvi saldēšanas kontrolieriem, uzbrucēji uzsāka atkausēšanas ciklu, kas ir standarta apkopes funkcija, kas paredzēta ledus uzkrāšanās kausēšanai uz iztvaicētāja spolēm. Ja tas tiek iedarbināts ļaunprātīgi un noturēts šādā stāvoklī, temperatūra strauji paaugstinās virs drošības sliekšņiem.
Intermarché un Coopérative U apstiprina, ka bojājumi ir fiziski un tūlītēji. Svaigie produkti, piena produkti un saldētas preces ir jāizmet, lai ievērotu veselības noteikumus. Finansiālā ietekme ir divējāda: tiešie krājumu zaudējumi un darbības dīkstāve, kas nepieciešama telpu sanācijai un krājumu papildināšanai. Tas ir mērķtiecīgs trieciens kritiskajai pārtikas infrastruktūrai. Parīzes prokurors ir uzsācis izmeklēšanu par šo liela mēroga pārkāpumu, kas, kā ziņots, skāris arī E. Leclerc un, iespējams, Carrefour Market. Uzbrukuma ātrums liecina par augstu tehnisko kompetenci attiecībā uz specifiskajiem rūpnieciskajiem protokoliem, ko izmanto mazumtirdzniecības saldēšanas iekārtās.
Pāreja no datu zādzības uz kinētisko disrupciju
Divas desmitgades mazumtirdzniecības sektors koncentrēja savus drošības izdevumus uz PCI-DSS atbilstību un klientu personu identificējošas informācijas (PII) aizsardzību. Loģika bija vienkārša: glabāt kredītkaršu datus drošībā, lai izvairītos no naudas sodiem un reputācijas kaitējuma. Šī stratēģija ignorēja operatīvo tehnoloģiju (OT) raksturīgo ievainojamību, kas nodrošina fiziskā biznesa darbību. Mūsdienu saldēšanas sistēmas reti ir izolētas. Tās ir savienotas ar korporatīvo tīklu telemetrijai, attālinātai apkopei un enerģijas pārvaldībai. Daudzos gadījumos šīs sistēmas ir mantotie komponenti, kuriem trūkst pamata šifrēšanas vai daudzfaktoru autentifikācijas.
Lai novērtētu mērogu, ir jāskatās uz iesaistīto piekļuves asimetriju. Viens kompromitēts tehniķa konts vai ievainojama VPN vārteja nodrošina piekļuvi tūkstošiem IoT ierīču. Zināšanu deficīts ir uzbrucēja neizteiktais sabiedrotais. Lielākā daļa IT nodaļu neizprot Modbus vai BACnet protokolus, kurus izmanto šīs saldēšanas iekārtas. Turpretim darbuzņēmēji, kas uzstāda saldēšanas iekārtas, nav kiberdrošības eksperti. Tas rada drošības vakuumu, kurā kritiskā rūpnieciskā aparatūra ir pakļauta tādiem pašiem laterālās kustības riskiem kā standarta biroja darbstacija.
Kāpēc nesegmentēts mantojums ir atvērtas durvis rūpnieciskajai sabotāžai
Pārmaiņu pamatā ir tīkla topoloģija. Tradicionālie uzņēmumu tīkli bieži atgādina plakanu līdzenumu, kurā, tiklīdz perimetrs ir pārkāpts, uzbrucējs var brīvi pārvietoties. Ja serveris, kas pārvalda lielveikalu lojalitātes punktus, atrodas tajā pašā loģiskajā tīklā, kurā atrodas sistēma, kas kontrolē saldētavas, vienkāršs pikšķerēšanas e-pasts var izraisīt valsts mēroga pārtikas trūkumu. DMZ nav koplietošanas zona, bet gan individuāla vieninieka kamera. Bez stingras mikrosegmentācijas katra pievienotā ierīce ir saistības.
Šajos Francijas incidentos uzbrucēji, visticamāk, izmantoja laterālo kustību, lai pārietu no IT vides uz OT vidi. Viņi identificēja saldēšanas iekārtu centrālo vadības konsoli un izdeva apraides komandu, lai uzsāktu atkausēšanu. Tas nav sarežģīts ekspluats; tā ir leģitīma administratīvo funkciju izmantošana no nelegitīma dalībnieka puses. Ievainojamība ir pati savienojamība. Mazumtirgotāji gadiem ilgi ir savienojuši katru spuldzi un saldētavu ar internetu, lai ietaupītu uz elektrības izmaksām, tomēr viņi nav investējuši arhitektoniskajā izolācijā, kas nepieciešama šo savienojumu aizsardzībai.
Apdrošināšanas plaisa un pārtikas atkritumu juridiskais precedents
Intermarché jau ir norādījis uz būtisku šķērsli atkopšanas procesā: apdrošināšanas ierobežojumiem. Standarta kiberapdrošināšanas polises bieži sedz datu aizsardzības pārkāpumu paziņošanas izmaksas, juridiskās nodevas un dažreiz izspiedējvīrusu maksājumus. Tomēr daudzas polises satur izņēmumus attiecībā uz fiziskiem īpašuma bojājumiem vai bojāšanos digitāla notikuma rezultātā. Tas rada milzīgu finansiālu vakuumu skartajiem franšīzes ņēmējiem. Ja apdrošināšanas nozare nepielāgosies kinētisko kiberuzbrukumu realitātei, mazumtirdzniecības sektors saskarsies ar nevadāmiem riska līmeņiem.
Praksē tas nozīmē, ka augstākajai vadībai ir jāpārskata kiberdrošība kā biznesa nepārtrauktības plānošanas veids, nevis tikai datu aizsardzība. Parīzes prokuratūra to uzskata par draudu Francijas iedzīvotāju pārtikas apgādei. Šī statusa paaugstināšana no "korporatīva pārkāpuma" uz "uzbrukumu kritiskajai infrastruktūrai" maina regulatīvo vidi. Nākotnes auditi, visticamāk, pieprasīs pierādījumus par OT izolāciju. Juridiskās sekas koncentrēsies uz to, vai lielveikali ir ievērojuši pienācīgu rūpību, nodrošinot sistēmas, kas uztur sabiedrības veselības standartus.
Arhitektoniskā projekta izstrāde fiziskajai noturībai
Izdzīvošanai šajā jaunajā draudu vidē ir nepieciešama pāreja uz Zero Trust arhitektūru, kas aptver katru sensoru un izpildmehānismu tirdzniecības zālē. Loģika mainās uz modeli, kurā neviena ierīce netiek uzskatīta par uzticamu pēc noklusējuma, neatkarīgi no tās atrašanās vietas iekšējā tīklā. Katram saldēšanas kontrolierim jābūt izolētam savā mikrosegmentā. Komunikācijai starp IT tīklu un OT tīklu jāiet caur pastiprinātu rūpniecisko vārteju, kas veic dziļo pakešu pārbaudi, lai filtrētu neautorizētas komandas.
Turklāt mazumtirgotājiem ir jāievieš uz aparatūru balstīta MFA jebkurai attālinātai piekļuvei ēku vadības sistēmām. Paļaušanās uz vienkāršām parolēm sistēmām, kas kontrolē tonnas ātri bojājošās pārtikas, ir nepieņemams risks. Mērķis ir arhitektoniskā noturība. Ja uzbrucējs ielaužas korporatīvajā e-pasta sistēmā, ietekmes rādiusam jābūt ierobežotam. E-pasta serverim un saldēšanas iekārtai nekad nevajadzētu redzēt vienam otru tīklā. Šāds granularitātes līmenis ir vienīgais veids, kā novērst lokalizēta pārkāpuma kļūšanu par valsts mēroga katastrofu.
Rīcības plāns nākamajiem divpadsmit mēnešiem
CISO un CTO mazumtirdzniecības un rūpniecības nozarēs ir jāpāriet no reaktīvas ielāpu uzlikšanas uz strukturālām reformām. Šis kontrolsaraksts nodrošina pragmatisku ceļu nākamajam gadam.
- Tūlītēji (0-3 mēneši): Veikt visaptverošu atklāšanas auditu visām OT un IoT ierīcēm, kas pievienotas korporatīvajam WAN. Tas ietver saldēšanu, HVAC, apgaismojumu un drošības kameras. Identificēt visas ierīces ar publiskām IP adresēm un nekavējoties pārvietot tās aiz VPN ar MFA.
- Vidēja termiņa (3-6 mēneši): Ieviest tīkla mikrosegmentāciju. Izveidot īpašu OT VLAN, kas ir fiziski vai loģiski atdalīts no viesu Wi-Fi un korporatīvajām IT vidēm. Izmantot ugunsmūrus, lai ierobežotu trafiku tikai uz nepieciešamajiem protokoliem (piemēram, Modbus, BACnet) un tikai starp autorizētiem galapunktiem.
- Ilgtermiņa (6-12 mēneši): Atjaunināt iepirkuma līgumus, pieprasot "Security by Design" visām rūpnieciskajām iekārtām. Piegādātājiem ir jāiesniedz materiālu saraksts (SBOM) un jāapņemas veikt regulārus programmaparatūras atjauninājumus. Veikt specializētu ielaušanās testu, kas īpaši koncentrējas uz laterālo kustību no IT uz OT sistēmām, lai apstiprinātu segmentāciju.
- Pārvaldība: Pārskatīt visas kiberapdrošināšanas polises, lai identificētu seguma trūkumus attiecībā uz fizisku bojāšanos un īpašuma bojājumiem. Sarunāt papildinājumus, kas īpaši sedz digitālo pārkāpumu kinētiskos rezultātus.
Avoti
- Agence France-Presse (AFP) oficiālie ziņojumi par Francijas mazumtirdzniecības pārkāpumiem.
- Parīzes prokuratūras publiskie paziņojumi par infrastruktūras izmeklēšanu.
- Intermarché un Coopérative U korporatīvā komunikācija.
- BFM TV tehniskie ziņojumi par E. Leclerc saldēšanas incidentiem.
- ANSSI (Francijas Nacionālā kiberdrošības aģentūra) vadlīnijas par OT/ICS drošību.
Atruna: Šī instruktāža ir paredzēta tikai informatīviem un izglītojošiem mērķiem. Tā neaizstāj profesionālu kiberdrošības auditu, tehnisko novērtējumu vai formālu incidentu reaģēšanas pakalpojumu, kas pielāgots konkrētām organizācijas vajadzībām.



Uz tikšanos otrā pusē.
Mūsu end-to-end šifrētais e-pasta un mākoņdatu glabāšanas risinājums nodrošina visefektīvākos līdzekļus drošai datu apmaiņai, garantējot jūsu datu drošību un konfidencialitāti.
/ Izveidot bezmaksas kontu
