


Инфраструктура розничной торговли Франции и угроза холодовой цепи: к чему должен готовиться бизнес
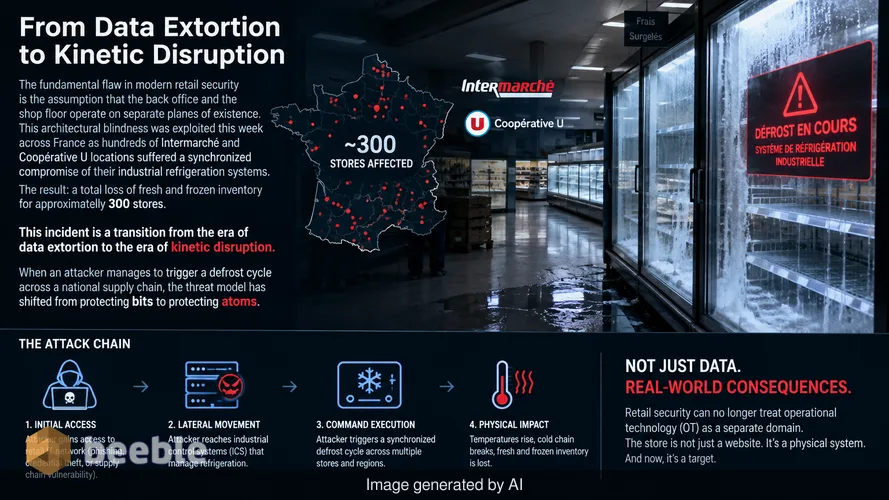
Фундаментальный изъян в безопасности современной розничной торговли заключается в предположении, что бэк-офис и торговый зал функционируют в разных плоскостях бытия. Эта архитектурная слепота была использована на этой неделе по всей Франции, когда сотни магазинов Intermarché и Coopérative U пострадали от синхронного взлома их промышленных холодильных систем. Результатом стала полная потеря свежих и замороженных запасов примерно в 300 магазинах. Этот инцидент знаменует переход от эпохи вымогательства данных к эпохе кинетических сбоев. Когда злоумышленнику удается запустить цикл разморозки в масштабах всей национальной цепочки поставок, модель угроз смещается от защиты битов к защите атомов.
Компрометация холодовой цепи и провал традиционной защиты ритейла
Скоординированная атака на французские супермаркеты представляет собой отход от стандартных операций с использованием программ-вымогателей, нацеленных на системы планирования ресурсов предприятия (ERP) или POS-терминалы. В данном случае противники нацелились на системы управления зданиями (BMS) и промышленные системы управления (ICS), которые регулируют температуру в установках для хранения продуктов питания. Получив несанкционированный доступ к контроллерам охлаждения, злоумышленники инициировали цикл разморозки — стандартную функцию технического обслуживания, предназначенную для удаления наледи на змеевиках испарителя. При злонамеренном запуске и удержании в этом состоянии температура быстро поднимается выше порогов безопасности.
Intermarché и Coopérative U подтверждают, что ущерб является физическим и немедленным. Свежие продукты, молочные изделия и замороженные товары должны быть утилизированы в соответствии с санитарными нормами. Финансовые последствия двояки: прямая потеря товарных запасов и операционные простои, необходимые для санитарной обработки и пополнения запасов на объектах. Это целенаправленный удар по критически важной продовольственной инфраструктуре. Прокуратура Парижа начала расследование этого масштабного взлома, который, по сообщениям, также затронул E. Leclerc и, возможно, Carrefour Market. Скорость атаки указывает на высокий уровень технической квалификации в отношении конкретных промышленных протоколов, используемых в холодильном оборудовании для ритейла.
Переход от кражи данных к кинетическим сбоям
На протяжении двух десятилетий сектор розничной торговли направлял свои расходы на безопасность на соблюдение стандарта PCI-DSS и защиту персональных данных клиентов. Логика была проста: хранить данные кредитных карт в безопасности, чтобы избежать штрафов и репутационного ущерба. Эта стратегия игнорировала внутреннюю уязвимость операционных технологий (OT), которые обеспечивают работу физического бизнеса. Современные холодильные системы редко бывают изолированными. Они подключены к корпоративной сети для телеметрии, удаленного обслуживания и управления энергопотреблением. Во многих случаях эти системы являются устаревшими компонентами, в которых отсутствуют базовое шифрование или многофакторная аутентификация.
Чтобы оценить масштаб, необходимо взглянуть на вовлеченную асимметрию доступа. Одна скомпрометированная учетная запись технического специалиста или уязвимый VPN-шлюз открывают доступ к тысячам устройств IoT. Дефицит экспертных знаний является негласным союзником злоумышленника. Большинство ИТ-отделов не понимают протоколы Modbus или BACnet, которые используют эти холодильные установки. И наоборот, подрядчики, устанавливающие холодильные установки, не являются экспертами по кибербезопасности. Это создает вакуум безопасности, в котором критически важное промышленное оборудование подвергается тем же рискам бокового перемещения (lateral movement), что и стандартная офисная рабочая станция.
Почему несегментированное наследие — это открытая дверь для промышленного саботажа
Суть сдвига заключается в топологии сети. Традиционные корпоративные сети часто напоминают плоскую равнину, где после прорыва периметра злоумышленник может перемещаться свободно. Если сервер, управляющий баллами лояльности супермаркета, находится в той же логической сети, что и система управления морозильными камерами, простое фишинговое письмо может привести к общенациональному дефициту продовольствия. DMZ — это не общая зона, а отдельная одиночная камера. Без строгой микросегментации каждое подключенное устройство является уязвимостью.
В этих французских инцидентах злоумышленники, вероятно, использовали боковое перемещение, чтобы перепрыгнуть из ИТ-среды в среду ОТ. Они идентифицировали центральную консоль управления холодильными установками и выдали широковещательную команду на начало разморозки. Это не сложный эксплойт; это легитимное использование административных функций нелегитимным лицом. Уязвимость заключается в самой связности. Ритейлеры годами подключали каждую лампочку и морозильную камеру к Интернету, чтобы сэкономить на расходах на электроэнергию, однако они не инвестировали в архитектурную изоляцию, необходимую для защиты этих соединений.
Страховой разрыв и юридический прецедент пищевых отходов
Intermarché уже указала на значительное препятствие для процесса восстановления: ограничения страхования. Стандартные полисы киберстрахования часто покрывают расходы на уведомление о взломе данных, судебные издержки, а иногда и выплаты вымогателям. Однако многие полисы содержат исключения для физического повреждения имущества или порчи продуктов в результате цифрового события. Это создает огромный финансовый вакуум для пострадавших франчайзи. Если страховая отрасль не адаптируется к реальности кинетических кибератак, сектор розничной торговли столкнется с неуправляемым уровнем риска.
На практике это означает, что руководство должно пересмотреть кибербезопасность как форму планирования непрерывности бизнеса, а не просто как защиту данных. Прокуратура Парижа рассматривает это как угрозу продовольственному снабжению французского народа. Такое повышение статуса с «корпоративного взлома» до «атаки на критически важную инфраструктуру» меняет нормативный ландшафт. Будущие аудиты, вероятно, потребуют доказательств изоляции ОТ. Юридические последствия будут сосредоточены на том, проявили ли супермаркеты должную осмотрительность при обеспечении безопасности систем, поддерживающих стандарты общественного здравоохранения.
Создание архитектурного плана физической устойчивости
Выживание в этой новой среде угроз требует перехода к архитектуре Zero Trust (нулевого доверия), которая охватывает каждый датчик и исполнительный механизм в торговом зале. Логика смещается к модели, в которой ни одно устройство не считается доверенным по умолчанию, независимо от его местоположения во внутренней сети. Каждый контроллер охлаждения должен быть изолирован в собственном микросегменте. Связь между ИТ-сетью и ОТ-сетью должна проходить через защищенный промышленный шлюз, который выполняет глубокую проверку пакетов (DPI) для фильтрации несанкционированных команд.
Кроме того, ритейлеры должны внедрить аппаратную MFA для любого удаленного доступа к системам управления зданиями. Полагаться на простые пароли для систем, управляющих тоннами скоропортящихся продуктов, — неприемлемый риск. Целью является архитектурная устойчивость. Если злоумышленник взломает корпоративную систему электронной почты, радиус поражения должен быть локализован. Сервер электронной почты и холодильная установка никогда не должны «видеть» друг друга в сети. Такой уровень детализации — единственный способ предотвратить превращение локального взлома в национальную катастрофу.
План действий на ближайшие двенадцать месяцев
CISO и CTO в розничном и промышленном секторах должны перейти от реактивного исправления ошибок к структурным реформам. Следующий контрольный список представляет собой прагматичный путь на ближайший год.
- Немедленно (0–3 месяца): Проведите комплексный аудит обнаружения всех устройств OT и IoT, подключенных к корпоративной WAN. Сюда входят системы охлаждения, HVAC, освещение и камеры видеонаблюдения. Идентифицируйте все устройства с публичными IP-адресами и немедленно переместите их за VPN с MFA.
- В среднесрочной перспективе (3–6 месяцев): Внедрите микросегментацию сети. Создайте выделенную VLAN для ОТ, которая физически или логически отделена от гостевого Wi-Fi и корпоративных ИТ-сред. Используйте брандмауэры для ограничения трафика только необходимыми протоколами (например, Modbus, BACnet) и только между авторизованными конечными точками.
- В долгосрочной перспективе (6–12 месяцев): Обновите контракты на закупки, чтобы требовать «Security by Design» (безопасность на этапе проектирования) для всего промышленного оборудования. Поставщики должны предоставлять спецификацию материалов (SBOM) и обязываться регулярно обновлять прошивку. Проведите специализированный тест на проникновение, ориентированный именно на боковое перемещение из ИТ в ОТ-системы, чтобы подтвердить эффективность сегментации.
- Управление: Пересмотрите все полисы киберстрахования, чтобы выявить пробелы в покрытии физической порчи и повреждения имущества. Обговорите дополнительные условия, которые конкретно покрывают кинетические последствия цифровых взломов.
Источники
- Agence France-Presse (AFP) — официальные отчеты о взломах в розничной торговле Франции.
- Публичные заявления прокуратуры Парижа относительно расследований инфраструктуры.
- Корпоративные сообщения Intermarché и Coopérative U.
- Технические репортажи BFM TV об инцидентах с холодильным оборудованием E. Leclerc.
- Рекомендации ANSSI (Национальное агентство кибербезопасности Франции) по безопасности OT/ICS.
Отказ от ответственности: Данный брифинг предназначен только для информационных и образовательных целей. Он не заменяет профессиональный аудит кибербезопасности, техническую оценку или формальную услугу по реагированию на инциденты, адаптированную к конкретным потребностям организации.



До встречи на другой стороне.
Наше решение для электронной почты и облачного хранения данных со сквозным шифрованием обеспечивает наиболее мощные средства безопасного обмена данными, гарантируя их сохранность и конфиденциальность.
/ Создать бесплатный аккаунт
