


Prancūzijos mažmeninės prekybos infrastruktūra ir šaldymo grandinės grėsmė: kam verslas turi ruoštis
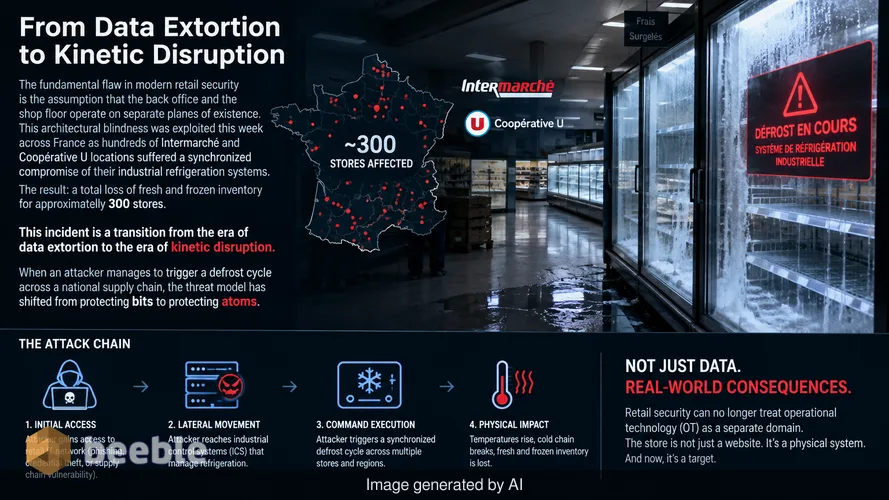
Pagrindinis šiuolaikinės mažmeninės prekybos saugumo trūkumas yra prielaida, kad administracija ir prekybos salė veikia atskirose plokštumose. Šiuo architektūriniu aklumu šią savaitę buvo pasinaudota visoje Prancūzijoje, kai šimtai „Intermarché“ ir „Coopérative U“ padalinių patyrė sinchronizuotą pramoninių šaldymo sistemų kompromitavimą. Rezultatas – visiškas šviežių ir šaldytų atsargų praradimas maždaug 300 parduotuvių. Šis incidentas žymi perėjimą iš duomenų turto prievartavimo eros į kinetinio sutrikdymo erą. Kai užpuolikui pavyksta suaktyvinti atitirpinimo ciklą visoje nacionalinėje tiekimo grandinėje, grėsmės modelis pasikeičia nuo bitų apsaugos prie atomų apsaugos.
Šaldymo grandinės kompromitavimas ir tradicinės mažmeninės prekybos gynybos nesėkmė
Koordinuota ataka prieš Prancūzijos prekybos centrus skiriasi nuo standartinių išpirkos reikalaujančių programų operacijų, kurių taikiniai yra verslo išteklių planavimo (ERP) sistemos arba pardavimo vietų (POS) terminalai. Šiuo atveju piktavaliai nusitaikė į pastatų valdymo sistemas (BMS) ir pramonines valdymo sistemas (ICS), kurios reguliuoja maisto saugyklų temperatūrą. Gavę neteisėtą prieigą prie šaldymo valdiklių, užpuolikai inicijavo atitirpinimo ciklą – standartinę techninės priežiūros funkciją, skirtą ištirpinti ant garintuvo ričių susikaupusį ledą. Kai ši funkcija suaktyvinama piktavališkai ir palaikoma tokioje būsenoje, temperatūra sparčiai pakyla virš saugos ribų.
„Intermarché“ ir „Coopérative U“ patvirtina, kad žala yra fizinė ir neatidėliotina. Švieži produktai, pieno gaminiai ir šaldytos prekės turi būti išmesti laikantis sveikatos apsaugos taisyklių. Finansinis poveikis yra dvigubas: tiesioginiai atsargų nuostoliai ir veiklos prastovos, reikalingos patalpoms dezinfekuoti ir atsargoms papildyti. Tai tikslinis smūgis kritinei maisto infrastruktūrai. Paryžiaus prokuroras pradėjo tyrimą dėl šio didelio masto pažeidimo, kuris, kaip pranešama, paveikė ir „E. Leclerc“ bei galbūt „Carrefour Market“. Atakos greitis rodo aukštą techninės kompetencijos lygį, susijusį su specifiniais pramoniniais protokolais, naudojamais mažmeninės prekybos šaldymo įrangoje.
Perėjimas nuo duomenų vagystės prie kinetinio sutrikdymo
Du dešimtmečius mažmeninės prekybos sektorius savo saugumo išlaidas telkė į PCI-DSS atitiktį ir klientų asmeninės informacijos (PII) apsaugą. Logika buvo paprasta: saugoti kredito kortelių duomenis, kad būtų išvengta baudų ir žalos reputacijai. Ši strategija ignoravo prigimtinį operacinių technologijų (OT), kurios palaiko fizinį verslo veikimą, pažeidžiamumą. Šiuolaikinės šaldymo sistemos retai būna izoliuotos. Jos prijungtos prie įmonės tinklo telemetrijai, nuotolinei priežiūrai ir energijos valdymui. Daugeliu atvejų šios sistemos yra pasenę komponentai, kuriems trūksta pagrindinio šifravimo ar kelių veiksnių autentifikavimo.
Norint įvertinti mastą, reikia pažvelgti į susijusią prieigos asimetriją. Viena kompromituota techniko paskyra arba pažeidžiamas VPN šliuzas suteikia prieigą prie tūkstančių IoT įrenginių. Ekspertinių žinių trūkumas yra tylus užpuoliko sąjungininkas. Dauguma IT skyrių nesupranta „Modbus“ ar „BACnet“ protokolų, kuriuos naudoja šie šaldymo įrenginiai. Priešingai, rangovai, montuojantys šaldymo įrenginius, nėra kibernetinio saugumo ekspertai. Tai sukuria saugumo vakuumą, kuriame kritinė pramoninė įranga susiduria su tokia pačia lateralinio judėjimo rizika kaip ir standartinė biuro darbo stotis.
Kodėl nesegmentuotas palikimas yra atviros durys pramoniniam sabotažui
Pokyčio esmė slypi tinklo topologijoje. Tradiciniai įmonių tinklai dažnai primena plokščią lygumą, kurioje, pralaužus perimetrą, užpuolikas gali laisvai judėti. Jei serveris, valdantis prekybos centro lojalumo taškus, yra tame pačiame loginiame tinkle kaip ir sistema, valdanti šaldiklius, paprastas sukčiavimo el. laiškas gali sukelti nacionalinį maisto trūkumą. DMZ nėra bendra erdvė, o atskira vienutė. Be griežto mikrosegmentavimo kiekvienas prijungtas įrenginys yra rizika.
Šių Prancūzijos incidentų metu užpuolikai tikriausiai pasinaudojo lateraliniu judėjimu, kad peršoktų iš IT aplinkos į OT aplinką. Jie identifikavo centrinę šaldymo įrenginių valdymo konsolę ir išsiuntė transliavimo komandą atitirpinimui pradėti. Tai nėra sudėtingas išnaudojimas; tai teisėtas administracinių funkcijų naudojimas, kurį atlieka neteisėtas subjektas. Pažeidžiamumas yra pats jungiamumas. Mažmenininkai praleido metus jungdami kiekvieną lemputę ir šaldiklį prie interneto, kad sutaupytų elektros sąnaudų, tačiau neinvestavo į architektūrinę izoliaciją, reikalingą toms jungtims apsaugoti.
Draudimo spraga ir teisinis maisto švaistymo precedentas
„Intermarché“ jau nurodė didelę kliūtį atkūrimo procesui: draudimo apribojimus. Standartinės kibernetinio draudimo politikos dažnai padengia pranešimų apie duomenų saugumo pažeidimus išlaidas, teisinius mokesčius, o kartais ir išpirkos mokėjimus. Tačiau daugelyje polisų numatytos išimtys fizinei turto žalai ar produktų sugadinimui, atsiradusiam dėl skaitmeninio įvykio. Tai sukuria didžiulį finansinį vakuumą paveiktiems franšizės gavėjams. Jei draudimo pramonė neprisitaikys prie kinetinių kibernetinių atakų realybės, mažmeninės prekybos sektorius susidurs su nevaldomu rizikos lygiu.
Praktikoje tai reiškia, kad aukščiausio lygio vadovai turi persvarstyti kibernetinį saugumą kaip veiklos tęstinumo planavimo formą, o ne tik kaip duomenų apsaugą. Paryžiaus prokuratūra tai vertina kaip grėsmę Prancūzijos žmonių maisto tiekimui. Šis statuso pakėlimas iš „įmonės pažeidimo“ į „ataką prieš kritinę infrastruktūrą“ keičia reguliavimo aplinką. Tikėtina, kad būsimi auditai reikalaus OT izoliacijos įrodymų. Teisinės pasekmės bus sutelktos į tai, ar prekybos centrai laikėsi deramo stropumo užtikrindami sistemas, palaikančias visuomenės sveikatos standartus.
Architektūrinio plano kūrimas fiziniam atsparumui
Išgyvenimas šioje naujoje grėsmių aplinkoje reikalauja perėjimo prie „Zero Trust“ architektūros, apimančios kiekvieną jutiklį ir pavarą prekybos salėje. Logika keičiasi į modelį, kuriame joks įrenginys nėra laikomas patikimu pagal nutylėjimą, nepriklausomai nuo jo vietos vidiniame tinkle. Kiekvienas šaldymo valdiklis turi būti izoliuotas savo mikrosegmente. Ryšys tarp IT tinklo ir OT tinklo turi vykti per sustiprintą pramoninį šliuzą, kuris atlieka gilią paketų patikrą (DPI), kad atfiltruotų neteisėtas komandas.
Be to, mažmenininkai privalo įdiegti aparatinę MFA bet kokiai nuotolinei prieigai prie pastatų valdymo sistemų. Pasikliauti paprastais slaptažodžiais sistemose, kurios valdo tonas greitai gendančio maisto, yra nepriimtina rizika. Tikslas yra architektūrinis atsparumas. Jei užpuolikas įsilaužia į įmonės el. pašto sistemą, poveikio spindulys turi būti apribotas. El. pašto serveris ir šaldymo įrenginys niekada neturėtų matyti vienas kito tinkle. Toks detalumo lygis yra vienintelis būdas neleisti lokalizuotam pažeidimui tapti nacionaline katastrofa.
Veiksmų planas kitiems dvylikai mėnesių
Mažmeninės prekybos ir pramonės sektorių saugumo vadovai (CISO) ir technologijų vadovai (CTO) turi pereiti nuo reaktyvaus spragų lopymo prie struktūrinių reformų. Šis kontrolinis sąrašas suteikia pragmatišką kelią kitiems metams.
- Skubiai (0–3 mėn.): Atlikite išsamų visų prie įmonės WAN prijungtų OT ir IoT įrenginių aptikimo auditą. Tai apima šaldymą, ŠVOK, apšvietimą ir apsaugos kameras. Nustatykite visus įrenginius su viešais IP adresais ir nedelsdami perkelkite juos už VPN su MFA.
- Vidutinės trukmės laikotarpiu (3–6 mėn.): Įdiekite tinklo mikrosegmentavimą. Sukurkite specialų OT VLAN, kuris būtų fiziškai arba logiškai atskirtas nuo svečių Wi-Fi ir įmonės IT aplinkų. Naudokite ugniasienes, kad apribotumėte srautą tik būtinais protokolais (pvz., „Modbus“, „BACnet“) ir tik tarp autorizuotų galinių taškų.
- Ilgalaikiu laikotarpiu (6–12 mėn.): Atnaujinkite pirkimo sutartis, reikalaudami „saugumo pagal projektą“ (Security by Design) visai pramoninei įrangai. Tiekėjai privalo pateikti medžiagų žiniaraštį (SBOM) ir įsipareigoti reguliariai atnaujinti programinę-aparatinę įrangą. Atlikite specializuotą įsilaužimo testą (pentest), sutelkdami dėmesį būtent į lateralinį judėjimą iš IT į OT sistemas, kad patvirtintumėte segmentavimą.
- Valdymas: Peržiūrėkite visas kibernetinio draudimo politikas, kad nustatytumėte fizinio sugadinimo ir turto žalos padengimo spragas. Susitarkite dėl papildomų sąlygų, kurios konkrečiai apimtų kinetines skaitmeninių pažeidimų pasekmes.
Šaltiniai
- „Agence France-Presse“ (AFP) oficialios ataskaitos apie Prancūzijos mažmeninės prekybos pažeidimus.
- Paryžiaus prokuratūros vieši pareiškimai dėl infrastruktūros tyrimų.
- „Intermarché“ ir „Coopérative U“ įmonių pranešimai.
- „BFM TV“ techninės ataskaitos apie „E. Leclerc“ šaldymo incidentus.
- ANSSI (Prancūzijos nacionalinė kibernetinio saugumo agentūra) gairės dėl OT/ICS saugumo.
Atsakomybės apribojimas: ši informacinė suvestinė skirta tik informaciniams ir švietimo tikslams. Ji nepakeičia profesionalaus kibernetinio saugumo audito, techninio įvertinimo ar oficialios reagavimo į incidentus paslaugos, pritaikytos konkretiems organizacijos poreikiams.



Iki pasimatymo kitoje pusėje.
Pašto ir debesies saugojimo sprendimas suteikia galingiausias saugaus keitimosi duomenimis priemones, užtikrinančias jūsų duomenų saugumą ir privatumą.
/ Sukurti nemokamą paskyrą
