


Infrastruttura retail francese e minaccia alla catena del freddo: cosa devono prepararsi ad affrontare le aziende
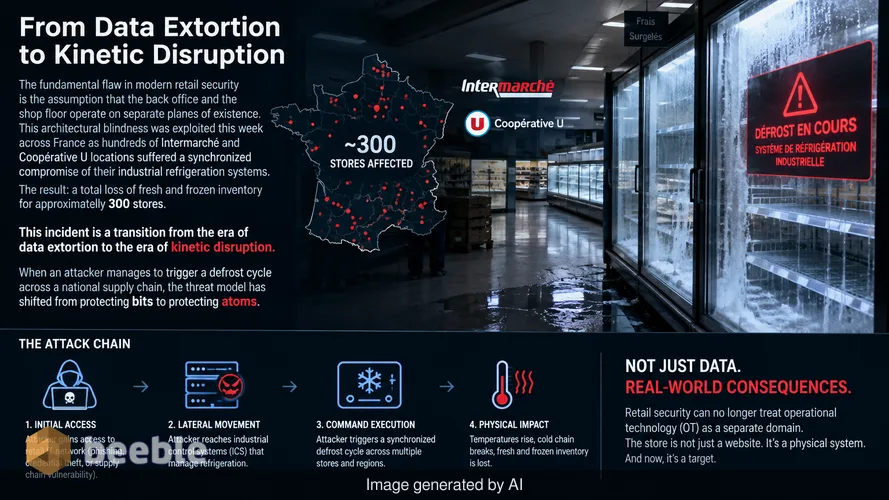
Il difetto fondamentale nella moderna sicurezza del settore retail è la presunzione che il back office e l'area vendita operino su piani di esistenza separati. Questa cecità architettonica è stata sfruttata questa settimana in tutta la Francia, quando centinaia di punti vendita Intermarché e Coopérative U hanno subito una compromissione sincronizzata dei loro sistemi di refrigerazione industriale. Il risultato è una perdita totale di inventario fresco e surgelato per circa 300 negozi. Questo incidente segna una transizione dall'era dell'estorsione di dati all'era dell'interruzione cinetica. Quando un attaccante riesce a innescare un ciclo di sbrinamento in una catena di approvvigionamento nazionale, il modello di minaccia si è spostato dalla protezione dei bit alla protezione degli atomi.
La compromissione della catena del freddo e il fallimento della difesa retail tradizionale
L'attacco coordinato contro i supermercati francesi rappresenta un allontanamento dalle operazioni standard di ransomware che prendono di mira i sistemi di pianificazione delle risorse aziendali (ERP) o i terminali dei punti vendita (POS). In questo caso, gli avversari hanno preso di mira i Building Management Systems (BMS) e gli Industrial Control Systems (ICS) che regolano la temperatura delle unità di conservazione degli alimenti. Ottenendo l'accesso non autorizzato ai controller di refrigerazione, gli aggressori hanno avviato un ciclo di sbrinamento, che è una funzione di manutenzione standard progettata per sciogliere l'accumulo di ghiaccio sulle bobine dell'evaporatore. Se attivato maliziosamente e mantenuto in quello stato, la temperatura sale rapidamente sopra le soglie di sicurezza.
Intermarché e Coopérative U confermano che il danno è fisico e immediato. Prodotti freschi, latticini e surgelati devono essere scartati per conformarsi alle normative sanitarie. L'impatto finanziario è duplice: la perdita diretta di inventario e il fermo operativo necessario per igienizzare e rifornire le strutture. Si tratta di un attacco mirato a un'infrastruttura alimentare critica. La procura di Parigi ha aperto un'indagine su questa violazione su larga scala, che secondo quanto riferito ha colpito anche E. Leclerc e potenzialmente Carrefour Market. La velocità dell'attacco suggerisce un alto livello di competenza tecnica riguardo agli specifici protocolli industriali utilizzati nella refrigerazione retail.
La transizione dal furto di dati all'interruzione cinetica
Per due decenni, il settore retail ha concentrato la propria spesa per la sicurezza sulla conformità PCI-DSS e sulla protezione dei dati personali (PII) dei clienti. La logica era semplice: mantenere sicuri i dati delle carte di credito per evitare multe e danni reputazionali. Questa strategia ha ignorato l'inerente vulnerabilità della Operational Technology (OT) che mantiene in funzione l'attività fisica. I moderni sistemi di refrigerazione sono raramente isolati. Sono collegati alla rete aziendale per telemetria, manutenzione remota e gestione energetica. In molti casi, questi sistemi sono componenti legacy privi di crittografia di base o autenticazione a più fattori.
Per valutare la scala, bisogna guardare all'asimmetria di accesso coinvolta. Un singolo account di un tecnico compromesso o un gateway VPN vulnerabile fornisce una porta d'accesso a migliaia di dispositivi IoT. Il deficit di competenze è un alleato silenzioso per l'attaccante. La maggior parte dei dipartimenti IT non comprende i protocolli Modbus o BACnet utilizzati da queste unità di refrigerazione. Al contrario, gli appaltatori che installano le unità di refrigerazione non sono esperti di cybersecurity. Ciò crea un vuoto di sicurezza in cui l'hardware industriale critico è esposto ai medesimi rischi di movimento laterale di una normale workstation da ufficio.
Perché il legacy non segmentato è una porta aperta per il sabotaggio industriale
Il cuore del cambiamento risiede nella topologia di rete. Le reti aziendali tradizionali spesso assomigliano a una pianura piatta dove, una volta violato il perimetro, un attaccante può muoversi liberamente. Se il server che gestisce i punti fedeltà del supermercato si trova sulla stessa rete logica del sistema che controlla i congelatori, una semplice email di phishing può portare a una carenza alimentare nazionale. Una DMZ non è un'area comune, ma una singola cella solitaria. Senza una rigorosa microsegmentazione, ogni dispositivo connesso è una passività.
In questi incidenti francesi, gli aggressori hanno probabilmente utilizzato il movimento laterale per saltare dall'ambiente IT all'ambiente OT. Hanno identificato la console di gestione centrale per le unità di refrigerazione e hanno emesso un comando broadcast per avviare lo sbrinamento. Questo non è un exploit complesso; è un uso legittimo di funzioni amministrative da parte di un attore illegittimo. La vulnerabilità è la connettività stessa. I rivenditori hanno passato anni a collegare ogni lampadina e congelatore a Internet per risparmiare sui costi dell'elettricità, ma non hanno investito nell'isolamento architettonico richiesto per proteggere quelle connessioni.
Il gap assicurativo e il precedente legale dello spreco alimentare
Intermarché ha già segnalato un ostacolo significativo per il processo di recupero: le limitazioni assicurative. Le polizze di cyber insurance standard spesso coprono i costi di notifica della violazione dei dati, le spese legali e talvolta i pagamenti dei riscatti. Tuttavia, molte polizze contengono esclusioni per danni alla proprietà fisica o deterioramento derivanti da un evento digitale. Ciò crea un enorme vuoto finanziario per i franchisee colpiti. Se il settore assicurativo non si adatterà alla realtà degli attacchi cyber cinetici, il settore retail dovrà affrontare livelli di rischio ingestibili.
Ciò significa in pratica che il C-suite deve riconsiderare la cybersecurity come una forma di pianificazione della continuità operativa piuttosto che come una semplice protezione dei dati. La procura di Parigi sta trattando questo caso come una minaccia all'approvvigionamento alimentare del popolo francese. Questa elevazione di status da "violazione aziendale" a "attacco a infrastrutture critiche" cambia il panorama normativo. I futuri audit richiederanno probabilmente la prova dell'isolamento OT. Le ricadute legali si concentreranno sulla questione se i supermercati abbiano esercitato la dovuta diligenza nel mettere in sicurezza i sistemi che mantengono gli standard di salute pubblica.
Costruire un progetto architettonico per la resilienza fisica
La sopravvivenza in questo nuovo ambiente di minacce richiede una transizione verso un'architettura Zero Trust che abbracci ogni sensore e attuatore nell'area vendita. La logica si sposta verso un modello in cui nessun dispositivo è considerato affidabile per impostazione predefinita, indipendentemente dalla sua posizione sulla rete interna. Ogni controller di refrigerazione deve essere isolato all'interno del proprio microsegmento. La comunicazione tra la rete IT e la rete OT deve passare attraverso un gateway industriale rinforzato che esegua la deep packet inspection per filtrare i comandi non autorizzati.
Inoltre, i rivenditori devono implementare l'MFA basata su hardware per qualsiasi accesso remoto ai sistemi di gestione degli edifici. Affidarsi a semplici password per sistemi che controllano tonnellate di cibo deperibile è un rischio inaccettabile. L'obiettivo è la resilienza architettonica. Se un attaccante viola il sistema email aziendale, il raggio d'azione deve essere contenuto. Il server email e l'unità di refrigerazione non dovrebbero mai essere in grado di vedersi sulla rete. Questo livello di granularità è l'unico modo per impedire che una violazione localizzata diventi una catastrofe nazionale.
Piano d'azione per i prossimi dodici mesi
I CISO e i CTO nei settori retail e industriale devono andare oltre le patch reattive e procedere verso una riforma strutturale. La seguente checklist fornisce un percorso pragmatico per il prossimo anno.
- Immediato (0-3 mesi): Condurre un audit di scoperta completo di tutti i dispositivi OT e IoT collegati alla WAN aziendale. Ciò include refrigerazione, HVAC, illuminazione e telecamere di sicurezza. Identificare tutti i dispositivi con indirizzi IP pubblici e spostarli immediatamente dietro una VPN con MFA.
- Intermedio (3-6 mesi): Implementare la microsegmentazione della rete. Creare una VLAN OT dedicata che sia fisicamente o logicamente separata dal Wi-Fi per gli ospiti e dagli ambienti IT aziendali. Utilizzare firewall per limitare il traffico ai soli protocolli necessari (es. Modbus, BACnet) e solo tra endpoint autorizzati.
- Lungo termine (6-12 mesi): Aggiornare i contratti di fornitura per richiedere la "Security by Design" per tutte le apparecchiature industriali. I fornitori devono fornire una distinta base del software (SBOM) e impegnarsi in aggiornamenti regolari del firmware. Condurre un pentest specializzato focalizzato specificamente sul movimento laterale dai sistemi IT ai sistemi OT per convalidare la segmentazione.
- Governance: Rivedere tutte le polizze di cyber insurance per identificare lacune nella copertura per deterioramento fisico e danni alla proprietà. Negoziare clausole aggiuntive che coprano specificamente gli esiti cinetici delle violazioni digitali.
Fonti
- Rapporti ufficiali Agence France-Presse (AFP) sulle violazioni del settore retail francese.
- Dichiarazioni pubbliche della Procura di Parigi riguardanti le indagini sulle infrastrutture.
- Comunicazioni aziendali di Intermarché e Coopérative U.
- Reporting tecnico di BFM TV sugli incidenti di refrigerazione di E. Leclerc.
- Linee guida ANSSI (Agenzia nazionale francese per la sicurezza informatica) sulla sicurezza OT/ICS.
Disclaimer: Questo briefing è solo a scopo informativo ed educativo. Non sostituisce un audit di cybersecurity professionale, una valutazione tecnica o un servizio formale di risposta agli incidenti personalizzato in base alle specifiche esigenze organizzative.



Ci vediamo dall'altra parte.
La nostra soluzione di archiviazione e-mail crittografata end-to-end fornisce i mezzi più potenti per lo scambio sicuro dei dati, garantendo la sicurezza e la privacy dei tuoi dati.
/ Creare un account gratuito
