


Französische Einzelhandelsinfrastruktur und die Bedrohung der Kühlkette: Worauf sich Unternehmen vorbereiten müssen
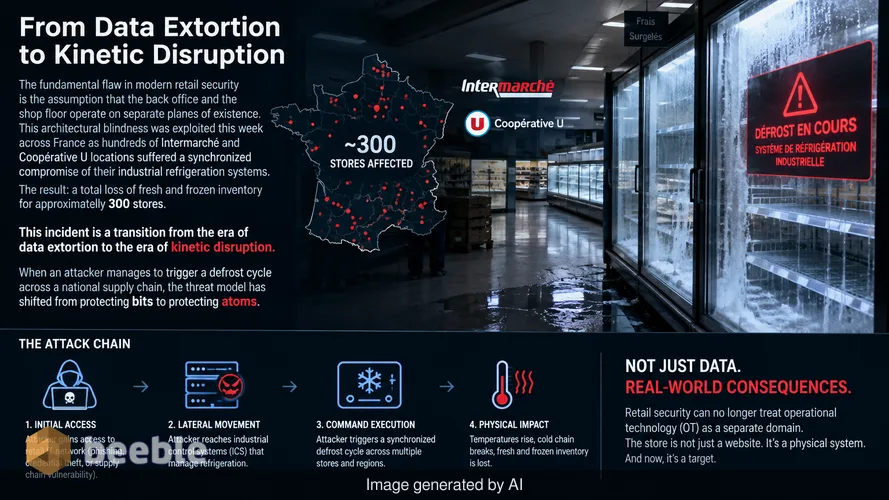
Der grundlegende Fehler in der modernen Sicherheit im Einzelhandel ist die Annahme, dass Backoffice und Verkaufsfläche auf getrennten Ebenen operieren. Diese architektonische Blindheit wurde diese Woche in ganz Frankreich ausgenutzt, als hunderte Standorte von Intermarché und Coopérative U eine synchronisierte Kompromittierung ihrer industriellen Kühlsysteme erlitten. Das Ergebnis ist ein Totalverlust des Frisch- und Tiefkühlsortiments für etwa 300 Filialen. Dieser Vorfall markiert einen Übergang von der Ära der Datenerpressung zur Ära der kinetischen Störung. Wenn es einem Angreifer gelingt, einen Abtauzyklus über eine nationale Lieferkette hinweg auszulösen, hat sich das Bedrohungsmodell vom Schutz von Bits zum Schutz von Atomen verlagert.
Die Kompromittierung der Kühlkette und das Versagen der traditionellen Verteidigung im Einzelhandel
Der koordinierte Angriff gegen französische Supermärkte stellt eine Abkehr von Standard-Ransomware-Operationen dar, die auf Enterprise-Resource-Planning-Systeme (ERP) oder Point-of-Sale-Terminals (POS) abzielen. In diesem Fall nahmen die Gegner die Gebäudeleitsysteme (BMS) und industriellen Steuerungssysteme (ICS) ins Visier, die die Temperatur der Lebensmittellagereinheiten regulieren. Durch den unbefugten Zugriff auf die Kühlsteuerungen leiteten die Angreifer einen Abtauzyklus ein – eine Standard-Wartungsfunktion, die eigentlich dazu dient, Eisbildung an Verdampferspulen zu schmelzen. Wenn dies böswillig ausgelöst und in diesem Zustand gehalten wird, steigt die Temperatur schnell über die Sicherheitsgrenzwerte.
Intermarché und Coopérative U bestätigen, dass der Schaden physisch und unmittelbar ist. Frische Produkte, Milchprodukte und Tiefkühlwaren müssen entsorgt werden, um den Gesundheitsvorschriften zu entsprechen. Die finanziellen Auswirkungen sind zweifach: der direkte Verlust des Inventars und der betriebliche Stillstand, der für die Reinigung und Wiederauffüllung der Einrichtungen erforderlich ist. Dies ist ein gezielter Schlag gegen die kritische Lebensmittelinfrastruktur. Die Pariser Staatsanwaltschaft hat eine Untersuchung zu diesem großflächigen Einbruch eingeleitet, von dem Berichten zufolge auch E. Leclerc und potenziell Carrefour Market betroffen waren. Die Geschwindigkeit des Angriffs deutet auf eine hohe technische Kompetenz in Bezug auf die spezifischen Industrieprotokolle hin, die in der Einzelhandelskühlung verwendet werden.
Der Übergang vom Datendiebstahl zur kinetischen Störung
Zwei Jahrzehnte lang konzentrierte der Einzelhandel seine Sicherheitsausgaben auf die PCI-DSS-Konformität und den Schutz personenbezogener Kundendaten (PII). Die Logik war einfach: Kreditkartendaten sicher aufbewahren, um Bußgelder und Reputationsschäden zu vermeiden. Diese Strategie ignorierte die inhärente Anfälligkeit der Operational Technology (OT), die den physischen Geschäftsbetrieb aufrechterhält. Moderne Kühlsysteme sind selten isoliert. Sie sind mit dem Unternehmensnetzwerk für Telemetrie, Fernwartung und Energiemanagement verbunden. In vielen Fällen handelt es sich bei diesen Systemen um Altsysteme (Legacy-Komponenten), denen grundlegende Verschlüsselung oder Multi-Faktor-Authentifizierung fehlen.
Um das Ausmaß zu ermessen, muss man die Asymmetrie des Zugangs betrachten. Ein einziges kompromittiertes Technikerkonto oder ein anfälliges VPN-Gateway bietet Zugang zu Tausenden von IoT-Geräten. Das Defizit an Fachwissen ist ein stiller Verbündeter des Angreifers. Die meisten IT-Abteilungen verstehen die Modbus- oder BACnet-Protokolle nicht, die diese Kühleinheiten verwenden. Umgekehrt sind die Auftragnehmer, die die Kühleinheiten installieren, keine Cybersicherheitsexperten. Dies schafft ein Sicherheitsvakuum, in dem kritische Industrie-Hardware denselben Risiken für Seitwärtsbewegungen (Lateral Movement) ausgesetzt ist wie eine Standard-Büro-Workstation.
Warum unsegmentierte Altsysteme ein offenes Tor für Industriesabotage sind
Der Kern des Wandels liegt in der Netzwerktopologie. Traditionelle Unternehmensnetzwerke ähneln oft einer flachen Ebene, auf der sich ein Angreifer nach dem Durchbrechen des Perimeters frei bewegen kann. Wenn der Server, der die Treuepunkte im Supermarkt verwaltet, im selben logischen Netzwerk liegt wie das System, das die Gefrierschränke steuert, kann eine einfache Phishing-E-Mail zu einer nationalen Lebensmittelknappheit führen. Eine DMZ ist kein Gemeinschaftsbereich, sondern eine einzelne Isolierzelle. Ohne strikte Mikrosegmentierung ist jedes verbundene Gerät ein Haftungsrisiko.
Bei diesen Vorfällen in Frankreich nutzten die Angreifer wahrscheinlich Lateral Movement, um von der IT-Umgebung in die OT-Umgebung zu springen. Sie identifizierten die zentrale Managementkonsole für die Kühleinheiten und gaben einen Broadcast-Befehl zum Einleiten des Abtauvorgangs aus. Dies ist kein komplexer Exploit; es ist die legitime Nutzung administrativer Funktionen durch einen illegitimen Akteur. Die Schwachstelle ist die Konnektivität selbst. Einzelhändler haben Jahre damit verbracht, jede Glühbirne und jeden Gefrierschrank mit dem Internet zu verbinden, um Stromkosten zu sparen, haben jedoch nicht in die architektonische Isolierung investiert, die zum Schutz dieser Verbindungen erforderlich ist.
Die Versicherungslücke und der rechtliche Präzedenzfall der Lebensmittelverschwendung
Intermarché hat bereits auf eine erhebliche Hürde im Wiederherstellungsprozess hingewiesen: Versicherungsbeschränkungen. Standard-Cyber-Versicherungspolicen decken oft die Kosten für die Benachrichtigung bei Datenschutzverletzungen, Anwaltskosten und manchmal Lösegeldzahlungen ab. Viele Policen enthalten jedoch Ausschlüsse für physische Sachschäden oder Verderb infolge eines digitalen Ereignisses. Dies schafft ein massives finanzielles Vakuum für die betroffenen Franchisenehmer. Wenn sich die Versicherungsbranche nicht an die Realität kinetischer Cyberangriffe anpasst, wird der Einzelhandel mit unkalkulierbaren Risikoniveaus konfrontiert sein.
In der Praxis bedeutet dies, dass die Führungsebene Cybersicherheit als eine Form der Business-Continuity-Planung und nicht nur als Datenschutz betrachten muss. Die Pariser Staatsanwaltschaft behandelt dies als Bedrohung der Lebensmittelversorgung der französischen Bevölkerung. Diese Aufwertung des Status von einer "Unternehmensverletzung" zu einem "Angriff auf kritische Infrastruktur" verändert die Regulierungslandschaft. Zukünftige Audits werden wahrscheinlich den Nachweis einer OT-Isolierung verlangen. Die rechtlichen Folgen werden sich darauf konzentrieren, ob die Supermärkte die gebotene Sorgfalt bei der Sicherung der Systeme walten ließen, die die öffentlichen Gesundheitsstandards aufrechterhalten.
Erstellung eines architektonischen Entwurfs für physische Resilienz
Das Überleben in diesem neuen Bedrohungsumfeld erfordert den Übergang zu einer Zero-Trust-Architektur, die jeden Sensor und jeden Aktuator auf der Verkaufsfläche umfasst. Die Logik verschiebt sich hin zu einem Modell, bei dem standardmäßig keinem Gerät vertraut wird, unabhängig von seinem Standort im internen Netzwerk. Jede Kühlsteuerung muss innerhalb ihres eigenen Mikrosegments isoliert werden. Die Kommunikation zwischen dem IT-Netzwerk und dem OT-Netzwerk muss über ein gehärtetes Industrie-Gateway erfolgen, das eine Deep Packet Inspection durchführt, um unbefugte Befehle herauszufiltern.
Darüber hinaus müssen Einzelhändler eine hardwarebasierte MFA für jeden Fernzugriff auf Gebäudeleitsysteme implementieren. Sich auf einfache Passwörter für Systeme zu verlassen, die Tonnen von verderblichen Lebensmitteln kontrollieren, ist ein inakzeptables Risiko. Das Ziel ist architektonische Resilienz. Wenn ein Angreifer das E-Mail-System des Unternehmens kompromittiert, muss der Schadensradius begrenzt bleiben. Der E-Mail-Server und die Kühleinheit sollten sich niemals gegenseitig im Netzwerk sehen können. Diese Ebene der Granularität ist der einzige Weg, um zu verhindern, dass ein lokaler Einbruch zu einer nationalen Katastrophe wird.
Aktionsplan für die nächsten zwölf Monate
CISOs und CTOs im Einzelhandel und im Industriesektor müssen über reaktives Patching hinausgehen und Strukturreformen anstreben. Die folgende Checkliste bietet einen pragmatischen Pfad für das nächste Jahr.
- Sofort (0-3 Monate): Durchführung eines umfassenden Discovery-Audits aller OT- und IoT-Geräte, die mit dem Unternehmens-WAN verbunden sind. Dies umfasst Kühlung, HLK, Beleuchtung und Sicherheitskameras. Identifizieren Sie alle Geräte mit öffentlich zugänglichen IP-Adressen und verschieben Sie diese sofort hinter ein VPN mit MFA.
- Mittelfristig (3-6 Monate): Implementierung von Netzwerk-Mikrosegmentierung. Erstellen Sie ein dediziertes OT-VLAN, das physisch oder logisch vom Gäste-WLAN und den IT-Umgebungen des Unternehmens getrennt ist. Verwenden Sie Firewalls, um den Datenverkehr auf notwendige Protokolle (z. B. Modbus, BACnet) und nur zwischen autorisierten Endpunkten zu beschränken.
- Langfristig (6-12 Monate): Aktualisierung von Beschaffungsverträgen, um "Security by Design" für alle Industrieanlagen zu fordern. Anbieter müssen eine Stückliste der Software (SBOM) bereitstellen und sich zu regelmäßigen Firmware-Updates verpflichten. Führen Sie einen spezialisierten Pentest durch, der sich gezielt auf Lateral Movement von IT- zu OT-Systemen konzentriert, um die Segmentierung zu validieren.
- Governance: Überprüfung aller Cyber-Versicherungspolicen, um Deckungslücken für physischen Verderb und Sachschäden zu identifizieren. Aushandeln von Zusatzklauseln, die spezifisch kinetische Folgen digitaler Einbrüche abdecken.
Quellen
- Agence France-Presse (AFP) offizielle Berichte über Einbrüche im französischen Einzelhandel.
- Öffentliche Erklärungen der Pariser Staatsanwaltschaft zu Infrastrukturuntersuchungen.
- Unternehmenskommunikation von Intermarché und Coopérative U.
- Technische Berichterstattung von BFM TV über die Kühlzwischenfälle bei E. Leclerc.
- Richtlinien der ANSSI (Französische nationale Agentur für Cybersicherheit) zur OT/ICS-Sicherheit.
Haftungsausschluss: Dieses Briefing dient ausschließlich Informations- und Bildungszwecken. Es ersetzt kein professionelles Cybersicherheits-Audit, keine technische Bewertung oder einen formalen Incident-Response-Service, der auf spezifische organisatorische Anforderungen zugeschnitten ist.



Wir sehen uns auf der anderen Seite.
Unsere Ende-zu-Ende-verschlüsselte E-Mail- und Cloud-Speicherlösung bietet die leistungsfähigsten Mittel für den sicheren Datenaustausch und gewährleistet die Sicherheit und den Schutz Ihrer Daten.
/ Kostenloses Konto erstellen
