


फ्रांसीसी खुदरा बुनियादी ढांचा और कोल्ड चेन का खतरा: व्यवसायों को किसके लिए तैयार रहना चाहिए
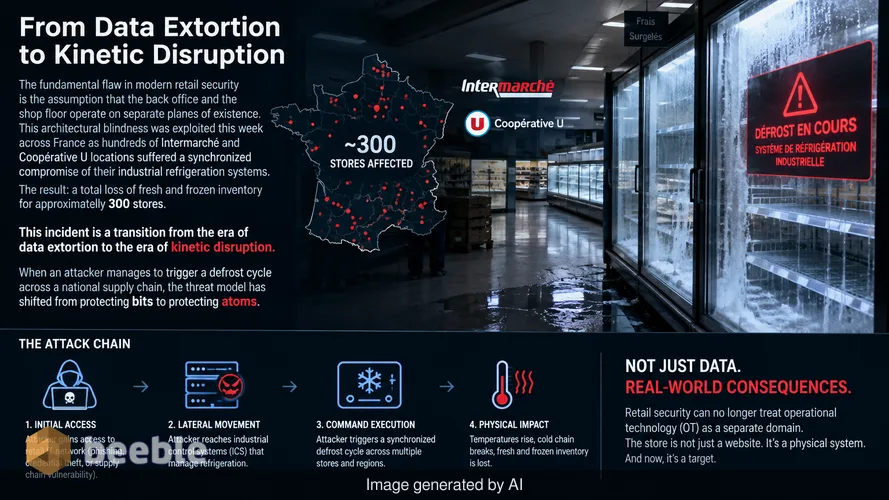
आधुनिक खुदरा सुरक्षा में मौलिक दोष यह धारणा है कि बैक ऑफिस और शॉप फ्लोर अस्तित्व के अलग-अलग स्तरों पर काम करते हैं। इस वास्तुशिल्प अंधेपन का फायदा इस सप्ताह पूरे फ्रांस में उठाया गया क्योंकि सैकड़ों इंटरमार्शे (Intermarché) और कॉपरेटिव यू (Coopérative U) स्थानों के औद्योगिक प्रशीतन प्रणालियों (refrigeration systems) के साथ एक साथ समझौता किया गया। इसका परिणाम लगभग 300 स्टोरों के लिए ताजा और जमे हुए माल का कुल नुकसान है। यह घटना डेटा जबरन वसूली के युग से गतिज व्यवधान (kinetic disruption) के युग में संक्रमण है। जब कोई हमलावर राष्ट्रीय आपूर्ति श्रृंखला में डीफ्रॉस्ट चक्र को ट्रिगर करने में कामयाब होता है, तो खतरे का मॉडल बिट्स की सुरक्षा से बदलकर परमाणुओं (atoms) की सुरक्षा में स्थानांतरित हो जाता है।
कोल्ड चेन समझौता और पारंपरिक खुदरा रक्षा की विफलता
फ्रांसीसी सुपरमार्केट के खिलाफ समन्वित हमला मानक रैनसमवेयर ऑपरेशनों से अलग है जो एंटरप्राइज रिसोर्स प्लानिंग (ERP) सिस्टम या पॉइंट-ऑफ-सेल (POS) टर्मिनलों को लक्षित करते हैं। इस उदाहरण में, विरोधियों ने बिल्डिंग मैनेजमेंट सिस्टम (BMS) और इंडस्ट्रियल कंट्रोल सिस्टम (ICS) को लक्षित किया जो खाद्य भंडारण इकाइयों के तापमान को नियंत्रित करते हैं। प्रशीतन नियंत्रकों तक अनधिकृत पहुंच प्राप्त करके, हमलावरों ने एक डीफ्रॉस्ट चक्र शुरू किया, जो एक मानक रखरखाव कार्य है जिसे इवेपोरेटर कॉइल्स पर बर्फ के जमाव को पिघलाने के लिए डिज़ाइन किया गया है। जब इसे दुर्भावनापूर्ण रूप से ट्रिगर किया जाता है और उसी स्थिति में रखा जाता है, तो तापमान सुरक्षा सीमा से ऊपर तेजी से बढ़ जाता है।
इंटरमार्शे और कॉपरेटिव यू पुष्टि करते हैं कि क्षति भौतिक और तत्काल है। स्वास्थ्य नियमों का पालन करने के लिए ताजी उपज, डेयरी और जमे हुए सामानों को फेंक दिया जाना चाहिए। वित्तीय प्रभाव दोगुना है: इन्वेंट्री का प्रत्यक्ष नुकसान और सुविधाओं को सैनिटाइज करने और स्टॉक करने के लिए आवश्यक परिचालन डाउनटाइम। यह महत्वपूर्ण खाद्य बुनियादी ढांचे पर एक लक्षित हमला है। पेरिस अभियोजक ने इस बड़े पैमाने के उल्लंघन की जांच शुरू कर दी है, जिसने कथित तौर पर ई. लेक्लर (E. Leclerc) और संभावित रूप से कैरेफोर मार्केट (Carrefour Market) को भी प्रभावित किया है। हमले की गति खुदरा प्रशीतन में उपयोग किए जाने वाले विशिष्ट औद्योगिक प्रोटोकॉल के संबंध में उच्च स्तर की तकनीकी दक्षता का सुझाव देती है।
डेटा चोरी से गतिज व्यवधान की ओर संक्रमण
दो दशकों तक, खुदरा क्षेत्र ने अपना सुरक्षा खर्च PCI-DSS अनुपालन और ग्राहक PII की सुरक्षा पर केंद्रित किया। तर्क सरल था: जुर्माने और प्रतिष्ठा के नुकसान से बचने के लिए क्रेडिट कार्ड डेटा को सुरक्षित रखें। इस रणनीति ने ऑपरेशनल टेक्नोलॉजी (OT) की अंतर्निहित भेद्यता को नजरअंदाज कर दिया जो भौतिक व्यवसाय को चालू रखती है। आधुनिक प्रशीतन प्रणालियाँ शायद ही कभी अलग-थलग होती हैं। वे टेलीमेट्री, रिमोट मेंटेनेंस और ऊर्जा प्रबंधन के लिए कॉर्पोरेट नेटवर्क से जुड़ी होती हैं। कई मामलों में, ये सिस्टम लीगेसी घटक होते हैं जिनमें बुनियादी एन्क्रिप्शन या मल्टी-फैक्टर ऑथेंटिकेशन की कमी होती है।
पैमाने का आकलन करने के लिए, इसमें शामिल एक्सेस विषमता (access asymmetry) को देखना चाहिए। एक एकल समझौता किया गया तकनीशियन खाता या एक असुरक्षित VPN गेटवे हजारों IoT उपकरणों के लिए एक प्रवेश द्वार प्रदान करता है। विशेषज्ञता की कमी हमलावर के लिए एक अनकहा सहयोगी है। अधिकांश IT विभाग मोडबस (Modbus) या बीएसीनेट (BACnet) प्रोटोकॉल को नहीं समझते हैं जिनका उपयोग ये प्रशीतन इकाइयाँ करती हैं। इसके विपरीत, प्रशीतन इकाइयों को स्थापित करने वाले ठेकेदार साइबर सुरक्षा विशेषज्ञ नहीं होते हैं। यह एक सुरक्षा शून्य बनाता है जहां महत्वपूर्ण औद्योगिक हार्डवेयर उसी पार्श्व आंदोलन (lateral movement) जोखिमों के संपर्क में आता है जैसे कि एक मानक कार्यालय वर्कस्टेशन।
अनसेगमेंटेड लीगेसी औद्योगिक तोड़फोड़ के लिए खुला दरवाजा क्यों है
परिवर्तन का मूल नेटवर्क टोपोलॉजी में निहित है। पारंपरिक उद्यम नेटवर्क अक्सर एक सपाट मैदान की तरह होते हैं जहाँ, एक बार परिधि टूट जाने के बाद, एक हमलावर स्वतंत्र रूप से घूम सकता है। यदि सुपरमार्केट लॉयल्टी पॉइंट्स का प्रबंधन करने वाला सर्वर उसी लॉजिकल नेटवर्क पर है जो फ्रीजर को नियंत्रित करता है, तो एक साधारण फिशिंग ईमेल राष्ट्रीय भोजन की कमी का कारण बन सकता है। DMZ एक सामान्य क्षेत्र नहीं है, बल्कि एक व्यक्तिगत एकांत सेल है। सख्त माइक्रोसैगमेंटेशन के बिना, प्रत्येक जुड़ा हुआ उपकरण एक दायित्व है।
इन फ्रांसीसी घटनाओं में, हमलावरों ने संभवतः IT वातावरण से OT वातावरण में कूदने के लिए पार्श्व आंदोलन का उपयोग किया। उन्होंने प्रशीतन इकाइयों के लिए केंद्रीय प्रबंधन कंसोल की पहचान की और डीफ्रॉस्टिंग शुरू करने के लिए एक प्रसारण कमांड जारी किया। यह कोई जटिल शोषण (exploit) नहीं है; यह एक अवैध अभिनेता द्वारा प्रशासनिक कार्यों का वैध उपयोग है। भेद्यता स्वयं कनेक्टिविटी है। खुदरा विक्रेताओं ने बिजली की लागत बचाने के लिए हर लाइटबल्ब और फ्रीजर को इंटरनेट से जोड़ने में वर्षों बिताए हैं, फिर भी उन्होंने उन कनेक्शनों की सुरक्षा के लिए आवश्यक वास्तुशिल्प अलगाव (architectural isolation) में निवेश नहीं किया है।
बीमा अंतराल और खाद्य अपशिष्ट का कानूनी मिसाल
इंटरमार्शे ने रिकवरी प्रक्रिया के लिए पहले ही एक महत्वपूर्ण बाधा का संकेत दिया है: बीमा सीमाएं। मानक साइबर बीमा पॉलिसियां अक्सर डेटा उल्लंघन अधिसूचना लागत, कानूनी शुल्क और कभी-कभी रैनसमवेयर भुगतान को कवर करती हैं। हालांकि, कई पॉलिसियों में डिजिटल घटना के परिणामस्वरूप होने वाली भौतिक संपत्ति की क्षति या खराब होने के लिए बहिष्करण (exclusions) शामिल हैं। यह प्रभावित फ्रेंचाइजी के लिए एक बड़ा वित्तीय शून्य पैदा करता है। यदि बीमा उद्योग गतिज साइबर हमलों की वास्तविकता के अनुकूल नहीं होता है, तो खुदरा क्षेत्र को असहनीय जोखिम स्तरों का सामना करना पड़ेगा।
व्यवहार में इसका मतलब यह है कि सी-सुइट (C-suite) को साइबर सुरक्षा को केवल डेटा सुरक्षा के बजाय व्यावसायिक निरंतरता योजना के एक रूप के रूप में पुनर्विचार करना चाहिए। पेरिस अभियोजक का कार्यालय इसे फ्रांसीसी लोगों की खाद्य आपूर्ति के लिए खतरे के रूप में देख रहा है। "कॉर्पोरेट उल्लंघन" से "महत्वपूर्ण बुनियादी ढांचे पर हमला" तक की स्थिति का यह उत्थान नियामक परिदृश्य को बदल देता है। भविष्य के ऑडिट में संभवतः OT अलगाव के प्रमाण की मांग की जाएगी। कानूनी परिणाम इस बात पर केंद्रित होंगे कि क्या सुपरमार्केट ने सार्वजनिक स्वास्थ्य मानकों को बनाए रखने वाले प्रणालियों को सुरक्षित करने में उचित सावधानी बरती है।
भौतिक लचीलेपन के लिए एक वास्तुशिल्प खाका बनाना
इस नए खतरे के माहौल में जीवित रहने के लिए जीरो ट्रस्ट आर्किटेक्चर (Zero Trust architecture) में संक्रमण की आवश्यकता है जिसमें शॉप फ्लोर पर हर सेंसर और एक्चुएटर शामिल हो। तर्क एक ऐसे मॉडल में बदल जाता है जहां आंतरिक नेटवर्क पर किसी भी उपकरण की स्थिति की परवाह किए बिना, डिफ़ॉल्ट रूप से किसी भी उपकरण पर भरोसा नहीं किया जाता है। प्रत्येक प्रशीतन नियंत्रक को अपने स्वयं के माइक्रोसैगमेंट के भीतर अलग किया जाना चाहिए। IT नेटवर्क और OT नेटवर्क के बीच संचार एक मजबूत औद्योगिक गेटवे के माध्यम से गुजरना चाहिए जो अनधिकृत कमांड को फ़िल्टर करने के लिए डीप पैकेट इंस्पेक्शन करता है।
इसके अलावा, खुदरा विक्रेताओं को बिल्डिंग मैनेजमेंट सिस्टम तक किसी भी रिमोट एक्सेस के लिए हार्डवेयर-आधारित MFA लागू करना चाहिए। टन खराब होने वाले भोजन को नियंत्रित करने वाले सिस्टम के लिए साधारण पासवर्ड पर भरोसा करना एक अस्वीकार्य जोखिम है। उद्देश्य वास्तुशिल्प लचीलापन है। यदि कोई हमलावर कॉर्पोरेट ईमेल सिस्टम में सेंध लगाता है, तो विस्फोट का दायरा सीमित होना चाहिए। ईमेल सर्वर और प्रशीतन इकाई को कभी भी नेटवर्क पर एक-दूसरे को देखने में सक्षम नहीं होना चाहिए। ग्रैनुलैरिटी का यह स्तर स्थानीय उल्लंघन को राष्ट्रीय तबाही बनने से रोकने का एकमात्र तरीका है।
अगले बारह महीनों के लिए कार्य योजना
खुदरा और औद्योगिक क्षेत्रों में CISO और CTO को प्रतिक्रियाशील पैचिंग से आगे बढ़कर संरचनात्मक सुधार की ओर बढ़ना चाहिए। निम्नलिखित चेकलिस्ट अगले वर्ष के लिए एक व्यावहारिक मार्ग प्रदान करती है।
- तत्काल (0-3 महीने): कॉर्पोरेट WAN से जुड़े सभी OT और IoT उपकरणों का व्यापक खोज ऑडिट करें। इसमें प्रशीतन, HVAC, प्रकाश व्यवस्था और सुरक्षा कैमरे शामिल हैं। सार्वजनिक आईपी पते वाले सभी उपकरणों की पहचान करें और उन्हें तुरंत MFA के साथ VPN के पीछे ले जाएं।
- मध्यवर्ती (3-6 महीने): नेटवर्क माइक्रोसैगमेंटेशन लागू करें। एक समर्पित OT VLAN बनाएं जो अतिथि वाई-फाई और कॉर्पोरेट IT वातावरण से भौतिक या तार्किक रूप से अलग हो। ट्रैफ़िक को केवल आवश्यक प्रोटोकॉल (जैसे, Modbus, BACnet) और केवल अधिकृत एंडपॉइंट्स के बीच प्रतिबंधित करने के लिए फायरवॉल का उपयोग करें।
- दीर्घकालिक (6-12 महीने): सभी औद्योगिक उपकरणों के लिए "सुरक्षा द्वारा डिजाइन" (Security by Design) की आवश्यकता के लिए खरीद अनुबंधों को अपडेट करें। विक्रेताओं को सामग्री का बिल (SBOM) प्रदान करना चाहिए और नियमित फर्मवेयर अपडेट के लिए प्रतिबद्ध होना चाहिए। एक विशेष पेंटेस्ट (pentest) आयोजित करें जो विशेष रूप से IT से OT सिस्टम में पार्श्व आंदोलन पर ध्यान केंद्रित करे ताकि सेगमेंटेशन को मान्य किया जा सके।
- शासन (Governance): भौतिक खराब होने और संपत्ति की क्षति के लिए कवरेज में अंतराल की पहचान करने के लिए सभी साइबर बीमा पॉलिसियों की समीक्षा करें। उन राइडर्स पर बातचीत करें जो विशेष रूप से डिजिटल उल्लंघनों के गतिज परिणामों को कवर करते हैं।
स्रोत (Sources)
- Agence France-Presse (AFP) official reports on French retail breaches.
- Paris Prosecutor’s Office public statements regarding infrastructure investigations.
- Intermarché and Coopérative U corporate communications.
- BFM TV technical reporting on E. Leclerc refrigeration incidents.
- ANSSI (French National Cybersecurity Agency) guidelines on OT/ICS security.
अस्वीकरण: यह ब्रीफिंग केवल सूचनात्मक और शैक्षिक उद्देश्यों के लिए है। यह पेशेवर साइबर सुरक्षा ऑडिट, तकनीकी मूल्यांकन, या विशिष्ट संगठनात्मक आवश्यकताओं के अनुरूप औपचारिक घटना प्रतिक्रिया सेवा का स्थान नहीं लेती है।



आप दूसरी तरफ देखिए।
हमारा एंड-टू-एंड एन्क्रिप्टेड ईमेल और क्लाउड स्टोरेज समाधान सुरक्षित डेटा एक्सचेंज का सबसे शक्तिशाली माध्यम प्रदान करता है, जो आपके डेटा की सुरक्षा और गोपनीयता सुनिश्चित करता है।
/ एक नि: शुल्क खाता बनाएं
