


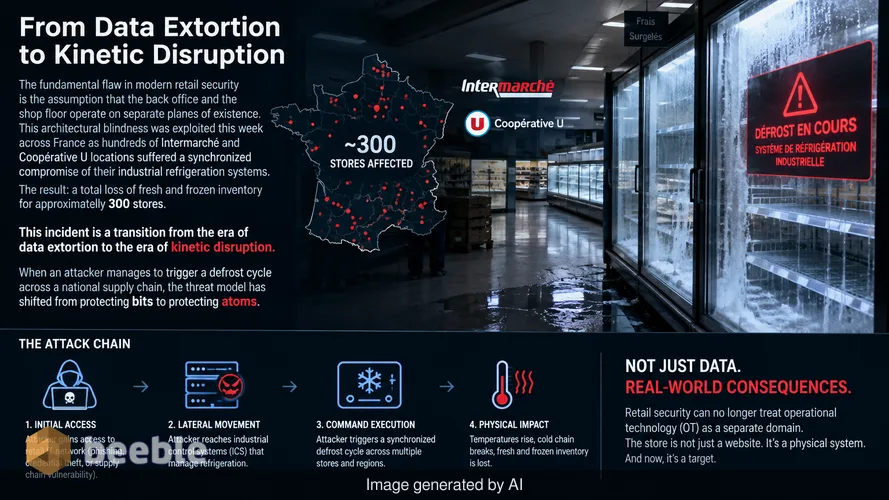
现代零售安全中的根本缺陷在于假设后台办公室和卖场是在互不干扰的平面上运行的。这种架构上的盲点本周在法国各地被利用,数百家 Intermarché 和 Coopérative U 门店的工业制冷系统遭到了同步入侵。结果导致约 300 家门店的生鲜和冷冻库存全部损失。这一事件标志着从数据勒索时代向动能破坏(Kinetic Disruption)时代的转变。当攻击者设法触发全国供应链的除霜周期时,威胁模型已从保护“比特”转向了保护“原子”。
冷链沦陷与传统零售防御的失败
针对法国超市的协同攻击代表了与针对企业资源规划 (ERP) 系统或销售终端 (POS) 的标准勒索软件操作的偏离。在这种情况下,对手瞄准了调节食品存储单元温度的建筑管理系统 (BMS) 和工业控制系统 (ICS)。通过获得制冷控制器的未授权访问权限,攻击者启动了除霜周期——这本是一项旨在融化蒸发器盘管上积冰的标准维护功能。当被恶意触发并保持在该状态时,温度会迅速升至安全阈值以上。
Intermarché 和 Coopérative U 确认损失是物理性的且具有即时性。为了遵守卫生法规,生鲜农产品、乳制品和冷冻货物必须丢弃。财务影响是双重的:库存的直接损失以及清理和重新补货设施所需的运营停机时间。这是对关键食品基础设施的针对性打击。巴黎检察官已对这起大规模违规事件展开调查,据报道,E. Leclerc 也受到了影响,家乐福市场 (Carrefour Market) 可能也受到了波及。攻击的速度表明,攻击者对零售制冷中使用的特定工业协议具有极高的技术熟练度。
从数据窃取到动能破坏的转变
二十年来,零售行业的安全支出集中在 PCI-DSS 合规性和客户个人身份信息 (PII) 的保护上。其逻辑很简单:确保信用卡数据安全以避免罚款和声誉损失。这种策略忽视了维持实体业务运行的运营技术 (OT) 固有的脆弱性。现代制冷系统很少是隔离的。它们连接到企业网络以进行遥测、远程维护和能源管理。在许多情况下,这些系统是缺乏基本加密或多因素身份验证 (MFA) 的遗留组件。
要衡量其规模,必须观察其中涉及的访问不对称性。单个被攻破的技术人员账户或脆弱的 VPN 网关就能成为通往数千个物联网 (IoT) 设备的门户。专业知识的匮乏是攻击者的无形盟友。大多数 IT 部门并不理解这些制冷单元使用的 Modbus 或 BACnet 协议。相反,安装制冷单元的承包商也不是网络安全专家。这创造了一个安全真空,使得关键工业硬件暴露在与标准办公工作站相同的横向移动风险之下。
为什么未分段的遗留系统是工业破坏的敞开大门
转变的核心在于网络拓扑结构。传统的企业网络通常类似于一片平原,一旦边界被突破,攻击者就可以自由移动。如果管理超市积分的服务器与控制冷冻柜的系统处于同一个逻辑网络中,那么一封简单的网络钓鱼邮件就可能导致全国性的食品短缺。DMZ(非军事区)不应是一个公共区域,而应是一个个独立的单元。如果没有严格的微隔离(Microsegmentation),每一个连接的设备都是一个隐患。
在这些法国事件中,攻击者很可能利用横向移动从 IT 环境跳转到 OT 环境。他们识别出制冷单元的中央管理控制台,并发出广播命令启动除霜。这并不是一个复杂的漏洞利用;它是非法行为者对管理功能的合法使用。漏洞在于连接本身。零售商多年来为了节省电费,将每个灯泡和冷冻柜都连接到互联网,但他们却没有在保护这些连接所需的架构隔离上进行投入。
保险缺口与食品浪费的法律先例
Intermarché 已经指出了恢复过程中的一个重大障碍:保险限制。标准的网络保险政策通常涵盖数据泄露通知费用、律师费,有时还包括勒索软件赔偿。然而,许多保单都包含针对数字事件导致的物理财产损坏或腐败变质的除外条款。这为受影响的加盟商创造了巨大的财务真空。如果保险业不适应动能网络攻击的现实,零售行业将面临无法管理的风险水平。
这在实践中意味着,高管层必须重新考虑将网络安全作为业务连续性计划的一种形式,而不仅仅是数据保护。巴黎检察官办公室正将此视为对法国人民食品供应的威胁。这种从“企业违规”到“攻击关键基础设施”的地位提升改变了监管格局。未来的审计可能会要求提供 OT 隔离的证明。法律后果将集中在超市是否在维护公共卫生标准的系统安全方面履行了尽职调查。
构建物理韧性的架构蓝图
在这一新的威胁环境中生存,需要向零信任 (Zero Trust) 架构转型,该架构涵盖卖场中的每一个传感器和执行器。逻辑转向一种模型,即无论设备在内部网络中的位置如何,默认情况下都不信任任何设备。每个制冷控制器必须隔离在自己的微隔离段内。IT 网络和 OT 网络之间的通信必须通过经过加固的工业网关,该网关执行深度数据包检测以过滤掉未授权的指令。
此外,零售商必须为任何远程访问建筑管理系统的行为实施基于硬件的 MFA。对于控制数吨易腐食品的系统,仅依赖简单密码是不可接受的风险。目标是架构韧性。如果攻击者攻破了企业电子邮件系统,爆炸半径必须被遏制。邮件服务器和制冷单元在网络上永远不应该能够互相看到。这种粒度水平是防止局部违规演变成全国性灾难的唯一方法。
未来十二个月的行动计划
零售和工业部门的 CISO 和 CTO 必须超越被动补丁,转向结构性改革。以下清单为未来一年提供了一条务实的路径。
- 近期(0-3 个月): 对连接到企业广域网 (WAN) 的所有 OT 和 IoT 设备进行全面的发现审计。这包括制冷、暖通空调 (HVAC)、照明和监控摄像头。识别所有具有公共 IP 地址的设备,并立即将它们移至带有 MFA 的 VPN 之后。
- 中期(3-6 个月): 实施网络微隔离。创建一个专用的 OT VLAN,使其在物理或逻辑上与访客 Wi-Fi 和企业 IT 环境分离。使用防火墙将流量限制在必要的协议(如 Modbus、BACnet)内,且仅限在授权的端点之间。
- 长期(6-12 个月): 更新采购合同,要求所有工业设备实现“原生安全”(Security by Design)。供应商必须提供软件物料清单 (SBOM) 并承诺定期更新固件。进行专门针对从 IT 到 OT 系统横向移动的渗透测试,以验证隔离效果。
- 治理: 审查所有网络保险保单,识别物理变质和财产损失的承保缺口。协商专门涵盖数字违规导致的动能后果的附加条款。
来源
- Agence France-Presse (AFP) 关于法国零售违规事件的官方报告。
- 巴黎检察官办公室关于基础设施调查的公开声明。
- Intermarché 和 Coopérative U 企业通讯。
- BFM TV 关于 E. Leclerc 制冷事件的技术报道。
- ANSSI(法国国家网络安全局)关于 OT/ICS 安全的指南。
免责声明:本简报仅供信息参考和教育目的。它不能替代针对特定组织需求量身定制的专业网络安全审计、技术评估或正式的事件响应服务。




