


Francuska infrastruktura handlowa i zagrożenie łańcucha chłodniczego: Na co muszą przygotować się firmy
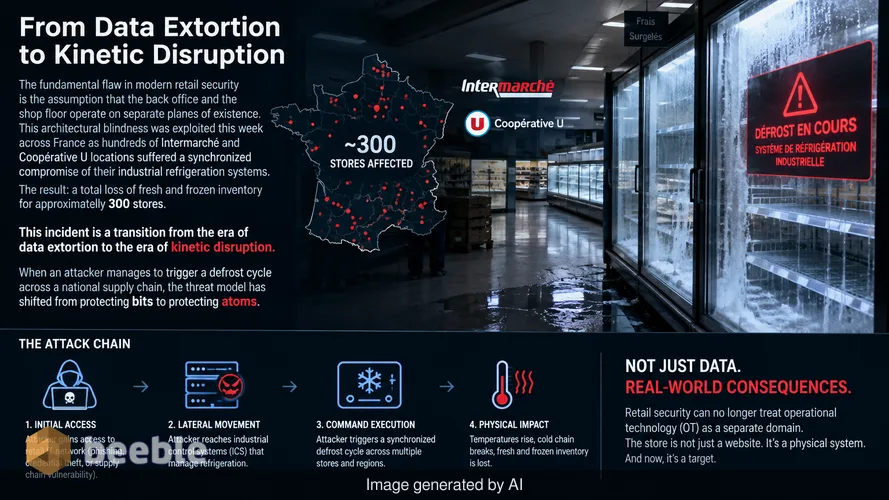
Fundamentalną wadą współczesnego bezpieczeństwa w handlu detalicznym jest założenie, że zaplecze biurowe i hala sprzedaży operują na oddzielnych płaszczyznach istnienia. Ta architektoniczna ślepota została wykorzystana w tym tygodniu w całej Francji, gdy setki placówek Intermarché i Coopérative U ucierpiały z powodu zsynchronizowanego ataku na ich przemysłowe systemy chłodnicze. Rezultatem jest całkowita utrata zapasów świeżej i mrożonej żywności w około 300 sklepach. Incydent ten stanowi przejście z ery wymuszania danych do ery zakłóceń kinetycznych. Kiedy napastnikowi udaje się uruchomić cykl rozmrażania w całym krajowym łańcuchu dostaw, model zagrożeń przesuwa się z ochrony bitów na ochronę atomów.
Naruszenie łańcucha chłodniczego i porażka tradycyjnej obrony handlu detalicznego
Skoordynowany atak na francuskie supermarkety stanowi odejście od standardowych operacji ransomware, które celują w systemy planowania zasobów przedsiębiorstwa (ERP) lub terminale punktów sprzedaży (POS). W tym przypadku przeciwnicy zaatakowali systemy zarządzania budynkiem (BMS) i przemysłowe systemy sterowania (ICS), które regulują temperaturę jednostek do przechowywania żywności. Uzyskując nieautoryzowany dostęp do sterowników chłodniczych, napastnicy zainicjowali cykl rozmrażania, który jest standardową funkcją konserwacyjną zaprojektowaną do roztapiania lodu osadzającego się na wężownicach parownika. Gdy funkcja ta zostanie uruchomiona złośliwie i utrzymana w tym stanie, temperatura gwałtownie rośnie powyżej progów bezpieczeństwa.
Intermarché i Coopérative U potwierdzają, że szkody są fizyczne i natychmiastowe. Świeże produkty, nabiał i mrożonki muszą zostać wyrzucone, aby zachować zgodność z przepisami zdrowotnymi. Wpływ finansowy jest dwutorowy: bezpośrednia utrata towaru oraz przestój operacyjny wymagany do sanityzacji i ponownego zatowarowania obiektów. Jest to ukierunkowane uderzenie w krytyczną infrastrukturę żywnościową. Prokurator w Paryżu wszczął dochodzenie w sprawie tego włamania na dużą skalę, które według doniesień dotknęło również sieć E. Leclerc i potencjalnie Carrefour Market. Szybkość ataku sugeruje wysoki poziom biegłości technicznej w zakresie konkretnych protokołów przemysłowych stosowanych w chłodnictwie detalicznym.
Przejście od kradzieży danych do zakłóceń kinetycznych
Przez dwie dekady sektor handlu detalicznego koncentrował swoje wydatki na bezpieczeństwo na zgodności z PCI-DSS i ochronie danych osobowych klientów (PII). Logika była prosta: dbaj o bezpieczeństwo danych kart kredytowych, aby uniknąć kar i strat wizerunkowych. Strategia ta ignorowała nieodłączną podatność technologii operacyjnej (OT), która utrzymuje fizyczne funkcjonowanie firmy. Nowoczesne systemy chłodnicze rzadko są izolowane. Są one połączone z siecią korporacyjną w celu telemetrii, zdalnej konserwacji i zarządzania energią. W wielu przypadkach systemy te są komponentami starszego typu (legacy), którym brakuje podstawowego szyfrowania lub uwierzytelniania wieloskładnikowego.
Aby ocenić skalę, należy spojrzeć na zaangażowaną asymetrię dostępu. Pojedyncze przejęte konto technika lub podatna brama VPN zapewnia dostęp do tysięcy urządzeń IoT. Deficyt wiedzy specjalistycznej jest cichym sojusznikiem napastnika. Większość działów IT nie rozumie protokołów Modbus lub BACnet, których używają te jednostki chłodnicze. Z kolei wykonawcy instalujący urządzenia chłodnicze nie są ekspertami ds. cyberbezpieczeństwa. Tworzy to próżnię bezpieczeństwa, w której krytyczny sprzęt przemysłowy jest narażony na takie same ryzyka ruchu bocznego (lateral movement), jak standardowa stacja robocza w biurze.
Dlaczego niesegmentowana infrastruktura legacy jest otwartymi drzwiami dla sabotażu przemysłowego
Istota zmiany leży w topologii sieci. Tradycyjne sieci korporacyjne często przypominają płaską równinę, na której po przełamaniu obwodu napastnik może poruszać się swobodnie. Jeśli serwer zarządzający punktami lojalnościowymi supermarketu znajduje się w tej samej sieci logicznej, co system sterujący zamrażarkami, zwykły e-mail phishingowy może doprowadzić do krajowego niedoboru żywności. DMZ nie jest obszarem wspólnym, lecz indywidualną izolatką. Bez ścisłej mikrosegmentacji każde podłączone urządzenie stanowi zagrożenie.
W tych francuskich incydentach napastnicy prawdopodobnie wykorzystali ruch boczny, aby przeskoczyć ze środowiska IT do środowiska OT. Zidentyfikowali centralną konsolę zarządzania jednostkami chłodniczymi i wydali polecenie rozgłoszeniowe (broadcast) w celu zainicjowania rozmrażania. Nie jest to złożony exploit; to zgodne z prawem użycie funkcji administracyjnych przez nieuprawniony podmiot. Podatnością jest sama łączność. Detaliści spędzili lata na podłączaniu każdej żarówki i zamrażarki do Internetu, aby zaoszczędzić na kosztach energii elektrycznej, jednak nie zainwestowali w izolację architektoniczną wymaganą do ochrony tych połączeń.
Luka ubezpieczeniowa i precedens prawny dotyczący marnowania żywności
Intermarché zasygnalizowało już znaczącą przeszkodę w procesie odzyskiwania sprawności: ograniczenia ubezpieczeniowe. Standardowe polisy cyberubezpieczeniowe często pokrywają koszty powiadamiania o naruszeniu danych, opłaty prawne, a czasem płatności ransomware. Jednak wiele polis zawiera wyłączenia dotyczące fizycznych uszkodzeń mienia lub zepsucia towaru wynikającego ze zdarzenia cyfrowego. Tworzy to ogromną próżnię finansową dla dotkniętych franczyzobiorców. Jeśli branża ubezpieczeniowa nie dostosuje się do rzeczywistości kinetycznych cyberataków, sektor handlu detalicznego stanie w obliczu niezarządzalnych poziomów ryzyka.
W praktyce oznacza to, że kadra zarządzająca musi ponownie rozważyć cyberbezpieczeństwo jako formę planowania ciągłości biznesowej, a nie tylko ochronę danych. Biuro prokuratora w Paryżu traktuje to jako zagrożenie dla zaopatrzenia w żywność narodu francuskiego. To podniesienie statusu z „naruszenia korporacyjnego” do „ataku na infrastrukturę krytyczną” zmienia krajobraz regulacyjny. Przyszłe audyty prawdopodobnie będą wymagać dowodów izolacji OT. Następstwa prawne skupią się na tym, czy supermarkety dołożyły należytej staranności w zabezpieczaniu systemów utrzymujących standardy zdrowia publicznego.
Budowanie architektonicznego planu fizycznej odporności
Przetrwanie w tym nowym środowisku zagrożeń wymaga przejścia na architekturę Zero Trust, która obejmuje każdy czujnik i element wykonawczy na hali sprzedaży. Logika przesuwa się w stronę modelu, w którym żadne urządzenie nie jest domyślnie zaufane, niezależnie od jego lokalizacji w sieci wewnętrznej. Każdy sterownik chłodniczy musi być odizolowany w ramach własnego mikrosegmentu. Komunikacja między siecią IT a siecią OT musi przechodzić przez wzmocnioną bramę przemysłową, która wykonuje głęboką inspekcję pakietów (DPI) w celu odfiltrowania nieautoryzowanych poleceń.
Ponadto detaliści muszą wdrożyć sprzętowe MFA dla każdego zdalnego dostępu do systemów zarządzania budynkiem. Poleganie na prostych hasłach w systemach kontrolujących tony łatwo psującej się żywności jest ryzykiem nie do zaakceptowania. Celem jest odporność architektoniczna. Jeśli napastnik naruszy korporacyjny system e-mail, promień rażenia musi zostać ograniczony. Serwer pocztowy i jednostka chłodnicza nigdy nie powinny widzieć się nawzajem w sieci. Ten poziom ziarnistości jest jedynym sposobem na zapobieżenie przekształceniu się lokalnego naruszenia w ogólnokrajową katastrofę.
Plan działania na najbliższe dwanaście miesięcy
Szefowie ds. bezpieczeństwa informacji (CISO) i dyrektorzy techniczni (CTO) w sektorach detalicznym i przemysłowym muszą wyjść poza reaktywne łatanie systemów w stronę reformy strukturalnej. Poniższa lista kontrolna zapewnia pragmatyczną ścieżkę na nadchodzący rok.
- Działania natychmiastowe (0-3 miesiące): Przeprowadzenie kompleksowego audytu wykrywania wszystkich urządzeń OT i IoT podłączonych do korporacyjnej sieci WAN. Obejmuje to chłodnictwo, HVAC, oświetlenie i kamery bezpieczeństwa. Zidentyfikowanie wszystkich urządzeń z publicznymi adresami IP i natychmiastowe przeniesienie ich za VPN z MFA.
- Działania średnioterminowe (3-6 miesięcy): Wdrożenie mikrosegmentacji sieci. Utworzenie dedykowanego VLAN-u dla OT, który jest fizycznie lub logicznie odseparowany od gościnnego Wi-Fi i korporacyjnych środowisk IT. Użycie firewalli do ograniczenia ruchu tylko do niezbędnych protokołów (np. Modbus, BACnet) i tylko między autoryzowanymi punktami końcowymi.
- Działania długoterminowe (6-12 miesięcy): Aktualizacja umów zamówień publicznych w celu wymagania „Security by Design” dla całego sprzętu przemysłowego. Dostawcy muszą dostarczyć zestawienie materiałów oprogramowania (SBOM) i zobowiązać się do regularnych aktualizacji oprogramowania układowego. Przeprowadzenie specjalistycznego testu penetracyjnego skupiającego się konkretnie na ruchu bocznym z systemów IT do OT w celu walidacji segmentacji.
- Zarządzanie: Przegląd wszystkich polis cyberubezpieczeniowych w celu zidentyfikowania luk w pokryciu kosztów fizycznego zepsucia towaru i uszkodzeń mienia. Negocjowanie rozszerzeń (riders), które konkretnie obejmują kinetyczne skutki naruszeń cyfrowych.
Źródła
- Oficjalne raporty Agence France-Presse (AFP) dotyczące naruszeń w handlu detalicznym we Francji.
- Publiczne oświadczenia Prokuratury w Paryżu dotyczące dochodzeń w sprawie infrastruktury.
- Komunikaty korporacyjne Intermarché i Coopérative U.
- Raporty techniczne BFM TV dotyczące incydentów chłodniczych w E. Leclerc.
- Wytyczne ANSSI (Francuska Narodowa Agencja ds. Bezpieczeństwa Cybernetycznego) dotyczące bezpieczeństwa OT/ICS.
Zastrzeżenie: Niniejszy briefing służy wyłącznie celom informacyjnym i edukacyjnym. Nie zastępuje on profesjonalnego audytu cyberbezpieczeństwa, oceny technicznej ani formalnej usługi reagowania na incydenty dostosowanej do specyficznych potrzeb organizacji.



Do zobaczenia po drugiej stronie.
Nasze kompleksowe, szyfrowane rozwiązanie do poczty e-mail i przechowywania danych w chmurze zapewnia najpotężniejsze środki bezpiecznej wymiany danych, zapewniając bezpieczeństwo i prywatność danych.
/ Utwórz bezpłatne konto
