


Πώς ένα κρυφό σφάλμα επεξεργασίας εικόνας στόχευσε συγκεκριμένους χρήστες σε πραγματικές συνθήκες

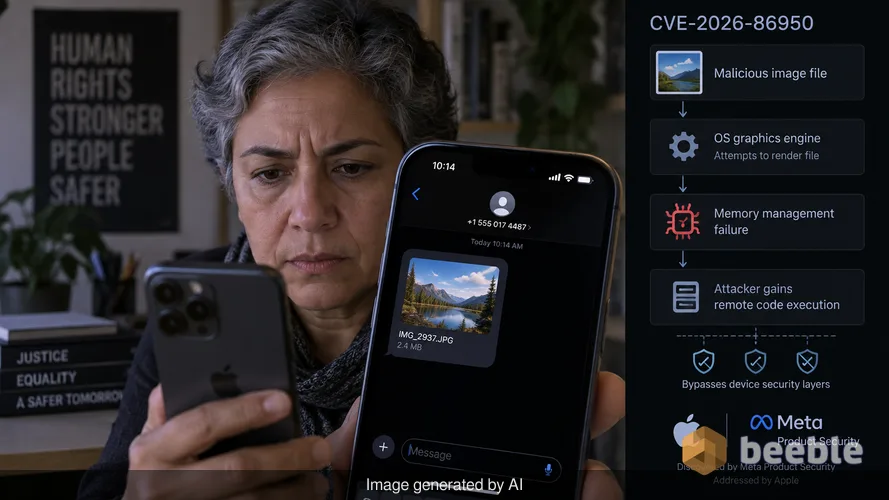
Ένας ανώτερος υπερασπιστής των ανθρωπίνων δικαιωμάτων λαμβάνει ένα φαινομενικά αβλαβές αρχείο εικόνας μέσω μιας εφαρμογής ιδιωτικών μηνυμάτων. Η συσκευή δεν καταρρέει και καμία προειδοποίηση δεν εμφανίζεται στην οθόνη. Πίσω από τη διεπαφή χρήστη, το λειτουργικό σύστημα προσπαθεί να αποδώσει το αρχείο χρησιμοποιώντας την εσωτερική του μηχανή γραφικών. Αυτή η διαδικασία ρουτίνας πυροδοτεί μια αθόρυβη αποτυχία στη διαχείριση μνήμης. Ο επιτιθέμενος αποκτά τη δυνατότητα να εκτελέσει κώδικα εξ αποστάσεως, παρακάμπτοντας τα επίπεδα ασφαλείας της συσκευής. Αυτό το σενάριο περιγράφει την πιθανή διαδρομή για το CVE-2026-86950, μια ευπάθεια που η Apple αντιμετώπισε πρόσφατα μετά από αναφορές για τη χρήση της σε εξαιρετικά στοχευμένες επιθέσεις.
Έλαβα πληροφορίες για αυτό το σφάλμα μέσω ενός κρυπτογραφημένου καναλιού την περασμένη εβδομάδα. Η επαφή μου, ένας ερευνητής ασφαλείας που συνεργάζεται στενά με ομάδες αντιμετώπισης περιστατικών, επιβεβαίωσε ότι η εκμετάλλευση δεν αποτελεί ευρεία απειλή για τον μέσο χρήστη. Αντίθετα, είναι ένα χειρουργικό εργαλείο που χρησιμοποιείται εναντίον ατόμων σε συγκεκριμένα επαγγέλματα υψηλού κινδύνου. Αυτή η διάκριση είναι σημαντική για τη διατήρηση μιας ψύχραιμης στάσης ασφαλείας. Μια στοχευμένη επίθεση απαιτεί σημαντικούς πόρους και ακριβή εκτέλεση. Η Apple αναγνώρισε αυτή την πραγματικότητα περιγράφοντας το exploit ως εξαιρετικά εξελιγμένο. Η εταιρεία απέδωσε την ανακάλυψη στη Meta Product Security, γεγονός που υποδηλώνει ότι τα κακόβουλα αρχεία ενδέχεται να ταξίδεψαν μέσω πλατφορμών όπως το WhatsApp ή το Instagram, όπου η επεξεργασία εικόνας είναι μια συνεχής εργασία παρασκηνίου.
Η τεχνική ανατομία μιας εγγραφής εκτός ορίων (out-of-bounds write)
Η ευπάθεια υπάρχει στο CoreGraphics, το πλαίσιο που χρησιμοποιεί η Apple για το χειρισμό δισδιάστατης απόδοσης σε ολόκληρο το οικοσύστημά της. Το CoreGraphics είναι υπεύθυνο για τα πάντα, από τη σχεδίαση κειμένου έως την εμφάνιση σύνθετων αρχείων PDF και εικόνων. Όταν ένα πρόγραμμα επεξεργάζεται ένα αρχείο, δεσμεύει μια συγκεκριμένη ποσότητα μνήμης για αυτήν την εργασία. Μια εγγραφή εκτός ορίων συμβαίνει όταν το σύστημα εγγράφει δεδομένα έξω από τα όρια αυτού του δεσμευμένου χώρου. Πρόκειται για μια κλασική αποτυχία ασφάλειας μνήμης. Εάν ένας επιτιθέμενος γνωρίζει ακριβώς πού θα καταλήξουν τα δεδομένα, μπορεί να αντικαταστήσει κρίσιμες οδηγίες συστήματος με τον δικό του κακόβουλο κώδικα.
Σκεφτείτε τη μνήμη του συστήματος ως μια σειρά από αυστηρά επισημασμένα ντουλάπια αποθήκευσης. Το CoreGraphics έχει ένα κλειδί για ένα ντουλάπι για την αποθήκευση δεδομένων εικόνας. Μια εγγραφή εκτός ορίων επιτρέπει στο πλαίσιο να φτάσει πάνω από τον τοίχο και να τοποθετήσει αντικείμενα στο διπλανό ντουλάπι, το οποίο μπορεί να ανήκει σε μια διαφορετική, πιο ευαίσθητη διαδικασία. Η Apple έλυσε αυτό το ζήτημα εφαρμόζοντας βελτιωμένο έλεγχο ορίων. Αυτή η αλλαγή διασφαλίζει ότι το πλαίσιο επαληθεύει το μέγεθος και τον προορισμό κάθε εγγραφής δεδομένων πριν αυτή συμβεί. Αυτό το απλό βήμα επαλήθευσης αποτρέπει την υπερχείλιση μνήμης που οδηγεί σε αυθαίρετη εκτέλεση κώδικα.
Γιατί οι στοχευμένες επιθέσεις δίνουν προτεραιότητα στις μηχανές γραφικών
Οι επιτιθέμενοι προτιμούν στοιχεία όπως το CoreGraphics επειδή είναι διάχυτα και συχνά επεξεργάζονται δεδομένα πριν καν ο χρήστης αλληλεπιδράσει με αυτά. Πολλές εφαρμογές μηνυμάτων δημιουργούν αυτόματα προεπισκοπήσεις εικόνων. Αυτό σημαίνει ότι ο ευάλωτος κώδικας εκτελείται τη στιγμή που το αρχείο φτάνει στη συσκευή. Από την οπτική γωνία ενός φορέα απειλής, αυτό είναι ένα τέλειο σημείο εισόδου. Δεν απαιτεί ενεργά κλικ ή λήψεις από το θύμα. Η επιφάνεια επίθεσης είναι ευρεία επειδή το CoreGraphics είναι θεμελιώδες στοιχείο του λειτουργικού συστήματος. Εάν μπορείτε να παραβιάσετε τη μηχανή απόδοσης, μπορείτε συχνά να παραβιάσετε ολόκληρη την εφαρμογή που χειρίζεται αυτή τη μηχανή.
Στην εμπειρία μου από την ανάλυση Προηγμένων Επίμονων Απειλών (APTs), αυτές οι ευπάθειες είναι τα πιο πολύτιμα περιουσιακά στοιχεία στην εργαλειοθήκη ενός επιτιθέμενου. Είναι σχεδιασμένες να είναι κρυφές. Ο χρήστης δεν θα δει ποτέ ένα αίτημα άδειας ή ένα ύποπτο παράθυρο εγκατάστασης. Η παραβίαση συμβαίνει σε αρχιτεκτονικό επίπεδο, όπου το σύστημα εμπιστεύεται τα δικά του εσωτερικά πλαίσια. Η πολυπλοκότητα που αναφέρει η Apple αναφέρεται στην ικανότητα του exploit να παραμένει απαρατήρητο ενώ επιτυγχάνει επίμονη πρόσβαση στα δεδομένα του στόχου.
Αξιολόγηση του κινδύνου για παλαιότερες συσκευές
Η Apple έλαβε το ασυνήθιστο μέτρο της κυκλοφορίας διορθώσεων για παλαιότερες εκδόσεις του λογισμικού της, συμπεριλαμβανομένων των iOS 26 και macOS Tahoe. Αυτή η απόφαση αντικατοπτρίζει τη σοβαρότητα της απειλής. Η εταιρεία γνωρίζει ότι πολλοί οργανισμοί και ιδιώτες συνεχίζουν να χρησιμοποιούν παλαιότερο υλικό που δεν μπορεί να τρέξει το iOS 27. Η ευπάθεια επηρεάζει ένα ευρύ φάσμα συσκευών, από το iPhone 11 έως το iPad mini 5ης γενιάς. Στην πλευρά των υπολογιστών, τόσο το macOS Tahoe όσο και το macOS Sequoia έλαβαν ενημερώσεις.
Αυτή η προληπτική προσέγγιση στην υποστήριξη παλαιού τύπου συστημάτων είναι ένα αντίμετρο ενάντια στη μεγάλη διάρκεια ζωής των σύγχρονων ηλεκτρονικών ειδών. Η ασφάλεια δεν τελειώνει μόνο και μόνο επειδή υπάρχει ένα νεότερο μοντέλο. Για έναν διαχειριστή εταιρικού στόλου, αυτή η ενημέρωση είναι κρίσιμης σημασίας. Μια μεμονωμένη μη ενημερωμένη συσκευή λειτουργεί ως αδύναμος κρίκος στο εσωτερικό δίκτυο. Εάν ένα στέλεχος χρησιμοποιεί ένα παλαιότερο iPad για ταξίδια, αυτή η συσκευή γίνεται στόχος υψηλής αξίας για κρατικούς φορείς ή ομάδες εταιρικής κατασκοπείας. Η διόρθωση για το iOS 26.7.1 και το macOS Tahoe 26.7.1 κλείνει ένα παράθυρο που ήταν ανοιχτό για μήνες, αν όχι χρόνια.
Το μοτίβο της διαφθοράς μνήμης το 2026
Το CVE-2026-86950 δεν είναι το πρώτο ζήτημα που σχετίζεται με τη μνήμη που αντιμετώπισε η Apple φέτος. Τον Φεβρουάριο, η εταιρεία διόρθωσε ένα σφάλμα στο dyld, τον δυναμικό σύνδεσμο (linker), τον οποίο οι επιτιθέμενοι χρησιμοποίησαν επίσης σε εξελιγμένες καμπάνιες. Αυτό το σφάλμα, που παρακολουθείται ως CVE-2026-20700, είχε βαθμολογία CVSS 7.8. Η επανάληψη αυτών των ζητημάτων υποδηλώνει ότι οι επιτιθέμενοι εστιάζουν τις προσπάθειές τους στα βαθύτερα επίπεδα του οικοσυστήματος της Apple. Μετακινούνται μακριά από το επίπεδο εφαρμογής και προς τις βασικές βιβλιοθήκες που χρησιμοποιεί το σύστημα για την εκκίνηση και την απόδοση δεδομένων.
Από την άποψη του κινδύνου, αυτή η τάση δείχνει ότι η περίμετρος του δικτύου είναι μια ξεπερασμένη έννοια. Εάν μια συσκευή μπορεί να παραβιαστεί από ένα μόνο αρχείο εικόνας, η ασφάλεια του τοπικού δικτύου έχει μικρότερη σημασία από την ακεραιότητα της ίδιας της συσκευής. Αυτός είναι ο λόγος για τον οποίο είναι απαραίτητη μια αρχιτεκτονική μηδενικής εμπιστοσύνης (zero trust). Σε ένα περιβάλλον μηδενικής εμπιστοσύνης, ακόμη και ένα πλαίσιο συστήματος δεν είναι σιωπηρά έμπιστο. Κάθε ενέργεια επαληθεύεται και η μνήμη διαμερίζεται αυστηρά για να αποτραπεί η επίδραση μιας παραβιασμένης διαδικασίας σε ολόκληρο το σύστημα.
Πρακτικά βήματα για άμεσο μετριασμό
Πέρα από την εγκατάσταση των διορθώσεων, οι χρήστες σε περιβάλλοντα υψηλού κινδύνου θα πρέπει να εξετάσουν πρόσθετα επίπεδα άμυνας. Εάν η εργασία σας περιλαμβάνει το χειρισμό ευαίσθητων δεδομένων ή τη λειτουργία σε περιοχές με ενεργή ψηφιακή επιτήρηση, τα ακόλουθα βήματα είναι απαραίτητα για την ελαχιστοποίηση της επιφάνειας επίθεσης:
- Ενεργοποιήστε τη Λειτουργία Αποκλεισμού (Lockdown Mode): Αυτή η ειδική λειτουργία της Apple έχει σχεδιαστεί για άτομα που ενδέχεται να στοχοποιηθούν από εξελιγμένες κυβερνοεπιθέσεις. Περιορίζει αυστηρά ορισμένες λειτουργίες, συμπεριλαμβανομένων σύνθετων τεχνολογιών ιστού και δυνατοτήτων απόδοσης εικόνας, για να μειώσει τους τρόπους με τους οποίους ένας επιτιθέμενος μπορεί να εισέλθει στο σύστημα.
- Απενεργοποιήστε τις Αυτόματες Προεπισκοπήσεις: Στις εφαρμογές μηνυμάτων που το επιτρέπουν, απενεργοποιήστε τη ρύθμιση που πραγματοποιεί αυτόματη λήψη ή προεπισκόπηση αρχείων πολυμέσων. Αυτό σας αναγκάζει να επιλέξετε ποια αρχεία θα επεξεργαστείτε, δίνοντάς σας την ευκαιρία να επαληθεύσετε την πηγή πριν το CoreGraphics αγγίξει ποτέ τα δεδομένα.
- Ελέγξτε το Παλαιό Υλικό: Προσδιορίστε τυχόν συσκευές στο νοικοκυριό ή τον οργανισμό σας που εκτελούν παλαιότερα λειτουργικά συστήματα. Βεβαιωθείτε ότι έχουν ενημερωθεί στο iOS 26.7.1 ή στην τελευταία διαθέσιμη έκδοση για το συγκεκριμένο υλικό. Εάν μια συσκευή είναι πολύ παλιά για να λάβει αυτή τη διόρθωση, αποτελεί τοξικό περιουσιακό στοιχείο και θα πρέπει να την αφαιρέσετε από το δίκτυο.
- Κάντε Τακτικά Επανεκκίνηση των Συσκευών: Ενώ πολλά σύγχρονα exploits είναι επίμονα, ορισμένα παραμένουν μόνο στην προσωρινή μνήμη. Οι περιοδικές επανεκκινήσεις μπορούν να καθαρίσουν ορισμένους τύπους κακόβουλου λογισμικού και να αναγκάσουν το σύστημα να φορτώσει ξανά τις ρυθμίσεις ασφαλείας του.
Η ασφάλεια είναι μια συνεχής διαδικασία κλεισίματος οπών στο κύτος ενός πλοίου. Το CVE-2026-86950 αντιπροσωπεύει μια σημαντική τρύπα που οι επιτιθέμενοι έχουν ήδη χρησιμοποιήσει για να επιβιβαστούν σε συγκεκριμένα σκάφη. Η διόρθωση είναι ο μόνος τρόπος για να σφραγιστεί. Ακόμα κι αν πιστεύετε ότι δεν είστε στόχος, η ύπαρξη αυτού του exploit σε πραγματικές συνθήκες σημαίνει ότι ο κώδικας είναι πλέον γνωστός σε ένα ευρύτερο φάσμα κακόβουλων παραγόντων. Αυτό που ξεκινά ως στοχευμένη επίθεση γίνεται συχνά πρότυπο για ευρύτερη εκμετάλλευση αργότερα.
Πηγές
Αυτή η αναφορά βασίζεται σε συμβουλές ασφαλείας και τεχνική τεκμηρίωση από τους ακόλουθους φορείς:
- Apple Security Releases (Σεπτέμβριος 2026)
- NIST National Vulnerability Database (CVE-2026-86950)
- Meta Product Security Research Blog
- MITRE ATT&CK Framework: Exploitation for Client Execution (T1203)
Αποποίηση ευθύνης: Αυτό το άρθρο προορίζεται μόνο για ενημερωτικούς και εκπαιδευτικούς σκοπούς. Δεν αντικαθιστά έναν επαγγελματικό έλεγχο κυβερνοασφάλειας, μια ιατροδικαστική έρευνα ή μια υπηρεσία αντιμετώπισης περιστατικών. Πάντα να συμβουλεύεστε έναν πιστοποιημένο επαγγελματία ασφαλείας πριν κάνετε αλλαγές στην εταιρική υποδομή.



Τα λέμε στην άλλη πλευρά.
Η από άκρη σε άκρη κρυπτογραφημένη λύση ηλεκτρονικού ταχυδρομείου και αποθήκευσης στο cloud παρέχει τα πιο ισχυρά μέσα ασφαλούς ανταλλαγής δεδομένων, εξασφαλίζοντας την ασφάλεια και το απόρρητο των δεδομένων σας.
/ Εγγραφείτε δωρεάν
