


Comment une faille cachée du traitement d'images a ciblé des utilisateurs spécifiques dans la nature

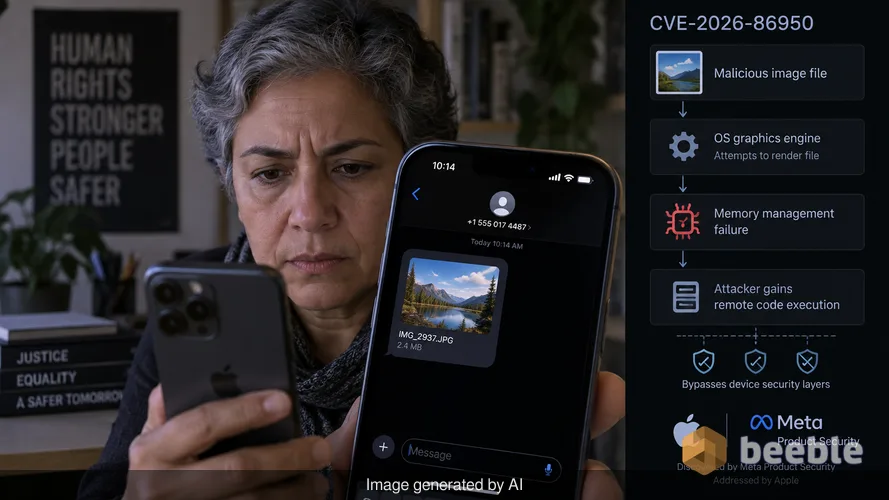
Un défenseur des droits de l'homme de haut niveau reçoit un fichier image apparemment inoffensif via une application de messagerie privée. L'appareil ne plante pas et aucun avertissement n'apparaît à l'écran. Derrière l'interface utilisateur, le système d'exploitation tente de restituer le fichier à l'aide de son moteur graphique interne. Ce processus de routine déclenche une défaillance silencieuse de la gestion de la mémoire. L'attaquant gagne la capacité d'exécuter du code à distance, contournant les couches de sécurité de l'appareil. Ce scénario décrit le chemin probable de la CVE-2026-86950, une vulnérabilité qu'Apple a récemment corrigée après des rapports faisant état de son utilisation dans des attaques hautement ciblées.
J'ai été informé de cette faille par un canal crypté la semaine dernière. Mon contact, un chercheur en sécurité qui travaille en étroite collaboration avec des équipes de réponse aux incidents, a confirmé que l'exploitation n'est pas une menace généralisée pour l'utilisateur moyen. Il s'agit plutôt d'un outil chirurgical utilisé contre des individus exerçant des professions spécifiques à haut risque. Cette distinction est importante pour maintenir une posture de sécurité calme. Une attaque ciblée nécessite des ressources importantes et une exécution précise. Apple a reconnu cette réalité en décrivant l'exploit comme extrêmement sophistiqué. La société attribue la découverte à Meta Product Security, ce qui suggère que les fichiers malveillants ont pu transiter par des plateformes comme WhatsApp ou Instagram, où le traitement d'images est une tâche de fond constante.
L'anatomie technique d'une écriture hors limites
La vulnérabilité existe au sein de CoreGraphics, le framework qu'Apple utilise pour gérer le rendu bidimensionnel dans tout son écosystème. CoreGraphics est responsable de tout, du dessin de texte à l'affichage de fichiers PDF et d'images complexes. Lorsqu'un programme traite un fichier, il alloue une quantité spécifique de mémoire pour cette tâche. Une écriture hors limites (out-of-bounds write) se produit lorsque le système écrit des données en dehors des limites de cet espace alloué. Il s'agit d'une défaillance classique de la sécurité de la mémoire. Si un attaquant sait exactement où les données vont atterrir, il peut écraser des instructions système critiques avec son propre code malveillant.
Pensez à la mémoire système comme à une série de casiers de stockage strictement étiquetés. CoreGraphics possède une clé pour un casier afin de stocker les données d'image. Une écriture hors limites permet au framework de passer par-dessus la paroi et de placer des objets dans le casier adjacent, qui pourrait appartenir à un processus différent et plus sensible. Apple a résolu ce problème en mettant en œuvre une vérification améliorée des limites. Ce changement garantit que le framework vérifie la taille et la destination de chaque écriture de données avant qu'elle ne se produise. Cette simple étape de vérification empêche le dépassement de mémoire qui conduit à l'exécution de code arbitraire.
Pourquoi les attaques ciblées privilégient les moteurs graphiques
Les attaquants privilégient les composants comme CoreGraphics car ils sont omniprésents et traitent souvent les données avant même qu'un utilisateur n'interagisse avec elles. De nombreuses applications de messagerie génèrent automatiquement des aperçus d'images. Cela signifie que le code vulnérable s'exécute dès que le fichier arrive sur l'appareil. Du point de vue d'un acteur malveillant, c'est un point d'entrée parfait. Cela ne nécessite aucun clic ou téléchargement actif de la part de la victime. La surface d'attaque est large car CoreGraphics est un élément fondamental du système d'exploitation. Si vous pouvez compromettre le moteur de rendu, vous pouvez souvent compromettre l'ensemble de l'application gérant ce moteur.
D'après mon expérience dans l'analyse des menaces persistantes avancées (APT), ces vulnérabilités sont les atouts les plus précieux de la boîte à outils d'un attaquant. Elles sont furtives par conception. Un utilisateur ne verra jamais de demande d'autorisation ou de fenêtre d'installation suspecte. La violation se produit au niveau architectural, là où le système fait confiance à ses propres frameworks internes. La sophistication mentionnée par Apple fait référence à la capacité de l'exploit à rester indétectable tout en obtenant un accès persistant aux données de la cible.
Évaluation du risque pour les appareils anciens
Apple a pris la mesure inhabituelle de publier des correctifs pour les anciennes versions de ses logiciels, notamment iOS 26 et macOS Tahoe. Cette décision reflète la gravité de la menace. L'entreprise est consciente que de nombreuses organisations et individus continuent d'utiliser du matériel plus ancien qui ne peut pas exécuter iOS 27. La vulnérabilité affecte une large gamme d'appareils, de l'iPhone 11 à l'iPad mini de 5e génération. Côté ordinateur, macOS Tahoe et macOS Sequoia ont tous deux reçu des mises à jour.
Cette approche proactive du support des systèmes hérités est une contre-mesure face à la longue durée de vie de l'électronique moderne. La sécurité ne s'arrête pas simplement parce qu'un nouveau modèle existe. Pour un gestionnaire de flotte d'entreprise, cette mise à jour est critique. Un seul appareil non corrigé agit comme un maillon faible dans le réseau interne. Si un cadre utilise un vieil iPad pour voyager, cet appareil devient une cible de haute valeur pour les acteurs étatiques ou les groupes d'espionnage industriel. Le correctif pour iOS 26.7.1 et macOS Tahoe 26.7.1 ferme une fenêtre restée ouverte pendant des mois, voire des années.
Le modèle de corruption de mémoire en 2026
La CVE-2026-86950 n'est pas le premier problème lié à la mémoire auquel Apple a été confronté cette année. En février, la société a corrigé une faille dans dyld, l'éditeur de liens dynamiques, que les attaquants ont également utilisée comme arme dans des campagnes sophistiquées. Cette faille, identifiée comme CVE-2026-20700, affichait un score CVSS de 7,8. La récurrence de ces problèmes suggère que les attaquants concentrent leurs efforts sur les couches les plus profondes de l'écosystème Apple. Ils s'éloignent de la couche applicative pour se diriger vers les bibliothèques centrales que le système utilise pour démarrer et restituer les données.
Du point de vue du risque, cette tendance montre que le périmètre réseau est un concept obsolète. Si un appareil peut être compromis par un seul fichier image, la sécurité du réseau local importe moins que l'intégrité de l'appareil lui-même. C'est pourquoi une architecture "Zero Trust" (confiance zéro) est nécessaire. Dans un environnement Zero Trust, même un framework système n'est pas implicitement fiable. Chaque action est vérifiée et la mémoire est strictement cloisonnée pour empêcher un processus compromis d'affecter l'ensemble du système.
Étapes pratiques pour une atténuation immédiate
Au-delà des correctifs, les utilisateurs dans des environnements à haut risque devraient envisager des couches de défense supplémentaires. Si votre travail implique la manipulation de données sensibles ou si vous opérez dans des régions soumises à une surveillance numérique active, les étapes suivantes sont nécessaires pour minimiser votre surface d'attaque :
- Activer le mode de protection maximale (Lockdown Mode) : Cette fonctionnalité spécifique à Apple est conçue pour les personnes susceptibles d'être ciblées par des cyberattaques sophistiquées. Elle limite strictement certaines fonctionnalités, notamment les technologies web complexes et les fonctions de rendu d'image, afin de réduire les points d'entrée pour un attaquant.
- Désactiver les aperçus automatiques : Dans les applications de messagerie qui le permettent, désactivez le paramètre qui télécharge ou prévisualise automatiquement les fichiers multimédias. Cela vous oblige à choisir les fichiers à traiter, vous donnant une chance de vérifier la source avant que CoreGraphics ne touche aux données.
- Auditer le matériel ancien : Identifiez tous les appareils de votre foyer ou de votre organisation qui exécutent des systèmes d'exploitation plus anciens. Assurez-vous qu'ils sont mis à jour vers iOS 26.7.1 ou la dernière version disponible pour ce matériel spécifique. Si un appareil est trop vieux pour recevoir ce correctif, il s'agit d'un actif toxique et vous devriez le retirer du réseau.
- Redémarrer les appareils régulièrement : Bien que de nombreux exploits modernes soient persistants, certains ne résident que dans la mémoire temporaire. Des redémarrages périodiques peuvent effacer certains types de logiciels malveillants et forcer le système à recharger ses configurations de sécurité.
La sécurité est un processus continu consistant à colmater les brèches dans la coque d'un navire. La CVE-2026-86950 représente une brèche importante que les attaquants ont déjà utilisée pour monter à bord de certains vaisseaux. Le correctif est le seul moyen de la sceller. Même si vous pensez ne pas être une cible, l'existence de cet exploit dans la nature signifie que le code est désormais connu d'un plus large éventail d'acteurs malveillants. Ce qui commence par une attaque ciblée devient souvent un modèle pour une exploitation plus large par la suite.
Sources
Ce rapport s'appuie sur les avis de sécurité et la documentation technique des entités suivantes :
- Apple Security Releases (Septembre 2026)
- NIST National Vulnerability Database (CVE-2026-86950)
- Meta Product Security Research Blog
- MITRE ATT&CK Framework: Exploitation for Client Execution (T1203)
Avertissement : Cet article est fourni à des fins d'information et d'éducation uniquement. Il ne remplace pas un audit de cybersécurité professionnel, une enquête forensique ou un service de réponse aux incidents. Consultez toujours un professionnel de la sécurité certifié avant d'apporter des modifications à l'infrastructure de l'entreprise.



On se retrouve de l'autre côté.
Notre solution de messagerie cryptée de bout en bout et de stockage en nuage constitue le moyen le plus puissant d'échanger des données en toute sécurité, garantissant ainsi la sûreté et la confidentialité de vos données.
/ Créer un compte gratuit
