


Wie eine versteckte Bildverarbeitungsschwachstelle gezielt Nutzer angriff

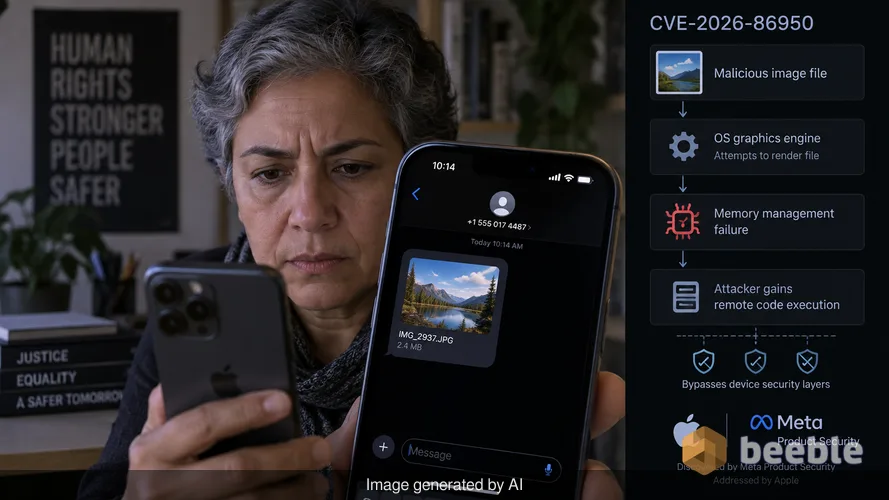
Ein ranghoher Menschenrechtsverteidiger erhält über eine private Messaging-App eine scheinbar harmlose Bilddatei. Das Gerät stürzt nicht ab, und es erscheint keine Warnung auf dem Bildschirm. Hinter der Benutzeroberfläche versucht das Betriebssystem, die Datei mit seiner internen Grafik-Engine zu rendern. Dieser Routinevorgang löst einen stillen Fehler in der Speicherverwaltung aus. Der Angreifer erlangt die Fähigkeit, Code aus der Ferne auszuführen und dabei die Sicherheitsebenen des Geräts zu umgehen. Dieses Szenario beschreibt den wahrscheinlichen Pfad für CVE-2026-86950, eine Schwachstelle, die Apple kürzlich behoben hat, nachdem Berichte über deren Einsatz in hochgradig gezielten Angriffen bekannt wurden.
Ich erhielt letzte Woche über einen verschlüsselten Kanal Nachricht von dieser Schwachstelle. Mein Kontakt, ein Sicherheitsforscher, der eng mit Incident-Response-Teams zusammenarbeitet, bestätigte, dass die Ausnutzung keine weit verbreitete Bedrohung für den Durchschnittsnutzer darstellt. Stattdessen handelt es sich um ein chirurgisches Werkzeug, das gegen Personen in spezifischen Hochrisikoberufen eingesetzt wird. Diese Unterscheidung ist wichtig, um eine besonnene Sicherheitshaltung zu bewahren. Ein gezielter Angriff erfordert erhebliche Ressourcen und eine präzise Ausführung. Apple erkannte diese Realität an, indem das Unternehmen den Exploit als extrem hochentwickelt beschrieb. Das Unternehmen schrieb die Entdeckung Meta Product Security zu, was darauf hindeutet, dass die bösartigen Dateien über Plattformen wie WhatsApp oder Instagram verbreitet worden sein könnten, wo die Bildverarbeitung eine ständige Hintergrundaufgabe ist.
Die technische Anatomie eines Out-of-Bounds-Schreibzugriffs
Die Schwachstelle befindet sich in CoreGraphics, dem Framework, das Apple für das zweidimensionale Rendering in seinem gesamten Ökosystem verwendet. CoreGraphics ist für alles zuständig, vom Zeichnen von Text bis hin zur Anzeige komplexer PDF-Dateien und Bilder. Wenn ein Programm eine Datei verarbeitet, weist es dieser Aufgabe eine bestimmte Menge an Speicher zu. Ein Out-of-Bounds-Schreibzugriff tritt auf, wenn das System Daten außerhalb der Grenzen dieses zugewiesenen Bereichs schreibt. Dies ist ein klassischer Fehler in der Speichersicherheit. Wenn ein Angreifer genau weiß, wo die Daten landen, kann er kritische Systemanweisungen mit seinem eigenen bösartigen Code überschreiben.
Stellen Sie sich den Systemarbeitsspeicher wie eine Reihe streng beschrifteter Schließfächer vor. CoreGraphics hat einen Schlüssel zu einem Schließfach, um Bilddaten zu speichern. Ein Out-of-Bounds-Schreibzugriff ermöglicht es dem Framework, über die Wand zu greifen und Gegenstände im benachbarten Schließfach zu platzieren, das möglicherweise zu einem anderen, sensibleren Prozess gehört. Apple hat dieses Problem durch die Implementierung einer verbesserten Grenzprüfung (Bounds Checking) gelöst. Diese Änderung stellt sicher, dass das Framework die Größe und das Ziel jedes Datenschreibvorgangs überprüft, bevor er stattfindet. Dieser einfache Verifizierungsschritt verhindert den Speicherüberlauf, der zur Ausführung von beliebigem Code führt.
Warum gezielte Angriffe Grafik-Engines priorisieren
Angreifer bevorzugen Komponenten wie CoreGraphics, da diese allgegenwärtig sind und oft Daten verarbeiten, bevor ein Benutzer überhaupt damit interagiert. Viele Messaging-Apps erstellen automatisch Vorschauen von Bildern. Das bedeutet, dass der anfällige Code in dem Moment ausgeführt wird, in dem die Datei auf dem Gerät eintrifft. Aus der Sicht eines Bedrohungsakteurs ist dies ein perfekter Einstiegspunkt. Es erfordert keine aktiven Klicks oder Downloads vom Opfer. Die Angriffsfläche ist breit, da CoreGraphics ein grundlegendes Element des Betriebssystems ist. Wenn man die Rendering-Engine kompromittieren kann, kann man oft die gesamte Anwendung kompromittieren, die diese Engine nutzt.
Nach meiner Erfahrung bei der Analyse von Advanced Persistent Threats (APTs) sind diese Schwachstellen die wertvollsten Werkzeuge im Arsenal eines Angreifers. Sie sind von Natur aus unauffällig. Ein Benutzer wird niemals eine Berechtigungsabfrage oder ein verdächtiges Installationsfenster sehen. Die Sicherheitsverletzung findet auf architektonischer Ebene statt, wo das System seinen eigenen internen Frameworks vertraut. Die von Apple erwähnte Raffinesse bezieht sich auf die Fähigkeit des Exploits, unentdeckt zu bleiben, während er einen dauerhaften Zugriff auf die Daten des Ziels erlangt.
Bewertung des Risikos für ältere Geräte
Apple unternahm den ungewöhnlichen Schritt, Patches für ältere Versionen seiner Software zu veröffentlichen, einschließlich iOS 26 und macOS Tahoe. Diese Entscheidung spiegelt die Schwere der Bedrohung wider. Das Unternehmen ist sich bewusst, dass viele Organisationen und Einzelpersonen weiterhin ältere Hardware verwenden, auf der iOS 27 nicht ausgeführt werden kann. Die Schwachstelle betrifft eine breite Palette von Geräten, vom iPhone 11 bis zum iPad mini der 5. Generation. Auf der Desktop-Seite erhielten sowohl macOS Tahoe als auch macOS Sequoia Updates.
Dieser proaktive Ansatz zur Unterstützung älterer Systeme ist eine Gegenmaßnahme gegen die lange Lebensdauer moderner Elektronik. Sicherheit endet nicht nur, weil ein neueres Modell existiert. Für einen Flottenmanager im Unternehmen ist dieses Update geschäftskritisch. Ein einzelnes ungepatchtes Gerät fungiert als schwächstes Glied im internen Netzwerk. Wenn eine Führungskraft ein älteres iPad für Reisen nutzt, wird dieses Gerät zu einem hochwertigen Ziel für staatlich gesponserte Akteure oder Gruppen für Wirtschaftsspionage. Der Patch für iOS 26.7.1 und macOS Tahoe 26.7.1 schließt ein Fenster, das monatelang, wenn nicht jahrelang offen stand.
Das Muster der Speicherbeschädigung im Jahr 2026
CVE-2026-86950 ist nicht das erste speicherbezogene Problem, mit dem Apple in diesem Jahr konfrontiert wurde. Im Februar behob das Unternehmen eine Schwachstelle in dyld, dem dynamischen Linker, die Angreifer ebenfalls in hochentwickelten Kampagnen einsetzten. Diese Schwachstelle, die unter CVE-2026-20700 geführt wird, wies einen CVSS-Score von 7.8 auf. Das wiederholte Auftreten dieser Probleme deutet darauf hin, dass Angreifer ihre Bemühungen auf die tiefsten Ebenen des Apple-Ökosystems konzentrieren. Sie bewegen sich weg von der Anwendungsebene hin zu den Kernbibliotheken, die das System zum Booten und Rendern von Daten verwendet.
Aus einer Risikoperspektive zeigt dieser Trend, dass der Netzwerkperimeter ein veraltetes Konzept ist. Wenn ein Gerät durch eine einzige Bilddatei kompromittiert werden kann, spielt die Sicherheit des lokalen Netzwerks eine geringere Rolle als die Integrität des Geräts selbst. Aus diesem Grund ist eine Zero-Trust-Architektur notwendig. In einer Zero-Trust-Umgebung wird selbst einem System-Framework nicht implizit vertraut. Jede Aktion wird verifiziert, und der Speicher wird streng partitioniert, um zu verhindern, dass ein kompromittierter Prozess das gesamte System beeinträchtigt.
Praktische Schritte zur sofortigen Schadensbegrenzung
Abgesehen vom Patchen sollten Benutzer in Hochrisikoumgebungen zusätzliche Verteidigungsebenen in Betracht ziehen. Wenn Ihre Arbeit den Umgang mit sensiblen Daten oder den Betrieb in Regionen mit aktiver digitaler Überwachung beinhaltet, sind die folgenden Schritte erforderlich, um Ihre Angriffsfläche zu minimieren:
- Blockierungsmodus aktivieren: Diese Apple-spezifische Funktion wurde für Personen entwickelt, die Ziel von hochentwickelten Cyberangriffen sein könnten. Sie schränkt bestimmte Funktionen streng ein, einschließlich komplexer Webtechnologien und Bild-Rendering-Funktionen, um die Wege zu reduzieren, über die ein Angreifer in das System eindringen kann.
- Automatische Vorschau deaktivieren: Schalten Sie in Messaging-Anwendungen, die dies zulassen, die Einstellung aus, die Mediendateien automatisch herunterlädt oder in der Vorschau anzeigt. Dies zwingt Sie dazu, zu wählen, welche Dateien verarbeitet werden sollen, und gibt Ihnen die Chance, die Quelle zu verifizieren, bevor CoreGraphics die Daten jemals berührt.
- Ältere Hardware auditieren: Identifizieren Sie alle Geräte in Ihrem Haushalt oder Ihrer Organisation, auf denen ältere Betriebssysteme laufen. Stellen Sie sicher, dass sie auf iOS 26.7.1 oder die neueste verfügbare Version für diese spezifische Hardware aktualisiert wurden. Wenn ein Gerät zu alt ist, um diesen Patch zu erhalten, stellt es ein Sicherheitsrisiko dar und sollte aus dem Netzwerk entfernt werden.
- Geräte regelmäßig neu starten: Während viele moderne Exploits persistent sind, befinden sich einige nur im temporären Speicher. Regelmäßige Neustarts können bestimmte Arten von Malware löschen und das System zwingen, seine Sicherheitskonfigurationen neu zu laden.
Sicherheit ist ein kontinuierlicher Prozess des Abdichtens von Löchern in einem Schiffsrumpf. CVE-2026-86950 stellt ein bedeutendes Loch dar, das Angreifer bereits genutzt haben, um bestimmte Schiffe zu entern. Der Patch ist der einzige Weg, es zu versiegeln. Selbst wenn Sie glauben, kein Ziel zu sein, bedeutet die Existenz dieses Exploits in freier Wildbahn, dass der Code nun einem breiteren Spektrum bösartiger Akteure bekannt ist. Was als gezielter Angriff beginnt, wird später oft zur Vorlage für eine breitere Ausnutzung.
Quellen
Dieser Bericht stützt sich auf Sicherheitshinweise und technische Dokumentationen der folgenden Stellen:
- Apple Security Releases (September 2026)
- NIST National Vulnerability Database (CVE-2026-86950)
- Meta Product Security Research Blog
- MITRE ATT&CK Framework: Exploitation for Client Execution (T1203)
Haftungsausschluss: Dieser Artikel dient ausschließlich Informations- und Bildungszwecken. Er ersetzt keine professionelle Cybersicherheitsprüfung, forensische Untersuchung oder Incident-Response-Dienstleistung. Konsultieren Sie immer einen zertifizierten Sicherheitsexperten, bevor Sie Änderungen an der Unternehmensinfrastruktur vornehmen.



Wir sehen uns auf der anderen Seite.
Unsere Ende-zu-Ende-verschlüsselte E-Mail- und Cloud-Speicherlösung bietet die leistungsfähigsten Mittel für den sicheren Datenaustausch und gewährleistet die Sicherheit und den Schutz Ihrer Daten.
/ Kostenloses Konto erstellen
