


Kuidas peidetud pilditöötluse viga ründas sihtmärgistatud kasutajaid

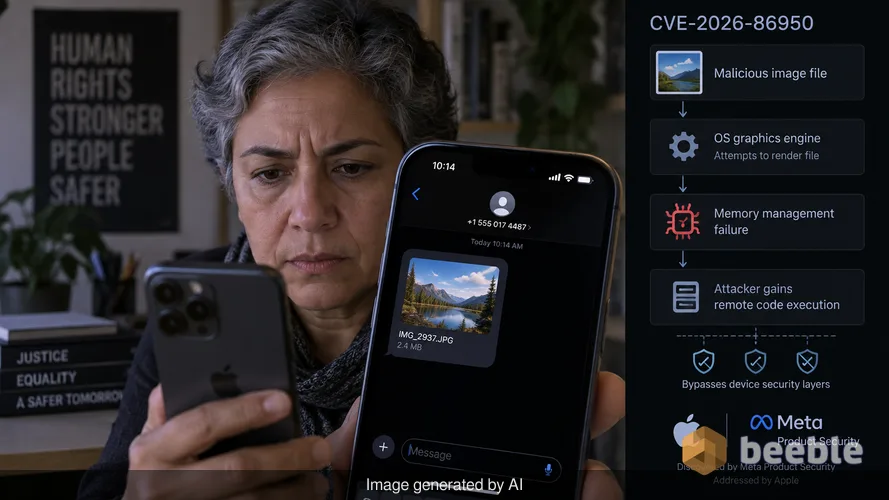
Kõrgema taseme inimõiguslane saab privaatse sõnumirakenduse kaudu näiliselt kahjutu pildifaili. Seade ei jookse kokku ja ekraanile ei ilmu ühtegi hoiatust. Kasutajaliidese taga üritab operatsioonisüsteem faili renderdada, kasutades oma sisemist graafikamootorit. See rutiinne protsess käivitab vaikse tõrke mäluhalduses. Ründaja saab võimaluse koodi eemalt käivitada, möödudes seadme turvakihtidest. See stsenaarium kirjeldab tõenäolist teed haavatavuse CVE-2026-86950 jaoks, mille Apple hiljuti parandas pärast teateid selle kasutamisest kõrgelt sihtmärgistatud rünnakutes.
Sain teada sellest veast krüpteeritud kanali kaudu eelmisel nädalal. Minu kontakt, turvauurija, kes töötab tihedalt koos intsidentidele reageerimise meeskondadega, kinnitas, et ärakasutamine ei ole laialdane oht tavakasutajale. Selle asemel on see kirurgiline tööriist, mida kasutatakse konkreetsete kõrge riskiga elualade esindajate vastu. See eristus on oluline rahuliku turvahoiaku säilitamiseks. Sihtmärgistatud rünnak nõuab märkimisväärseid ressursse ja täpset teostust. Apple tunnistas seda reaalset olukorda, kirjeldades rünnakut kui äärmiselt keerukat. Ettevõte tänas avastuse eest Meta Product Security meeskonda, mis viitab sellele, et pahatahtlikud failid võisid liikuda selliste platvormide kaudu nagu WhatsApp või Instagram, kus pilditöötlus on pidev taustaprotsess.
Piiridest väljas kirjutamise tehniline anatoomia
Haavatavus asub CoreGraphicsis, raamistikus, mida Apple kasutab kahemõõtmelise renderdamise haldamiseks kogu oma ökosüsteemis. CoreGraphics vastutab kõige eest, alates teksti joonistamisest kuni keerukate PDF-failide ja piltide kuvamiseni. Kui programm töötleb faili, eraldab see selle ülesande jaoks teatud hulga mälu. Piiridest väljas kirjutamine (out-of-bounds write) toimub siis, kui süsteem kirjutab andmeid väljapoole seda eraldatud ruumi. See on klassikaline mäluturvalisuse viga. Kui ründaja teab täpselt, kuhu andmed maanduvad, saab ta kriitilised süsteemiinstruktsioonid oma pahatahtliku koodiga üle kirjutada.
Mõelge süsteemimälust kui rangelt märgistatud hoiulaegastest. CoreGraphicsil on võti ühte laekasse pildiandmete salvestamiseks. Piiridest väljas kirjutamine võimaldab raamistikul ulatuda üle seina ja asetada esemeid külgnevasse laekasse, mis võib kuuluda teisele, tundlikumale protsessile. Apple lahendas selle probleemi, rakendades täiustatud piirikontrolli. See muudatus tagab, et raamistik kontrollib iga andmekirjutuse suurust ja sihtkohta enne selle toimumist. See lihtne kontrollsamm hoiab ära mälu ületäitumise, mis viib suvalise koodi käivitamiseni.
Miks sihtmärgistatud rünnakud eelistavad graafikamootoreid
Ründajad eelistavad selliseid komponente nagu CoreGraphics, sest need on üldlevinud ja töötlevad andmeid sageli enne, kui kasutaja nendega üldse kokku puutub. Paljud sõnumirakendused genereerivad piltidest eelvaateid automaatselt. See tähendab, et haavatav kood käivitub hetkel, mil fail seadmesse jõuab. Ründaja vaatenurgast on see täiuslik sisenemispunkt. See ei nõua ohvrilt aktiivseid klikke ega allalaadimisi. Rünnakupind on lai, kuna CoreGraphics on operatsioonisüsteemi aluselement. Kui suudate kompromiteerida renderdusmootori, saate sageli kompromiteerida kogu rakendust, mis seda mootorit haldab.
Minu kogemuse põhjal arenenud püsivate ohtude (APT) analüüsimisel on need haavatavused ründaja tööriistakomplektis kõige väärtuslikumad varad. Need on disainitud olema märkamatud. Kasutaja ei näe kunagi loaküsimust ega kahtlast installiakent. Rünnak toimub arhitektuurilisel tasandil, kus süsteem usaldab oma sisemisi raamistikke. Keerukus, mida Apple mainib, viitab ründevara võimele jääda avastamata, saavutades samal ajal püsiva juurdepääsu sihtmärgi andmetele.
Vanemate seadmete riski hindamine
Apple astus ebatavalise sammu, väljastades parandused oma tarkvara vanematele versioonidele, sealhulgas iOS 26 ja macOS Tahoe. See otsus peegeldab ohu tõsidust. Ettevõte on teadlik, et paljud organisatsioonid ja üksikisikud kasutavad jätkuvalt vanemat riistvara, mis ei suuda käitada iOS 27. Haavatavus mõjutab laia valikut seadmeid, alates iPhone 11-st kuni 5. põlvkonna iPad minini. Lauaarvutite poolel said uuendusi nii macOS Tahoe kui ka macOS Sequoia.
See ennetav lähenemine vanemate seadmete toetamisele on vastumeede tänapäevase elektroonika pikale elueale. Turvalisus ei lõppe vaid seetõttu, et on olemas uuem mudel. Ettevõtte autopargi halduri jaoks on see uuendus kriitilise tähtsusega. Üksainus parandamata seade toimib sisevõrgu nõrga lülina. Kui juhtivtöötaja kasutab reisimiseks vanemat iPadi, muutub see seade riiklikult toetatud ründajate või tööstusspionaaži rühmituste jaoks väärtuslikuks sihtmärgiks. iOS 26.7.1 ja macOS Tahoe 26.7.1 parandus suleb akna, mis on olnud avatud kuid, kui mitte aastaid.
Mälukorruptsiooni muster 2026. aastal
CVE-2026-86950 ei ole esimene mäluga seotud probleem, millega Apple sel aastal silmitsi on seisnud. Veebruaris parandas ettevõte vea dünaamilises linkijas dyld, mida ründajad kasutasid samuti keerukates kampaaniates. See viga, tähisega CVE-2026-20700, kandis CVSS-skoori 7,8. Nende probleemide kordumine viitab sellele, et ründajad keskenduvad Apple'i ökosüsteemi sügavaimatele kihtidele. Nad liiguvad rakenduskihist eemale süsteemi raamatukogude suunas, mida süsteem kasutab alglaadimiseks ja andmete renderdamiseks.
Riski seisukohast näitab see suundumus, et võrgu perimeeter on iganenud kontseptsioon. Kui seadet saab kompromiteerida üheainsa pildifailiga, on kohaliku võrgu turvalisus vähem oluline kui seadme enda terviklikkus. Seetõttu on vajalik nullusalduse (zero trust) arhitektuur. Nullusalduse keskkonnas ei usaldata isegi süsteemi raamistikku vaikimisi. Iga tegevust kontrollitakse ja mälu on rangelt jaotatud, et vältida ühe kompromiteeritud protsessi mõju kogu süsteemile.
Praktilised sammud koheseks leevendamiseks
Patchimisest kõrvale jättes peaksid kõrge riskiga keskkondades viibivad kasutajad kaaluma täiendavaid kaitsekihte. Kui teie töö hõlmab tundlike andmete käitlemist või tegutsemist piirkondades, kus toimub aktiivne digitaalne jälgimine, on rünnakupinna minimeerimiseks vajalikud järgmised sammud:
- Lülitage sisse Lockdown Mode: See Apple'i-spetsiifiline funktsioon on mõeldud inimestele, kes võivad sattuda keerukate küberrünnakute sihtmärgiks. See piirab rangelt teatud funktsioone, sealhulgas keerukaid veebitehnoloogiaid ja pildi renderdamise funktsioone, et vähendada viise, kuidas ründaja saab süsteemi siseneda.
- Keelake automaatsed eelvaated: Sõnumirakendustes, mis seda võimaldavad, lülitage välja seade, mis laadib meediafailid automaatselt alla või kuvab nende eelvaateid. See sunnib teid valima, milliseid faile töödelda, andes teile võimaluse kontrollida allikat enne, kui CoreGraphics andmeid puudutab.
- Auditeerige vanemat riistvara: Tuvastage oma leibkonnas või organisatsioonis kõik seadmed, mis käitavad vanemaid operatsioonisüsteeme. Veenduge, et need on uuendatud versioonile iOS 26.7.1 või selle konkreetse riistvara jaoks uusimale saadavalolevale versioonile. Kui seade on selle paranduse saamiseks liiga vana, on see ohtlik vara ja te peaksite selle võrgust eemaldama.
- Taaskäivitage seadmeid regulaarselt: Kuigi paljud kaasaegsed ründed on püsivad, asuvad mõned ainult ajutises mälus. Perioodilised taaskäivitamised võivad puhastada teatud tüüpi pahavara ja sundida süsteemi oma turvakonfiguratsioone uuesti laadima.
Turvalisus on pidev protsess laeva kere aukude lappimisel. CVE-2026-86950 kujutab endast olulist auku, mida ründajad on juba kasutanud teatud alustele pardale minekuks. Parandus on ainus viis selle sulgemiseks. Isegi kui usute, et te ei ole sihtmärk, tähendab selle ründevara olemasolu, et kood on nüüd teada laiemale ringile pahatahtlikele osapooltele. See, mis algab sihtmärgistatud rünnakuna, saab sageli hiljem eeskujuks laiemale ärakasutamisele.
Allikad
See aruanne toetub järgmiste üksuste turvateadetele ja tehnilisele dokumentatsioonile:
- Apple Security Releases (september 2026)
- NIST National Vulnerability Database (CVE-2026-86950)
- Meta Product Security Research Blog
- MITRE ATT&CK Framework: Exploitation for Client Execution (T1203)
Vastutuse välistamine: See artikkel on mõeldud ainult teavitamiseks ja harimiseks. See ei asenda professionaalset küberjulgeoleku auditit, kohtuekspertiisi ega intsidentidele reageerimise teenust. Enne ettevõtte infrastruktuuri muudatuste tegemist konsulteerige alati sertifitseeritud turvaspetsialistiga.



Kohtumiseni teisel poolel.
Meie läbivalt krüpteeritud e-posti ja pilvesalvestuse lahendus pakub kõige võimsamaid vahendeid turvaliseks andmevahetuseks, tagades teie andmete turvalisuse ja privaatsuse.
/ Tasuta konto loomin
