


Cómo un fallo oculto de procesamiento de imágenes afectó a usuarios específicos en entornos reales

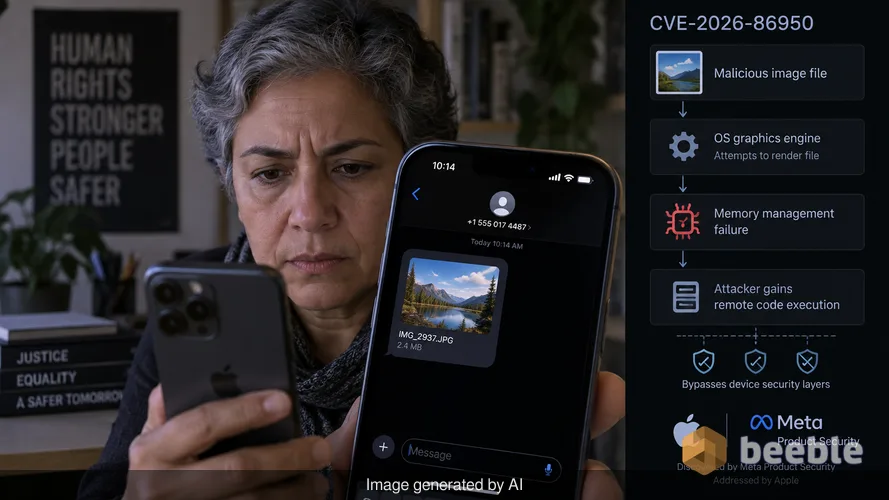
Un defensor de derechos humanos de alto nivel recibe un archivo de imagen aparentemente inofensivo a través de una aplicación de mensajería privada. El dispositivo no se bloquea y no aparece ninguna advertencia en la pantalla. Detrás de la interfaz de usuario, el sistema operativo intenta renderizar el archivo utilizando su motor de gráficos interno. Este proceso rutinario desencadena un fallo silencioso en la gestión de la memoria. El atacante obtiene la capacidad de ejecutar código de forma remota, eludiendo las capas de seguridad del dispositivo. Este escenario describe la ruta probable para el CVE-2026-86950, una vulnerabilidad que Apple solucionó recientemente tras informes sobre su uso en ataques altamente dirigidos.
Recibí noticias de este fallo a través de un canal cifrado la semana pasada. Mi contacto, un investigador de seguridad que trabaja estrechamente con equipos de respuesta ante incidentes, confirmó que la explotación no es una amenaza generalizada para el usuario medio. En cambio, es una herramienta quirúrgica utilizada contra individuos en profesiones específicas de alto riesgo. Esta distinción es importante para mantener una postura de seguridad calmada. Un ataque dirigido requiere recursos significativos y una ejecución precisa. Apple reconoció esta realidad al describir el exploit como extremadamente sofisticado. La compañía atribuye el descubrimiento a Meta Product Security, lo que sugiere que los archivos maliciosos pueden haber viajado a través de plataformas como WhatsApp o Instagram, donde el procesamiento de imágenes es una tarea constante en segundo plano.
La anatomía técnica de una escritura fuera de límites
La vulnerabilidad existe dentro de CoreGraphics, el marco que Apple utiliza para manejar el renderizado bidimensional en todo su ecosistema. CoreGraphics es responsable de todo, desde dibujar texto hasta mostrar archivos PDF e imágenes complejos. Cuando un programa procesa un archivo, asigna una cantidad específica de memoria para esa tarea. Una escritura fuera de límites ocurre cuando el sistema escribe datos fuera de los límites de este espacio asignado. Este es un fallo clásico de seguridad de memoria. Si un atacante sabe exactamente dónde aterrizarán los datos, puede sobrescribir instrucciones críticas del sistema con su propio código malicioso.
Piense en la memoria del sistema como una serie de casilleros de almacenamiento estrictamente etiquetados. CoreGraphics tiene la llave de un casillero para almacenar datos de imagen. Una escritura fuera de límites permite que el marco sobrepase la pared y coloque elementos en el casillero adyacente, que podría pertenecer a un proceso diferente y más sensible. Apple resolvió este problema implementando una comprobación de límites mejorada. Este cambio garantiza que el marco verifique el tamaño y el destino de cada escritura de datos antes de que ocurra. Este simple paso de verificación evita el desbordamiento de memoria que conduce a la ejecución arbitraria de código.
Por qué los ataques dirigidos priorizan los motores gráficos
Los atacantes favorecen componentes como CoreGraphics porque son omnipresentes y a menudo procesan datos antes de que el usuario interactúe con ellos. Muchas aplicaciones de mensajería generan vistas previas de imágenes automáticamente. Esto significa que el código vulnerable se ejecuta en el momento en que el archivo llega al dispositivo. Desde la perspectiva de un actor de amenazas, este es un punto de entrada perfecto. No requiere clics activos ni descargas por parte de la víctima. La superficie de ataque es amplia porque CoreGraphics es un elemento fundamental del sistema operativo. Si se puede comprometer el motor de renderizado, a menudo se puede comprometer toda la aplicación que maneja ese motor.
En mi experiencia analizando Amenazas Persistentes Avanzadas (APTs), estas vulnerabilidades son los activos más valiosos en el arsenal de un atacante. Son sigilosas por diseño. Un usuario nunca verá una solicitud de permiso o una ventana de instalación sospechosa. La brecha ocurre a nivel arquitectónico, donde el sistema confía en sus propios marcos internos. La sofisticación que menciona Apple se refiere a la capacidad del exploit para permanecer sin ser detectado mientras logra un acceso persistente a los datos del objetivo.
Evaluación del riesgo para dispositivos heredados
Apple tomó la medida inusual de lanzar parches para versiones anteriores de su software, incluidos iOS 26 y macOS Tahoe. Esta decisión refleja la gravedad de la amenaza. La empresa es consciente de que muchas organizaciones e individuos continúan utilizando hardware antiguo que no puede ejecutar iOS 27. La vulnerabilidad afecta a una amplia gama de dispositivos, desde el iPhone 11 hasta el iPad mini de 5.ª generación. En el lado del escritorio, tanto macOS Tahoe como macOS Sequoia recibieron actualizaciones.
Este enfoque proactivo para el soporte de sistemas heredados es una contramedida contra la larga vida útil de la electrónica moderna. La seguridad no termina solo porque exista un modelo más nuevo. Para un gestor de flota corporativa, esta actualización es de misión crítica. Un solo dispositivo sin parchear actúa como un eslabón débil en la red interna. Si un ejecutivo utiliza un iPad antiguo para viajar, ese dispositivo se convierte en un objetivo de alto valor para actores patrocinados por estados o grupos de espionaje corporativo. El parche para iOS 26.7.1 y macOS Tahoe 26.7.1 cierra una ventana que ha estado abierta durante meses, si no años.
El patrón de corrupción de memoria en 2026
El CVE-2026-86950 no es el primer problema relacionado con la memoria al que Apple se ha enfrentado este año. En febrero, la compañía parcheó un fallo en dyld, el enlazador dinámico, que los atacantes también utilizaron como arma en campañas sofisticadas. Ese fallo, identificado como CVE-2026-20700, tenía una puntuación CVSS de 7.8. La recurrencia de estos problemas sugiere que los atacantes están centrando sus esfuerzos en las capas más profundas del ecosistema de Apple. Se están alejando de la capa de aplicación y dirigiéndose hacia las bibliotecas centrales que el sistema utiliza para arrancar y renderizar datos.
Desde una perspectiva de riesgo, esta tendencia muestra que el perímetro de la red es un concepto obsoleto. Si un dispositivo puede ser comprometido por un solo archivo de imagen, la seguridad de la red local importa menos que la integridad del dispositivo en sí. Es por esto que es necesaria una arquitectura de confianza cero (zero trust). En un entorno de confianza cero, ni siquiera se confía implícitamente en un marco del sistema. Cada acción se verifica y la memoria se particiona estrictamente para evitar que un proceso comprometido afecte a todo el sistema.
Pasos prácticos para la mitigación inmediata
Aparte de aplicar los parches, los usuarios en entornos de alto riesgo deberían considerar capas adicionales de defensa. Si su trabajo implica el manejo de datos sensibles o la operación en regiones con vigilancia digital activa, los siguientes pasos son necesarios para minimizar su superficie de ataque:
- Activar el Modo de Aislamiento (Lockdown Mode): Esta función específica de Apple está diseñada para personas que podrían ser objetivo de ciberataques sofisticados. Limita estrictamente ciertas funcionalidades, incluyendo tecnologías web complejas y funciones de renderizado de imágenes, para reducir las vías por las que un atacante puede entrar al sistema.
- Desactivar vistas previas automáticas: En las aplicaciones de mensajería que lo permitan, desactive la configuración que descarga o previsualiza automáticamente archivos multimedia. Esto le obliga a elegir qué archivos procesar, dándole la oportunidad de verificar la fuente antes de que CoreGraphics toque los datos.
- Auditar hardware heredado: Identifique cualquier dispositivo en su hogar u organización que ejecute sistemas operativos antiguos. Asegúrese de que estén actualizados a iOS 26.7.1 o a la última versión disponible para ese hardware específico. Si un dispositivo es demasiado antiguo para recibir este parche, es un activo tóxico y debe eliminarlo de la red.
- Reiniciar dispositivos regularmente: Aunque muchos exploits modernos son persistentes, algunos residen solo en la memoria temporal. Los reinicios periódicos pueden limpiar ciertos tipos de malware y obligar al sistema a recargar sus configuraciones de seguridad.
La seguridad es un proceso continuo de tapar agujeros en el casco de un barco. El CVE-2026-86950 representa un agujero significativo que los atacantes ya han utilizado para abordar embarcaciones específicas. El parche es la única forma de sellarlo. Incluso si cree que no es un objetivo, la existencia de este exploit en entornos reales significa que el código es ahora conocido por una gama más amplia de actores maliciosos. Lo que comienza como un ataque dirigido a menudo se convierte en una plantilla para una explotación más amplia posteriormente.
Fuentes
Este informe se basa en avisos de seguridad y documentación técnica de las siguientes entidades:
- Apple Security Releases (Septiembre 2026)
- NIST National Vulnerability Database (CVE-2026-86950)
- Meta Product Security Research Blog
- MITRE ATT&CK Framework: Exploitation for Client Execution (T1203)
Descargo de responsabilidad: Este artículo tiene fines informativos y educativos únicamente. No sustituye a una auditoría de ciberseguridad profesional, una investigación forense o un servicio de respuesta ante incidentes. Consulte siempre con un profesional de seguridad certificado antes de realizar cambios en la infraestructura empresarial.



Nos vemos en el otro lado.
Nuestra solución de correo electrónico cifrado y almacenamiento en la nube de extremo a extremo proporciona los medios más potentes para el intercambio seguro de datos, lo que garantiza la seguridad y la privacidad de sus datos.
/ Crear una cuenta gratuita
