


Kaip paslėptas vaizdo apdorojimo trūkumas buvo nukreiptas prieš konkrečius vartotojus

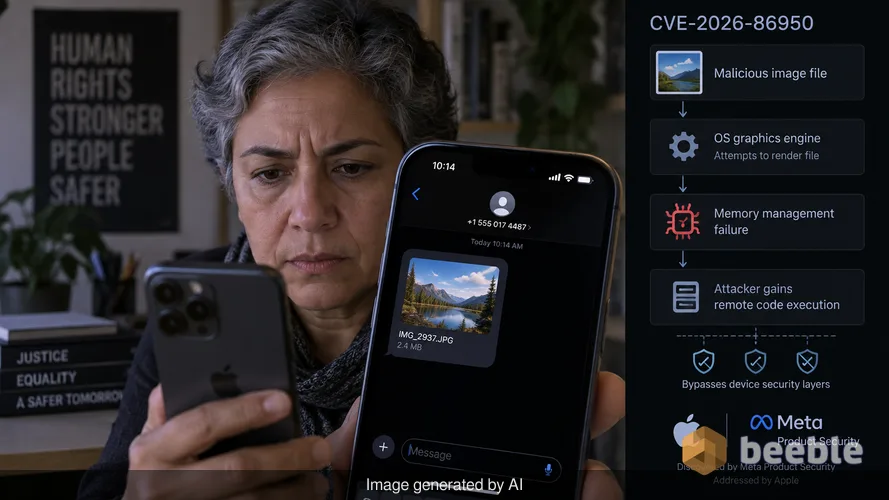
Vyresnysis žmogaus teisių gynėjas per privačią susirašinėjimo programėlę gauna iš pažiūros nekenksmingą vaizdo failą. Įrenginys neužstringa, o ekrane nepasirodo joks įspėjimas. Už vartotojo sąsajos ribų operacinė sistema bando atvaizduoti failą naudodama savo vidinį grafikos variklį. Šis įprastas procesas sukelia tylią atminties valdymo klaidą. Užpuolikas įgyja galimybę nuotoliniu būdu vykdyti kodą, apeidamas įrenginio saugumo sluoksnius. Šis scenarijus aprašo tikėtiną CVE-2026-86950 pažeidžiamumo kelią – tai spraga, kurią „Apple“ neseniai ištaisė po pranešimų apie jos naudojimą tikslinėse atakose.
Apie šį trūkumą sužinojau praėjusią savaitę per šifruotą kanalą. Mano kontaktinis asmuo, saugumo tyrėjas, glaudžiai bendradarbiaujantis su incidentų tyrimo komandomis, patvirtino, kad šis išnaudojimas nėra paplitusi grėsmė vidutiniam vartotojui. Priešingai, tai chirurginio tikslumo įrankis, naudojamas prieš asmenis, dirbančius specifinėse aukštos rizikos profesijose. Šis skirtumas yra svarbus norint išlaikyti ramią saugumo laikyseną. Tikslinei atakai reikia didelių išteklių ir tikslaus vykdymo. „Apple“ pripažino šią realybę, apibūdindama išnaudojimą kaip itin sudėtingą. Bendrovė už atradimą dėkoja „Meta Product Security“, o tai leidžia manyti, kad kenkėjiški failai galėjo plisti per tokias platformas kaip „WhatsApp“ ar „Instagram“, kur vaizdų apdorojimas yra nuolatinė foninė užduotis.
Techninė „out-of-bounds“ rašymo anatomija
Pažeidžiamumas egzistuoja „CoreGraphics“ sistemoje – karkase, kurį „Apple“ naudoja dvimačiam atvaizdavimui visoje savo ekosistemoje. „CoreGraphics“ yra atsakinga už viską: nuo teksto braižymo iki sudėtingų PDF failų ir vaizdų rodymo. Kai programa apdoroja failą, ji šiai užduočiai skiria tam tikrą kiekį atminties. „Out-of-bounds“ (už ribų) rašymas įvyksta tada, kai sistema įrašo duomenis už šios skirtos vietos ribų. Tai klasikinė atminties saugumo klaida. Jei užpuolikas tiksliai žino, kur pateks duomenys, jis gali perrašyti svarbias sistemos instrukcijas savo kenkėjišku kodu.
Įsivaizduokite sistemos atmintį kaip griežtai paženklintų saugojimo spintelių eilę. „CoreGraphics“ turi raktą nuo vienos spintelės vaizdo duomenims saugoti. „Out-of-bounds“ rašymas leidžia karkasui „persiekti per sieną“ ir padėti daiktus į gretimą spintelę, kuri gali priklausyti kitam, jautresniam procesui. „Apple“ išsprendė šią problemą įdiegdama patobulintą ribų tikrinimą. Šis pakeitimas užtikrina, kad karkasas patikrintų kiekvieno duomenų įrašymo dydį ir paskirties vietą prieš jam įvykstant. Šis paprastas patikros žingsnis užkerta kelią atminties perpildymui, kuris leidžia vykdyti savavališką kodą.
Kodėl tikslinės atakos teikia pirmenybę grafikos varikliams
Užpuolikai teikia pirmenybę tokiems komponentams kaip „CoreGraphics“, nes jie yra visur esantys ir dažnai apdoroja duomenis dar prieš vartotojui su jais sąveikaujant. Daugelis susirašinėjimo programėlių automatiškai generuoja vaizdų peržiūras. Tai reiškia, kad pažeidžiamas kodas suveikia tą akimirką, kai failas pasiekia įrenginį. Grėsmės sukėlėjo požiūriu tai yra puikus įėjimo taškas. Tam nereikia jokių aktyvių aukos paspaudimų ar atsisiuntimų. Atakos paviršius yra platus, nes „CoreGraphics“ yra pagrindinis operacinės sistemos elementas. Jei galite pažeisti atvaizdavimo variklį, dažnai galite pažeisti ir visą programą, valdančią tą variklį.
Mano patirtis analizuojant pažangias nuolatines grėsmes (APT) rodo, kad šie pažeidžiamumai yra vertingiausias turtas užpuoliko įrankių rinkinyje. Jie sukurti taip, kad būtų nepastebimi. Vartotojas niekada nepamatys leidimo užklausos ar įtartino diegimo lango. Įsilaužimas įvyksta architektūriniame lygmenyje, kur sistema pasitiki savo vidiniais karkasais. „Apple“ minimas sudėtingumas nurodo išnaudojimo gebėjimą likti nepastebėtam, kartu užtikrinant nuolatinę prieigą prie taikinio duomenų.
Rizikos vertinimas senesniems įrenginiams
„Apple“ žengė neįprastą žingsnį išleisdama pataisas senesnėms savo programinės įrangos versijoms, įskaitant „iOS 26“ ir „macOS Tahoe“. Šis sprendimas atspindi grėsmės rimtumą. Bendrovė žino, kad daugelis organizacijų ir asmenų toliau naudoja senesnę techninę įrangą, kurioje negalima paleisti „iOS 27“. Pažeidžiamumas veikia platų įrenginių spektrą – nuo „iPhone 11“ iki 5-osios kartos „iPad mini“. Darbalaukio pusėje atnaujinimus gavo tiek „macOS Tahoe“, tiek „macOS Sequoia“.
Šis iniciatyvus požiūris į senesnės įrangos palaikymą yra priešpriemonė ilgam šiuolaikinės elektronikos tarnavimo laikui. Saugumas nesibaigia vien todėl, kad atsirado naujesnis modelis. Įmonės automobilių parko ar IT ūkio valdytojui šis atnaujinimas yra kritiškai svarbus. Vienas nepataisytas įrenginys veikia kaip silpnoji grandis vidiniame tinkle. Jei vadovas kelionėms naudoja senesnį „iPad“, tas įrenginys tampa didelės vertės taikiniu valstybės remiamiems veikėjams ar pramoninio šnipinėjimo grupėms. „iOS 26.7.1“ ir „macOS Tahoe 26.7.1“ pataisos uždaro langą, kuris buvo atviras mėnesius, jei ne metus.
Atminties sugadinimo modelis 2026 metais
CVE-2026-86950 nėra pirmoji su atmintimi susijusi problema, su kuria „Apple“ susidūrė šiais metais. Vasario mėnesį bendrovė ištaisė „dyld“ (dinaminio susiejimo įrankio) spragą, kurią užpuolikai taip pat naudojo sudėtingose kampanijose. Ši spraga, žymima CVE-2026-20700, turėjo 7,8 balo CVSS įvertinimą. Šių problemų pasikartojimas rodo, kad užpuolikai sutelkia pastangas į giliausius „Apple“ ekosistemos sluoksnius. Jie traukiasi nuo programų sluoksnio link pagrindinių bibliotekų, kurias sistema naudoja įkrovai ir duomenų atvaizdavimui.
Rizikos požiūriu ši tendencija rodo, kad tinklo perimetras yra pasenusi sąvoka. Jei įrenginys gali būti pažeistas vienu vaizdo failu, vietinio tinklo saugumas yra mažiau svarbus nei paties įrenginio vientisumas. Štai kodėl būtina „nulinio pasitikėjimo“ (zero trust) architektūra. „Nulinio pasitikėjimo“ aplinkoje net ir sistemos karkasu nėra besąlygiškai pasitikima. Kiekvienas veiksmas yra tikrinamas, o atmintis griežtai suskirstyta į dalis, kad vienas pažeistas procesas nepaveiktų visos sistemos.
Praktiniai žingsniai skubiam rizikos mažinimui
Be pataisų diegimo, aukštos rizikos aplinkoje esantys vartotojai turėtų apsvarstyti papildomus apsaugos sluoksnius. Jei jūsų darbas susijęs su jautrių duomenų tvarkymu arba dirbate regionuose, kuriuose vykdomas aktyvus skaitmeninis stebėjimas, norint sumažinti atakos paviršių, būtini šie žingsniai:
- Įjunkite „Lockdown Mode“: ši specifinė „Apple“ funkcija skirta asmenims, kurie gali tapti sudėtingų kibernetinių atakų taikiniais. Ji griežtai riboja tam tikras funkcijas, įskaitant sudėtingas žiniatinklio technologijas ir vaizdo atvaizdavimo funkcijas, kad sumažintų būdus, kuriais užpuolikas gali patekti į sistemą.
- Išjunkite automatines peržiūras: susirašinėjimo programėlėse, kurios tai leidžia, išjunkite nustatymą, kuris automatiškai atsisiunčia arba pateikia medijos failų peržiūrą. Tai priverčia jus patiems pasirinkti, kuriuos failus apdoroti, suteikiant galimybę patikrinti šaltinį prieš „CoreGraphics“ paliečiant duomenis.
- Auditą atlikite senajai techninei įrangai: nustatykite visus savo namų ūkyje ar organizacijoje esančius įrenginius, kuriuose veikia senesnės operacinės sistemos. Įsitikinkite, kad jie atnaujinti į „iOS 26.7.1“ arba naujausią prieinamą versiją tai konkrečiai įrangai. Jei įrenginys yra per senas, kad gautų šią pataisą, jis yra rizikingas turtas ir turėtumėte jį pašalinti iš tinklo.
- Reguliariai perkraukite įrenginius: nors daugelis šiuolaikinių išnaudojimų yra nuolatiniai, kai kurie išlieka tik laikinojoje atmintyje. Periodinis perkrovimas gali išvalyti tam tikrų tipų kenkėjišką programinę įrangą ir priversti sistemą iš naujo įkelti saugumo konfigūracijas.
Saugumas yra nuolatinis laivo korpuso skylių užtaisymo procesas. CVE-2026-86950 yra reikšminga skylė, kuria užpuolikai jau pasinaudojo įlipdami į konkrečius laivus. Pataisa yra vienintelis būdas ją užsandarinti. Net jei manote, kad nesate taikinys, šio išnaudojimo egzistavimas viešumoje reiškia, kad kodas dabar žinomas platesniam kenkėjiškų veikėjų ratui. Tai, kas prasideda kaip tikslinė ataka, vėliau dažnai tampa platesnio masto išnaudojimo šablonu.
Šaltiniai
Ši ataskaita remiasi saugumo pranešimais ir technine dokumentacija iš šių subjektų:
- Apple Security Releases (September 2026)
- NIST National Vulnerability Database (CVE-2026-86950)
- Meta Product Security Research Blog
- MITRE ATT&CK Framework: Exploitation for Client Execution (T1203)
Atsakomybės apribojimas: šis straipsnis skirtas tik informaciniams ir švietimo tikslams. Jis nepakeičia profesionalaus kibernetinio saugumo audito, teismo ekspertizės tyrimo ar incidentų tyrimo paslaugų. Prieš atlikdami pakeitimus įmonės infrastruktūroje, visada pasitarkite su sertifikuotu saugumo specialistu.



Iki pasimatymo kitoje pusėje.
Pašto ir debesies saugojimo sprendimas suteikia galingiausias saugaus keitimosi duomenimis priemones, užtikrinančias jūsų duomenų saugumą ir privatumą.
/ Sukurti nemokamą paskyrą
