


Как скрытая уязвимость обработки изображений использовалась против конкретных пользователей в реальных условиях

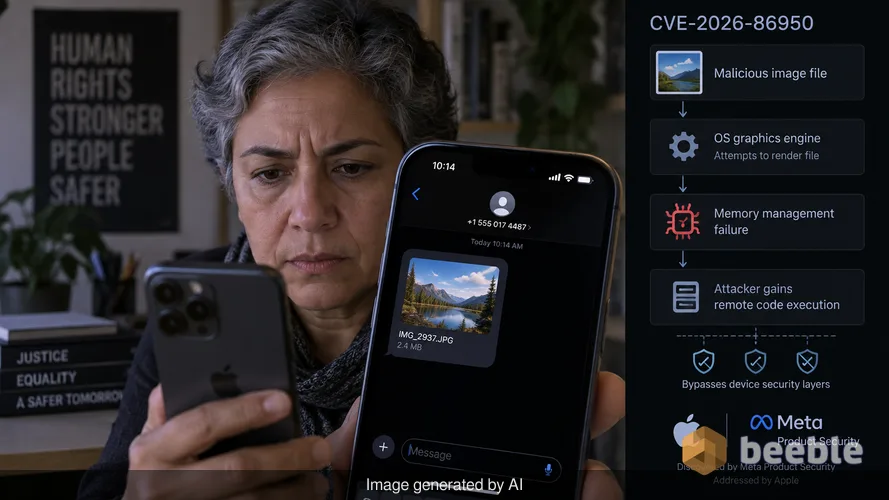
Высокопоставленный правозащитник получает, казалось бы, безобидный файл изображения через приложение для обмена сообщениями. Устройство не зависает, и на экране не появляется никаких предупреждений. За пользовательским интерфейсом операционная система пытается отрисовать файл с помощью своего внутреннего графического движка. Этот рутинный процесс вызывает скрытый сбой в управлении памятью. Злоумышленник получает возможность удаленно выполнять код, обходя уровни безопасности устройства. Этот сценарий описывает вероятный путь для CVE-2026-86950 — уязвимости, которую Apple недавно устранила после сообщений о ее использовании в высоко целенаправленных атаках.
Я узнал об этой бреши через зашифрованный канал на прошлой неделе. Мой контакт, исследователь безопасности, тесно сотрудничающий с командами реагирования на инциденты, подтвердил, что эксплуатация не представляет широкомасштабной угрозы для обычного пользователя. Вместо этого это «хирургический» инструмент, используемый против лиц определенных профессий с высоким уровнем риска. Это различие важно для поддержания спокойного состояния безопасности. Целевая атака требует значительных ресурсов и точного исполнения. Apple признала эту реальность, охарактеризовав эксплойт как чрезвычайно сложный. Компания выразила благодарность Meta Product Security за обнаружение, что позволяет предположить, что вредоносные файлы могли передаваться через такие платформы, как WhatsApp или Instagram, где обработка изображений является постоянной фоновой задачей.
Техническая анатомия записи за пределами границ
Уязвимость существует в CoreGraphics — фреймворке, который Apple использует для обработки двухмерного рендеринга во всей своей экосистеме. CoreGraphics отвечает за все: от отрисовки текста до отображения сложных PDF-файлов и изображений. Когда программа обрабатывает файл, она выделяет определенный объем памяти для этой задачи. Запись за пределами границ (out-of-bounds write) происходит, когда система записывает данные вне границ этого выделенного пространства. Это классический сбой безопасности памяти. Если злоумышленник точно знает, куда попадут данные, он может перезаписать критические системные инструкции своим собственным вредоносным кодом.
Представьте системную память как ряд строго промаркированных ячеек для хранения. У CoreGraphics есть ключ от одной ячейки для хранения данных изображения. Запись за пределами границ позволяет фреймворку «перелезть через стену» и поместить предметы в соседнюю ячейку, которая может принадлежать другому, более чувствительному процессу. Apple решила эту проблему, внедрив улучшенную проверку границ. Это изменение гарантирует, что фреймворк проверяет размер и место назначения каждой записи данных перед тем, как она произойдет. Этот простой шаг проверки предотвращает переполнение памяти, которое приводит к произвольному выполнению кода.
Почему целевые атаки отдают приоритет графическим движкам
Злоумышленники предпочитают такие компоненты, как CoreGraphics, потому что они повсеместны и часто обрабатывают данные еще до того, как пользователь начнет с ними взаимодействовать. Многие мессенджеры автоматически генерируют превью изображений. Это означает, что уязвимый код запускается в тот момент, когда файл поступает на устройство. С точки зрения злоумышленника, это идеальная точка входа. Она не требует активных кликов или загрузок со стороны жертвы. Поверхность атаки широка, так как CoreGraphics является фундаментальным элементом операционной системы. Если вы можете скомпрометировать движок рендеринга, вы часто можете скомпрометировать все приложение, использующее этот движок.
По моему опыту анализа сложных постоянных угроз (APT), такие уязвимости являются наиболее ценными активами в инструментарии злоумышленника. Они скрытны по своей конструкции. Пользователь никогда не увидит запроса на разрешение или подозрительного окна установки. Взлом происходит на архитектурном уровне, где система доверяет своим собственным внутренним фреймворкам. Сложность, о которой упоминает Apple, относится к способности эксплойта оставаться незамеченным, обеспечивая при этом постоянный доступ к данным цели.
Оценка рисков для устаревших устройств
Apple предприняла необычный шаг, выпустив исправления для старых версий своего программного обеспечения, включая iOS 26 и macOS Tahoe. Это решение отражает серьезность угрозы. Компания осознает, что многие организации и частные лица продолжают использовать старое оборудование, которое не может работать на iOS 27. Уязвимость затрагивает широкий спектр устройств, от iPhone 11 до iPad mini 5-го поколения. Что касается настольных компьютеров, обновления получили как macOS Tahoe, так и macOS Sequoia.
Такой проактивный подход к поддержке устаревших систем является контрмерой против длительного срока службы современной электроники. Безопасность не заканчивается только потому, что появилась новая модель. Для менеджера корпоративного парка устройств это обновление является критически важным. Одно неисправленное устройство действует как слабое звено во внутренней сети. Если руководитель использует старый iPad для поездок, это устройство становится ценной мишенью для государственных структур или групп корпоративного шпионажа. Патч для iOS 26.7.1 и macOS Tahoe 26.7.1 закрывает окно, которое было открыто месяцами, если не годами.
Паттерн повреждения памяти в 2026 году
CVE-2026-86950 — не первая проблема, связанная с памятью, с которой Apple столкнулась в этом году. В феврале компания исправила брешь в dyld, динамическом линкере, которую злоумышленники также использовали в сложных кампаниях. Эта уязвимость, отслеживаемая как CVE-2026-20700, имела оценку CVSS 7,8. Рецидив этих проблем говорит о том, что злоумышленники сосредотачивают свои усилия на самых глубоких слоях экосистемы Apple. Они уходят от прикладного уровня в сторону основных библиотек, которые система использует для загрузки и рендеринга данных.
С точки зрения рисков эта тенденция показывает, что периметр сети — это устаревшая концепция. Если устройство может быть скомпрометировано одним файлом изображения, безопасность локальной сети имеет меньшее значение, чем целостность самого устройства. Вот почему необходима архитектура с нулевым доверием (Zero Trust). В среде с нулевым доверием даже системному фреймворку не доверяют по умолчанию. Каждое действие проверяется, а память строго сегментирована, чтобы предотвратить влияние одного скомпрометированного процесса на всю систему.
Практические шаги для немедленного снижения рисков
Помимо установки патчей, пользователям в средах с высоким риском следует рассмотреть дополнительные уровни защиты. Если ваша работа связана с обработкой конфиденциальных данных или деятельностью в регионах с активным цифровым наблюдением, необходимы следующие шаги для минимизации поверхности атаки:
- Включите режим блокировки (Lockdown Mode): Эта специфическая для Apple функция предназначена для лиц, которые могут стать целью сложных кибератак. Она строго ограничивает определенные функции, включая сложные веб-технологии и функции рендеринга изображений, чтобы уменьшить количество способов проникновения злоумышленника в систему.
- Отключите автоматический предпросмотр: В приложениях для обмена сообщениями, где это возможно, отключите настройку автоматической загрузки или предварительного просмотра медиафайлов. Это заставит вас выбирать, какие файлы обрабатывать, давая возможность проверить источник до того, как CoreGraphics коснется данных.
- Проведите аудит устаревшего оборудования: Выявите любые устройства в вашем доме или организации, работающие на старых операционных системах. Убедитесь, что они обновлены до iOS 26.7.1 или последней доступной версии для этого конкретного оборудования. Если устройство слишком старое для получения этого патча, оно является токсичным активом, и вам следует удалить его из сети.
- Регулярно перезагружайте устройства: Хотя многие современные эксплойты являются персистентными, некоторые находятся только во временной памяти. Периодические перезагрузки могут очистить определенные типы вредоносного ПО и заставить систему перезагрузить конфигурации безопасности.
Безопасность — это непрерывный процесс заделывания пробоин в корпусе корабля. CVE-2026-86950 представляет собой значительную пробоину, которую злоумышленники уже использовали, чтобы подняться на борт определенных судов. Патч — единственный способ заделать ее. Даже если вы считаете, что не являетесь целью, существование этого эксплойта в открытом доступе означает, что код теперь известен более широкому кругу злоумышленников. То, что начинается как целевая атака, часто становится шаблоном для более широкой эксплуатации в будущем.
Источники
Этот отчет опирается на рекомендации по безопасности и техническую документацию следующих организаций:
- Apple Security Releases (September 2026)
- NIST National Vulnerability Database (CVE-2026-86950)
- Meta Product Security Research Blog
- MITRE ATT&CK Framework: Exploitation for Client Execution (T1203)
Отказ от ответственности: Данная статья предназначена исключительно для информационных и образовательных целей. Она не заменяет профессиональный аудит кибербезопасности, криминалистическую экспертизу или услуги по реагированию на инциденты. Всегда консультируйтесь с сертифицированным специалистом по безопасности перед внесением изменений в корпоративную инфраструктуру.



До встречи на другой стороне.
Наше решение для электронной почты и облачного хранения данных со сквозным шифрованием обеспечивает наиболее мощные средства безопасного обмена данными, гарантируя их сохранность и конфиденциальность.
/ Создать бесплатный аккаунт
