


Jak ukryta wada przetwarzania obrazu uderzyła w konkretnych użytkowników w rzeczywistych atakach

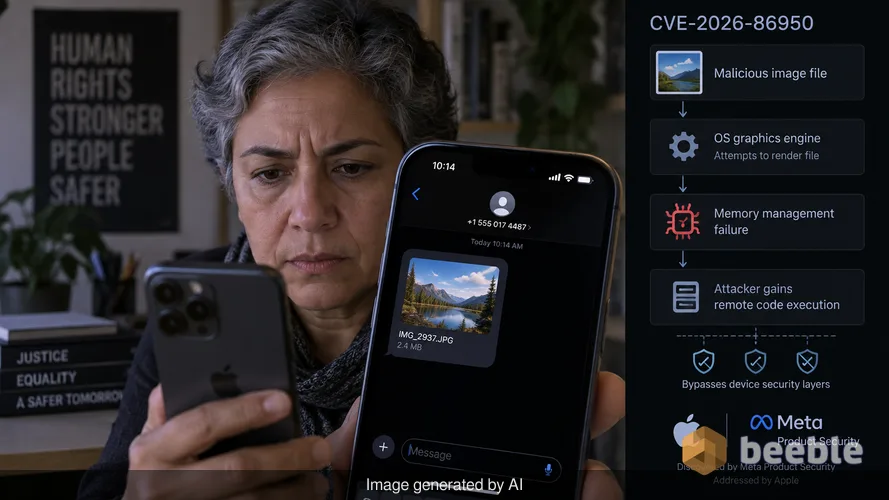
Obrońca praw człowieka wysokiego szczebla otrzymuje pozornie nieszkodliwy plik obrazu za pośrednictwem prywatnego komunikatora. Urządzenie nie zawiesza się, a na ekranie nie pojawia się żadne ostrzeżenie. Za interfejsem użytkownika system operacyjny próbuje wyrenderować plik przy użyciu wewnętrznego silnika graficznego. Ten rutynowy proces wywołuje cichy błąd w zarządzaniu pamięcią. Napastnik zyskuje możliwość zdalnego wykonania kodu, omijając warstwy zabezpieczeń urządzenia. Scenariusz ten opisuje prawdopodobną ścieżkę dla CVE-2026-86950, luki, którą firma Apple niedawno załatała po raportach o jej wykorzystaniu w wysoce ukierunkowanych atakach.
Otrzymałem informację o tej wadzie przez szyfrowany kanał w zeszłym tygodniu. Mój kontakt, badacz bezpieczeństwa ściśle współpracujący z zespołami reagowania na incydenty, potwierdził, że eksploatacja nie stanowi powszechnego zagrożenia dla przeciętnego użytkownika. Zamiast tego jest to narzędzie chirurgiczne używane przeciwko osobom w określonych zawodach wysokiego ryzyka. To rozróżnienie jest ważne dla zachowania spokojnej postawy w kwestii bezpieczeństwa. Ukierunkowany atak wymaga znacznych zasobów i precyzyjnego wykonania. Apple uznało tę rzeczywistość, opisując exploit jako niezwykle wyrafinowany. Firma przypisała odkrycie zespołowi Meta Product Security, co sugeruje, że złośliwe pliki mogły być przesyłane przez platformy takie jak WhatsApp lub Instagram, gdzie przetwarzanie obrazów jest stałym zadaniem w tle.
Techniczna anatomia zapisu poza granicami bufora
Luka istnieje w CoreGraphics, frameworku używanym przez Apple do obsługi renderowania dwuwymiarowego w całym ekosystemie. CoreGraphics odpowiada za wszystko, od rysowania tekstu po wyświetlanie złożonych plików PDF i obrazów. Gdy program przetwarza plik, przydziela określoną ilość pamięci do tego zadania. Zapis poza granicami (out-of-bounds write) występuje, gdy system zapisuje dane poza granicami tej przydzielonej przestrzeni. Jest to klasyczny błąd bezpieczeństwa pamięci. Jeśli napastnik wie dokładnie, gdzie trafią dane, może nadpisać krytyczne instrukcje systemowe własnym złośliwym kodem.
Pomyśl o pamięci systemowej jak o serii ściśle oznaczonych szafek magazynowych. CoreGraphics ma klucz do jednej szafki, aby przechowywać dane obrazu. Zapis poza granicami pozwala frameworkowi sięgnąć nad ścianą i umieścić przedmioty w sąsiedniej szafce, która może należeć do innego, bardziej wrażliwego procesu. Apple rozwiązało ten problem, wdrażając ulepszone sprawdzanie granic. Zmiana ta zapewnia, że framework weryfikuje rozmiar i miejsce docelowe każdego zapisu danych, zanim on nastąpi. Ten prosty krok weryfikacji zapobiega przepełnieniu pamięci, które prowadzi do wykonania dowolnego kodu.
Dlaczego ukierunkowane ataki priorytetyzują silniki graficzne
Napastnicy preferują komponenty takie jak CoreGraphics, ponieważ są one wszechobecne i często przetwarzają dane, zanim użytkownik wejdzie z nimi w interakcję. Wiele komunikatorów automatycznie generuje podglądy obrazów. Oznacza to, że podatny kod uruchamia się w momencie dotarcia pliku na urządzenie. Z perspektywy podmiotu zagrażającego jest to idealny punkt wejścia. Nie wymaga on żadnych aktywnych kliknięć ani pobrań ze strony ofiary. Powierzchnia ataku jest szeroka, ponieważ CoreGraphics jest fundamentalnym elementem systemu operacyjnego. Jeśli uda się naruszyć silnik renderujący, często można naruszyć całą aplikację obsługującą ten silnik.
W moim doświadczeniu w analizowaniu zaawansowanych trwałych zagrożeń (APT), te luki są najcenniejszymi zasobami w zestawie narzędzi napastnika. Są one z założenia skryte. Użytkownik nigdy nie zobaczy prośby o uprawnienia ani podejrzanego okna instalacji. Naruszenie następuje na poziomie architektonicznym, gdzie system ufa własnym wewnętrznym frameworkom. Wyrafinowanie, o którym wspomina Apple, odnosi się do zdolności exploita do pozostawania niewykrytym przy jednoczesnym uzyskaniu trwałego dostępu do danych celu.
Ocena ryzyka dla starszych urządzeń
Apple podjęło nietypowy krok, wydając poprawki dla starszych wersji swojego oprogramowania, w tym iOS 26 i macOS Tahoe. Decyzja ta odzwierciedla powagę zagrożenia. Firma ma świadomość, że wiele organizacji i osób prywatnych nadal korzysta ze starszego sprzętu, który nie może obsłużyć systemu iOS 27. Luka dotyczy szerokiej gamy urządzeń, od iPhone'a 11 po iPada mini 5. generacji. Po stronie komputerów stacjonarnych aktualizacje otrzymały zarówno macOS Tahoe, jak i macOS Sequoia.
To proaktywne podejście do wsparcia starszych systemów jest środkiem zaradczym przeciwko długiej żywotności nowoczesnej elektroniki. Bezpieczeństwo nie kończy się tylko dlatego, że istnieje nowszy model. Dla menedżera floty korporacyjnej ta aktualizacja jest krytyczna dla misji. Pojedyncze niezałatane urządzenie działa jako słabe ogniwo w sieci wewnętrznej. Jeśli kadra kierownicza używa starszego iPada do podróży, urządzenie to staje się celem o wysokiej wartości dla podmiotów sponsorowanych przez państwo lub grup szpiegostwa korporacyjnego. Poprawka dla iOS 26.7.1 i macOS Tahoe 26.7.1 zamyka okno, które było otwarte od miesięcy, jeśli nie lat.
Wzorzec uszkodzeń pamięci w 2026 roku
CVE-2026-86950 nie jest pierwszym problemem związanym z pamięcią, z którym Apple zmierzyło się w tym roku. W lutym firma załatała lukę w dyld, dynamicznym linkerze, którą napastnicy również wykorzystali w wyrafinowanych kampaniach. Ta wada, śledzona jako CVE-2026-20700, posiadała wynik CVSS 7.8. Powtarzalność tych problemów sugeruje, że napastnicy koncentrują swoje wysiłki na najgłębszych warstwach ekosystemu Apple. Przenoszą się z warstwy aplikacji w stronę bibliotek rdzenia, których system używa do uruchamiania i renderowania danych.
Z perspektywy ryzyka trend ten pokazuje, że obwód sieci jest koncepcją przestarzałą. Jeśli urządzenie może zostać skompromitowane przez pojedynczy plik obrazu, bezpieczeństwo sieci lokalnej ma mniejsze znaczenie niż integralność samego urządzenia. Dlatego konieczna jest architektura zero trust. W środowisku zero trust nawet framework systemowy nie jest domyślnie zaufany. Każde działanie jest weryfikowane, a pamięć jest ściśle partycjonowana, aby zapobiec wpływowi jednego skompromitowanego procesu na cały system.
Praktyczne kroki do natychmiastowego złagodzenia skutków
Pomijając patchowanie, użytkownicy w środowiskach wysokiego ryzyka powinni rozważyć dodatkowe warstwy ochrony. Jeśli Twoja praca wiąże się z obsługą wrażliwych danych lub działaniem w regionach z aktywnym nadzorem cyfrowym, poniższe kroki są niezbędne do zminimalizowania powierzchni ataku:
- Włącz tryb blokady (Lockdown Mode): Ta funkcja specyficzna dla Apple jest przeznaczona dla osób, które mogą być celem wyrafinowanych cyberataków. Ściśle ogranicza ona niektóre funkcjonalności, w tym złożone technologie internetowe i funkcje renderowania obrazu, aby ograniczyć sposoby, w jakie napastnik może dostać się do systemu.
- Wyłącz automatyczne podglądy: W aplikacjach do przesyłania wiadomości, które na to pozwalają, wyłącz ustawienie automatycznego pobierania lub podglądu plików multimedialnych. Zmusza to do wyboru plików do przetworzenia, dając szansę na weryfikację źródła, zanim CoreGraphics w ogóle dotknie danych.
- Przeprowadź audyt starszego sprzętu: Zidentyfikuj w swoim gospodarstwie domowym lub organizacji wszelkie urządzenia działające na starszych systemach operacyjnych. Upewnij się, że są one zaktualizowane do wersji iOS 26.7.1 lub najnowszej dostępnej wersji dla tego konkretnego sprzętu. Jeśli urządzenie jest zbyt stare, aby otrzymać tę poprawkę, stanowi ono zagrożenie i należy je usunąć z sieci.
- Regularnie restartuj urządzenia: Chociaż wiele nowoczesnych exploitów jest trwałych, niektóre rezydują tylko w pamięci tymczasowej. Okresowe restarty mogą wyczyścić niektóre rodzaje złośliwego oprogramowania i wymusić na systemie ponowne załadowanie konfiguracji bezpieczeństwa.
Bezpieczeństwo to ciągły proces zatykania dziur w kadłubie statku. CVE-2026-86950 reprezentuje znaczącą dziurę, którą napastnicy już wykorzystali, aby wejść na pokład konkretnych jednostek. Poprawka jest jedynym sposobem, aby ją uszczelnić. Nawet jeśli uważasz, że nie jesteś celem, istnienie tego exploita w rzeczywistych atakach oznacza, że kod jest teraz znany szerszemu gronu złośliwych podmiotów. To, co zaczyna się jako ukierunkowany atak, często staje się później szablonem dla szerszej eksploatacji.
Źródła
Niniejszy raport opiera się na biuletynach bezpieczeństwa i dokumentacji technicznej następujących podmiotów:
- Apple Security Releases (wrzesień 2026)
- NIST National Vulnerability Database (CVE-2026-86950)
- Meta Product Security Research Blog
- MITRE ATT&CK Framework: Exploitation for Client Execution (T1203)
Zastrzeżenie: Ten artykuł służy wyłącznie celom informacyjnym i edukacyjnym. Nie zastępuje on profesjonalnego audytu cyberbezpieczeństwa, dochodzenia śledczego ani usługi reagowania na incydenty. Zawsze konsultuj się z certyfikowanym specjalistą ds. bezpieczeństwa przed wprowadzeniem zmian w infrastrukturze przedsiębiorstwa.



Do zobaczenia po drugiej stronie.
Nasze kompleksowe, szyfrowane rozwiązanie do poczty e-mail i przechowywania danych w chmurze zapewnia najpotężniejsze środki bezpiecznej wymiany danych, zapewniając bezpieczeństwo i prywatność danych.
/ Utwórz bezpłatne konto
